"Si el código no ha sido revisado en busca de agujeros de seguridad, la probabilidad de que la aplicación tenga problemas es prácticamente del 100 %".
Este es un mensaje perspicaz en las primeras páginas de la guía de revisión de código de OWASP. Una organización que no somete a revisión el código que usa y desarrolla es irresponsable con sus activos y con los de sus clientes o usuarios.
Los problemas de seguridad en sus productos pueden ser explotados por ciberdelincuentes, lo que lleva a filtraciones de datos o a la interrupción de operaciones, con las consecuentes multas y pérdida de clientes y de reputación. Para ayudar a prevenir todo esto, es prudente acompañar el desarrollo de software desde el comienzo con una revisión de código seguro.
¿Qué es la revisión de código seguro?
La revisión de código seguro es el examen del código fuente de una aplicación para identificar fallas de seguridad antes de que el software llegue a producción. Combina el análisis automatizado con la inspección manual de expertos en seguridad, y es la mitad manual la que encuentra las fallas que los escáneres no ven. En el benchmark de herramientas de Fluid Attacks, aplicado a una aplicación web con 1.201 vulnerabilidades, un solo pentester encontró 1.076 de ellas —89,6 % de exhaustividad con 100 % de precisión y cero falsos positivos—, mientras que el escáner con mejor desempeño del estudio llegó al 22,7 % de exhaustividad.
La revisión de código seguro puede aplicarse en cualquier punto del ciclo de vida de desarrollo de software (SDLC), pero dentro de la cultura DevSecOps es más valioso usarla desde las etapas tempranas.
Revisión de código vs. revisión de código seguro
Una revisión de código estándar pregunta si el código funciona y se lee bien. Una revisión de código seguro pregunta si un atacante puede abusar de él. Las dos corren sobre listas de verificación distintas y suelen involucrar a personas distintas.
Característica | Revisión de código | Revisión de código seguro |
|---|---|---|
Propósito principal | Mejorar la calidad general del código, su mantenibilidad, estilo y corrección funcional. | Identificar y mitigar vulnerabilidades de seguridad y asegurar la adherencia a estándares de seguridad. |
Foco principal | Legibilidad, adherencia a guías de estilo, patrones de diseño y detección de errores. | Validación de entradas, fallas de autenticación y autorización, fuga de datos, errores de lógica de negocio y problemas de configuración. |
Participantes clave | Desarrolladores, miembros del equipo de QA. | Desarrolladores, expertos en seguridad y equipos de seguridad especializados. |
La revisión de código seguro garantiza que la seguridad se trate como una característica central de la calidad del código, lo que evita la introducción de debilidades que podrían comprometer datos o funcionalidades.
¿Cómo funciona la revisión de código seguro?
Una revisión de código seguro funciona mejor como una mezcla de inspección manual y automatizada, porque cada una cubre el punto ciego de la otra. La revisión automatizada (como SAST) aporta velocidad y amplitud. La revisión manual aporta profundidad y exactitud.
La revisión manual de código seguro se realiza con gran atención al detalle. Uno o más analistas de seguridad escrutan el código, entienden lo que están evaluando y tienen presentes su uso y contexto, las intenciones de los desarrolladores y la lógica de negocio.
La revisión automatizada examina más código en menos tiempo, pero no considera esos factores. Las herramientas trabajan con un conjunto predefinido de reglas, están restringidas a ciertos tipos de vulnerabilidades y sufren, unas más que otras, del defecto de reportar falsos positivos (es decir, decir que algo es una vulnerabilidad cuando no lo es).
Las herramientas automatizadas, con su evaluación rápida e inicial, actúan como asistentes del revisor humano y le facilitan a los analistas de seguridad concentrarse en identificar vulnerabilidades más complejas y críticas para el negocio.
Entre los métodos más usados en la revisión automatizada de código seguro están lasStatic Application Security Testing (SAST) and Software Composition Analysis (SCA; entiende en qué se diferencian en este blog).
Característica | Revisión automatizada | Revisión manual |
|---|---|---|
Método principal | Coincidencia automática de patrones a alta velocidad. | Análisis estratégico dirigido por humanos. |
Contexto e intención | Limitada a la estructura del código; carece de contexto de ejecución o de negocio. | Comprensión profunda de la arquitectura, el contexto y la intención de negocio de la aplicación. |
Valor clave | Amplitud: detectar temprano fallas sintácticas comunes y de alto volumen (p. ej., SQLi, XSS). | Profundidad: hallar fallas complejas de lógica de negocio, errores de estado y antipatrones de seguridad arquitectónicos. |
Aplicación | Escaneo previo a la revisión (pre-commit/PR) para retroalimentación rápida en el IDE o el pipeline de CI. | Triaje de hallazgos automatizados e inmersión profunda en componentes críticos (p. ej., lógica de autorización). |
¿Cómo realizar una revisión de código seguro?
Una revisión de código seguro profesional sigue cuatro etapas: delimitar el alcance por riesgo, correr las herramientas primero, profundizar a mano y, por último, reportar y verificar la corrección. Cada etapa alimenta a la siguiente.
1. Planificación y definición del alcance
El proceso comienza definiendo el alcance. Como la revisión de código seguro consume tiempo, es esencial priorizarla según el riesgo. Esto implica:
Definir objetivos claros: ¿Qué tipos de vulnerabilidades buscamos detectar (p. ej., cumplimiento de PCI DSS, o fallas en una nueva funcionalidad de autenticación)?
Reunir contexto: entender la arquitectura, los requisitos de negocio y la funcionalidad de la aplicación; recopilar modelos de amenazas y hallazgos de seguridad previos.
Priorizar el código: concentrarse en activos críticos y funciones de alto riesgo, como módulos de autenticación, procesamiento de pagos, controles de acceso y nuevas funcionalidades.
2. Ejecución asistida por herramientas
La revisión humana se apoya en tecnología para ganar eficiencia:
Escaneo previo a la revisión: correr primero las herramientas automatizadas (SAST/SCA) para detectar con rapidez problemas de seguridad conocidos en la línea base del código y en los componentes de terceros.
Triaje: usar los hallazgos automatizados para filtrar falsos positivos y dirigir la investigación manual profunda a rutas de código específicas y de alto riesgo.
Técnicas de análisis manual: el revisor usa técnicas como el rastreo de rutas de código (seguir caminos de ejecución) y el mapeo de fronteras de confianza (analizar puntos de control de seguridad) para aplicar su experticia de dominio.
3. Inmersión profunda y validación con listas de verificación
El núcleo de la revisión de código seguro es un examen detallado, línea por línea, con foco en áreas que exigen comprensión contextual y de lógica de negocio. En esta fase, el revisor experto aplica listas de verificación estandarizadas (a menudo basadas en OWASP, CWE o políticas internas) para asegurar un examen sistemático de categorías clave como validación de entradas, autenticación y control de acceso.
4. Reporte, remediación y verificación
Los hallazgos se documentan con detalles precisos, entre ellos:
Descripción de la vulnerabilidad: una explicación clara de la falla y su mapeo de seguridad.
Explotabilidad e impacto: una evaluación del nivel de riesgo (con un marco estandarizado) para ayudar a la priorización.
Ubicación precisa: nombre del archivo y número de línea, confirmados por validación humana.
Prueba de concepto detallada: una demostración paso a paso de cómo se puede explotar la vulnerabilidad, para facilitar la comprensión del desarrollador.
Guía de remediación: sugerencias de código seguro específicas para los desarrolladores.
Tras la remediación, se debe hacer una revisión de seguimiento para verificar que la corrección eliminó la vulnerabilidad y no introdujo fallas nuevas.
La ventaja humana: qué buscan los expertos
Los expertos encuentran lo que los escáneres estructuralmente no pueden: fallas que dependen del contexto de negocio y no de patrones de código. En el reporte State of Attacks 2025 de Fluid Attacks, que cubre las pruebas realizadas a lo largo de 2024, el 71 % de la exposición total al riesgo en los sistemas evaluados fue reportado por el método manual, y casi el 99 % de las vulnerabilidades de severidad crítica las detectaron nuestros pentesters y no nuestras herramientas.
Esto no es un argumento contra la automatización. Es un argumento a favor de acompañarla con verificación humana, como lo planteó Kevin Cardona, analista de seguridad de Fluid Attacks, en su análisis de pruebas estáticas:
"Los reportes siempre deberían ser revisados por expertos, porque las herramientas automatizadas tienden a notificar grandes cantidades de falsos positivos que deben descartarse para conocer los riesgos reales de una aplicación".
Profundiza: ¿Qué es la revisión manual de código? y Nuestras herramientas de DevSecOps, donde describimos cómo nuestros analistas hacen SAST manual junto al escáner para encontrar vulnerabilidades más complejas, quizá de día cero.
La revisión se concentra en áreas críticas como las siguientes.
Flujos de lógica de negocio
El revisor analiza los procesos propios de la aplicación en busca de:
Integridad del flujo: oportunidades de evadir transiciones de estado, pasos o validaciones en procesos de múltiples etapas.
Condiciones de carrera: vulnerabilidades basadas en la sincronización en operaciones concurrentes donde varios usuarios interactúan con el mismo recurso.
Límites de recursos: asegurar que se implementen limitación de tasa y cuotas de recursos para prevenir la denegación de servicio o el agotamiento de recursos.
Autorización y control de acceso
El revisor comprueba la corrección y la completitud de la aplicación de los controles:
Aplicación del lado del servidor: verificar que todos los controles de acceso se apliquen en el servidor y no solo del lado del cliente.
Valores por defecto a prueba de fallos: asegurar que se use una política de denegación por defecto.
Prevención de IDOR: revisar si existen referencias directas inseguras a objetos, donde un usuario puede manipular un parámetro (p. ej., un ID) para acceder a datos de otro usuario o a recursos no autorizados.
La falta de autorización está catalogada por MITRE como CWE-862, una de las debilidades que la coincidencia automática de patrones pasa por alto con más frecuencia, porque decidir quién debería poder hacer algo es una pregunta de negocio y no una pregunta sintáctica.
Validación de entradas y codificación de salidas
Si bien SAST puede encontrar patrones básicos de inyección, el experto asegura la corrección contextual:
Validación del lado del servidor: toda entrada de usuarios y de fuentes externas se valida sin importar las comprobaciones del lado del cliente.
Validación por lista de permitidos: usar listas de permitidos (allowlists, que aceptan solo entradas conocidas como buenas) en vez de listas de bloqueo (blocklists, que rechazan entradas conocidas como malas).
Codificación apropiada al contexto: asegurar que los datos se codifiquen correctamente (HTML, JavaScript, URL, SQL) antes de su salida, para prevenir ataques de inyección como XSS o inyección SQL.
Criptografía y gestión de secretos
Algoritmos fuertes y gestión de llaves: verificar el uso de algoritmos modernos y probados (p. ej., AES-256, RSA-2048+) y la generación, almacenamiento y rotación seguras de llaves.
Secretos incrustados en el código: identificar dónde un desarrollador dejó información confidencial (p. ej., llaves de API, tokens, credenciales) dentro del código, incluidos los archivos de configuración.
Herramientas de revisión de código seguro
Dos familias de herramientas cubren la mitad automatizada de una revisión de código seguro, y miran cosas distintas: SAST lee tu código, SCA lee lo que tu código importa.
Las herramientas SAST escanean automáticamente el código fuente u objeto de las aplicaciones —mientras estas no están en ejecución— para detectar vulnerabilidades que coincidan con las almacenadas en bases de datos.
Las herramientas SCA escanean automáticamente las aplicaciones para inventariar sus componentes de software de terceros y sus dependencias, e identificar en ellos vulnerabilidades que coincidan con las registradas en bases de datos.
Ninguna de las dos familias se basta a sí misma. Las herramientas SAST comerciales son conocidas por sus altas tasas de falsos positivos, así que su salida tiene que pasar por alguien capaz de distinguir un problema real del ruido antes de que llegue a un desarrollador. En ¿Cómo difieren SAST, SCA y DAST? desglosamos dónde queda el punto ciego de cada método.
¿Qué tan exacta puede ser la mitad automatizada?
Muy exacta, en los problemas para los que está construida. Frente al OWASP Benchmark v1.2 —un conjunto público de 2.740 casos de prueba sintéticos en Java con respuestas conocidas—, el escáner de Fluid Attacks alcanzó una tasa de verdaderos positivos del 100 % y una tasa de falsos positivos del 0 %, para el puntaje máximo de 100.
▶️ Video: explicamos cómo se mide nuestro escáner contra el OWASP Benchmark y cómo cualquiera puede reproducir el resultado.
Ese puntaje merece su contexto, y el contexto es el argumento para mantener humanos en la revisión. El OWASP Benchmark mide debilidades de tipo inyección en código sintético donde la respuesta correcta ya se conoce. No contiene un flujo de compra evadible, ni una condición de carrera entre dos usuarios concurrentes, ni un control de autorización que sea correcto de forma aislada y equivocado para un negocio concreto. Un puntaje perfecto en una prueba de coincidencia de patrones es un puntaje perfecto en coincidencia de patrones, y por eso nuestros analistas además leen el código.
Revisión de código seguro vs. pruebas de seguridad de aplicaciones
Las pruebas de seguridad de aplicaciones (AST) son un concepto más amplio que la revisión de código seguro; esta última es parte de las primeras. Además de SAST y SCA, las AST involucran métodos de evaluación como lasDynamic Application Security Testing (DAST), Pentesting as a Service (PTaaS), y Reverse Engineering.
Mientras que la revisión de código seguro puede aplicarse en cualquier etapa del desarrollo de software, DAST y PTaaS se emplean por lo general cuando la aplicación puede ejecutarse, para evaluar su comportamiento mediante vectores de ataque. La revisión de código seguro es un elemento fundacional que, combinado con DAST (que revisa errores de ejecución y configuración) y PTaaS, da un enfoque de defensa en profundidad.
¿Cuándo implementar la revisión de código seguro?
Desde las primeras líneas de código, y de forma continua después. Aplicar este método apenas aterrizan los primeros commits permite identificar y remediar vulnerabilidades antes de que lleguen a producción, lo que es más barato y más rápido que corregirlas después.
Esto no es solo una buena práctica; es una práctica codificada. El Marco de Desarrollo de Software Seguro de NIST (SP 800-218, v1.1, 2022) enumera la práctica PW.7, "Revisar y/o analizar código legible por humanos", como una actividad requerida para identificar vulnerabilidades y verificar el cumplimiento de requisitos de seguridad, y nombra de forma explícita tanto la revisión por pares como el análisis automatizado como formas de hacerlo.
Una estrategia integral involucra dos estrategias de tiempo:
Revisión continua: implementar herramientas automatizadas en los entornos de desarrollo integrados (IDE) y durante los pull requests es la manera de mayor impacto de desplazar la seguridad hacia la izquierda. Los desarrolladores reciben retroalimentación casi en tiempo real y corrigen los problemas mientras el código está fresco.
Revisión focalizada: reservar una revisión manual exhaustiva para puntos estratégicos del SDLC: inicio del proyecto (evaluación integral de una base de código nueva o heredada), lanzamientos mayores, cambios de arquitectura y ciclos de cumplimiento (PCI DSS, HIPAA).
¿Por qué es importante la revisión de código seguro?
Porque a los desarrolladores no se les suele enseñar seguridad de aplicaciones, y hasta los más experimentados introducen vulnerabilidades. La revisión de código seguro es el control que atrapa esos errores antes que un atacante.
La seguridad en general, y las debilidades comunes del software y su explotación, no suelen enseñarse a los desarrolladores en sus academias ni en sus lugares de trabajo. Y aun los desarrolladores más experimentados, por factores como el agotamiento o el descuido, pueden cometer errores de codificación y terminar generando vulnerabilidades como las listadas en el OWASP Top 10 y el CWE Top 25. Por razones como estas, el código fuente debería permanecer bajo revisión de expertos en seguridad.
Detección de vulnerabilidades en el código fuente y los componentes
La revisión de código seguro identifica la ausencia de prácticas de codificación segura, la falta de controles de seguridad apropiados y la violación de estándares de cumplimiento como PCI DSS y HIPAA. Los revisores pueden encontrar validación faltante o errónea de las entradas provenientes de las distintas fuentes que interactúan con la aplicación (p. ej., usuarios, archivos, flujos de datos). Pueden descubrir información confidencial (p. ej., tokens, credenciales) dejada dentro del código. Pueden ver que la información que necesita almacenarse y transferirse no pasa por algoritmos de cifrado apropiados. Pueden hallar que los procesos de autenticación de usuarios son débiles, al exigir, por ejemplo, contraseñas cortas y con poca variedad de caracteres, y que los controles de autorización terminan dando acceso innecesario a cualquier usuario.
Un problema importante que suele descubrirse con la revisión de código seguro, mediante herramientas SCA, son las vulnerabilidades en componentes de terceros y de código abierto. El desarrollo de aplicaciones hoy depende fuertemente de componentes de código abierto, importados de fuentes diversas, que además dependen unos de otros. Así, al usar uno de ellos, el desarrollador puede no ser consciente de su relación con los demás. Los ciberdelincuentes tienen estas dependencias entre sus objetivos deseados.
Aplicación de las mejores prácticas de codificación
Los expertos y las herramientas responsables de una revisión de código seguro verifican si los desarrolladores del software bajo evaluación han venido empleando prácticas de codificación segura. Dos de nuestras entradas del blog tratan esto con más extensión ("Examina y practica la codificación segura" y "¿Codificación segura en cinco pasos?"). Estas son algunas de esas prácticas que siempre deberían ser un punto de referencia para el desarrollo y la revisión de código. Asegúrate de que tu software:
Valide las entradas de fuentes no confiables y acepte solo las que cumplan características específicas.
Verifique la identidad de usuarios o entidades que buscan acceso a recursos privados y, en operaciones críticas, solicite autenticación multifactor.
Exija a los usuarios crear contraseñas suficientemente complejas.
Restrinja el acceso a recursos específicos de alto valor a unos pocos usuarios autorizados.
Dé a los usuarios acceso por defecto solo a los recursos necesarios para cumplir ciertas tareas.
Establezca tiempos de espera por inactividad de sesión relativamente cortos.
Use algoritmos de cifrado conocidos, probados y actualizados para la información sensible en tránsito y en reposo.
No guarde datos sensibles, como comentarios, dentro de su código.
No revele información valiosa a los atacantes en los mensajes de error resultantes de actividades inválidas.
Mantenga todos los componentes de terceros actualizados a sus últimas versiones.
Para más información, también puedes consultar las recomendaciones de OWASP para desarrolladores en su guía de revisión de código.
Otros beneficios de la revisión de código seguro
Eficiencia en costos
La revisión de código seguro reduce la cantidad de vulnerabilidades halladas en las etapas finales del SDLC, mediante procedimientos como el pentesting. Por lo tanto, el tiempo que los desarrolladores dedican a la remediación en esas etapas también baja. Corregir una gran cantidad de vulnerabilidades poco antes de pasar a producción se convierte en una espina para los desarrolladores.
Es más fácil y menos costoso corregir código en el entorno de desarrollo que en producción. Con una revisión de código seguro continua, estás más cerca de la causa del problema y puedes corregirlo de inmediato, lo que evita cualquier acumulación.
Fomento de una cultura de seguridad
Gracias a una revisión de código seguro temprana, los desarrolladores pueden empezar a asumir un compromiso no solo con remediar los problemas de seguridad identificados en sus productos, sino también con mejorar sus resultados cada día. Ciertos grupos de desarrolladores, con la ayuda de los equipos de seguridad y sus revisiones, pueden transmitir conocimiento, inspirar a otros a mejorar sus prácticas y hacer la transición a una mentalidad en la que todos en la organización son responsables de la seguridad.
El ciclo de retroalimentación ayuda a los desarrolladores a aprender de los patrones y prácticas que llevaron al error. Esos tropiezos de seguridad que tan a menudo dan origen a vulnerabilidades se vuelven menos frecuentes con el tiempo.
Cumplimiento y reputación
Las organizaciones que implementan la revisión de código seguro en sus procesos de desarrollo de software reconocen la responsabilidad de cumplir con los estándares establecidos en sus industrias. Buscan ofrecer productos y servicios que garanticen seguridad para sus operaciones, datos y otros recursos, principalmente los de sus clientes o usuarios. Esto genera confianza y refleja compromiso y calidad, lo que afecta positivamente su competitividad y su reputación.
Revisión de código seguro en Fluid Attacks
Revisamos únicamente el código que estamos autorizados a revisar. Cada compromiso corre bajo un acuerdo escrito que define los repositorios dentro del alcance, y nuestros analistas trabajan desde tus propios repositorios sin extraer código fuera de ese alcance. La revisión de código seguro es un método dentro de nuestra solución integral de AppSec, y corre en el plan Advanced junto a SAST, SCA, DAST, PTaaS e ingeniería inversa.
Qué aporta la mitad manual
El argumento para mantener humanos en una revisión de código es medible, no retórico. En nuestro benchmark de herramientas, iniciado en diciembre de 2023, enfrentamos 36 herramientas de terceros, nuestro propio escáner y uno de nuestros pentesters a una sola aplicación web con 1.201 vulnerabilidades en 105 categorías CWE, y los calificamos tanto por conteo de vulnerabilidades como por exposición al riesgo (CVSSF).
Evaluador | Precisión | Exhaustividad (vulnerabilidades) | Exhaustividad (exposición al riesgo) |
|---|---|---|---|
Pentester de Fluid Attacks | 100 % | 89,6 % | 98,9 % |
Escáner de Fluid Attacks | 99 % | 22,7 % | 8,8 % |
Mejor herramienta de terceros del estudio | 72 % | 21,6 % | 4,0 % |
Promedio de las otras 34 herramientas de terceros | — | 1,7 % | — |
El dato que más importa no está en la tabla: 743 de las 1.201 vulnerabilidades, o el 61,9 %, las encontró únicamente el pentester, y cargaban el 86,8 % de la exposición total al riesgo de la aplicación. Diecisiete de las herramientas no lograron identificar ni diez vulnerabilidades.
La contrapartida es el tiempo. El pentester tardó 49 días; las herramientas automatizadas promediaron poco más de 44 minutos. Por eso mismo corremos las dos mitades en vez de elegir una.
Nuestros revisores son pentesters certificados. El equipo tiene más de 60 certificaciones internacionales distintas, entre ellas OSWE (OffSec Web Expert), construida específicamente en torno a encontrar vulnerabilidades leyendo código fuente, además de OSCP, OSEP, eWPTX, HTB-CWEE y BSCP. El equipo también compite en el HTB Business CTF para mantener esas habilidades afiladas contra objetivos reales.
Cómo llega un hallazgo hasta ti
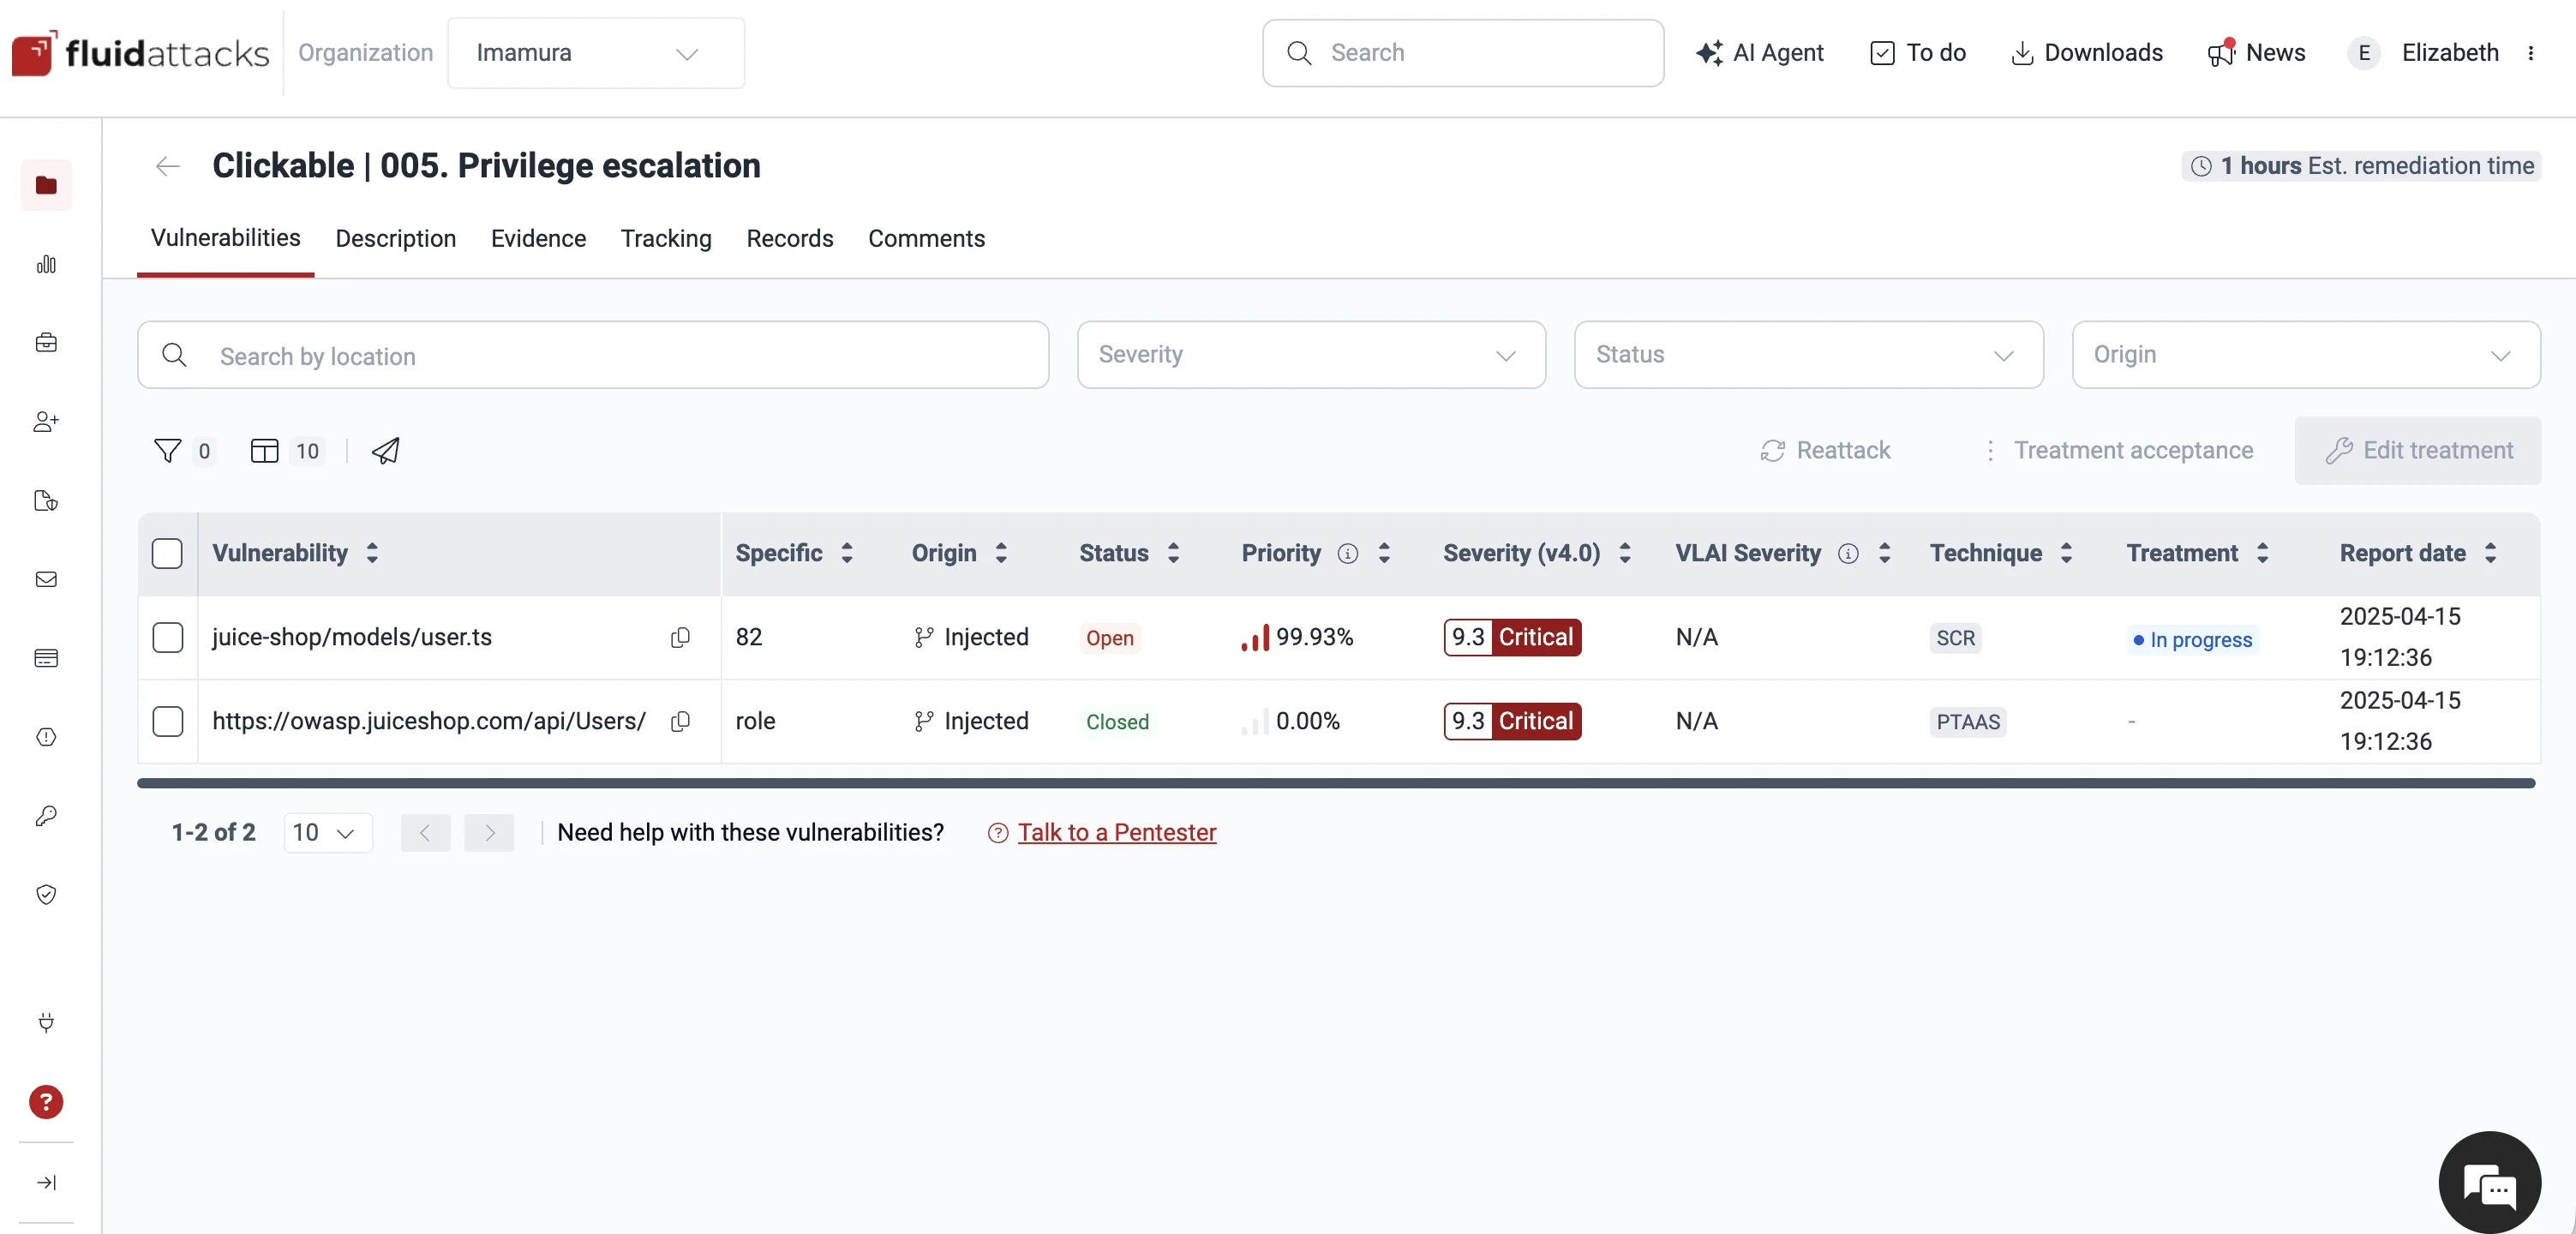
Un escalamiento de privilegios reportado en la plataforma de Fluid Attacks. La columna Technique lo marca como SCR —hallado por revisión de código seguro—, con el archivo y la línea exactos, un puntaje base CVSS v4.0 de 9,3 y su estado de remediación.
Cada hallazgo que reportamos se tipifica contra nuestros propios criterios públicos, de modo que puedes auditar cómo lo nombramos y por qué. El escalamiento de privilegios de arriba corresponde a la debilidad 005 de nuestra base de datos de vulnerabilidades, que trae su descripción, impacto, recomendación, tiempo esperado de remediación y correcciones por lenguaje de programación. Esa debilidad, a su vez, corresponde al requisito de seguridad 035, que está mapeado a CWE-267, CWE-269, CWE-639 y CWE-862, OWASP Top 10 A1, PCI DSS 7.2.3, ISO/IEC 27001 8.2 y NIST CSF PR_AA-01, entre más de 60 estándares internacionales de seguridad. Nada de esto está detrás de un inicio de sesión: la base de datos es pública.
Nuestra revisión de código seguro soporta muchos lenguajes de programación, entre ellos C, C#, C++, HTML, Java, JavaScript, PHP, Python, Ruby y Swift, y nos ajustamos a requisitos específicos de tu aplicación y tu lógica de negocio.
Integramos nuestro CI Gate en tus pipelines para romper la build cuando hay violaciones de política y vulnerabilidades abiertas. En State of Attacks 2025, los sistemas que rompieron la build alcanzaron una tasa de remediación del 62,4 %, frente al 31,5 % de los sistemas que no lo hicieron. Reportamos todo en nuestra plataforma, donde puedes analizar tus problemas de seguridad, recibir recomendaciones y gestionar la remediación. Tus desarrolladores también pueden usar nuestras extensiones de IDE para reconocer más rápido las líneas de código afectadas y recibir sugerencias de remediación basadas en IA generativa. Todo esto es parte de nuestra solución todo en uno, que también integra métodos de pruebas de seguridad para aplicaciones en ejecución.
¿Cómo elegir tu equipo de revisión de código seguro?
Busca expertos certificados, tasas bajas de falsos positivos y falsos negativos, cobertura amplia de lenguajes y un único tablero que priorice la remediación. Los desarrolladores pueden revisar entre pares sus propias construcciones por lógica o estilo, pero los asuntos de seguridad exigen especialistas.
Los ingenieros de seguridad, los revisores de código y los pentesters se especializan en identificar vulnerabilidades. Aportan una perspectiva más amplia y una mentalidad de modelado de amenazas para detectar fallas de seguridad sutiles y estructurales que un desarrollador podría pasar por alto. Las revisiones por un agente externo también pueden asegurar que todas las fallas se reporten, mientras se mantiene una visión imparcial.
Sus evaluaciones deberían poder realizarse en un amplio rango de lenguajes de programación, basarse en múltiples estándares internacionales de seguridad y reportar los hallazgos en un único tablero que priorice, incentive y facilite la remediación.
Conclusiones
La revisión de código seguro es el lugar más barato para eliminar una falla explotable, y el único método de seguridad de aplicaciones que lee la intención además de la sintaxis. Las herramientas automatizadas le dan amplitud; los expertos le dan el contexto que decide si una ruta de código es realmente abusable. Los propios números de Fluid Attacks ubican ese reparto en un 71 % de la exposición al riesgo reportada manualmente y casi un 99 % de los hallazgos de severidad crítica, y por eso corremos ambas mitades de forma continua y no como una compuerta previa al lanzamiento.
Preguntas frecuentes
¿Cuál es la diferencia entre revisión de código y revisión de código seguro?
Una revisión de código busca defectos de calidad, estilo y corrección funcional; una revisión de código seguro busca fallas que un atacante pueda explotar. Usan listas de verificación distintas y suelen involucrar a personas distintas: desarrolladores y QA para la primera, expertos en seguridad para la segunda.
¿Puede automatizarse por completo la revisión de código seguro?
No. Las herramientas automatizadas cubren amplitud, no profundidad. En el benchmark de herramientas de Fluid Attacks, aplicado a una aplicación web con 1.201 vulnerabilidades, un pentester alcanzó un 89,6 % de exhaustividad con un 100 % de precisión, mientras que el escáner con mejor desempeño llegó al 22,7 % de exhaustividad y a solo el 8,8 % de la exposición al riesgo de la aplicación. Las fallas de lógica de negocio, los errores de autorización y el uso indebido de criptografía dependen de un contexto que la coincidencia de patrones no tiene.
¿Fluid Attacks hace revisión de código seguro manual?
Sí. Pentesters certificados revisan tu código fuente junto a nuestros propios escáneres SAST y SCA, bajo un acuerdo escrito que define los repositorios dentro del alcance. Los hallazgos se reportan en nuestra plataforma con el archivo y la línea afectados, un puntaje CVSS v4.0 y un enlace a la entrada correspondiente en nuestra base de datos pública de vulnerabilidades.
¿En qué momento del SDLC debe ocurrir la revisión de código seguro?
Desde los primeros commits, y de forma continua después. El Marco de Desarrollo de Software Seguro de NIST (SP 800-218) enumera la revisión de código como la práctica PW.7 y nombra tanto la revisión por pares como el análisis automatizado como formas válidas de realizarla. Corregir una falla en desarrollo es más barato y más rápido que corregirla en producción.
¿Qué vulnerabilidades encuentra la revisión de código seguro manual que los escáneres no ven?
Sobre todo, las que dependen del contexto de negocio. Flujos de múltiples pasos evadibles, condiciones de carrera, controles de autorización faltantes (CWE-862), referencias directas inseguras a objetos, criptografía mal usada o desactualizada y secretos incrustados en archivos de configuración. Un escáner puede señalar un patrón; no puede decidir si un usuario dado debería poder llegar a un recurso dado
Corrígelo antes de desplegar
Nuestros pentesters y escáneres revisan tu código fuente desde el primer commit, para que las vulnerabilidades se corrijan mientras todavía son baratas. Prueba gratuita · Contáctanos.