
La gestión de vulnerabilidades es el proceso continuo de identificar, evaluar, priorizar, tratar y verificar las vulnerabilidades de seguridad en el software y la infraestructura de una organización. Su objetivo no es obtener una lista de hallazgos, sino lograr una baja exposición al riesgo que se mantenga reducida a medida que los sistemas evolucionan.
Las cifras explican por qué la priorización es más importante que el simple recuento. En el informe State of Attacks 2026, de Fluid Attacks, las vulnerabilidades de gravedad alta o crítica representaron solo el 4,5 % del total de 1 119 396 vulnerabilidades reportadas en 2025; sin embargo, concentraron el 79,9 % de la exposición total al riesgo. Un programa de gestión de vulnerabilidades que trata todos los hallazgos por igual termina dedicando la mayor parte de sus esfuerzos al 95 % de los casos que tienen menor relevancia.
Esta página explica en qué consiste —y en qué no— la gestión de vulnerabilidades, cómo se diferencia de una evaluación puntual o del marco CTEM, cómo establecer prioridades mediante CVSS, EPSS y KEV, cuáles son las seis etapas de su ciclo de vida y cómo se desarrolla esta práctica cuando Fluid Attacks la implementa mediante el uso de inteligencia artificial, herramientas de escaneo y pruebas de penetración (pentesting).
¿Qué es la gestión de vulnerabilidades?
La gestión de vulnerabilidades es el proceso continuo de identificar, evaluar, priorizar, tratar y verificar las vulnerabilidades de seguridad en el software y la infraestructura de una organización. Su objetivo no es una lista corta de hallazgos, sino una exposición al riesgo baja que siga siendo baja a medida que los sistemas cambian.
Las cifras explican por qué priorizar importa más que contar. En el State of Attacks 2026 de Fluid Attacks, las fallas de severidad alta y crítica fueron apenas el 4,5 % de las 1.119.396 vulnerabilidades reportadas en 2025, pero concentraron el 79,9 % de la exposición al riesgo total. Un programa de gestión de vulnerabilidades que trata igual todos los hallazgos dedica la mayor parte de su esfuerzo al 95 % que menos importa.
Esta página explica qué es y qué no es la gestión de vulnerabilidades, en qué se diferencia de una evaluación puntual y del CTEM, cómo priorizar con CVSS, EPSS y KEV, las seis etapas del ciclo de vida y cómo se ve la práctica cuando Fluid Attacks la ejecuta con IA, escáneres y pentesters.
¿Qué es la gestión de vulnerabilidades?
La gestión de vulnerabilidades es un ciclo recurrente, no un escaneo único. Empieza por saber qué activos están dentro del alcance, sigue con la detección y la priorización, y solo termina cuando se verifica una corrección. Luego vuelve a empezar, porque el código, las dependencias y la infraestructura cambian cada semana.
Una vulnerabilidad es una debilidad en un sistema, por lo general resultado de un error de software, una falla de diseño o una mala configuración, que un atacante puede usar para obtener acceso no autorizado o interrumpir operaciones. La gestión de vulnerabilidades trata cada una como una unidad de trabajo con un responsable, una prioridad, una decisión de tratamiento y un paso de verificación.
Lo que la gestión de vulnerabilidades no es
La gestión de vulnerabilidades no es un reporte de escáner. El reporte es un insumo; el programa es todo lo que pasa después: triaje, asignación, remediación, decisiones de aceptación y nuevas pruebas. Tampoco es una promesa de cero vulnerabilidades. Los programas maduros miden la exposición al riesgo y el tiempo de remediación, no conteos brutos.
Vulnerabilidad, riesgo y amenaza
Estos tres términos se confunden, y la diferencia define la priorización:
Vulnerabilidad: la debilidad en sí, por ejemplo un endpoint que omite las verificaciones de autorización.
Riesgo: la probabilidad de que la debilidad cause daño, ponderada por probabilidad e impacto.
Amenaza: el actor o evento que podría explotarla, a menudo llamado actor de amenazas.
Si un sistema tiene una vulnerabilidad, existe el riesgo de que un actor de amenazas la explote. La gestión de vulnerabilidades trabaja sobre la única parte de esa frase que una organización controla por completo: la vulnerabilidad.
¿Por qué es importante la gestión de vulnerabilidades?
La gestión de vulnerabilidades importa porque el volumen de fallas crece más rápido de lo que cualquier equipo puede corregirlas una por una. Sin una forma de priorizar y verificar, el esfuerzo se va a lo que parece más alarmante en el papel y no a lo que los atacantes probablemente van a usar.
El volumen supera al equipo
El número de CVE publicados sigue creciendo cada año, y una gran parte recibe una puntuación base alta o crítica. Una gestión de vulnerabilidades que trata cada puntuación CVSS crítica como una emergencia no es sostenible. El análisis de Fluid Attacks sobre la puntuación de severidad encontró que hacerlo agotaría al personal y el presupuesto persiguiendo riesgos que muchas veces son teóricos.
Nuestros propios datos apuntan en la misma dirección. En el State of Attacks 2026, el 70 % de los sistemas evaluados tenía al menos una vulnerabilidad de severidad alta o crítica, frente al 53,3 % del año anterior. Más código, buena parte asistido por IA, significa más hallazgos para hacer triaje.
Las fallas conocidas siguen causando incidentes graves
La mayoría de los incidentes dañinos no necesitan un día cero. Explotan una vulnerabilidad que ya era pública, tenía puntuación y muchas veces tenía parche. Dos casos muestran dónde suele fallar la gestión de vulnerabilidades:
Caso | Vulnerabilidad | Dónde falló el ciclo |
|---|---|---|
Log4Shell (2021) | CVE-2021-44228, Apache Log4j | Visibilidad sobre dependencias directas y transitivas, el trabajo del análisis de composición de software |
MOVEit Transfer (2023) | CVE-2023-34362, inyección SQL | Velocidad: la falla fue explotada activamente y entró al catálogo KEV de CISA, así que había que encontrar y parchear rápido las instancias expuestas |
Gestión de vulnerabilidades, evaluación de vulnerabilidades y CTEM no son alternativas
Un escaneo o una evaluación de vulnerabilidades es una etapa dentro de la gestión de vulnerabilidades, y la gestión continua de la exposición a amenazas (CTEM) es un programa más amplio que contiene a ambas. Confundirlas lleva a los equipos a comprar un escáner y creer que ya tienen un programa.
Una evaluación identifica, clasifica y reporta problemas de seguridad en un momento dado, con herramientas automatizadas, pentesting manual o ambos. La gestión de vulnerabilidades agrega lo que viene después: priorización, tratamiento, verificación y repetición. La gestión continua de la exposición a amenazas extiende el alcance a toda la superficie de ataque y agrega la validación de si las exposiciones son realmente explotables.
Enfoque | Pregunta principal | Resultado | Termina cuando |
|---|---|---|---|
Evaluación de vulnerabilidades | ¿Qué debilidades existen ahora mismo? | Una lista de hallazgos con severidad | Se entrega el reporte |
Gestión de vulnerabilidades | ¿Qué debilidades corregimos primero y quedaron realmente corregidas? | Remediación priorizada, asignada y verificada | Nunca: es un ciclo |
Gestión de vulnerabilidades basada en riesgo | ¿Qué debilidades es probable que se exploten aquí? | Una prioridad que combina severidad, datos de explotación y contexto | Nunca: la prioridad se actualiza con los datos |
CTEM | ¿Dónde está expuesta toda nuestra superficie de ataque y pueden usarla los atacantes? | Exposiciones delimitadas y validadas en todos los activos | Nunca: se ejecuta en ciclos repetidos |
En Fluid Attacks describimos una versión temprana de esta idea en 2022 como el paso de la gestión de la superficie de ataque a la gestión de la resistencia a ataques: conocer los activos no basta sin pruebas continuas y remediación verificada.
Gestión de vulnerabilidades en Fluid Attacks
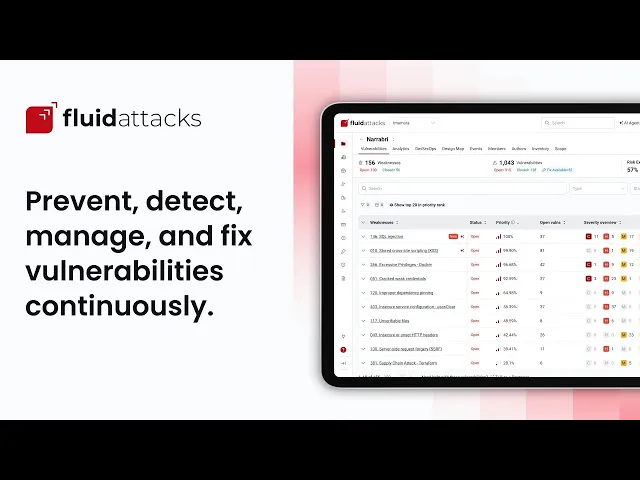
Fluid Attacks ejecuta la gestión de vulnerabilidades como un único programa continuo: IA, escáneres propios y pentesters encuentran vulnerabilidades, y una sola plataforma se encarga de la priorización, la asignación, el apoyo a la remediación y los reataques. La diferencia se nota en lo que se encuentra y en qué tan rápido se corrige.
Mostramos cómo Fluid Attacks combina escáneres nativos de IA, escáneres determinísticos y pentesters certificados para ayudar a los equipos a prevenir, detectar, gestionar y remediar vulnerabilidades.
Qué evaluamos y con qué reglas
Nuestro programa de gestión de vulnerabilidades evalúa tres objetivos de evaluación: código fuente, aplicaciones en ejecución e infraestructura. Las pruebas automatizadas cubren Static Application Security Testing (SAST), AI-powered SAST (AI SAST), Software Composition Analysis (SCA), Dynamic Application Security Testing (DAST) y Cloud Security Posture Management (CSPM).
Las pruebas manuales suman Pentesting as a Service (PTaaS), Secure Code Review y Reverse Engineering. Nuestros pentesters tienen múltiples certificaciones en seguridad ofensiva y adjuntan evidencia de explotación a sus hallazgos.
Cómo se ve en la práctica
Cada etapa del ciclo de vida de la gestión de vulnerabilidades corresponde a algo que la plataforma registra, así que cada decisión deja evidencia:
Etapa | Qué hace la plataforma | Evidencia que queda |
|---|---|---|
Identificación | Consolida en una sola vista los hallazgos de escáneres y pentesters | Ubicación, tipo, severidad y evidencia de explotación de cada vulnerabilidad |
Priorización de vulnerabilidades | Ordena los hallazgos con siete atributos que la organización puede reordenar: transitividad, uso, KEV, EPSS, costo de corrección, severidad VLAI y análisis de alcanzabilidad | Un rango de prioridad que ajusta la puntuación CVSS v4.0 hasta en dos puntos |
Asignación | Asigna cada vulnerabilidad a un desarrollador y se sincroniza con Jira o Azure DevOps | Responsable, estado de tratamiento y rastro de auditoría |
Tratamiento | Ofrece correcciones con GenAI (Autofix, Custom Fix), sesiones de Talk to a Pentester y políticas de aceptación | Aceptaciones temporales o permanentes justificadas |
Verificación | Ejecuta reataques a solicitud y bloquea despliegues riesgosos con CI Gate | Estado cerrado solo después de una nueva prueba exitosa |

Política de prioridad en la plataforma de Fluid Attacks con siete atributos
Las organizaciones reordenan siete atributos para definir cómo la plataforma prioriza cada vulnerabilidad.
Los atributos de priorización están documentados en nuestra guía de atributos de priorización. El análisis de alcanzabilidad aplica solo a hallazgos de SCA: indica si tu código realmente llama la función vulnerable de una dependencia.
Pruebas automatizadas frente a manuales, en cifras
Los escáneres encuentran la mayoría de las vulnerabilidades; los pentesters encuentran la mayor parte del riesgo. Esa división es la razón principal por la que la gestión de vulnerabilidades no puede depender solo de herramientas:
Métrica | Herramientas automatizadas | Pruebas manuales | Fuente |
|---|---|---|---|
Porcentaje de vulnerabilidades encontradas (2025) | 88,4 % | 11,6 % | State of Attacks 2026 |
Porcentaje de la exposición al riesgo total encontrada (2025) | 55,8 % | 44,2 % | State of Attacks 2026 |
Porcentaje de hallazgos de severidad crítica (2025) | 13 % | 87 % | State of Attacks 2026 |
Recall en una aplicación web con 1.201 vulnerabilidades | 22,7 % (mejor herramienta: nuestro escáner) | 89,6 % (un pentester) | Comparación de herramientas |
En la comparación de Fluid Attacks de 36 herramientas AppSec de terceros más nuestro propio escáner, ejecutada sobre una aplicación web con 1.201 vulnerabilidades, un pentester encontró 1.076: 89,6 % de recall con 100 % de precisión, lo que cubre el 98,9 % de la exposición al riesgo. El mejor resultado automatizado, el de nuestro escáner, alcanzó 22,7 % de recall y el 8,8 % de la exposición al riesgo.

Porcentaje de la exposición al riesgo total que encontraron las herramientas automatizadas y las pruebas manuales en 2025. Fuente: Fluid Attacks, State of Attacks 2026.
El límite de la remediación automatizada
La automatización ayuda más con las correcciones más fáciles, y nuestros propios datos lo muestran. En el State of Attacks 2026, Autofix y Custom Fix se usaron en el 53,6 % de los sistemas, pero sobre todo en vulnerabilidades de severidad baja y media. La GenAI acelera las actualizaciones rutinarias de dependencias y los cambios de código simples; todavía no resuelve los problemas críticos.
Las herramientas que prometen correcciones automáticas suelen funcionar con dependencias directas que tienen una ruta de actualización clara. Una dependencia transitiva, un cambio de API que rompe compatibilidad o una falla de lógica todavía necesitan a alguien que haga triaje del hallazgo, confirme que es un verdadero positivo y verifique que la corrección no rompe producción. Nuestra guía para corregir vulnerabilidades de SCA cubre estrategias para dependencias transitivas. La remediación es más rápida con GenAI, pero una gestión de vulnerabilidades adecuada hoy no se puede automatizar por completo.
La práctica que decide el resto: verificar la corrección
Una corrección que nadie vuelve a probar es una esperanza, no una remediación. Dos controles deciden si la gestión de vulnerabilidades cierra el ciclo: los reataques, que confirman cada corrección, y romper el build, que impide que nuevas vulnerabilidades lleguen a producción.
El State of Attacks 2026 muestra el efecto. Los sistemas que usaron nuestro CI Gate alcanzaron una tasa de remediación del 72,2 % a finales de 2025, frente al 58 % de los sistemas que no lo usaron. Su mediana de tiempo de remediación fue de 22 días frente a 30, es decir, 26,7 % más rápido. En las vulnerabilidades de severidad crítica, el tiempo medio de remediación de todos los clientes bajó 17,5 % frente a 2024. Los clientes que configuraron criterios de priorización propios alcanzaron una tasa media de remediación del 64,4 %, frente al 34 % de quienes mantuvieron el orden predeterminado.

Los sistemas que rompieron el build remediaron más vulnerabilidades, y más rápido. Fuente: Fluid Attacks, State of Attacks 2026.
Para profundizar: cómo eliminar los silos de datos entre equipos de desarrollo y seguridad explica cómo una plataforma compartida acorta el camino del hallazgo a la corrección verificada.
Puntuación y priorización: CVSS, EPSS y KEV
Una priorización de vulnerabilidades efectiva combina tres señales: el CVSS para el impacto potencial, el EPSS para la probabilidad de explotación y el catálogo KEV de CISA para la explotación ya observada. Ninguna puntuación por sí sola responde a la vez "¿qué tan grave podría ser?" y "¿alguien lo va a usar aquí?".
CVSS: severidad, no riesgo
El Common Vulnerability Scoring System (CVSS), mantenido por FIRST, califica la severidad de 0,0 a 10,0. La versión vigente es el CVSS v4.0:
Puntuación CVSS v4.0 | Calificación |
|---|---|
0,0 | Ninguna |
0,1 – 3,9 | Baja |
4,0 – 6,9 | Media |
7,0 – 8,9 | Alta |
9,0 – 10,0 | Crítica |
La puntuación base describe el peor escenario en un entorno genérico. Las métricas ambientales y de amenaza la ajustan a tu contexto, pero muchas herramientas reportan solo el valor base. Por eso dos herramientas, o dos bases de datos, pueden calificar distinto la misma falla.
EPSS: probabilidad de explotación
El Exploit Prediction Scoring System (EPSS), también de FIRST, estima la probabilidad de que un CVE sea explotado en los próximos 30 días. FIRST midió una política común frente a la explotación observada en octubre de 2023: priorizar todo CVE con una puntuación base CVSS 3.x de 7 o más tuvo una eficiencia de alrededor del 4 % (3,96 %), es decir, solo unas 4 de cada 100 de esas correcciones atendieron una vulnerabilidad explotada en los 30 días siguientes. En la gestión de vulnerabilidades, el EPSS funciona mejor como segundo filtro después de la explotación confirmada, no como el único número que decide una cola de trabajo. Nuestra guía sobre el EPSS cubre umbrales y percentiles.
KEV: explotación ya confirmada
El catálogo de Known Exploited Vulnerabilities de CISA lista los CVE con evidencia de explotación activa. Una entrada en KEV es la señal más fuerte para subir un hallazgo en la cola, sin importar su puntuación CVSS. Según la Binding Operational Directive 22-01, las agencias civiles federales de EE. UU. deben remediar las entradas de KEV en plazos definidos, y CISA recomienda que toda organización incluya el catálogo en su plan de gestión de vulnerabilidades.

La inyección SQL de MOVEit Transfer en NVD, marcada como incluida en el catálogo KEV de CISA. Fuente: NIST NVD.
CVSSF: comparar el riesgo entre sistemas
Las puntuaciones CVSS no se suman bien, lo que hace engañosos los reportes de gestión de vulnerabilidades que las suman o promedian: diez vulnerabilidades con 1,0 no son tan riesgosas como una con 10,0. Fluid Attacks usa el CVSSF, calculado como 4^(CVSS − 4), para agregar y comparar la exposición al riesgo. Esos diez hallazgos de severidad baja suman 0,2 unidades de CVSSF; el único crítico equivale a 4.096.
Explicamos por qué el CVSS se queda corto para dimensionar el riesgo y cómo la métrica CVSSF estima la exposición al riesgo de los sistemas.
Cómo combinar las señales
La gestión de vulnerabilidades basada en riesgo prioriza los hallazgos según la severidad, los datos de explotación y el contexto de negocio a la vez. En la práctica, eso significa que una vulnerabilidad alcanzable, expuesta a internet y presente en el catálogo KEV va primero aunque su CVSS sea 7,5, y que un 9,8 no alcanzable en una dependencia de pruebas puede esperar. Nuestra solución de gestión de vulnerabilidades basada en riesgo aplica esta priorización de forma automática.
El ciclo de vida de la gestión de vulnerabilidades
El ciclo de vida de la gestión de vulnerabilidades tiene seis etapas que se repiten de forma continua. El modelo no es rígido, pero saltarse una etapa es donde fallan la mayoría de los programas.
[Image] File: vm-lifecycle-diagram-es.webp · ALT: Ciclo de vida de la gestión de vulnerabilidades en seis etapas
Las seis etapas se repiten de forma continua; cada corrección se vuelve a probar antes de que el ciclo reinicie.
1. Alcance, roles y políticas
Define qué sistemas y componentes están dentro del alcance y qué tan crítico es cada uno. Un inventario de activos preciso es la condición previa de la gestión de vulnerabilidades: lo que no está en el inventario nunca se escanea. Asigna roles para la detección, la remediación y la aprobación, y define políticas de frecuencia de revisión, plazos de remediación y criterios de aceptación.
2. Identificación
La gestión de vulnerabilidades suele empezar la detección con escaneo automatizado, que compara los sistemas con patrones de vulnerabilidades conocidas y se ejecuta temprano y con frecuencia. Luego vienen las pruebas manuales para encontrar lo que las herramientas no ven: fallas de lógica de negocio, ataques encadenados y vulnerabilidades desconocidas hasta entonces. Las dos se complementan, no se reemplazan.
3. Evaluación y priorización
Valida los resultados del escáner para eliminar falsos positivos y agregar las vulnerabilidades que las herramientas no detectaron. Luego califica cada hallazgo verdadero con CVSS, ajústalo con EPSS, KEV y contexto, y priorízalo. La explotabilidad es la pregunta clave: ¿se puede explotar aquí, con qué facilidad y con qué impacto? Los pentesters la responden con evidencia.
4. Reporte
Reporta los hallazgos a medida que se confirman, no en un gran lote al final de una prueba, para que la gestión de vulnerabilidades mantenga un flujo de trabajo constante. Cada reporte debe incluir tipo, severidad, ubicación, fecha de detección, estado, descripción, evidencia y una recomendación de tratamiento. Los lotes pequeños y priorizados son más fáciles de atender.
5. Tratamiento
La remediación de vulnerabilidades, la corrección completa, es la opción preferida. La mitigación reduce la probabilidad o el impacto de la explotación mientras se prepara una corrección. La aceptación, temporal o permanente, es una decisión documentada de que el costo de corregir supera el riesgo. En una gestión de vulnerabilidades madura, la aceptación permanente de problemas de severidad alta se mantiene cerca de cero.
6. Verificación y reporte
Vuelve a escanear y a atacar para confirmar cada corrección y comprobar que no introdujo nuevas vulnerabilidades. Luego actualiza el estado y haz seguimiento a métricas de gestión de vulnerabilidades como la tasa de remediación, el tiempo medio de remediación y la exposición al riesgo en el tiempo.
Tipos de vulnerabilidades
Fluid Attacks agrupa las vulnerabilidades por mecanismo de ataque en nueve categorías, un enfoque similar al de MITRE CAPEC. Cada debilidad de nuestra base de datos pública enlaza requisitos de seguridad, y cada requisito se mapea a estándares como CWE y el OWASP Top 10, lo que ayuda a los equipos de gestión de vulnerabilidades a agrupar los hallazgos por causa raíz:
Categoría | Debilidades de ejemplo |
|---|---|
Subversión de acceso | Escalamiento de privilegios, falsificación de solicitudes entre sitios |
Recolección de información | Uso de software con vulnerabilidades conocidas, información sensible en el código fuente |
Abuso de funcionalidad | Dependencias no actualizables, denegación de servicio asimétrica |
Interacciones engañosas | Falsificación de solicitudes del lado del servidor, falta de verificación de integridad de subrecursos |
Manipulación de protocolos | Encabezados HTTP inseguros, método de autenticación inseguro |
Inyección inesperada | Inyección SQL, ejecución remota de comandos, XSS reflejado |
Técnicas probabilísticas | Credenciales débiles adivinadas, falta de protección contra fuerza bruta |
Manipulación del sistema | Control inadecuado del tamaño de archivos, inyección de logs |
Manipulación de datos | Validación insuficiente de la autenticidad de los datos, inclusión de archivos locales |
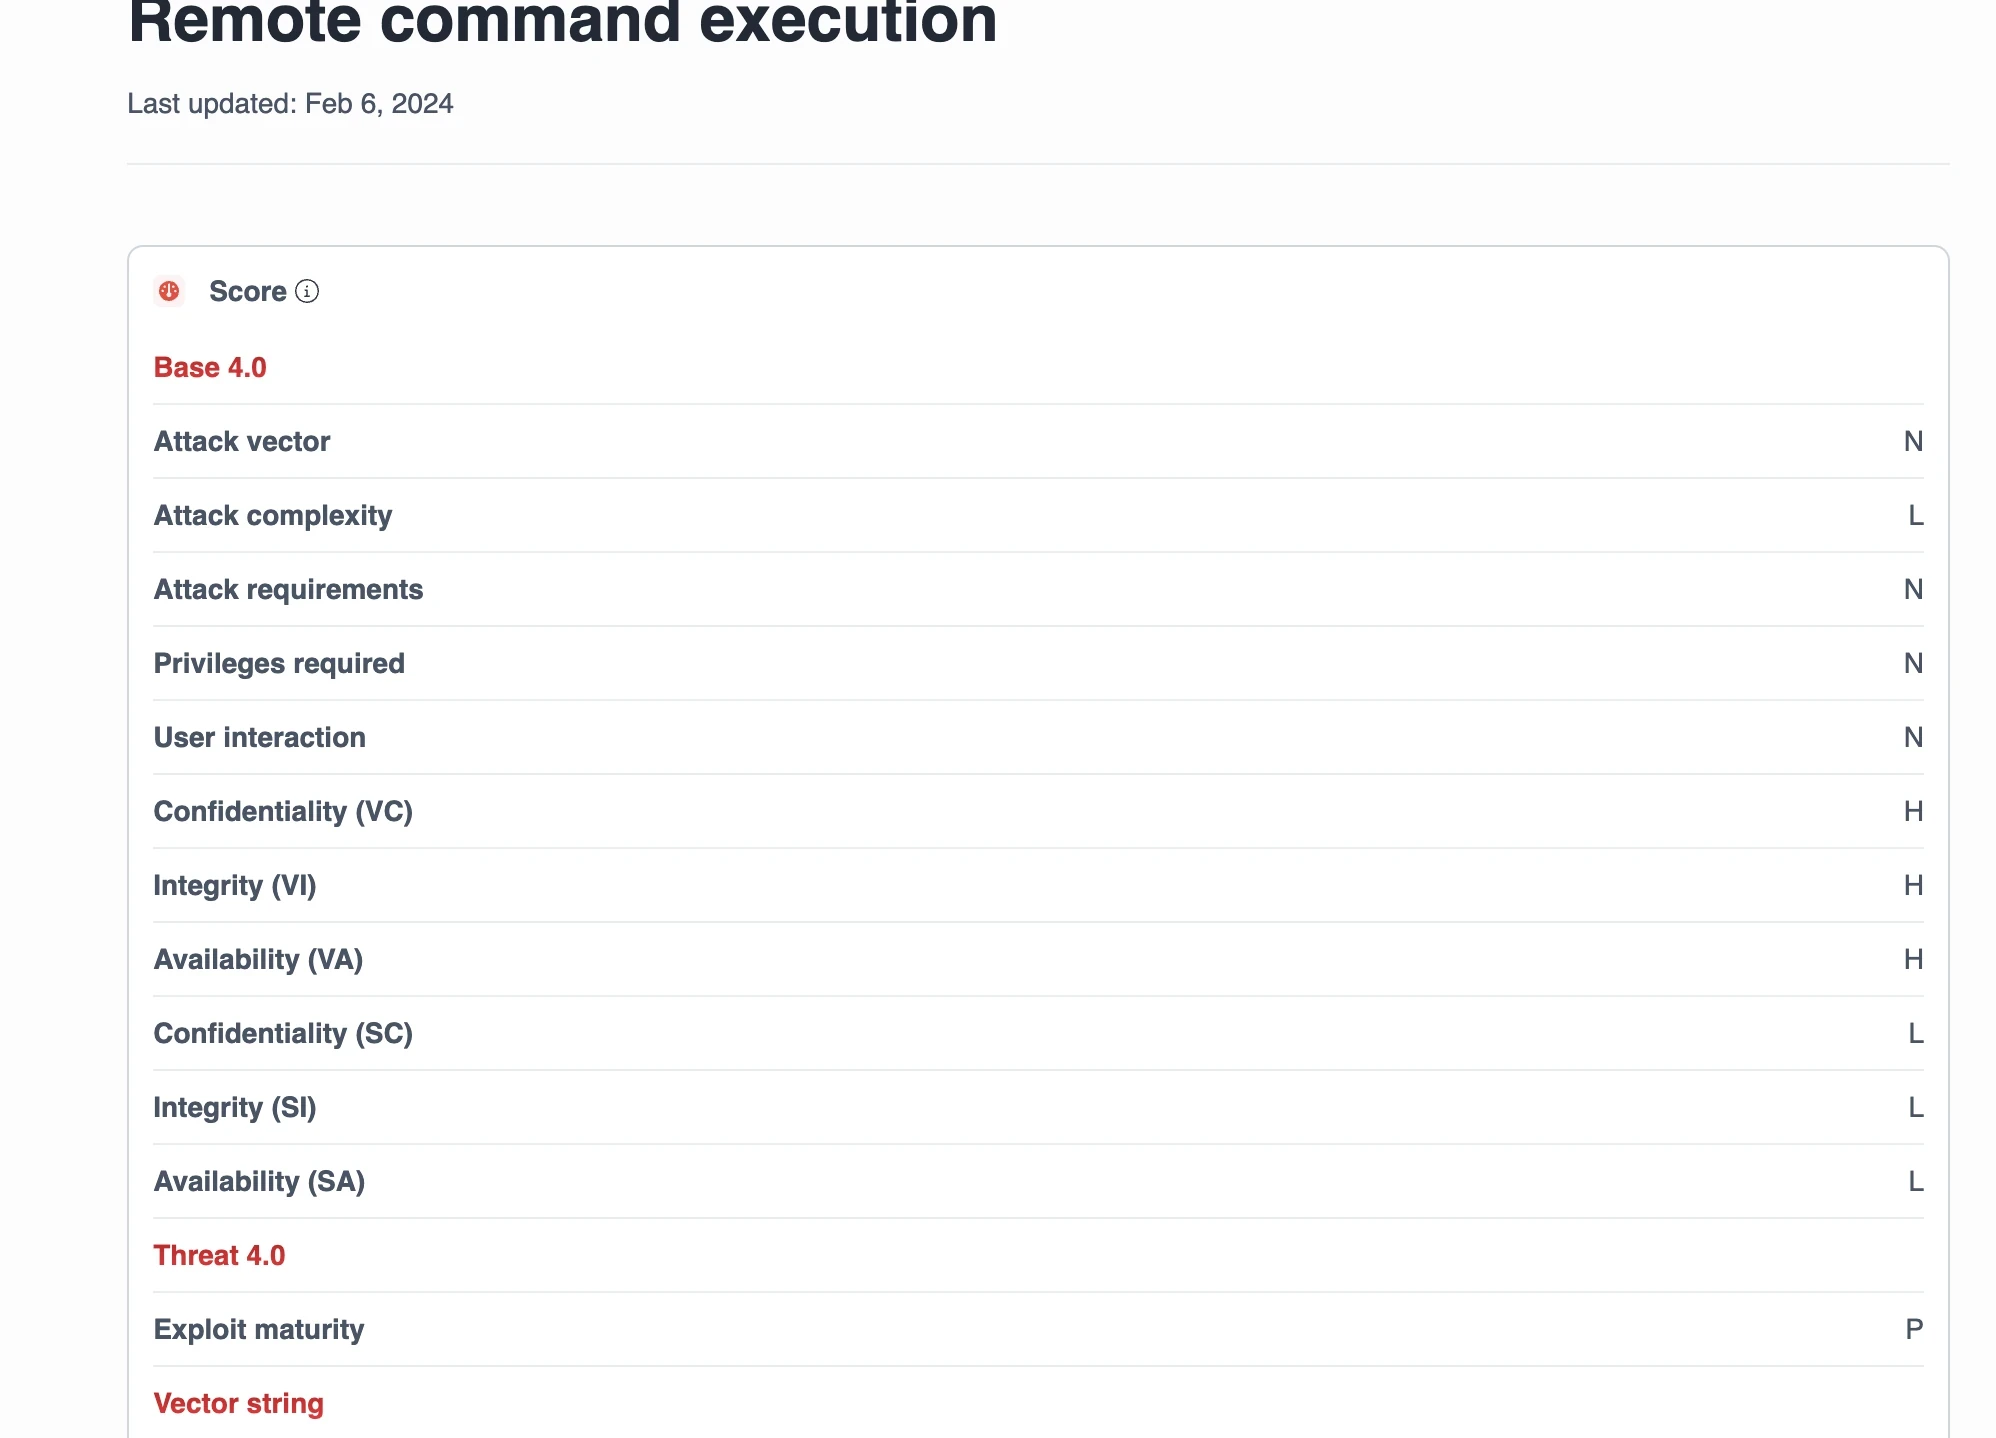
Cada debilidad de la base de datos pública de Fluid Attacks incluye su vector CVSS v4.0, sus requisitos y correcciones por lenguaje.
En el State of Attacks 2026, "authentication mechanism absence or evasion" representó por sí sola el 19,1 % de la exposición al riesgo total, y las 10 debilidades principales concentraron en conjunto el 68,4 %.
Conclusiones
La gestión de vulnerabilidades es un ciclo de encontrar, priorizar, corregir y verificar, y falla en la etapa que se omita. El CVSS por sí solo prioriza según el daño potencial; la gestión de vulnerabilidades que suma EPSS, KEV y análisis de alcanzabilidad prioriza según la probabilidad real.
Los escáneres encuentran la mayoría de las vulnerabilidades, pero los pentesters encuentran la mayor parte del riesgo, y nuestros datos de 2025 muestran que el 87 % de los hallazgos críticos vino de pruebas manuales. Los controles que más mueven la remediación son los menos llamativos: los reataques y romper el build. La gestión de vulnerabilidades funciona cuando cada hallazgo termina en una corrección verificada o en una decisión documentada.
Preguntas frecuentes
¿Cuál es la diferencia entre gestión de vulnerabilidades y evaluación de vulnerabilidades?
La evaluación es una etapa de la gestión de vulnerabilidades. La evaluación identifica y reporta debilidades en un momento dado. La gestión de vulnerabilidades además las prioriza, las asigna y las trata, verifica cada corrección y repite el ciclo de forma continua. Un programa que solo evalúa produce reportes; uno que gestiona produce correcciones verificadas y menos exposición al riesgo.
¿Basta el CVSS para priorizar vulnerabilidades?
No. El CVSS mide la severidad potencial en el peor escenario genérico, no la probabilidad de explotación. En la medición de FIRST de octubre de 2023, corregir todo CVE con una puntuación CVSS 3.x de 7 o más tuvo apenas un 4 % de eficiencia. Combinar el CVSS con el EPSS, el catálogo KEV de CISA y el análisis de alcanzabilidad da una priorización más cercana al riesgo real.
¿Se puede automatizar por completo la gestión de vulnerabilidades?
Todavía no. Las herramientas detectan la mayoría de las vulnerabilidades y pueden corregir problemas simples de dependencias, pero en el State of Attacks 2026 de Fluid Attacks, el 87 % de los hallazgos de severidad crítica vino de pruebas manuales, y las correcciones con GenAI se usaron sobre todo en problemas de severidad baja y media. La automatización acelera la detección y las correcciones rutinarias, pero la gestión de vulnerabilidades todavía necesita personas para el triaje y la verificación.
¿Romper el build acelera la remediación de vulnerabilidades?
Sí. En el State of Attacks 2026, los sistemas que usaron el CI Gate de Fluid Attacks remediaron vulnerabilidades con una mediana de 22 días frente a 30 de los que no lo usaron, y alcanzaron una tasa de remediación del 72,2 % frente al 58 %. Esa mediana es 26,7 % más rápida.
¿Fluid Attacks ofrece gestión de vulnerabilidades?
Sí. Fluid Attacks combina IA, escáneres propios y pentesters para encontrar vulnerabilidades, y su plataforma se encarga de la priorización con EPSS, KEV y alcanzabilidad, la asignación, el apoyo a la remediación con GenAI y los reataques para verificar cada corrección. Los pentesters adjuntan evidencia de explotación a sus hallazgos, y el CI Gate puede romper el build para frenar despliegues riesgosos.
Cierra el ciclo en cada hallazgo
Fluid Attacks ejecuta la gestión de vulnerabilidades como un único programa continuo que encuentra, prioriza y vuelve a probar tus vulnerabilidades, para que cada corrección se verifique antes de darla por buena.

Empieza ya con la solución de RBVM de Fluid Attacks













