
TESTES DE SEGURANÇA
Encontre vulnerabilidades exploráveis antes dos atacantes
Combine IA, scanners automatizados e pentesters certificados em um programa de segurança contínuo que encontra vulnerabilidades exploráveis no seu código, aplicações, APIs em nuvem, e depois verifica cada correção.

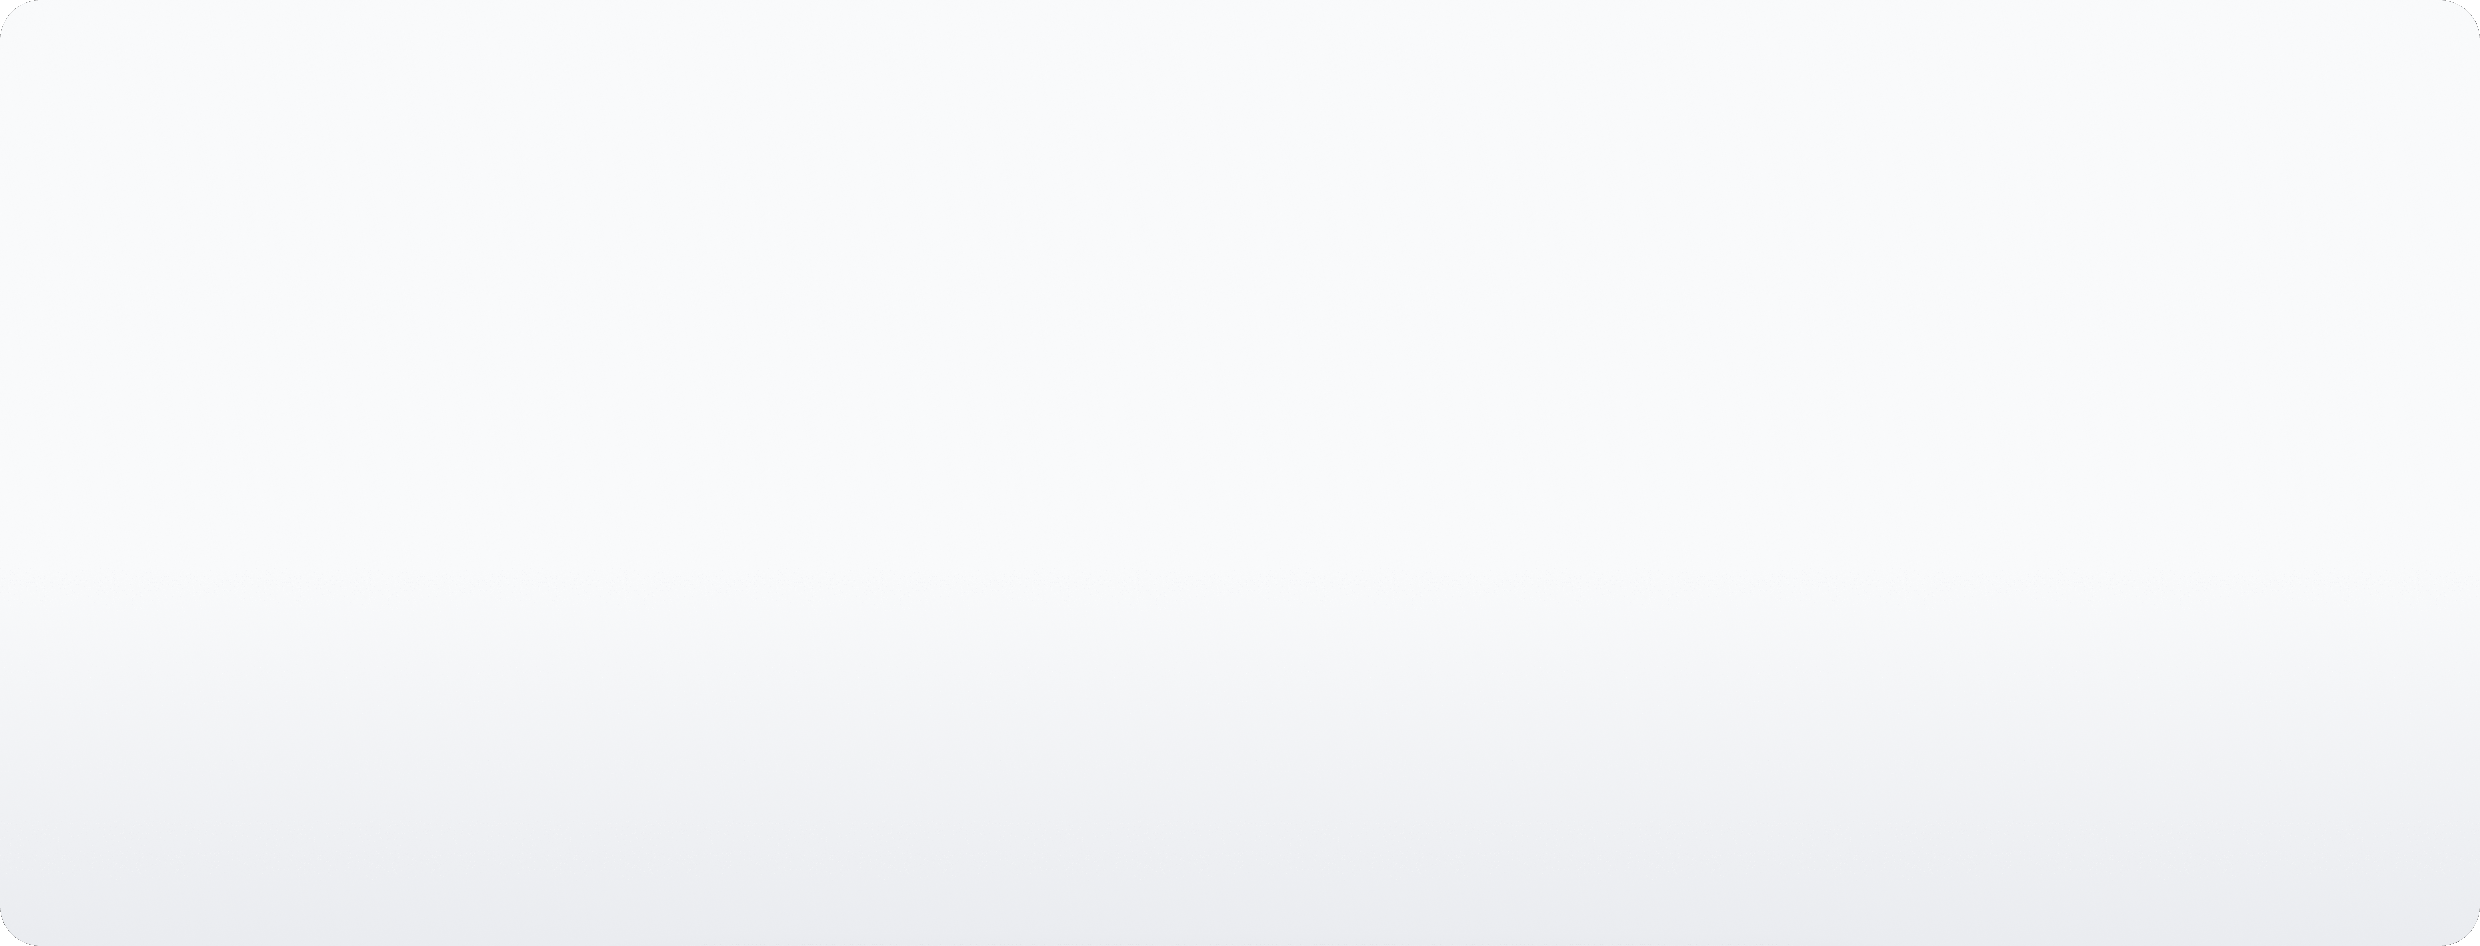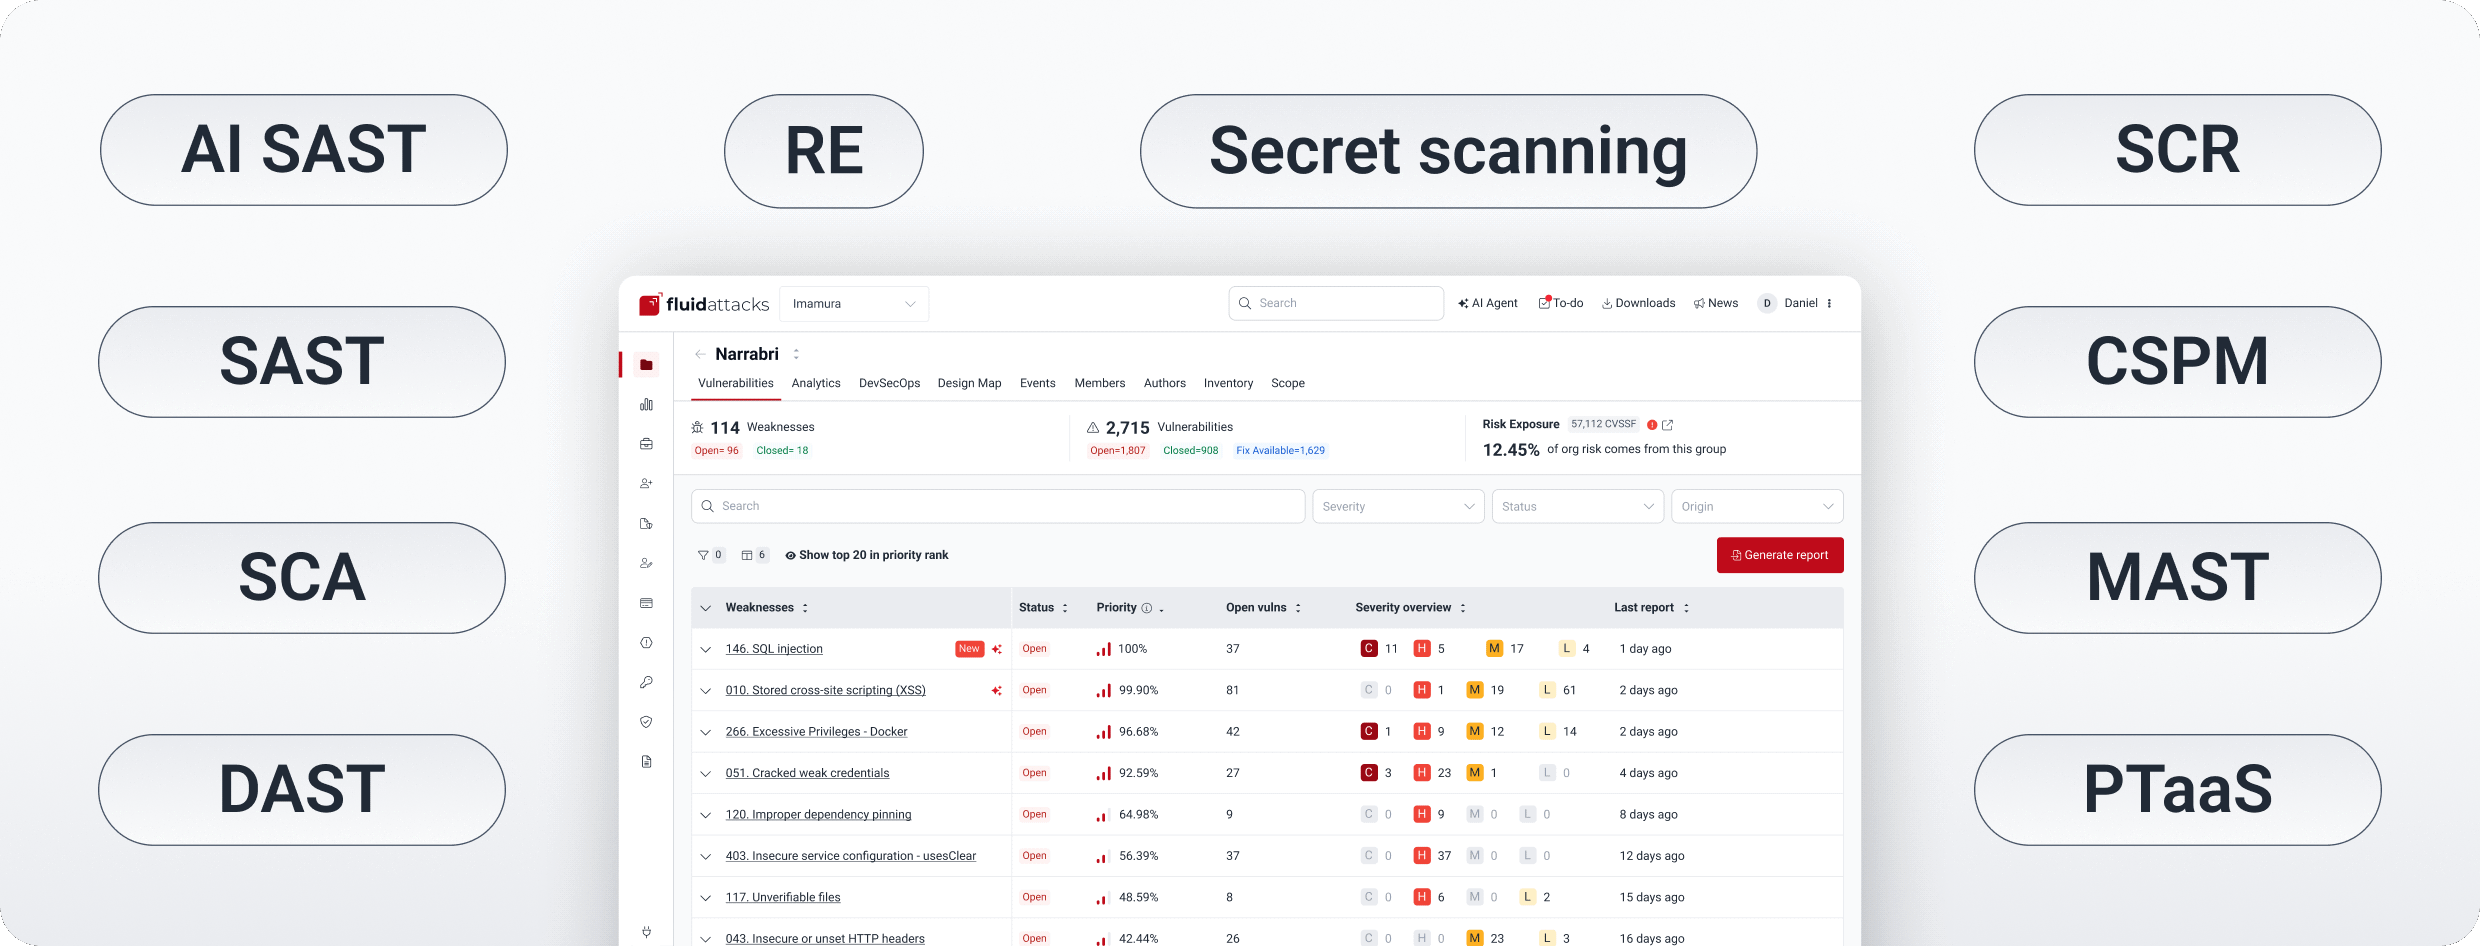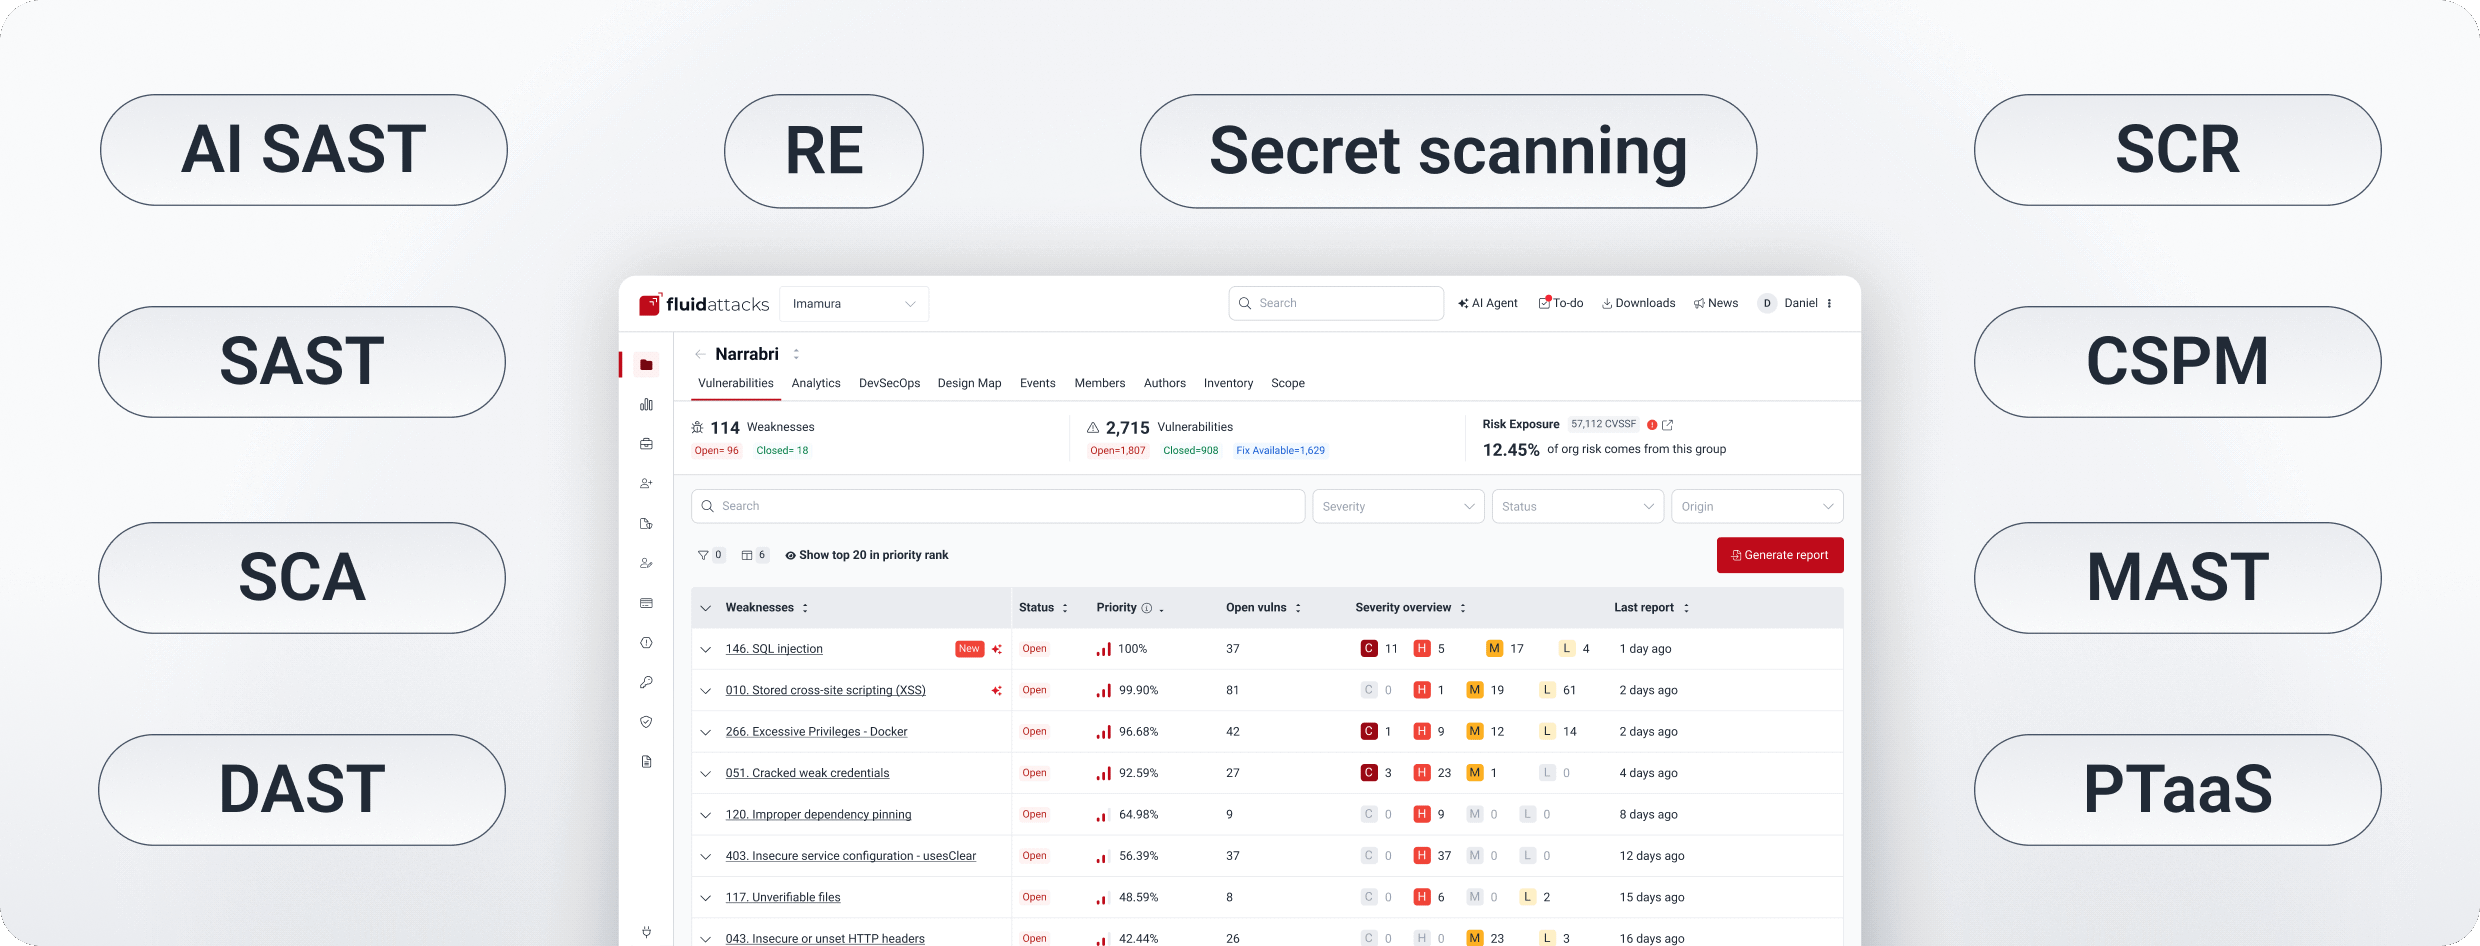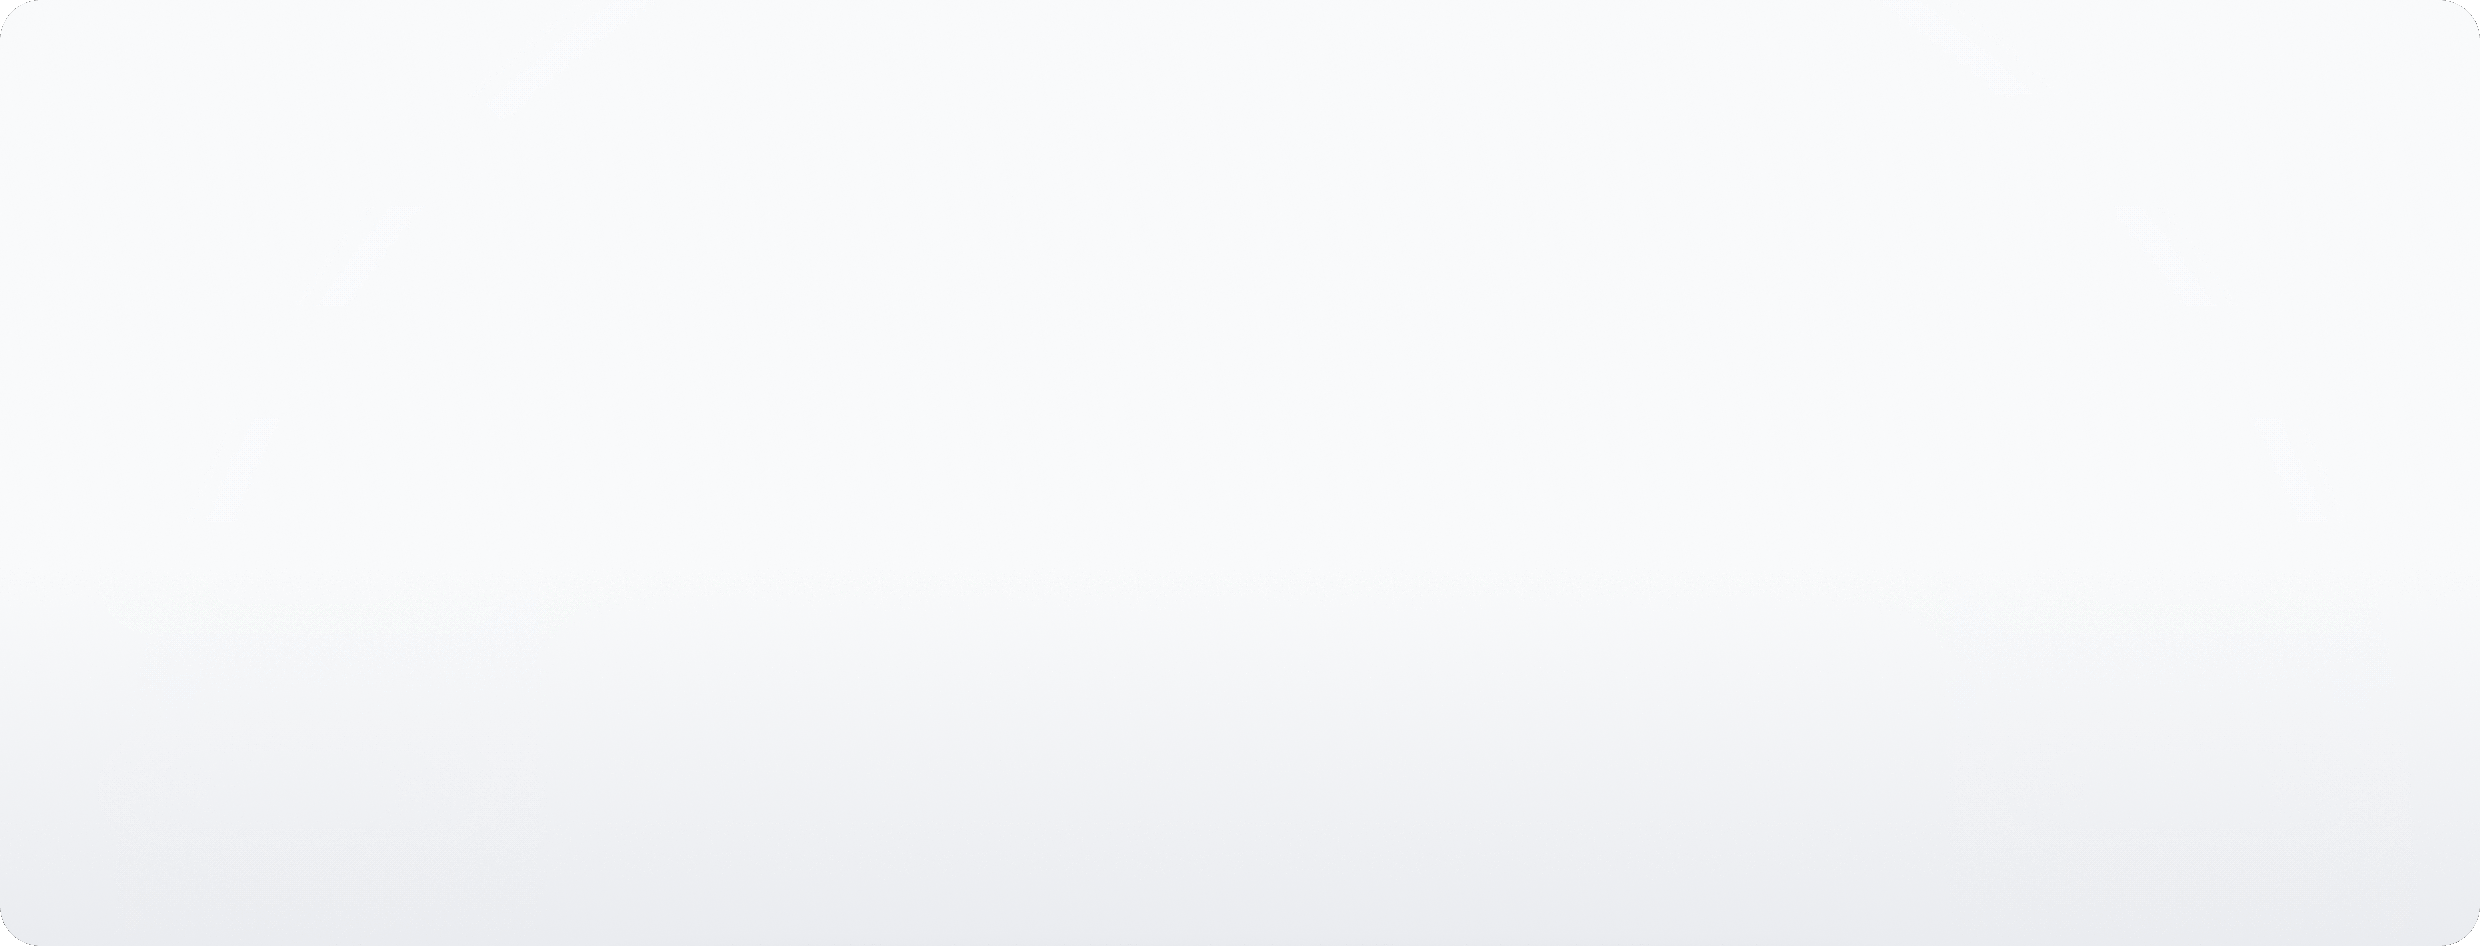
Avaliamos seu código, suas aplicações em execução e a nuvem como um atacante real faria, combinando técnicas automatizadas e manuais em cada camada.
Analise seu código-fonte
SAST, AI SAST, SCA e a varredura de segredos sinalizam padrões inseguros, dependências vulneráveis e segredos expostos. Em seguida, nossos pentesters validam os riscos reais por meio da revisão manual de código seguro.
Ataque suas aplicações em execução
DAST y MAST escanean aplicaciones web, APIs y apps móviles. A través de PTaaS, nuestros pentesters explotan fallas de lógica de negocio y de autorización, y hacen ingeniería inversa a binarios móviles.
Revise sua infraestrutura na nuvem
O CSPM verifica as políticas de identidade, permissões de armazenamento e regras de rede para detectar as configurações incorretas por trás de violações reais.
[ PRINCIPAIS BENEFÍCIOS ]
Por que as ferramentas sozinhas não são suficientes
As ferramentas oferecem amplitude. Os pentesters encontram as falhas críticas que as ferramentas não conseguem detectar.. Nossa pesquisa mostra o tamanho dessa diferença.
Encontre o que os scanners deixam passar
No nosso benchmark, os pentesters reportaram 86,8% da exposição total ao risco.
Detecte os problemas críticos
Em 2025, nossos pentesters detectaram 90% da exposição ao risco das vulnerabilidades críticas e reportaram cinco vezes mais risco por vulnerabilidade do que as ferramentas.
Confie em cada achado
Nossos pentesters reportaram zero falsos positivos no benchmark, então sua equipe dedica seu tempo a corrigir, não a fazer triagem.
Apoie-se em pentesters certificados
Nossos pentesters possuem mais de 60 certificações de segurança ofensiva, abrangendo web, mobile, nuvem, red teaming e desenvolvimento de exploits.
Trabalhe com uma equipe de primeira linha
Nossa equipe de pentesting ficou em 9º lugar no mundo e em 1º lugar na América Latina no Hack The Box Business CTF 2025.
Conte com pesquisa de vulnerabilidades comprovada
A Fluid Attacks é CVE Numbering Authority desde 2021 e está entre os 10 principais laboratórios de CVE do mundo, divulgando vulnerabilidades em software de terceiros.
Explore nossas capacidades de testes.


Um ciclo de segurança contínuo
Da prevenção à remediação.
LOCAL
SUPORTE
As testes de segurança são fundamentais para nossa solução
Oferecemos uma solução completa que combina nossa plataforma, ferramentas de AppSec, IA e nossa equipe de pentesters para ajudar você a melhorar continuamente sua postura de cibersegurança.













