Desenvolvimento
Aproveitando grafos de propriedades de código para detecção de vulnerabilidades


Analista de segurança
4 min
Como vimos em nosso artigo de revisão anterior, provavelmente a abordagem mais interessante e bem-sucedida para a detecção automatizada de vulnerabilidades seja a baseada em padrões. Já que esperamos extrair padrões significativos a partir do código, também precisamos de uma "representação abrangente e rica em recursos" dele. Outros autores tentaram trabalhar sobre o código como se fosse uma mera coleção de palavras ou documentos, sem levar em conta a sintaxe ou a ordem inerente, mas obtendo resultados fracos.
Combinando representações padrão de código
A ideia básica é fazer a análise sintática (parsing) do código-fonte, representá-lo como um grafo que estende a árvore de sintaxe abstrata (AST) padrão para incluir informações sobre o fluxo de dados e de controle, e armazená-lo em um banco de dados que possa ser consultado pelo analista.
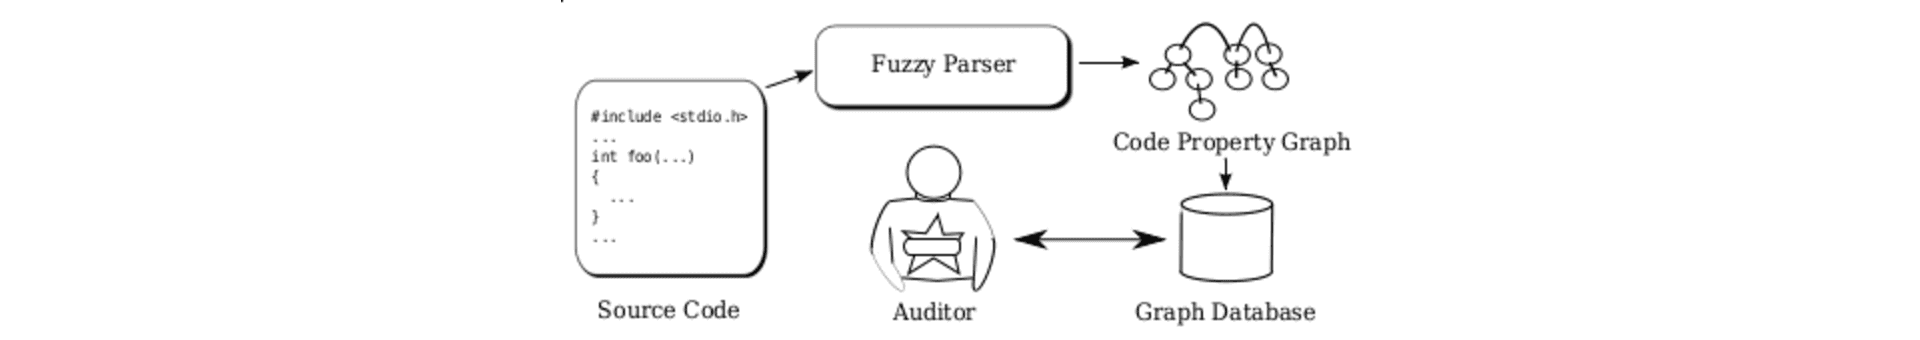
Visão geral do processo.
Além do AST, outro par de representações úteis de código são:
o grafo de fluxo de controle (CFG, na sigla em inglês), que representa a ordem na qual as instruções são executadas dependendo das condições, e
o grafo de dependência de programa (PDG, na sigla em inglês), que nos mostra como as variáveis são modificadas pelas instruções. Estes conceitos são compreendidos mais facilmente por meio de um exemplo. Considere o seguinte trecho em C:
Neste contexto, a fonte (source) refere-se ao ponto do código onde as variáveis podem ser adulteradas ou corrompidas (tainted) pelo invasor, e o coletor ou sumidouro (sink) diz respeito à função que pode estar vulnerável se a entrada proveniente da fonte não for sanitizada. O AST, o CFG e o PDG para esse trecho teriam a seguinte aparência:

Comparação de representações de código em grafos.
Nenhum deles isoladamente consegue nos contar toda a história sobre o que está acontecendo naquele trecho, o que é, naturalmente, fundamental para identificar vulnerabilidades, visto que estas dependem fortemente do contexto.
Yamaguchi e sua equipe apresentaram a ideia de combinar esses três grafos em um único multigrafo (essencialmente um grafo que permite múltiplas arestas para um mesmo par de nós), denominado por eles de grafo de propriedades de código (code property graph):

Um grafo de propriedades de código.
Em essência, é como a AST com arestas adicionais "emprestadas" do PDG e do CFG, representadas por diferentes cores e rótulos. Os autores fornecem explicações detalhadas sobre como esses grafos são definidos matematicamente, construídos operacionalmente a partir do código-fonte e posteriormente percorridos. No entanto, aqui continuaremos utilizando apenas a intuição de como isso funciona, acompanhando a descoberta de uma vulnerabilidade de estouro de buffer (Buffer Overflow) na implementação de SSH da Apple que expôs diversos aplicativos de iOS. Este é o código responsável:
A memória é alocada na linha 3 utilizando a função LIBSSH2_ALLOC em dependência da variável namelen. O problema é que essa variável é controlada pelo usuário; portanto, se for definida com um valor grande o suficiente, ocorre um estouro de buffer (buffer overflow) que pode conceder ao invasor o controle da execução do programa. A vulnerabilidade foi descoberta originalmente por meio de uma expressão regular que busca um padrão em que o uso de funções contendo ALLOC é combinado com operações aritméticas:
No entanto, como sabemos, as expressões regulares falham ao mapear a estrutura aninhada do código, perdem todo o contexto por trás de uma situação potencialmente interessante e são propensas a falsos positivos. Em vez disso, é possível definir uma travessia pelo grafo de propriedades de código que selecione terceiros argumentos de memcpy que tenham sido corrompidos (tainted) por primeiros argumentos de get_user sem terem sido devidamente sanitizados.
Ao elaborar manualmente essas travessias no grafo, os autores conseguiram identificar 88 vulnerabilidades no kernel do Linux. Dentre elas, estas 18 eram inéditas até então:

Vulnerabilidades de dia zero encontradas utilizando CPG.
São 15 CVEs identificados bem ali, obtidos com uma representação de código em grafo e apenas quatro míseras travessias (traversals).
Automatizando as travessias
Por melhores que sejam os resultados, eles não seriam relevantes para os nossos objetivos de pesquisa se não pudessem ser automatizados por meio de aprendizado de máquina (Machine Learning ou ML). Como já sabemos como percorrer o CPG em busca de padrões potencialmente perigosos, agora precisamos de uma forma de inferir automaticamente quais são esses padrões.
No entanto, o procedimento proposto por Yamaguchi et al. não é universal, pois não se aplica a todos os tipos de vulnerabilidades, mas àquelas do tipo propagação de dados não confiáveis (taint-style), como o Heartbleed.. Além disso, não é inteiramente automatizado; isto é, não espere fornecer seu código e obter cada bug existente. Em vez disso, você precisa alimentá-lo com um coletor (sink) de interesse, como o memcpy, cujo uso sem sanitização causou o Heartbleed.
Após selecionar um sink, encontramos todas as suas invocações e realizamos o fatiamento (slicing) de toda a parte do programa que envolve esse coletor, representando-a como um grafo. Esse grafo é, em seguida, dividido em chamadas individuais. Essas informações são codificadas como atributos (features), ou seja, mapeadas em um espaço vetorial, o que é um pré-requisito para a aplicação de qualquer algoritmo de ML.
Posteriormente, essas invocações são agrupadas em clusters para identificar conjuntos de invocações com inicializadores de argumentos semelhantes. Contudo, isso não é suficiente, pois alguns desses argumentos podem estar devidamente sanitizados. Assim, o penúltimo passo consiste em criar uma sobreposição de sanitização (sanitization overlay), a fim de evitar falsos positivos. A seguir, uma ilustração do processo:

Agrupamento (clustering) para obter travessias.
O resultado desse processo é um conjunto de travessias no banco de dados em grafo, como aquelas descritas na seção anterior. Essas travessias seguem um modelo (template) escrito na linguagem de consulta a grafos Gremlin:
Modelo para travessias.
Este método foi avaliado em relação a cinco coletores (sinks) vulneráveis amplamente conhecidos em cinco projetos diferentes de código aberto, obtendo bons resultados. Nesse caso, a qualidade dos resultados é mensurada pela redução alcançada na auditoria manual de código, que ficou acima de 90% para todos eles. Os autores também tentaram gerar uma travessia (traversal) capaz de detectar a vulnerabilidade Heartbleed no OpenSSL, além de realizarem um teste geral sobre todos os coletores potencialmente sujeitos a adulteração (taintable) no reprodutor de mídia VLC, descobrindo 8 vulnerabilidades até então desconhecidas.
Essa foi uma combinação interessante da abordagem de "código como dados" e técnicas de aprendizado de máquina (machine learning) para encontrar vulnerabilidades no código-fonte (confira nossa solução de revisão segura de código). No entanto, muitos detalhes ainda estão em aberto na abordagem orientada a padrões para a descoberta de vulnerabilidades guiada por ML. Em especial, ainda precisamos discutir a extrapolação de vulnerabilidades por meio de redução de dimensionalidade e a detecção de verificações ausentes (missing check detection) via detecção de anomalias. Fique atento para mais detalhes sobre a aplicação dessa e de outras técnicas de ML à segurança.
Referências
Yamaguchi, F., Golde, N., Arp, D., and Rieck, K. (2014). Modeling and discovering vulnerabilities with code property graphs. In Proc. of IEEE Symposium on Security and Privacy (S&P).
Yamaguchi, F., Maier, A., Gascon, H., and Rieck, K. (2015). Automatic inference of search patterns for taint-style vulnerabilities. In Proc. of IEEE Symposium on Security and Privacy (S&P).

Comece agora com a solução de segurança de aplicações da Fluid Attacks
Tags:
machine-learning
vulnerabilidade
teste-de-seguranca
Assine nossa newsletter
Mantenha-se atualizado sobre nossos próximos eventos e os últimos posts do blog, advisories e outros recursos interessantes.
Outros posts