
A dark web é a parte da internet que um navegador comum não alcança. Seus sites vivem dentro de redes de anonimato como o Tor, usam endereços .onion em vez de .com e não aparecem nos buscadores. É uma camada pequena e difícil de medir, e não é ilegal em si mesma.
É também onde os dados roubados de uma empresa viram produto. No relatório State of Attacks 2026 da Fluid Attacks, com testes de segurança realizados entre 1º de janeiro e 31 de dezembro de 2025, a fraqueza “Sensitive information in source code - Credentials” apareceu em 37,4 % dos sistemas que avaliamos, em 7.791 instâncias. Mais de um terço das aplicações que testamos estava publicando credenciais escritas dentro do código.
Esta página cobre o que é a dark web, em que ela difere da deep web, como se chega até ela, o que é comercializado ali e o que a sua organização pode fazer a respeito, incluindo onde começa e onde termina o nosso próprio escopo.
O que é a dark web?
A dark web é um conjunto de sites e serviços que só podem ser alcançados com software feito para o anonimato, quase sempre a rede Tor. Um site publicado assim não resolve em um navegador normal, não é indexado e esconde a localização física do servidor que o hospeda. O acesso exige um cliente específico, não uma senha.
Estar escondido é o projeto, não o crime. O Serviço de Estudos do Parlamento Europeu, em seu relatório de abril de 2026 Understanding the dark web, a descreve como uma camada que “while not unlawful in itself” — sem ser ilegal em si mesma — “does contain websites providing access to illegal content and services”. O mesmo relatório aponta que existem “legitimate and appropriate reasons for accessing the dark web” e cita “activists and whistleblowers avoiding identification”.
O que a dark web não é: uma fração mensurável da internet. Números como “4 %” ou “menos de 1 %” circulam por toda parte, quase sempre sem um método por trás. O relatório do Parlamento Europeu evita dar um número e a chama de “a small but significant dark layer”, que é o enquadramento que se sustenta: ninguém tem o índice, então ninguém consegue medi-la.
Para uma equipe de segurança, a definição útil é mais estreita. A dark web é o canal de distribuição no fim de uma violação: o lugar onde credenciais, registros de clientes e documentos internos são listados, precificados e revendidos depois de saírem dos seus sistemas.
A dark web, a deep web e a clear web não são a mesma coisa
A deep web é tudo o que um buscador não indexa: seu e-mail, a tela da sua conta bancária, uma wiki interna, um documento atrás de um login. A dark web é um subconjunto bem menor, definido por como se chega até ele e não por estar ou não indexado. Sua caixa de entrada está no primeiro grupo. Não é dark web.
A distinção importa porque os dois termos são usados como sinônimos na cobertura de vazamentos, e a confusão muda o que o leitor entende. “Seus dados apareceram na deep web” poderia descrever um banco de dados desprotegido. “Seus dados foram listados na dark web” significa que alguém os colocou à venda.
Camada | Como se chega | Indexada pelos buscadores | Exemplo típico |
|---|---|---|---|
Clear web | Qualquer navegador, sem credenciais | Sim | Uma página pública de produto |
Deep web | Qualquer navegador, mais um login ou um link direto | Não | Webmail, uma wiki interna, um acervo com paywall |
Dark web | Um cliente dedicado como o Tor | Não | Um mercado ou um site de vazamentos |
As três camadas se diferenciam pelo método de acesso, não pelo quanto o conteúdo é sensível.
Mais uma correção que vale a pena fazer: um endereço .onion não é a versão escura de um nome de domínio. É um identificador criptográfico derivado da chave pública do serviço, e por isso esses endereços parecem cadeias aleatórias e nenhum registrador os controla.
Como se acessa a dark web
Chega-se à dark web com um cliente que roteia o tráfego por relés mantidos por voluntários. O navegador Tor é o mais conhecido; I2P e Hyphanet (antes Freenet) são alternativas menores. Todos são gratuitos, e instalar um deles não é crime em nenhum lugar onde o próprio navegador seja legal.
O onion routing, a ideia sobre a qual o Tor foi construído, começou em meados dos anos 1990 com pesquisadores do US Naval Research Lab; o software do Tor foi implantado pela primeira vez em outubro de 2002. Hoje o Projeto Tor descreve o navegador dizendo que ele “isola cada website que você visita”, que “o seu tráfego é retransmitido e criptografado três vezes” ao passar pela rede e que ele “visa fazer com que todos os usuários tenham a mesma aparência”.
Leia essa redação com atenção, porque ela promete menos do que afirma a maioria dos artigos. O Tor foi feito para dificultar a ligação entre uma pessoa, uma localização e uma atividade. Ele não promete que essa ligação nunca possa ser feita, e a desanonimização por falhas do navegador, comprometimento do dispositivo ou erro do usuário continua possível. Trate o Tor como uma ferramenta de privacidade forte e com limites reais, não como uma garantia.
Essa tensão — tecnologia de privacidade que serve a pesquisadores e a criminosos com o mesmo código — é um tema recorrente na comunidade de segurança. Ao cobrir a DEF CON 33, Simon Correa, Head of Research da Fluid Attacks, apresentou uma palestra do cofundador do Projeto Tor, Roger Dingledine, descrevendo-a como uma sessão “sobre a ferramenta mais associada à dark web—ou mais precisamente, à privacidade e anonimato: o Tor.” O próprio evento rodou seus sites sobre Tor e manteve uma opção de ingresso em dinheiro para quem quisesse se registrar sem entregar dados pessoais.
Encontrar algo depois que você chega lá é outro problema. A busca na dark web é ruim, os endereços mudam e os sites caem sem aviso. A descoberta passa por diretórios de links e fóruns fechados, que é também a razão pela qual o acesso aos melhores mercados costuma depender de convite ou reputação.
A dark web e Fluid Attacks
Não operamos na dark web. Trabalhamos no outro extremo da cadeia: a aplicação, o repositório e o pipeline onde os dados ainda são seus. Tudo o que vem a seguir sai dos nossos próprios testes.
De onde vêm os dados
A maior parte do que termina listado para venda escapa por um grupo pequeno de fraquezas recorrentes. A mais clara nos nossos dados de 2025 são as credenciais escritas no código-fonte. Nosso catálogo de fraquezas descreve sensitive information in source code como um repositório que “contains sensitive information such as usernames, passwords, email addresses and IP addresses”, e no relatório State of Attacks 2026 essa fraqueza alcançou 37,4 % dos sistemas avaliados, com 7.791 instâncias e 877.409 unidades CVSSF de exposição ao risco. No relatório completo registramos 1.119.396 vulnerabilidades e 27.440.146 unidades CVSSF, com média de 1.266 vulnerabilidades por sistema.
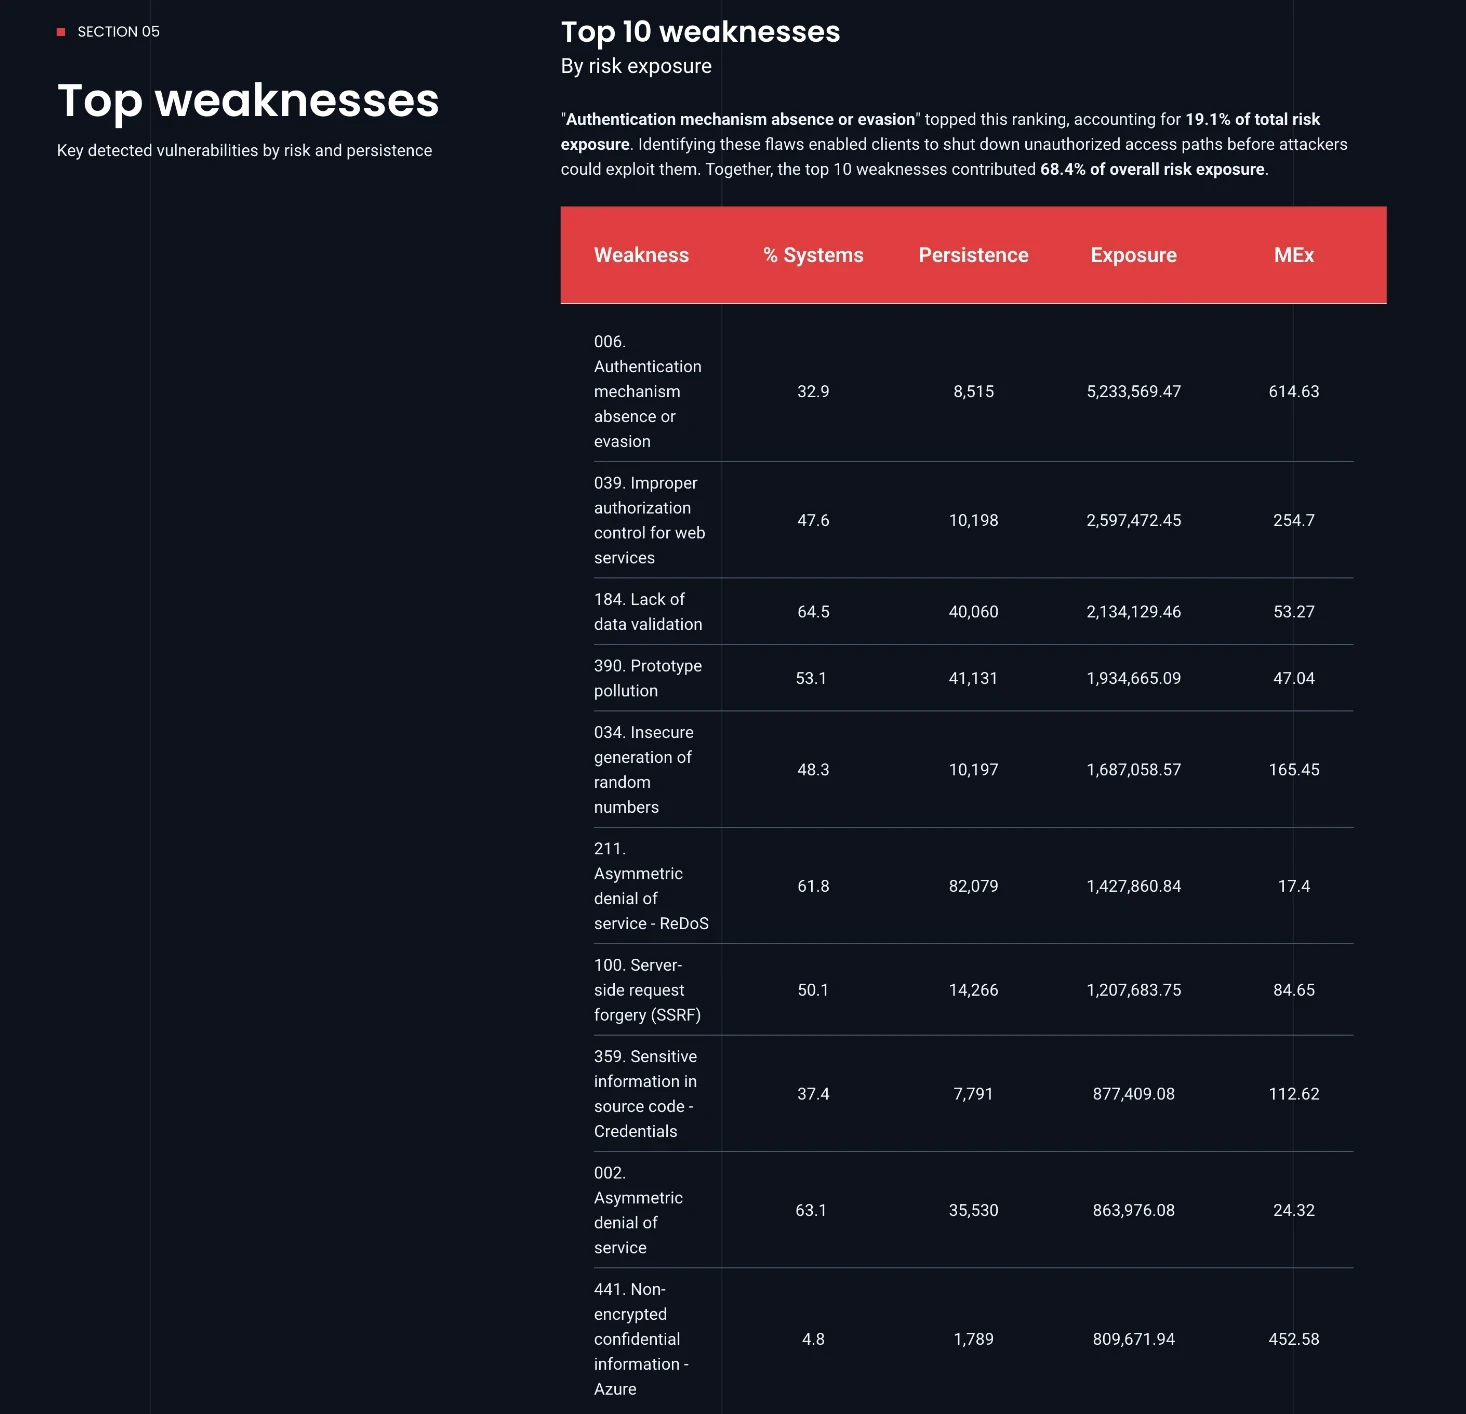
Mais de um terço dos sistemas que avaliamos em 2025 tinha credenciais escritas no código-fonte.
A segunda via é business information leak, em que uma aplicação expõe listas de usuários, registros de funcionários, dados de clientes ou de fornecedores a alguém que não deveria vê-los. Nenhuma das duas fraquezas exige um atacante sofisticado. As duas produzem exatamente o material que vende.
O que fazemos a respeito
Nosso produto Secret Scanning procura segredos hardcoded — chaves de API, senhas, tokens — em código, arquivos de configuração e infraestrutura como código, e roda tanto localmente via CLI quanto dentro de CI/CD. Quando um segredo aparece, o CI Gate pode impedir que a mudança chegue à produção: “With the strict flag in our CI Gate, the scan can fail the pipeline when secrets are found”.
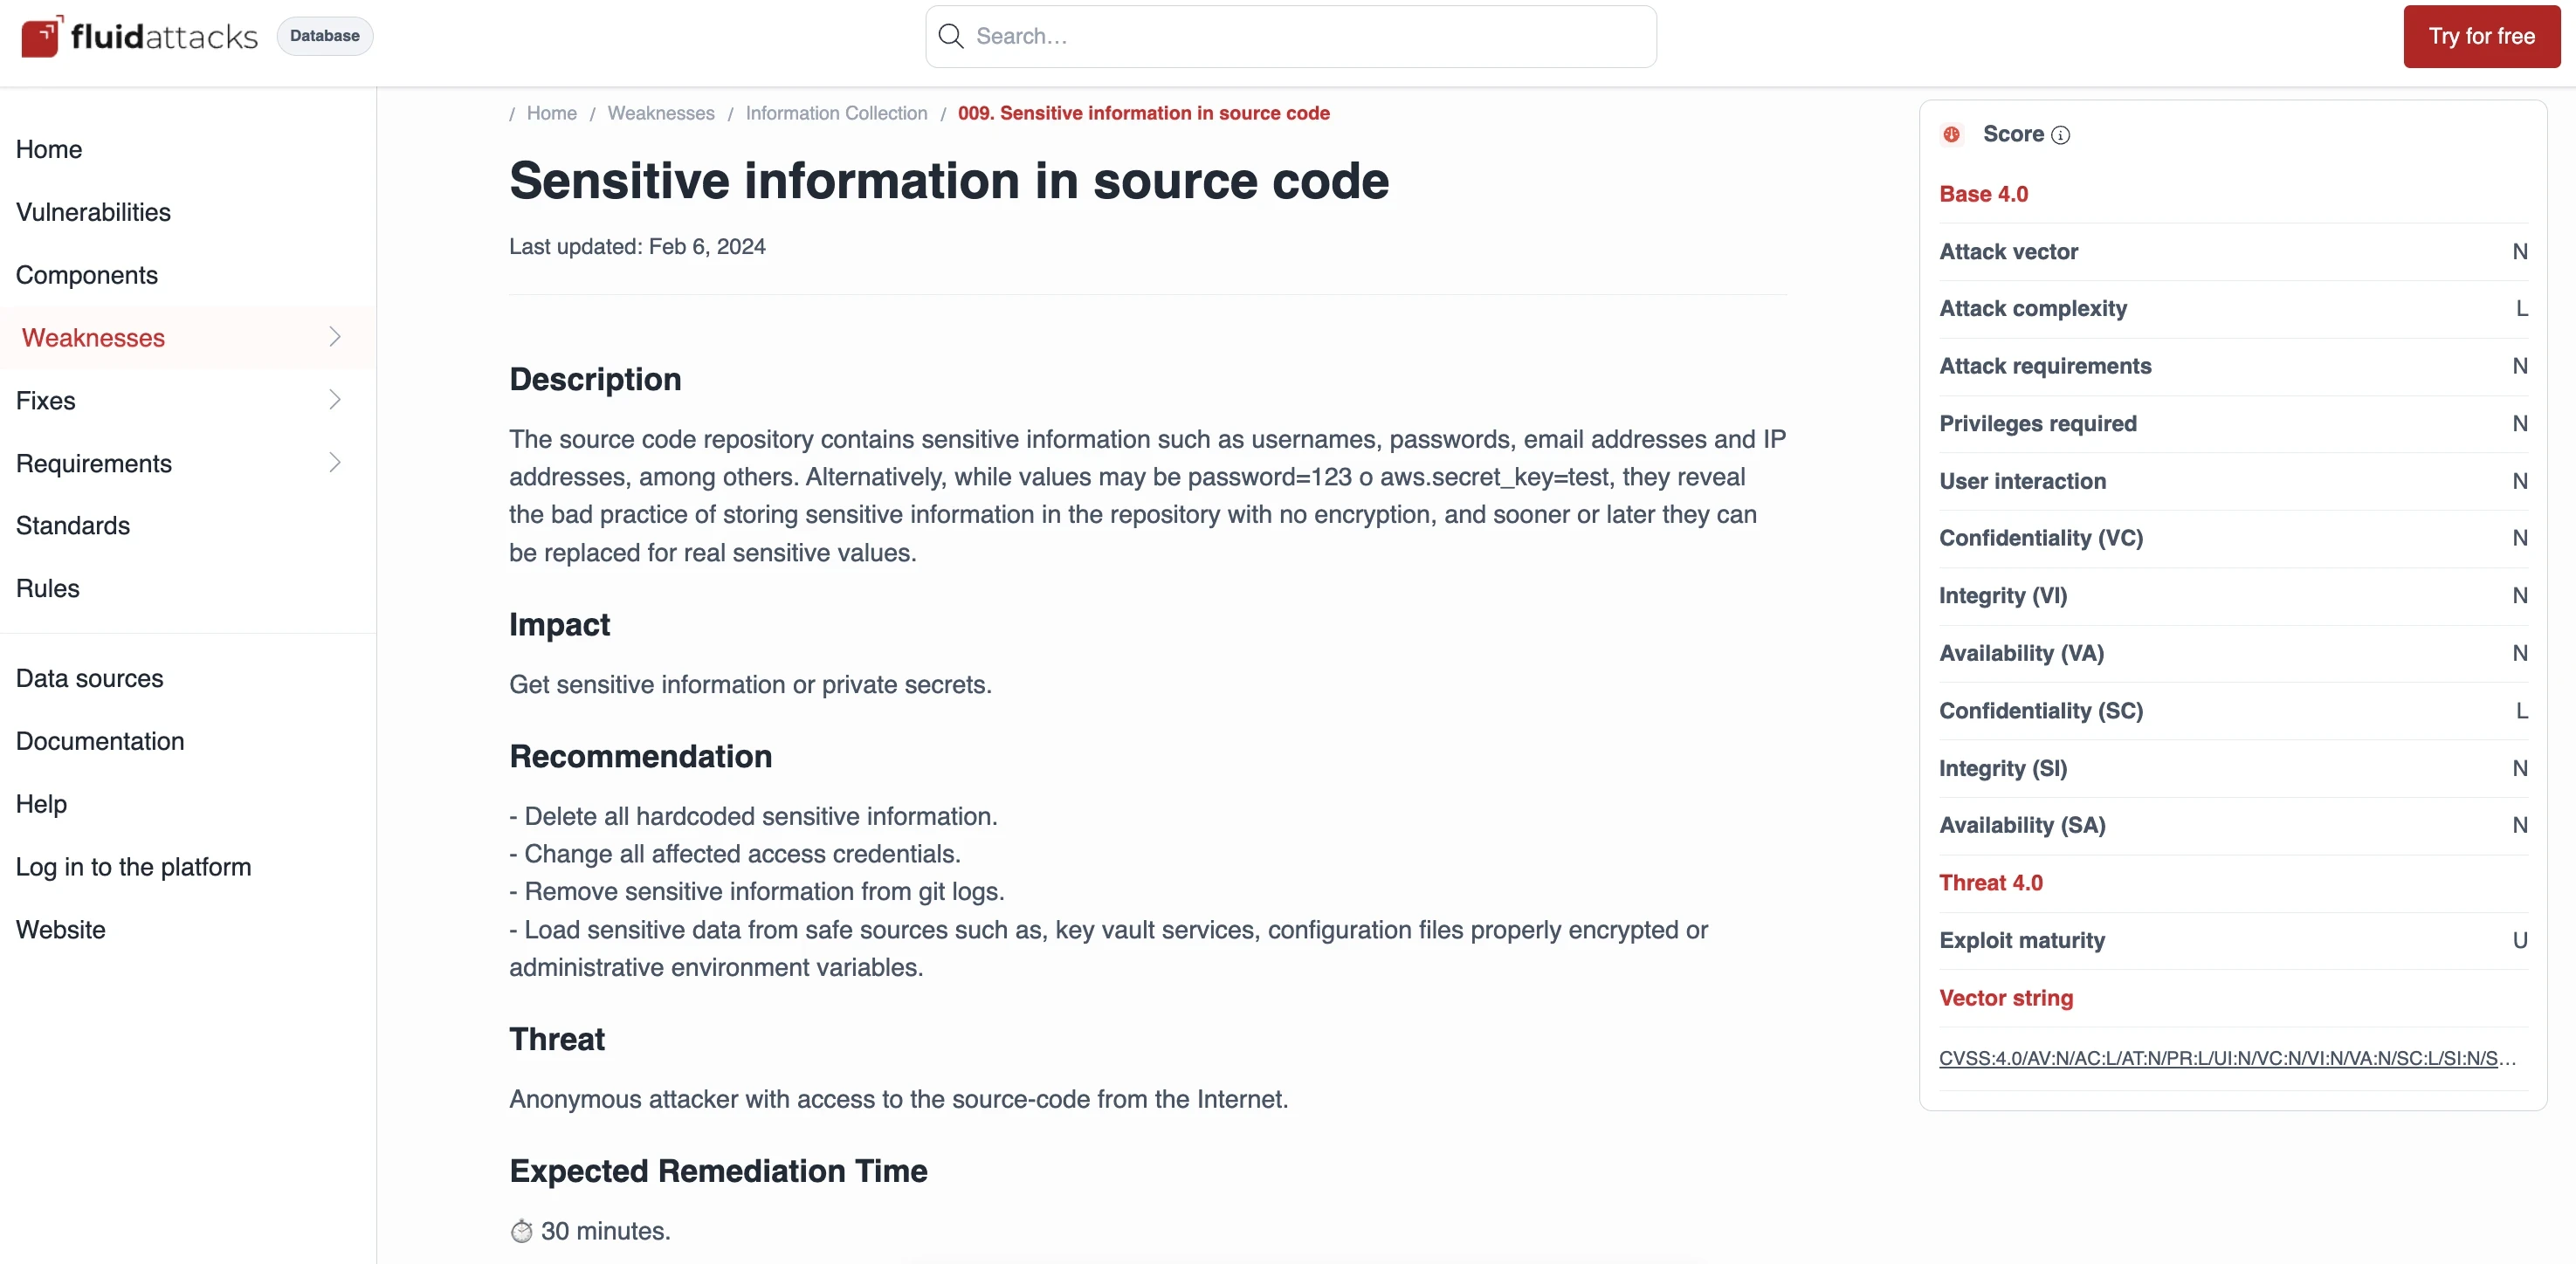
A fraqueza que deixa credenciais dentro de um repositório, documentada no nosso banco de dados público.
Cada achado remete de volta ao nosso banco de dados de vulnerabilidades, que associa cada fraqueza a exemplos de código seguro em mais de 20 linguagens de programação e a requisitos de segurança mapeados para mais de 60 padrões. A ideia é que quem encontra uma chave vazada receba a correção e o controle, não apenas um alerta.
Extorsão, não só revenda
Vender dados é um modelo de negócio. Ameaçar publicá-los é outro, e os operadores de ransomware usam os dois. Quando analisamos o Babuk Locker em 2021, a nota de resgate que ele deixava nas pastas criptografadas trazia um link para uma página Tor onde se esperava que as vítimas negociassem, e os operadores avisavam que poderiam vazar os arquivos roubados na dark web, especificamente em um fórum de hackers, se não houvesse acordo.
Isso muda o cálculo para uma equipe de segurança. Restaurar a partir do backup responde à criptografia. Não faz nada contra a cópia que já está em mãos alheias, e por isso prevenir a exfiltração importa mais do que planejar a recuperação.
Onde termina o nosso escopo
Nossos testes cobrem suas aplicações, sua nuvem e sua cadeia de suprimentos. Eles não se estendem a monitorar mercados ou fóruns da dark web, e vale dizer isso com clareza, porque os dois trabalhos ficam em lados opostos do mesmo evento.
Uma vez publicado, nenhum scanner retira o dado. O secret scanning encontra a chave que está no seu repositório; não alcança a cópia que já circula. Quando se confirma que uma credencial foi exposta, as respostas que funcionam são rotação, revogação e uma revisão do que aquela credencial alcançava. Os serviços de monitoramento de dark web avisam que a exposição aconteceu, o que tem valor real para resposta a incidentes, só que não o mesmo valor de a exposição não acontecer. Saber qual dos dois você está comprando é a parte que convém acertar.
O que se encontra na dark web e de onde veio
Os dados roubados são a principal mercadoria da dark web, e um mercado clandestino se entende melhor como a vitrine dela. A Europol faz disso o argumento central de Steal, deal and repeat, seu relatório IOCTA de 2025, em que a infraestrutura digital “and the data within it have become prime targets” e os dados funcionam “serving both as a target and an enabler in the cybercrime threat landscape”. Um registro raramente é o fim de um ataque. É o insumo do próximo.
As publicações em si são banais na forma e específicas no conteúdo: despejos de credenciais, lotes de cartões de pagamento, documentos de identidade, acessos corporativos. Nossa própria pesquisa sobre vazamentos mostra o padrão se repetindo ao longo de uma década. Os 117 milhões de pares de e-mail e senha do LinkedIn foram vistos à venda na dark web. O vazamento do Wattpad, que afetou mais de 270 milhões de usuários, foi vendido ali por 10 bitcoins. E em julho de 2020 o grupo ShinyHunters liberou mais de 386 milhões de registros de usuários roubados de 18 empresas em um fórum de hackers, de graça, o que é um aviso em si: nem todo despejo tem preço.
O que é publicado | Fraqueza de que costuma vir | Onde detectaríamos |
|---|---|---|
Despejos de credenciais | Secret scanning no repositório e no pipeline | |
Registros de funcionários e clientes | Pentesting manual contra a aplicação em execução | |
Acessos de conta funcionando | Revisão de autenticação durante a avaliação | |
Tentativas em massa de login que os produzem | Testes de limite de taxa e bloqueio |
As autoridades chegam à dark web, devagar e de vez em quando. O registro do FBI sobre o notebook de Ross Ulbricht explica como ele operou “a darknet market called the Silk Road from 2011 to 2013”, acessível só pelo Tor, até os agentes apreenderem a máquina em 1º de outubro de 2013; ele foi condenado à prisão perpétua em 2015. Mais recentemente, a agência relata que “spanning 20 countries, Operation Shrouded Horizon has dismantled an online criminal forum”. As operações funcionam. Também levam anos, e os vendedores reaparecem.
Como os dados roubados são usados contra você
Uma senha vazada raramente fica dentro do serviço que a perdeu. Os atacantes reutilizam credenciais em sites sem relação entre si, e a técnica tem nome: credential stuffing. Como esse artigo coloca, “Lists of user/password pairs are stolen from various places on the Internet” e “those mountains of information are then offered and sold in the ‘dark web.’” A dark web fornece a matéria-prima; a automação faz o resto.
As consequências caem sobre empresas que nunca sofreram um vazamento. Mais de 6.000 contas da Norton LifeLock foram comprometidas em uma campanha de credential stuffing que cobrimos em 2023, usando credenciais previamente expostas contra um serviço que não as havia vazado. Alguns gerenciadores de senhas hoje consultam coleções de vazamentos, e uns poucos consultam fontes da dark web diretamente, para avisar se uma senha guardada já apareceu em alguma. Isso ajuda a reagir. Não desfaz a exposição.
A escala é onde a cobertura jornalística costuma perder o fio. A “Mother of All Breaches” que analisamos foi noticiada como mais de 26 bilhões de registros, e nossa leitura foi que o achado “looks more like a database of multiple data breaches”: uma compilação, não um incidente novo, com duplicatas, contas mortas e entradas já divulgadas anos antes. Uma contagem de registros não é uma contagem de pessoas, e tratar uma compilação como um vazamento novo infla a ameaça e esconde a pergunta que importa. Para uma equipe de segurança, a pergunta prática sobre credenciais vazadas nunca é quantos registros existem na dark web. É quais dos seus ainda abrem uma porta.
Como manter seus dados fora da dark web
A prevenção acontece antes de a publicação existir. Quatro controles carregam quase todo o peso, e nenhum deles envolve vigiar um mercado da dark web.
Escaneie segredos de forma contínua e bloqueie com eles: encontre segredos hardcoded em código e em infraestrutura como código a cada mudança, e quebre a compilação quando o escaneamento achar um. Uma chave que nunca chega a um repositório nunca chega à dark web.
Rejeite credenciais que já estão queimadas: o registro weak credential policy do nosso catálogo cobre sistemas que não rejeitam credenciais “weak, word-based, previously breached, or context-specific” — incluída qualquer senha já publicada em um vazamento — ou que permitem compartilhá-las entre contas.
Limite as tentativas de autenticação: lack of protection against brute force attacks descreve sistemas sem defesa “against automated attacks designed to guess credentials”, a mesma brecha que o credential stuffing explora.
Rotacione por suspeita, não por confirmação: quando a exposição é confirmada, as credenciais vazadas já saíram na frente.
A automação sozinha não leva você até lá. No benchmark da Fluid Attacks com 36 ferramentas de AppSec de terceiros contra um alvo com 1.201 vulnerabilidades em 105 categorias CWE, um pentester encontrou 1.076 delas — 89,6 % de recall com 100 % de precisão —, enquanto a melhor automatizada, nosso próprio scanner, chegou a 22,7 % de recall. Nos dados do State of Attacks 2026, 87 % das vulnerabilidades de severidade crítica foram identificadas por revisão manual. As exposições que terminam na dark web são com frequência as que um scanner sozinho não vê, e por isso o pentesting pertence ao mesmo programa que o escaneamento.
Conclusões
A dark web é uma camada de transporte e distribuição, não um vilão. É pequena, deliberadamente não indexada, alcançável com software gratuito, e é usada por jornalistas, grupos de ransomware e pesquisadores com o mesmo código. Tratar a dark web como um lugar em vez do fim de um processo leva as organizações a comprar monitoramento de um mercado sobre o qual não têm influência.
A parte que você controla está rio acima. Credenciais em um repositório, um fluxo de autenticação sem limite de tentativas, um endpoint que devolve mais do que deveria: esses são os insumos. Nossos testes de 2025 encontraram credenciais no código-fonte em mais de um terço dos sistemas que avaliamos, o que significa que o caminho mais comum até uma publicação na dark web é também um dos mais evitáveis.
Perguntas frequentes
O que é a dark web em termos simples?
A dark web é um grupo de sites que só abrem com software feito para o anonimato, como o navegador Tor. Esses sites usam endereços .onion em vez de nomes de domínio comuns, escondem a localização de seus servidores e nunca aparecem nos resultados de busca. Usar o software é legal na maioria dos países; parte da atividade a que ele dá acesso não é.
A dark web e a deep web são a mesma coisa?
Não. A deep web é tudo o que os buscadores não indexam: seu webmail, seu banco on-line e qualquer página atrás de um login, conteúdo comum ao qual você chega com um navegador comum. A dark web é um subconjunto bem menor que precisa de um cliente específico, como o navegador Tor, para sequer abrir. Todo site desse tipo pertence à deep web; quase nada da deep web é dark web.
É ilegal acessar a dark web?
Acessar não é ilegal em si na maioria das jurisdições, e o Serviço de Estudos do Parlamento Europeu a descreve como uma camada que, sem ser ilegal por si mesma, hospeda conteúdo ilegal ao lado de usos legítimos, como o de ativistas e denunciantes que evitam ser identificados. Ilegal é o que algumas pessoas fazem ali: comercializar dados roubados ou encomendar ataques.
Como os dados da minha empresa vão parar na dark web?
Normalmente por uma fraqueza que os expôs muito antes de eles serem publicados. No relatório State of Attacks 2026 da Fluid Attacks, com testes de todo o ano de 2025, credenciais escritas no código-fonte apareceram em 37,4 % dos sistemas avaliados, em 7.791 instâncias. Outras vias comuns são a informação de negócio exposta, as políticas de credenciais fracas e os endpoints de autenticação sem proteção contra adivinhação automatizada.
É possível remover sua informação da dark web?
Não. Depois que um conjunto de dados é publicado ou vendido, as cópias se espalham além do controle de qualquer operador e nenhum serviço consegue retirá-las. O que você pode fazer é reduzir o valor do dado: rotacionar e revogar as credenciais expostas, habilitar autenticação multifator, parar de reutilizar senhas entre serviços e revisar o que a credencial comprometida alcançava.
A Fluid Attacks monitora a dark web?
Não. Nossos testes trabalham sobre suas aplicações, sua nuvem e sua cadeia de suprimentos, onde o dado ainda é seu: detectamos segredos hardcoded antes de eles chegarem à produção, testamos a autenticação contra força bruta e reutilização de credenciais, e reportamos os achados com a orientação de remediação para fechá-los. Prevenimos o vazamento em vez de vigiar o mercado que vem depois.
Mantenha suas credenciais fora do mercado
Nossos scanners e pentesters revisam seu código, seus pipelines e suas aplicações em execução para que os segredos expostos apareçam enquanto ainda são seus para rotacionar, e não depois de chegarem à dark web. Teste gratuito · Fale conosco.

Comece agora com a solução RBVM da Fluid Attacks













