O pentest manual (teste de invasão manual) é uma avaliação de segurança na qual especialistas humanos, e não ferramentas automatizadas, atacam um sistema com a autorização do proprietário para encontrar e comprovar vulnerabilidades exploráveis. O pentester encadeia falhas, abusa da lógica de negócio e raciocina sobre para que serve a aplicação, que é justamente a parte que um scanner não consegue fazer.
No benchmark da Fluid Attacks, que colocou 36 ferramentas AppSec de terceiros contra um conjunto de 1.201 vulnerabilidades distribuídas em 105 categorias CWE, um único pentester encontrou 1.076: 89,6 % de recall com 100 % de precisão. Dessas, 743 vulnerabilidades, 61,9 % do conjunto, foram encontradas apenas pelo pentester e por nenhuma ferramenta automatizada.
Esta página cobre o que é e o que não é o pentest manual, por que ele importa, como se diferencia da varredura automatizada, as abordagens black box, white box e gray box, as cinco fases de um projeto, e como a Fluid Attacks o executa de forma contínua em vez de uma vez por ano.
O que é o pentest manual?
O pentest manual, também chamado de teste de invasão manual, é um ataque simulado e autorizado, executado por especialistas em segurança com as mesmas ferramentas e técnicas que um adversário real usaria, para identificar, explorar e reportar vulnerabilidades em um sistema. A palavra "manual" é um esclarecimento, não uma categoria: o pentest é trabalho humano por definição, e o termo existe porque alguns fornecedores começaram a vender a varredura automatizada como "pentest automatizado".
Um pentester de fato usa ferramentas. A distinção não está em haver software envolvido, mas em quem decide o que atacar em seguida. Em uma varredura, essa decisão é um conjunto fixo de regras. Em um pentest, é uma pessoa que acabou de aprender algo sobre o alvo e muda de plano.
O que o pentest manual não é: não é uma varredura de vulnerabilidades, não é um item de checklist de conformidade e não é um evento único. Um relatório que lista achados que ninguém tentou explorar é uma varredura com capa.
Por que o pentest manual é importante?
As ferramentas automatizadas dizem onde pode haver uma fraqueza. Um pentester diz o que um atacante consegue realmente fazer com ela, e é nessa lacuna que mora a maior parte do risco real.
Comprova a explorabilidade, não a supõe
O NIST Technical Guide to Information Security Testing and Assessment (SP 800-115, 2008) traça a mesma linha: as técnicas automatizadas identificam fraquezas candidatas, e a validação manual é o que confirma se essas candidatas são reais e alcançáveis. Sem esse passo, uma equipe gasta seu orçamento de remediação em achados que nenhum atacante teria conseguido usar.
A diferença de severidade é mensurável. No relatório State of Attacks 2026 da Fluid Attacks, que cobre todos os sistemas avaliados entre 1º de janeiro e 31 de dezembro de 2025, os achados reportados por pentesters tiveram média de 93,2 unidades CVSSF cada um, contra 15,5 unidades CVSSF dos reportados por ferramentas automatizadas: cerca de seis vezes mais risco por achado.
Encontra o que não tem assinatura
Falhas de lógica de negócio, controle de acesso quebrado e abuso de funcionalidades legítimas não têm um padrão a ser comparado. O OWASP Web Security Testing Guide trata os testes de lógica de negócio como uma disciplina manual justamente por isso: um scanner pode confirmar que um endpoint exige um token, mas não sabe que um usuário com papel A nunca deveria conseguir aprovar a própria transação.
Aqui também pesa mais o objetivo do atacante do que a falha individual. Como disse Daniel Yepes, Security Analyst da Fluid Attacks, sobre o trabalho de red team:
"Também ajuda a reforçar a ideia de que obter Domain Admin não é o objetivo principal, mas parte do caminho para alcançar uma meta final".
Um scanner não tem meta final. Um pentester tem, e o adversário também.
O pentest manual e o automatizado não são alternativas
A pergunta útil não é qual comprar. É em que cada um é bom, e o que acontece quando você pula o outro.
As ferramentas automatizadas cobrem amplitude e velocidade: rodam a cada commit, sobre todo o código, a um custo por varredura próximo de zero. Os testes manuais cobrem profundidade: menos achados, muito mais graves, e alcançáveis apenas por alguém que entende a aplicação.
Medida | Ferramentas automatizadas | Pentesters |
Percentual da exposição ao risco total detectada | 55,8 % | 44,2 % |
Percentual de todas as vulnerabilidades reportadas | 88,4 % | 11,6 % |
Severidade média por achado (CVSSF) | 15,5 | 93,2 |
Percentual de vulnerabilidades de severidade crítica | 13 % | 87 % |
Leia as duas últimas linhas juntas. Os pentesters reportaram cerca de uma vulnerabilidade a cada nove, e essas poucas concentraram 87 % das vulnerabilidades de severidade crítica reportadas naquele ano. Amplitude sem profundidade deixa os piores problemas em produção.
A comparação da Fluid Attacks entre simulação de violações e ataques, pentest e red teaming chega à mesma conclusão pelo lado do custo: apoiar-se só na automação pode sair mais caro ao longo do tempo do que sustentar avaliações manuais contínuas, porque o intervalo entre o momento em que uma nova técnica de ataque se torna pública e o momento em que uma ferramenta aprende a detectá-la é uma janela de falsos negativos que ninguém está cobrindo. A mesma análise aponta que as organizações deveriam solicitar testes para cada sistema de forma contínua, e não em um ciclo anual.
Aprofunde-se: BAS vs. pentesting vs. red teaming e Tipos de testes de penetração.
O pentest manual na Fluid Attacks
Executamos o pentest manual como um serviço contínuo ao lado dos nossos próprios scanners e da IA, não como um projeto anual à parte. Faz parte do plano Advanced, e o que segue é como ele funciona, incluindo onde fica aquém.
O que avaliamos e sob quais regras
Cada projeto parte de uma autorização por escrito e de um escopo definido: quais aplicações, quais ambientes, quais técnicas entram e quais não. Nada é avaliado sem que o proprietário tenha concordado.
Nosso pentest é entregue como Pentesting as a Service (PTaaS), e a prática é acreditada externamente: a Fluid Attacks é fornecedora acreditada pelo CREST em Penetration Testing e signatária do CREST AI Charter. Nossos pentesters têm OSCP, OSEP, OSEE, OSCE3, OSWE e OSED entre mais de 60 certificações de segurança ofensiva na equipe.
Os achados não são descritos em texto livre. Cada um é mapeado para uma entrada do nosso banco de dados aberto de vulnerabilidades, onde cada critério de avaliação está documentado e cruzado com CWE e com os padrões perante os quais o cliente reporta. Dois pentesters que reportam o mesmo problema em sistemas diferentes o reportam da mesma forma.
Quando esse mesmo trabalho revela uma falha em software de terceiros, e não no código do próprio cliente, ela passa por divulgação coordenada e termina nos nossos avisos de segurança públicos.
Como é na prática
O projeto não termina com um PDF. Um achado percorre uma sequência fixa, e cada passo deixa evidência na plataforma.
Passo | O que o pentester produz | O que a equipe de desenvolvimento recebe |
Reportar | Prova de exploração, localização afetada, severidade em CVSSF | Um achado reproduzível, não um alerta |
Classificar | Mapeamento para a entrada do banco de dados de vulnerabilidades e para CWE | Exemplos de código em conformidade para essa fraqueza exata |
Consultar | Uma chamada de 30 minutos sobre os problemas mais complexos | Acesso direto a quem o quebrou, via Talk to a Pentester |
Reatacar | Tentativa de reexploração depois da correção | Confirmação de que a correção se sustenta, ou um achado reaberto |
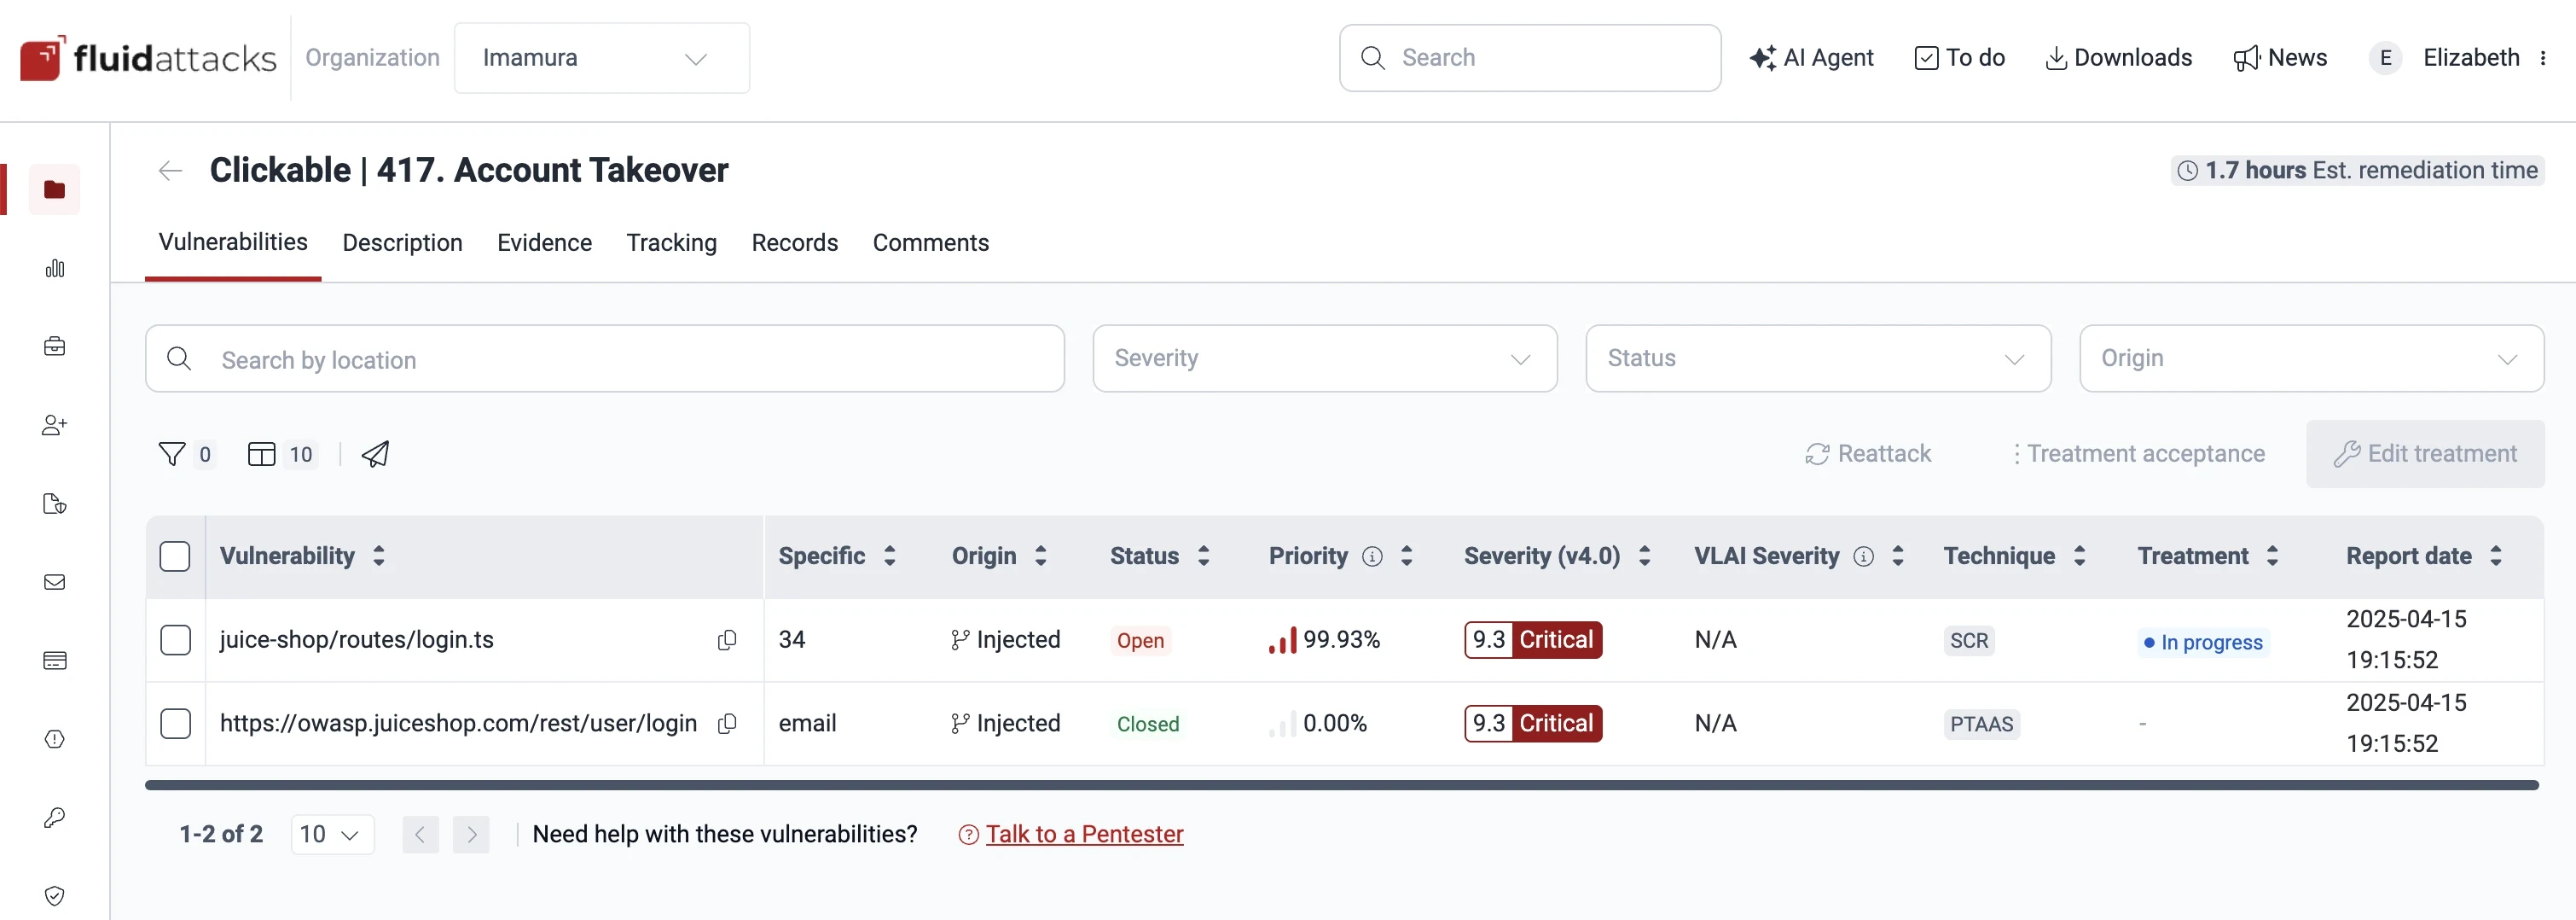
Achado reportado manualmente na plataforma da Fluid Attacks. A coluna Technique mostra que veio de um pentester e não de um scanner*, e essa mesma tela oferece o reataque e uma chamada com o* pentester que o reportou.
O reataque é a parte que as equipes subestimam. Uma correção que nunca foi reexplorada é uma suposição.
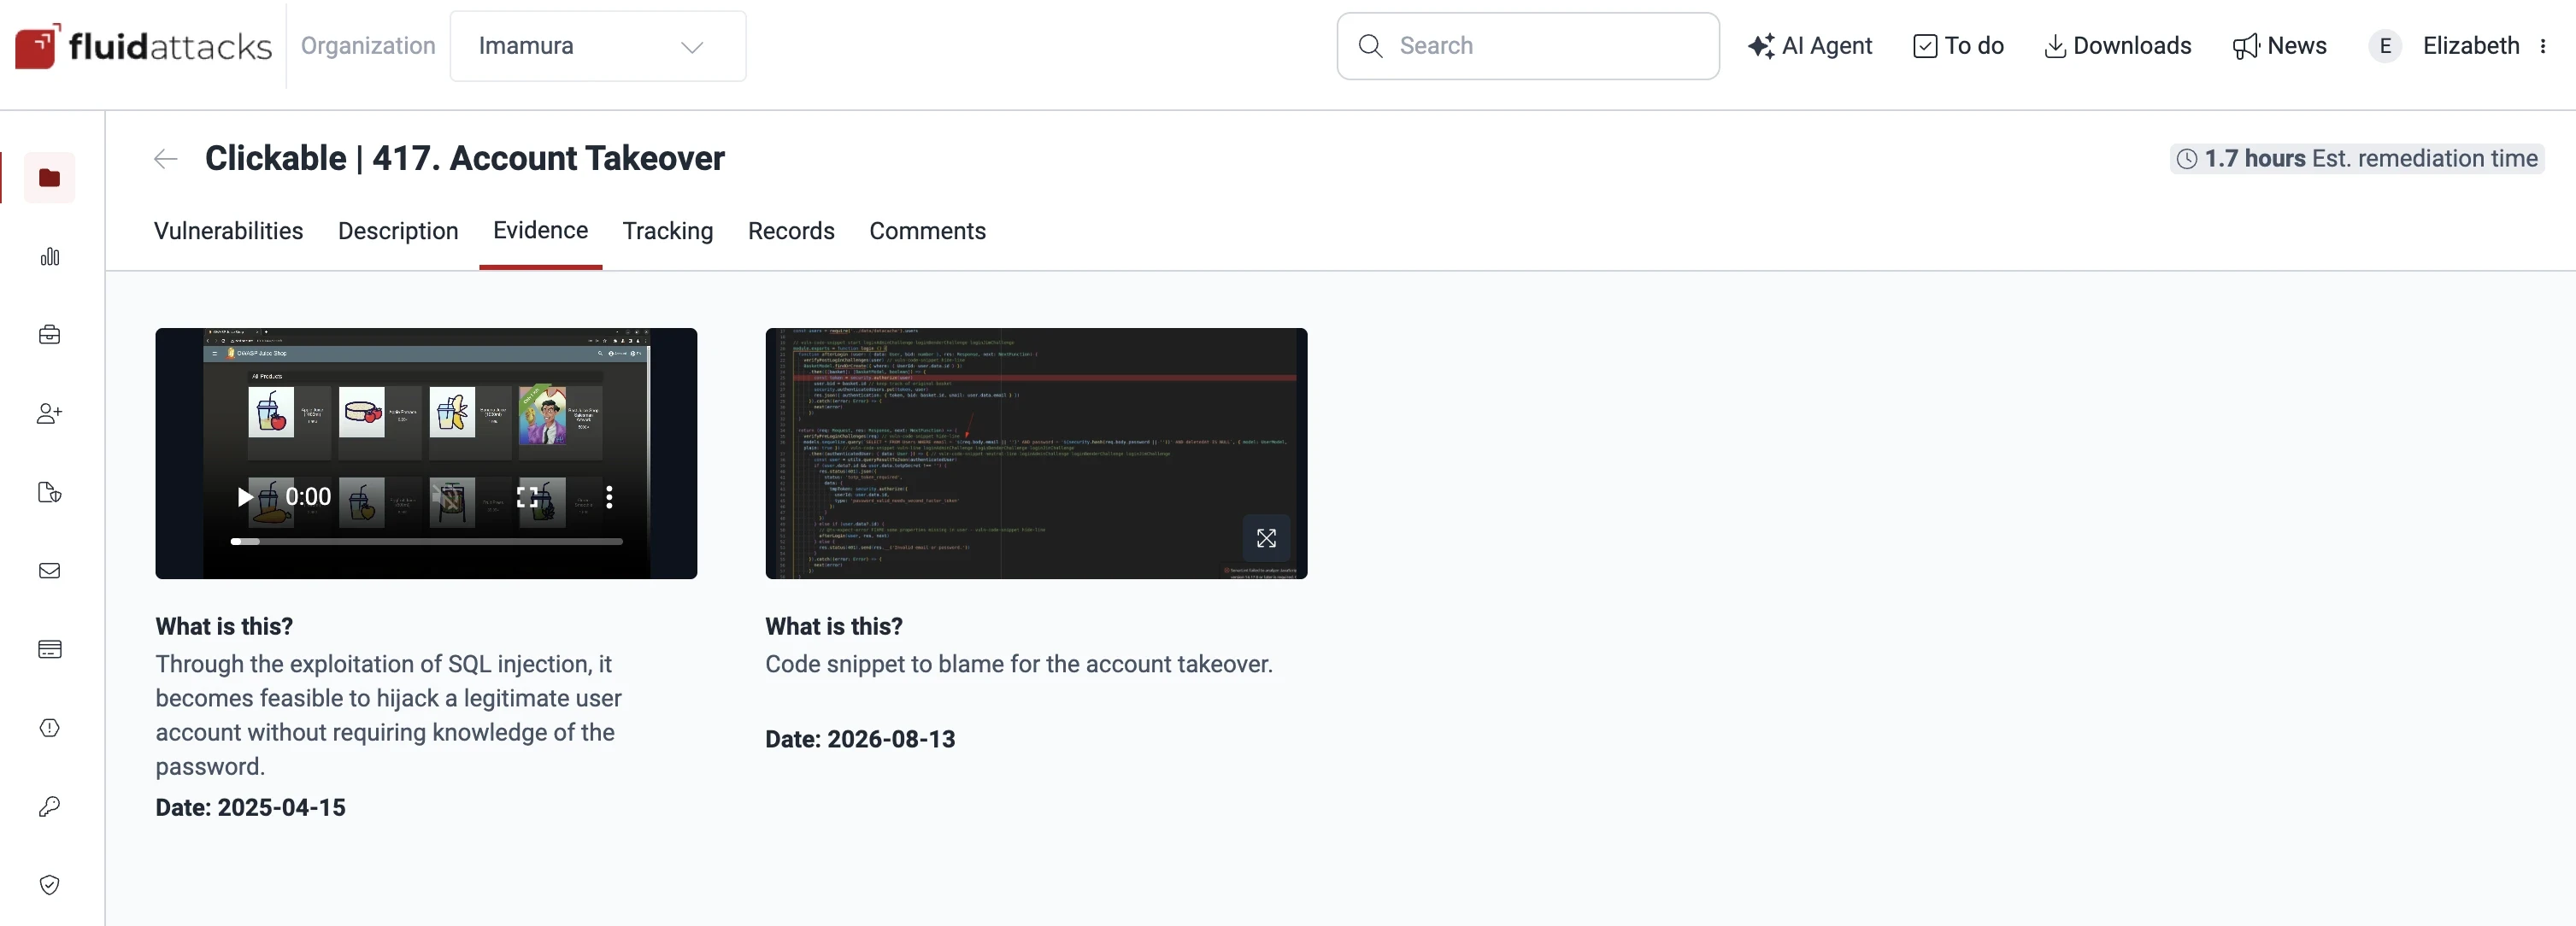
vidência de exploração que o pentester anexa ao mesmo achado: a gravação do ataque e o código que o permite. É isso que separa uma vulnerabilidade comprovada de uma apenas sinalizada.
O que o pentester encontra que o scanner não encontra
No benchmark de dezembro de 2023, o pentester detectou 99,8 % da exposição ao risco do conjunto de dados medida em CVSSF, contra 8,8 % da melhor ferramenta de terceiros. No escore F1 ponderado por CVSSF, o pentester chegou a 99,5 % e a melhor ferramenta automatizada de terceiros, a 16,2 %.
As 743 vulnerabilidades que só o pentester encontrou não eram exóticas. Eram os problemas que exigem entender o que a aplicação deveria fazer antes de perceber que ela está fazendo outra coisa.
Aprofunde-se: Aumentar a precisão do AST por meio de pentesting.
O que esses números não dizem
Duas coisas sobre esses números que uma página de fornecedor omitiria.
Primeiro, o benchmark rodou contra um conjunto controlado de 1.201 vulnerabilidades conhecidas, não contra uma aplicação em produção com incógnitas desconhecidas. Um número de recall significa "das vulnerabilidades que plantamos, esta proporção foi encontrada". Ele não promete a mesma proporção de tudo o que existe no seu sistema.
Segundo, o scanner automatizado com melhor recall nesse benchmark é o nosso, não o de um terceiro. A comparação justa para quem compra é a de cima: o pentester contra a melhor ferramenta de terceiros disponível.
E o limite estrutural: um pentest não escala para cada commit. Uma pessoa não consegue reavaliar uma aplicação quarenta vezes por dia, que é exatamente para isso que serve a automação. Quem vende os testes manuais como substituto da varredura está vendendo uma lacuna de cobertura.
A prática que decide todo o resto
Encontrar vulnerabilidades é a metade fácil. O número que move o risco é a proporção que é corrigida, e a prática que mais a muda é quebrar a compilação quando o código é inseguro.
Nos dados do State of Attacks 2026, os sistemas que usam nosso CI Gate alcançaram uma taxa de remediação de 72,2 % no fechamento do ano, com mediana de 22 dias para remediar. Os sistemas sem ele chegaram a 58 %, com mediana de 30 dias.
Pentest black box, white box e gray box
Estes três termos descrevem quanto o pentester sabe sobre o alvo antes de começar. Não são níveis de qualidade; simulam atacantes diferentes.
Abordagem | O que o pentester recebe | Atacante que simula | Limitação principal |
Black box | Nada além do que é publicamente alcançável | Alguém de fora, sem acesso prévio | O tempo vai para o reconhecimento em vez da profundidade; caminhos internos podem ficar sem avaliação |
White box | Código-fonte, arquitetura, credenciais, documentação | Um adversário com conhecimento interno completo | É o cenário externo menos realista, mas o de maior cobertura por hora |
Gray box | Conhecimento parcial: uma conta de usuário, alguma documentação | Um usuário malicioso, ou um atacante que já obteve uma credencial por phishing | A cobertura depende de qual parcela de conhecimento foi compartilhada |
Pentest black box
O pentester não recebe informação interna e trabalha só com o que está exposto. Reflete a posição de um atacante externo, e é a abordagem que melhor responde "até onde alguém consegue chegar a partir da internet?". O custo é o tempo: as horas gastas mapeando o alvo são horas que não se gastam explorando-o.
Pentest white box
O pentester recebe código-fonte, diagramas de arquitetura, credenciais e documentação. A cobertura por hora é a mais alta das três porque nada precisa ser inferido, e é a abordagem que se combina naturalmente com a revisão de código seguro. Responde "o que está errado aqui dentro?" em vez de "o que alguém de fora consegue fazer?".
Pentest gray box
O pentester começa com conhecimento parcial, tipicamente uma conta de baixo privilégio. Este é o cenário real mais comum: a maioria das violações começa com algum nível de acesso legítimo, seja roubado, comprado ou concedido. Testa a escalada de privilégios e o movimento lateral, que o black box muitas vezes nunca alcança.
As cinco fases de um teste de invasão manual
A sequência abaixo é a forma real de um projeto. Corresponde às sete fases do Penetration Testing Execution Standard (PTES), a referência da indústria que formalizou esta estrutura, com a modelagem de ameaças integrada ao planejamento e a pós-exploração dentro da fase de exploração.
Fase aqui | Fase correspondente no PTES |
Planejamento | Pre-engagement Interactions · Threat Modeling |
Reconhecimento | Intelligence Gathering |
Avaliação de vulnerabilidades | Vulnerability Analysis |
Exploração | Exploitation · Post-Exploitation |
Relatório | Reporting |
Planejamento
Escopo, regras de engajamento, objetivos e autorização são acordados por escrito. Aqui também a equipe define como seria um ataque bem-sucedido para este negócio específico, que é o que transforma uma lista de falhas em uma narrativa de risco.
Reconhecimento
O pentester reúne tudo o que está disponível sobre o alvo: serviços expostos, tecnologias, subdomínios, informação de funcionários, repositórios de código públicos. Primeiro vem a coleta passiva, depois a sondagem ativa. A qualidade desta fase define o teto de tudo o que vem depois.
Avaliação de vulnerabilidades
As fraquezas candidatas são identificadas, com ferramentas automatizadas como acelerador e análise manual para interpretá-las. É aqui que os falsos positivos são descartados e onde começam a aparecer problemas que nenhuma ferramenta sinalizou, porque o pentester já está raciocinando sobre como voltar as próprias funcionalidades da aplicação contra ela.
Exploração
O pentester tenta explorar as candidatas, encadeando-as quando possível, e depois explora o que aquele ponto de apoio torna alcançável: outros sistemas, outros dados, privilégios maiores. Uma vulnerabilidade classificada como média de forma isolada muitas vezes se torna crítica aqui, quando se demonstra que ela é o primeiro passo de uma cadeia.
Relatório
Cada achado é documentado com evidência, passos de reprodução, severidade e orientação de remediação, escrito para quem vai corrigi-lo. Em um modelo contínuo, o relatório não é o fim do projeto; o reataque é.
Conclusões
O pentest manual (teste de invasão manual) é a parte dos testes de segurança que nenhuma ferramenta substituiu: uma pessoa que entende o negócio ataca o sistema como um adversário faria, comprova o que é explorável e encadeia as falhas que sozinhas parecem inofensivas.
Os dados dizem que as duas abordagens são complementares, não concorrentes. As ferramentas automatizadas reportaram 88,4 % das vulnerabilidades em 2025, mas os pentesters reportaram 87 % das de severidade crítica. Equipes que rodam só scanners obtêm volume sem profundidade; equipes que fazem só um pentest anual obtêm profundidade sobre uma foto que fica obsoleta em semanas. A combinação, executada de forma contínua e apoiada por um portão que bloqueia compilações inseguras, é o que moveu a remediação de 58 % para 72,2 %.
Perguntas frequentes
Qual é a diferença entre o pentest manual e uma varredura de vulnerabilidades?
Uma varredura sinaliza padrões de vulnerabilidade conhecidos de forma automática; em um pentest manual um especialista humano explora ativamente o sistema e encadeia falhas que um scanner não consegue reconhecer. Nos dados de 2025 da Fluid Attacks, os pentesters reportaram 11,6 % de todas as vulnerabilidades, mas 44,2 % da exposição ao risco total, porque os problemas que encontram são muito mais graves: 93,2 CVSSF por achado contra 15,5 dos achados automatizados.
Qual é a diferença entre os testes black box, white box e gray box?
O black box não dá ao pentester nenhum conhecimento interno, o white box dá acesso completo ao código-fonte e à arquitetura, e o gray box dá conhecimento parcial, como uma conta de usuário. Simulam atacantes diferentes: alguém de fora, alguém de dentro com visibilidade total, e um usuário malicioso ou comprometido, respectivamente.
Quanto tempo leva um pentest manual?
Depende do escopo, mas a pergunta mais útil é a frequência, não a duração. Um teste de invasão manual sobre um escopo definido costuma ir de dias a poucas semanas; testes integrados de forma contínua ao desenvolvimento pegam os problemas enquanto corrigi-los é barato, em vez de trazer à tona o acumulado de um ano de uma só vez.
As ferramentas de IA podem substituir o pentest manual?
Hoje não. A revisão da Fluid Attacks sobre pesquisa empírica de IA generativa em pentest encontrou ganhos reais em velocidade e em cobertura de passos rotineiros, mas concluiu que a supervisão humana segue indispensável para validar o que o modelo produz e para decidir o que perseguir em seguida. Veja nossa análise de GenAI em pentest.
A Fluid Attacks faz pentest manual?
Sim, de forma contínua, como parte de uma abordagem combinada com IA e nossos próprios scanners. A Fluid Attacks é fornecedora acreditada pelo CREST em Penetration Testing, e cada achado manual é reportado na plataforma com sua evidência, mapeado para nosso banco de dados aberto de vulnerabilidades, aberto a uma chamada de 30 minutos com o pentester que o encontrou, e verificado por reataque depois de corrigido.
Teste seu software como um atacante faria
Nossos pentesters atacam suas aplicações de forma contínua, não uma vez por ano, e reportam apenas as vulnerabilidades que conseguiram explorar. Teste grátis · Fale conosco.