
A simulação de violações e ataques (BAS, na sigla em inglês) consiste no teste automatizado e contínuo dos controles de segurança de uma organização contra técnicas de ataque conhecidas. Uma plataforma BAS executa cenários de ataque predefinidos — geralmente mapeados com base na estrutura MITRE ATT&CK — e gera relatórios indicando quais deles foram detectados ou bloqueados pelas defesas, e quais passaram despercebidos.
Essa própria concepção define também o limite da tecnologia. Em um benchmark realizado pela Fluid Attacks, que avaliou 36 ferramentas de segurança de aplicações (AppSec) de terceiros em uma aplicação web contendo 1.201 vulnerabilidades, um pentester identificou 743 falhas que nenhuma das ferramentas detectou. Isso representa 61,9% do total de vulnerabilidades, as quais correspondiam a 86,8% da exposição ao risco da aplicação. Um teste que apenas replica o que já é conhecido não consegue identificar ameaças que ainda não foram mapeadas ou descritas em scripts.
Esta página aborda o conceito de simulação de violações e ataques, o funcionamento das ferramentas BAS, as diferenças entre BAS, testes de intrusão (pentesting), red teaming e validação de exposição a adversários, além de explicar onde essa prática se encaixa em um programa de segurança e detalhar o que a Fluid Attacks oferece — e o que não oferece.
O que é simulação de violações e ataques?
A simulação de violações e ataques (breach and attack simulation, BAS) é o teste automatizado e contínuo dos controles de segurança de uma organização contra técnicas de ataque conhecidas. Uma plataforma BAS executa cenários de ataque roteirizados, geralmente mapeados ao MITRE ATT&CK, e reporta quais deles as defesas detectaram, bloquearam ou deixaram passar.
Esse desenho também é o seu limite. No benchmark da Fluid Attacks de 36 ferramentas AppSec de terceiros contra uma aplicação web com 1.201 vulnerabilidades, um pentester encontrou 743 vulnerabilidades que nenhuma ferramenta reportou: 61,9 % do total, com 86,8 % da exposição ao risco da aplicação. Um teste que só repete o que já conhece não consegue encontrar o que ninguém roteirizou ainda.
Esta página explica o que é simulação de violações e ataques, como funcionam as ferramentas BAS, como a BAS se diferencia dos testes de penetração, do red teaming e da validação de exposição adversarial, onde ela se encaixa em um programa de segurança, e o que a Fluid Attacks oferece e não oferece.
O que é simulação de violações e ataques?
A simulação de violações e ataques é uma forma de validação de controles de segurança. Em vez de perguntar "quais vulnerabilidades existem?", ela pergunta "se um atacante usasse esta técnica hoje, nossos controles a deteriam ou pelo menos a veriam?". A resposta vem da execução segura da técnica no ambiente real, todos os dias se for preciso.
Uma plataforma BAS costuma verificar estes controles:
Área de controle | O que a simulação verifica |
|---|---|
Proteção de endpoints | Se o EDR e o antivírus detectam ou bloqueiam o comportamento de malware e a execução de payloads |
Proteção de rede | Se o IPS, os firewalls e a segmentação barram o tráfego malicioso e o movimento lateral |
Gateways de e-mail e web | Se anexos, links e downloads maliciosos são filtrados |
Detecção e resposta | Se o SIEM gera um alerta e o SOC o recebe |
Proteção de dados | Se as tentativas de exfiltração são detectadas ou bloqueadas |
A simulação de violações e ataques não é um scanner de vulnerabilidades nem um teste de penetração. Ela não procura falhas novas no seu código; mede se técnicas conhecidas passam pelos controles que você já pagou.
Como funciona a simulação de violações e ataques
A simulação de violações e ataques funciona executando uma biblioteca de cenários de ataque contra sistemas de produção ou semelhantes à produção, e registrando o resultado de cada um. O valor está na repetição: os controles se desviam à medida que mudam as configurações, as regras e os agentes, e uma execução diária mostra esse desvio.
Cenários baseados no MITRE ATT&CK e na cadeia de ataque
A maioria dos cenários BAS é organizada em torno do MITRE ATT&CK, a base de conhecimento de táticas e técnicas de adversários construída a partir de observações reais. Sua matriz Enterprise agrupa as técnicas em 15 táticas, do reconhecimento e do acesso inicial até o movimento lateral, a exfiltração e o impacto. Algumas equipes também leem os resultados pelas etapas da Cyber Kill Chain da Lockheed Martin, para ver onde um ataque teria sido barrado.
Três tipos de ferramentas BAS
Elas se dividem em três grupos, conforme até onde vão:
Verificações baseadas em agentes: agentes instalados em endpoints e servidores procuram problemas que coincidam com uma base de dados de vulnerabilidades conhecidas, principalmente dentro da rede interna.
Geração de tráfego: a ferramenta gera tráfego malicioso que segue os passos lógicos de técnicas conhecidas, para testar se o IPS e o SIEM o detectam e o bloqueiam.
Emulação de técnicas: a ferramenta reproduz táticas, técnicas e procedimentos (TTP) documentados em diferentes sistemas, incluindo os expostos à internet, para verificar se as defesas podem ser contornadas.
O que uma execução BAS entrega
O resultado é um relatório de cobertura de controles: quais técnicas foram prevenidas, quais foram apenas detectadas e quais passaram despercebidas. Esse relatório diz a um SOC onde ajustar regras. Não diz aos desenvolvedores qual linha de código corrigir.
Simulação de violações e ataques, testes de penetração e red teaming não são alternativas
Essas três abordagens respondem a perguntas diferentes, então uma organização pode precisar das três. As duas variáveis que as separam são quem executa o teste e se os defensores sabem que ele está acontecendo.
Simulação de violações e ataques | Testes de penetração | Red teaming | |
|---|---|---|---|
Pergunta que responde | Nossos controles barram técnicas conhecidas? | O que é explorável neste sistema? | Um adversário consegue chegar ao objetivo sem ser detectado? |
Quem executa | Uma plataforma automatizada | Pentesters | Especialistas ofensivos |
Os defensores sabem | Sim | Geralmente, sim | Não, por definição |
Encontra vulnerabilidades novas | Não | Sim | Sim, se o caminho exigir |
Frequência | Contínua | Contínua ou periódica | Periódica |
O fato de os defensores saberem importa mais do que parece. Rafael Alvarez, CTO e cofundador da Fluid Attacks, defende em Attacking without announcing que um teste realista não pode ser negociado com a defesa: "It's absurd that, in these attacks, red team members report progress or request permissions from blue team members…" Na simulação de violações e ataques, os defensores sempre sabem, porque são eles que operam a plataforma. Para a comparação completa com o red teaming, consulte nosso guia de red teaming.
Da BAS à validação de exposição adversarial
O mercado está passando da simulação de violações e ataques como categoria independente para a validação de exposição adversarial (adversarial exposure validation, AEV). Em seu Market Guide de AEV, publicado pela primeira vez em março de 2025, o Gartner agrupa a BAS, o pentesting automatizado e as ferramentas de red teaming dentro da AEV, como a etapa de validação de um programa de gestão contínua da exposição a ameaças (continuous threat exposure management, CTEM). A mudança reconhece que provar que um controle funciona só é útil quando isso se liga aos ativos, aos caminhos de ataque e às correções que a organização realmente tem.
Simulação de violações e ataques na Fluid Attacks
A Fluid Attacks não vende uma plataforma de simulação de violações e ataques. O que ela oferece são testes contínuos de segurança de aplicações que combinam IA, scanners próprios e pentesters, e que cobrem a parte para a qual a BAS nunca foi construída: encontrar e corrigir as falhas exploráveis do próprio software.
Mostramos como a Fluid Attacks combina IA, ferramentas automatizadas e pentesters especialistas para proteger o software continuamente.
O que oferecemos e o que não oferecemos
A Fluid Attacks testa código-fonte, aplicações em execução e infraestrutura com onze técnicas: Static Application Security Testing, AI SAST, Dynamic Application Security Testing, Software Composition Analysis, Cloud Security Posture Management, Mobile Application Security Testing, Secret Scanning, varredura de contêineres, Secure Code Review, Pentesting as a Service e Reverse Engineering. Nenhuma delas é uma simulação de violações e ataques do seu SOC.
O que as simulações roteirizadas não veem
Cenários escritos de antemão testam as técnicas que alguém já documentou. A explorabilidade que depende da lógica de negócio, de falhas encadeadas ou de uma arquitetura específica precisa de uma pessoa. No State of Attacks 2026 da Fluid Attacks, 87 % dos achados de severidade crítica vieram de testes manuais, e os métodos manuais encontraram 44,2 % da exposição total ao risco em 2025, embora as ferramentas automatizadas tenham encontrado a maioria das vulnerabilidades.

Recall em uma aplicação web com 1.201 vulnerabilidades. Fonte: benchmark da Fluid Attacks de 36 ferramentas AppSec de terceiros.
Teste caminhos de ataque no pipeline de CI/CD
A simulação de violações e ataques costuma rodar na rede corporativa, depois da implantação. A Fluid Attacks antecipa a pergunta: seu CI Gate roda no pipeline e barra merges quando há vulnerabilidades que quebram a política da organização, e suas extensões para IDE e seu servidor MCP levam os mesmos achados aos desenvolvedores. No State of Attacks 2026, os sistemas que usaram o CI Gate chegaram a uma taxa de remediação de 72,2 % no fim de 2025, contra 58 % dos que não o usaram.
MITRE ATT&CK, mapeado a requisitos de segurança
O mesmo framework que as plataformas BAS simulam pode orientar a prevenção. A base de dados pública da Fluid Attacks mapeia 36 mitigações do ATT&CK aos seus requisitos de segurança numerados, de modo que cada mitigação vira algo que um teste pode verificar no código ou na configuração:
Mitigação do ATT&CK | Requisitos da Fluid Attacks vinculados |
|---|---|
M1031 Network intrusion prevention | 033 Restringir o acesso administrativo · 255 Permitir acesso apenas às portas necessárias |
M1043 Credential access protection | 114 Negar o acesso com credenciais inativas · 122 Validar a propriedade das credenciais · 142 Alterar as credenciais padrão do sistema · 375 Remover dados sensíveis das aplicações do lado do cliente |
M1038 Execution prevention | 344 Evitar a execução dinâmica de código · 352 Habilitar a execução confiável |
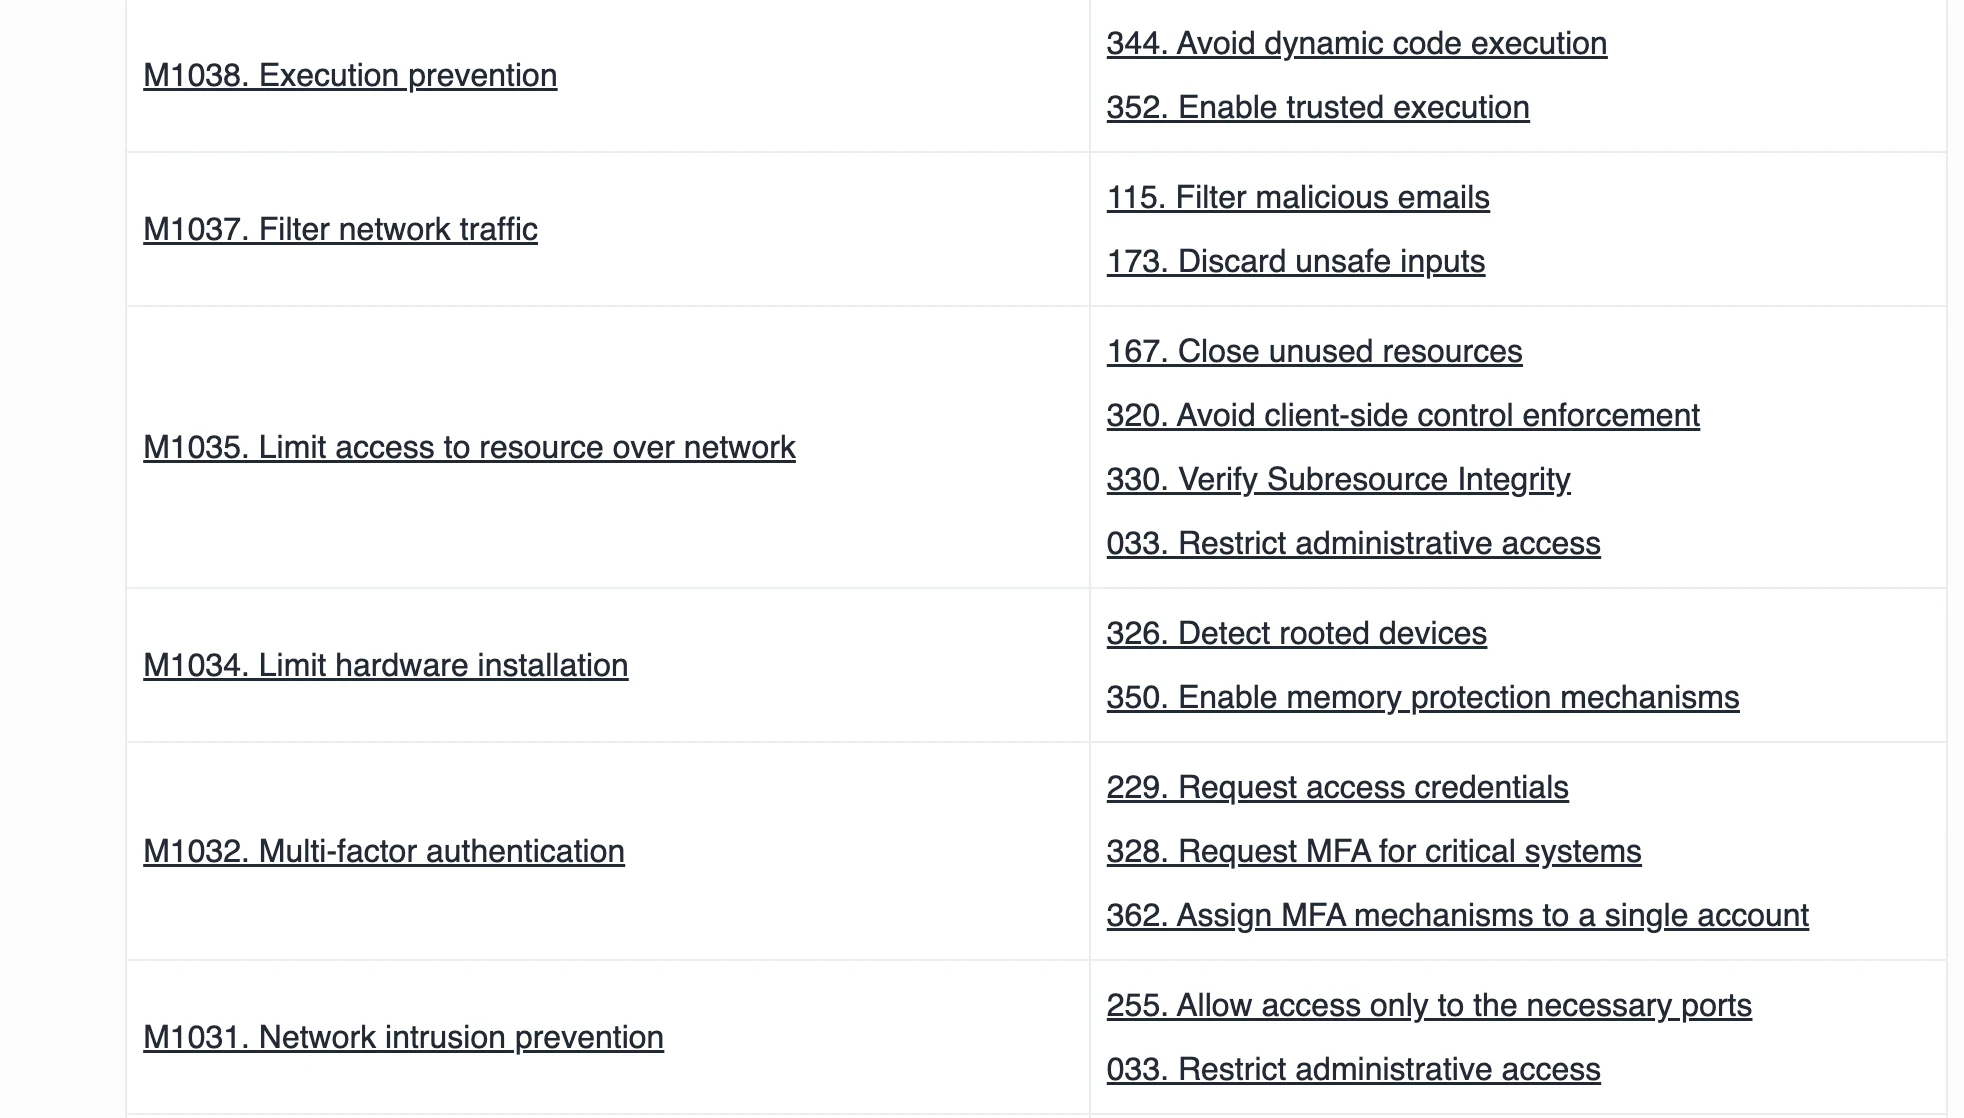
A Fluid Attacks mapeia 36 mitigações do ATT&CK a requisitos de segurança numerados.
O que a simulação de violações e ataques faz e nós não
Os testes contínuos de aplicações não medem o seu SOC. Eles não dizem se o EDR de um notebook bloqueia uma ferramenta de extração de credenciais, se uma regra do SIEM dispara às 3 da manhã, ou se uma mudança no firewall na terça passada reabriu um caminho. A simulação de violações e ataques mede exatamente isso, todos os dias e em escala. Uma organização que precisa validar a detecção e a resposta precisa de BAS ou de uma simulação de adversários executada por pessoas; os testes de aplicações fecham as vulnerabilidades que essas ferramentas, de outra forma, encontrariam já abertas.

A simulação de violações e ataques valida os controles de detecção e resposta; os testes contínuos encontram e corrigem falhas exploráveis no software.
Por que a simulação de violações e ataques importa
A simulação de violações e ataques importa porque os controles de segurança se degradam em silêncio. Uma regra é desativada durante um incidente, um agente para de reportar, uma exceção vira permanente, e nada avisa a equipe até que um atacante use a brecha.
O comprometimento da SolarWinds mostra o tipo de atividade que os controles precisam detectar. O alerta AA20-352A da CISA descreve um ator que, depois do comprometimento da cadeia de suprimentos, se apoiou muito em tokens e contas comprometidos ou falsificados para o movimento lateral, o que dificulta as técnicas de detecção comuns porque os tokens são válidos, mas não autorizados. O tráfego que parece um uso legítimo de identidades não coincide com as assinaturas de malware, e por isso as equipes usam a simulação de violações e ataques para verificar se o seu monitoramento vê o movimento lateral com identidades válidas.
Para planejar esses testes, o guia NIST SP 800-115, Technical Guide to Information Security Testing and Assessment, publicado em 2008, continua sendo a referência para definir o escopo, executar e reportar avaliações de segurança.
Conclusões
A simulação de violações e ataques é a verificação automatizada e contínua de que os controles de segurança ainda barram técnicas conhecidas. Ela é boa para medir a detecção e a resposta, e está passando a fazer parte da AEV dentro dos programas de CTEM. Não foi feita para encontrar falhas novas que dependem do contexto: no benchmark da Fluid Attacks, 743 vulnerabilidades com 86,8 % do risco foram encontradas só por um pentester. Use BAS para validar a defesa, e teste o software continuamente para que a defesa tenha menos a barrar.
Perguntas frequentes
Qual é a diferença entre simulação de violações e ataques e testes de penetração?
A simulação de violações e ataques valida controles; os testes de penetração encontram falhas exploráveis. Uma plataforma BAS executa técnicas conhecidas e roteirizadas de forma automática para verificar se as defesas as detectam e as bloqueiam. Um pentester procura vulnerabilidades no sistema, incluindo as desconhecidas, e constrói exploits para o contexto específico.
A simulação de violações e ataques é o mesmo que a validação de exposição adversarial?
Não, a BAS é uma parte dela. Em seu Market Guide de 2025, o Gartner agrupa a simulação de violações e ataques, o pentesting automatizado e as ferramentas de red team dentro da AEV, a etapa de validação de um programa de CTEM. A AEV liga cada teste de controles aos ativos e às correções que a organização realmente tem.
A simulação de violações e ataques pode substituir os testes manuais?
Não. A BAS repete técnicas documentadas, enquanto muitas falhas críticas dependem do contexto. No benchmark da Fluid Attacks de 36 ferramentas AppSec de terceiros contra uma aplicação com 1.201 vulnerabilidades, um pentester encontrou 743 que nenhuma ferramenta reportou, 61,9 % do total e 86,8 % da exposição ao risco.
A simulação de violações e ataques pode rodar em um pipeline de CI/CD?
Ela não foi feita para isso. A simulação de violações e ataques geralmente mira redes e endpoints já implantados. No pipeline, o controle equivalente é uma barreira que bloqueia builds com vulnerabilidades que quebram a política; no State of Attacks 2026 da Fluid Attacks, os sistemas que usaram o CI Gate chegaram a uma taxa de remediação de 72,2 % contra 58 %.
A Fluid Attacks oferece simulação de violações e ataques?
Não. A Fluid Attacks não vende uma plataforma de simulação de violações e ataques. Ela oferece testes contínuos de segurança de aplicações que combinam IA, scanners e pentesters com onze técnicas, e mapeia 36 mitigações do ATT&CK aos seus requisitos de segurança em sua base de dados pública.
Feche as brechas antes que uma simulação as encontre
Nossa IA, nossos scanners e nossos pentesters testam o seu software continuamente, para que as falhas que um atacante encadearia sejam corrigidas antes que algum controle precise barrá-las.

Comece a usar a solução ASPM da Fluid Attacks agora mesmo













