
O Exploit Prediction Scoring System (EPSS) é um modelo de aprendizado de máquina, mantido pela FIRST, que estima a probabilidade de uma vulnerabilidade divulgada publicamente ser explorada no mundo real nos próximos 30 dias. Ele produz uma pontuação entre 0 e 1 para cada CVE publicada e a recalcula diariamente. Não mede quanto dano a exploração causaria.
Essa distinção decide onde sua equipe gasta a semana. Veja a CVE-2026-47208, uma fuga do ambiente isolado no vm2. O CVSS v3.1 a classifica com 10,0, crítica. Quando consultamos o banco de dados público da Fluid Attacks em 3 de novembro de 2026, o EPSS a colocava em 1,04 %, no percentil 63,79, sem registro no catálogo Known Exploited Vulnerabilities da CISA e sem nenhum exploit público conhecido. Severidade máxima, probabilidade estimada modesta. Os dois números estão certos, porque respondem a perguntas diferentes.
Esta página cobre o que o EPSS mede e o que não mede, como o modelo funciona e o que mudou na versão 5, em que ele difere do CVSS e do catálogo KEV, e como a Fluid Attacks usa o EPSS como um de sete atributos de priorização em vez de como uma pontuação isolada.
O que é o EPSS?
O EPSS é um modelo de previsão de exploração que responde a uma única pergunta: qual é a probabilidade de esta CVE ser explorada no mundo real nos próximos 30 dias? O EPSS Special Interest Group da FIRST o mantém, e a Empirical Security fornece, nas palavras da FIRST, «todos os dados, a ciência de dados, a infraestrutura e o suporte das pontuações diárias».
A saída é uma probabilidade de exploração entre 0 e 1, normalmente expressa como porcentagem, produzida para cada CVE divulgada publicamente. O EPSS v5 cobre mais de 318.000 delas. Uma pontuação próxima de zero não é um vazio: a FIRST descreve uma estimativa quase nula como «uma previsão, não uma falta de dados».
O que a métrica não é importa do mesmo jeito. Ela não descreve o impacto, não conhece seus ativos e não considera controles compensatórios. A FIRST diz isso sem rodeios nas perguntas frequentes do EPSS: «o EPSS não é uma pontuação completa de risco». O modelo fornece a probabilidade de exploração e nada mais. Além disso, só funciona com vulnerabilidades que têm um identificador CVE público atribuído, de modo que uma falha no seu próprio código nunca recebe pontuação.
Como o modelo EPSS funciona
O modelo aprende correlações entre as características publicadas de uma vulnerabilidade e a atividade de exploração observada depois. A FIRST descreve o método como treinamento «com dados históricos» e avaliação «contra vulnerabilidades e períodos de tempo reservados», de modo que o desempenho é medido sobre atividade que o modelo nunca viu.
Quais dados alimentam o modelo
Entram dois fluxos. O primeiro descreve a vulnerabilidade em si. Há um detalhe que importa se você usa as duas métricas: o modelo «usa todas as métricas individuais do CVSS como características de entrada (as pontuações são ignoradas)». O vetor de ataque e a complexidade alimentam a previsão; o número composto de severidade, não.
O segundo fluxo é a atividade de exploração observada, fornecida por parceiros cujos dados brutos a FIRST nem sempre pode redistribuir. Ambos se atualizam diariamente, e é por isso que uma leitura do EPSS se move sem que a vulnerabilidade mude. A FIRST verifica o próprio trabalho comparando as pontuações publicadas 30 dias antes com a exploração observada desde então.
Pontuações e percentis
Cada CVE recebe dois números: uma probabilidade e um percentil. O percentil ordena essa probabilidade diante de todas as outras CVE pontuadas. Como colocam Romanosky e Jacobs em uma publicação para a FIRST, «o percentil é a proporção de todos os valores menores ou iguais ao posto atual».
Um exemplo trabalhado com nosso próprio banco de dados: em 3 de novembro de 2026, o registro do vm2 tinha um valor EPSS de 1,04 % no percentil 63,79. Uma probabilidade perto de 1 % parece insignificante até o percentil dizer que cerca de 64 % de todas as CVE pontuadas estão nesse nível ou abaixo. Para dar escala, a FIRST coloca o percentil 90 em torno de 0,04, ou seja, uma probabilidade de 4 %. O número absoluto e a posição relativa são duas leituras do mesmo resultado diário, e o percentil é o que diz onde uma CVE fica na fila.
O que mudou no EPSS v5
A versão 5, publicada pela Empirical Security em 2026, substituiu a versão 4. As mudanças publicadas são mais estreitas do que o salto de versão sugere, e vale enunciá-las com precisão em vez de parafraseá-las:
Otimização do modelo: técnicas refinadas para ordenar vulnerabilidades pela probabilidade de exploração.
Calibração de probabilidade: as pontuações acompanham mais de perto a probabilidade observada, o que importa para equipes que alimentam modelos quantitativos de risco com o EPSS.
Inteligência sobre código de exploração: o classificador identifica melhor os repositórios e artefatos publicados que sinalizam risco elevado.
Melhorias incrementais de dados: mudanças menores em características e fontes de dados, que a Empirical Security não detalha.
A Empirical Security reporta o resultado como uma melhoria de 23 %, medida sobre os mesmos dados: a versão 4 obteve 0,514 em 4 de maio de 2026 e a versão 5 obteve 0,633, em uma escala em que um palpite aleatório fica perto de 0,025 e um modelo perfeito chega a 1,0.
O EPSS na Fluid Attacks
Tratamos o EPSS como uma entrada entre várias, nunca como o número que decide uma fila. É assim que a priorização de vulnerabilidades funciona na nossa plataforma, e este é o ponto em que a métrica deixa de servir.
Onde ele entra entre sete atributos de priorização
Nossa documentação define o atributo como «a probabilidade de que os atacantes explorem uma vulnerabilidade nos próximos 30 dias». Ele é um de sete atributos de priorização que uma equipe de segurança pode ponderar: Transitivity, Use, KEV, % EPSS, Fixing cost, VLAI Severity e Reachability.
Vale enunciar o mecanismo porque poucos fornecedores o publicam: as pontuações CVSS v4.0 são ajustadas em até 2 pontos para a pontuação de prioridade conforme esses atributos, enquanto o valor de severidade exibido permanece intacto. Prioridade e severidade são campos separados de propósito, para que uma equipe que reordena sua fila nunca perca de vista o quanto um achado é grave. A Fluid Attacks aparece entre os fornecedores que suportam a métrica no diretório público da FIRST.
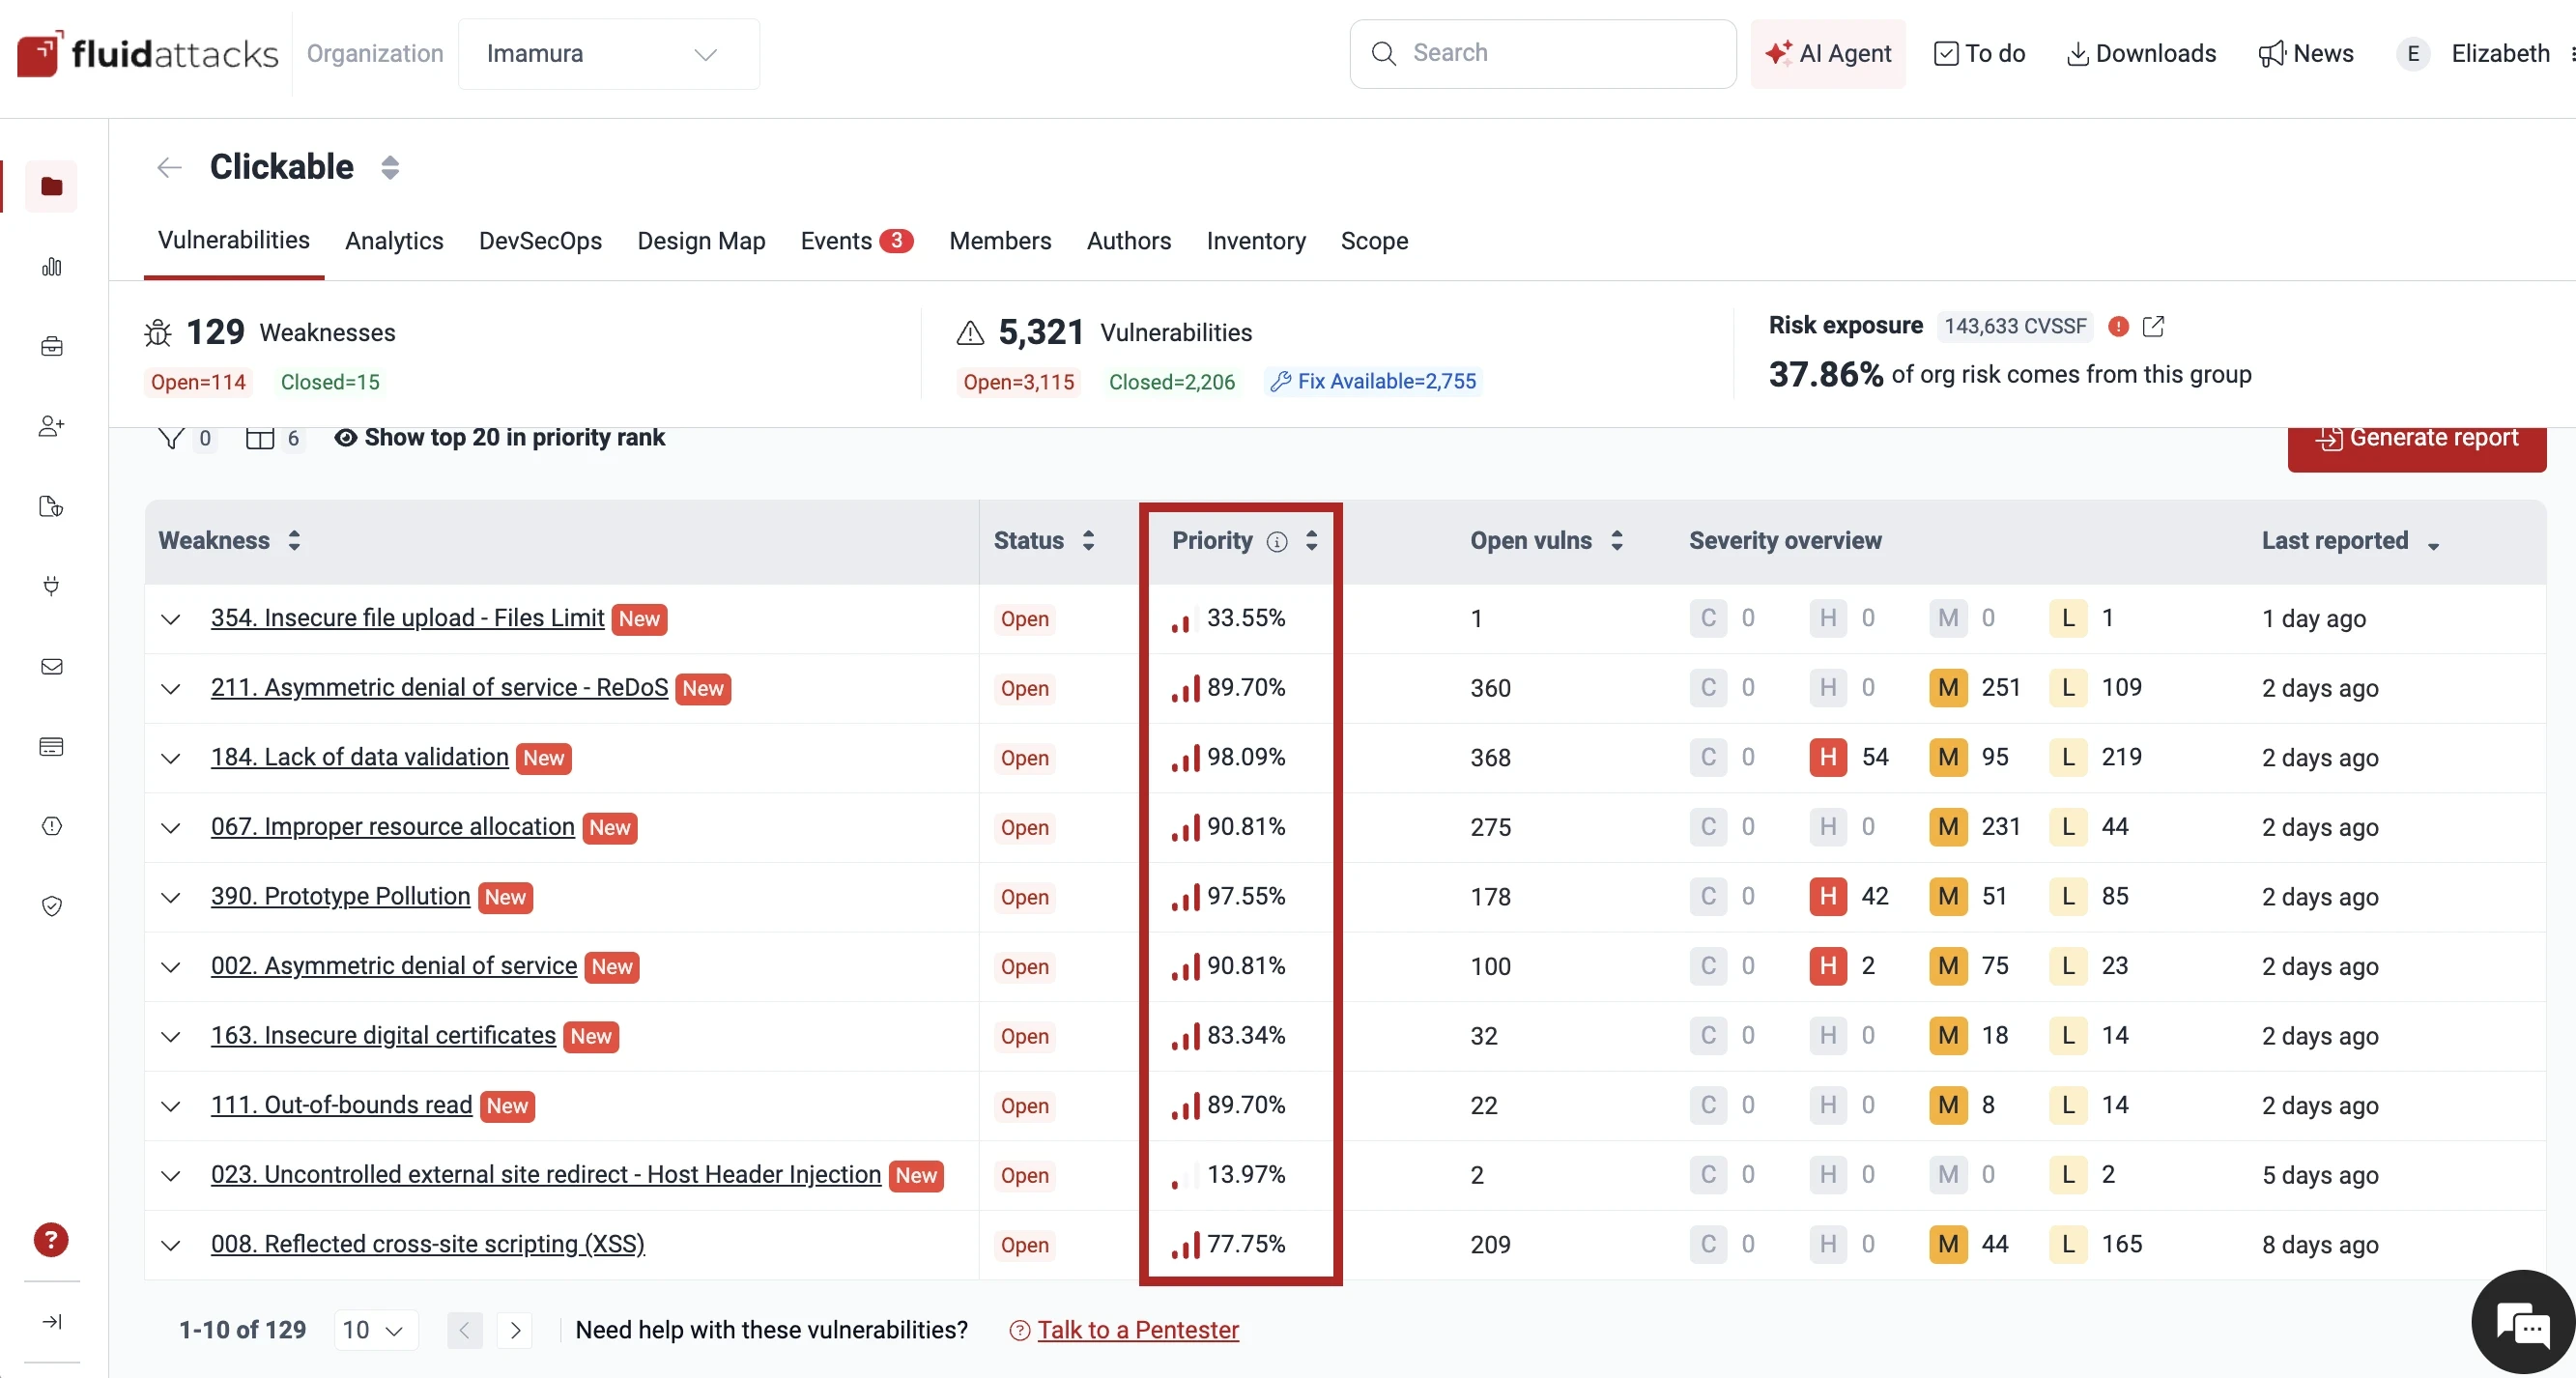
A pontuação de prioridade combina o EPSS com outros atributos.
Como as sinalizações ficam lado a lado
Dois registros do nosso banco de dados, lidos no mesmo dia, mostram por que um único número não basta.
Sinalização | FLAT-CII5B · Jenkins · CVE-2025-67635 | FLAT-15BSL · vm2 · CVE-2026-47208 |
|---|---|---|
CVSS v3.1 (original) | 7,5 · alta | 10,0 · crítica |
CVSS v4.0 (ajustada) | 4,6 · média | 7,6 · alta |
Severidade VLAI | 8,0 · alta (97 % de confiança) | 9,5 · crítica (99 % de confiança) |
EPSS | 0,56 % | 1,04 % |
Percentil EPSS | 44,76 | 63,79 |
CISA KEV | Sem evidência | Sem evidência |
Exploit público | Sem evidência | Sem evidência |
Reachability | Não suportado | Suportado |
As pontuações EPSS são recalculadas diariamente. Estes são os valores registrados no banco de dados da Fluid Attacks em 3 de novembro de 2026, não pontuações permanentes.

As sinalizações de exploração do registro do Jenkins, consultadas em 3 de novembro de 2026.
A negação de serviço do Jenkins tem uma pontuação base alta e uma probabilidade de exploração abaixo de 1 %. A fuga do ambiente isolado do vm2 é crítica e mesmo assim fica perto de 1 %. A severidade diz o teto; o EPSS diz as chances; nenhum dos dois diz se o código vulnerável roda na sua aplicação. Essa última pergunta é a que a análise de alcançabilidade responde.
As equipes que ajustam os critérios remediam mais
Nosso relatório State of Attacks 2026, construído com dados coletados entre 1 de janeiro e 31 de dezembro de 2025, encontrou que os clientes que configuraram seus critérios de priorização em uma ordem personalizada tiveram uma taxa média de remediação de 64,4 %, contra 34 % dos que usaram a configuração padrão. Cerca de 2 % dos clientes tinham feito isso.
A leitura honesta: isso é uma associação, não uma causa demonstrada. A gestão de vulnerabilidades baseada em risco cobre aqui o custo de correção, o uso de dependências, a transitividade, o EPSS e o KEV em conjunto, de modo que nenhum atributo leva o crédito sozinho. O que a diferença sugere é que as equipes que pensam a própria ordem de priorização tendem a ser as que agem sobre ela.
O que não deixamos a pontuação nos dizer
Dois limites que aplicamos a nós mesmos.
Uma pontuação baixa não é um atestado de saúde. O EPSS é uma estimativa populacional para os próximos 30 dias, não uma afirmação sobre a sua instância. O registro do Jenkins acima marca 0,56 %, o que significa que o modelo não vê sinalizações atuais de exploração. Não significa que a vulnerabilidade seja segura, e não sobrevive ao contato com uma entrada no KEV.

Severidade máxima e probabilidade estimada baixa, no mesmo registro.
A detecção continua sendo o gargalo, não a priorização. No benchmark da Fluid Attacks de 36 ferramentas AppSec de terceiros contra um conjunto de 1.201 vulnerabilidades que somam 461.500 unidades CVSSF, nosso próprio scanner foi o melhor motor automatizado com 22,7 % de recall e 99 % de precisão, mas apenas 8,8 % de recall em CVSSF. Um pentester alcançou 89,6 % de recall e 98,9 % em termos de CVSSF. Priorizar bem entre os achados que você tem não recupera a exposição ao risco que nenhum scanner encontrou. É por isso que nosso plano Advanced combina IA e scanners com pentesters.
Nunca leia a pontuação sozinha
Nossa análise de como o banco de dados da Fluid Attacks conecta CVE a correções e padrões resume em uma linha: leia as sinalizações em conjunto, não a pontuação base sozinha. O inverso também vale: uma probabilidade baixa nunca anula uma CVE que já está no KEV, porque uma prevê e a outra registra.
EPSS, CVSS e CISA KEV não são alternativas
Esses três são comparados como se uma equipe tivesse que escolher um. Eles medem coisas diferentes em momentos diferentes; um processo que funciona usa os três.
Pergunta que responde | Quem mantém | Natureza | Faixa | |
|---|---|---|---|---|
CVSS base | Quão grave seria a exploração? | FIRST | Avaliação estática | 0,0 – 10,0 |
EPSS | Qual a probabilidade de exploração em 30 dias? | FIRST · Empirical Security | Previsão diária | 0 – 1 |
CISA KEV | Já está sendo explorada? | CISA | Registro histórico | Sim / Não |
A análise da Fluid Attacks sobre como as classificações de severidade divergem entre ferramentas coloca a divisão do mesmo jeito: o CVSS fala do impacto potencial, o EPSS fala da probabilidade e o catálogo de vulnerabilidades exploradas conhecidas da CISA diz o que já está sendo explorado. A CISA constrói esse catálogo sobre critérios públicos: um identificador CVE atribuído, evidência confiável de exploração ativa e uma ação de remediação clara. Por isso uma entrada no KEV pesa mais que uma previsão.
A sequência importa mais que a hierarquia. Na prática, a priorização de vulnerabilidades começa pelo catálogo KEV, porque a exploração confirmada elimina a pergunta por completo. O que sobra é ordenado pela probabilidade de exploração, e a pontuação CVSS decide com quanta força empurrar entre as que pontuam parecido. Inverter essa ordem é como uma equipe acaba corrigindo uma crítica teórica enquanto uma média com exploit publicado continua aberta.
Plote a severidade contra a probabilidade e aparecem quatro quadrantes. O inferior esquerdo é a prioridade mais baixa. O superior esquerdo significa exploração provável com impacto individual limitado, o que ainda merece atenção porque essas falhas são encadeadas. O inferior direito significa impacto alto com probabilidade atual baixa: monitore, porque a probabilidade se move. O superior direito é onde a remediação de vulnerabilidades começa.
Nenhum dos três, sozinho, constitui uma gestão de vulnerabilidades baseada em risco. O próprio guia da FIRST para localizar uma pontuação lista três verificações: presença, código alcançável e consequência. E observa que «o EPSS não tem visibilidade sobre o seu inventário de ativos nem sobre os seus controles compensatórios». A falta de qualquer um dos três fatores reduz a urgência, diga o que disser o número.
Por que o EPSS importa: a aritmética da fadiga de alertas
A priorização baseada só em severidade falha por uma razão que dá para calcular. Os pesquisadores avaliam uma estratégia pela forma como ela separa as vulnerabilidades que depois foram exploradas (verdadeiros positivos) das que não foram (falsos positivos), e as que adiou com acerto (verdadeiros negativos) das que adiou errado (falsos negativos). Daí saem três números.
Esforço: a proporção de todas as vulnerabilidades que a estratégia prioriza.
Eficiência: VP / (VP + FP), a proporção do que você corrigiu que de fato foi explorado. Análoga à precisão nos F-scores.
Cobertura: VP / (VP + FN), a proporção das vulnerabilidades exploradas que você alcançou. Análoga ao recall.
A FIRST apresenta a escolha de um limiar como esse mesmo trade-off: um corte mais baixo captura mais exploração e significa mais remediação.
Rode esses números na política comum de «corrigir tudo em CVSS 7 ou acima». A revisão da Fluid Attacks sobre as classificações de severidade reporta que, com os dados de outubro de 2023 da FIRST, essa política rende uma eficiência de cerca de 4 %: aproximadamente quatro em cada cem vulnerabilidades remediadas sob essa regra foram exploradas nos 30 dias seguintes. A política prioriza 57,4 % das CVE e cobre 82,2 % das exploradas; um limiar de EPSS de 10 % prioriza 2,7 %, cobre 63,2 % e alcança uma eficiência de 65,2 %. A mesma análise encontrou que aproximadamente 0,9 % das CVE reportadas em 2024 foram transformadas em armas, e cerca de 0,2 % foram usadas em ransomware ou por grupos de ameaças persistentes avançadas.

Severidade máxima e probabilidade estimada baixa, no mesmo registro.
A FIRST conta cerca de 61.000 CVE publicadas nos últimos 12 meses e rastreia exploração em 1,5 % a 3 % delas em qualquer período de 30 dias. Um corte por severidade que arrasta 57,4 % das CVE está ordenando quase inteiramente achados que ninguém vai tocar.
A maioria das vulnerabilidades publicadas, incluindo quase todas classificadas como altas ou críticas, tem probabilidades de exploração muito baixas, de modo que um corte por severidade arrasta dezenas de milhares de achados que os dados de explorabilidade deixariam de lado. Ordenar por EPSS não encolhe um backlog: muda qual parte dele leva a sua semana.
É aí que o EPSS ganha um lugar no planejamento da remediação de vulnerabilidades, e não nos relatórios. Um limiar de severidade é uma política que você escreve uma vez e depois defende; uma sinalização de explorabilidade continua chegando.
Como usar o EPSS sem um limiar universal
Não existe um limiar que funcione para todos, e a FIRST diz isso. Definir um é, segundo o seu guia sobre o uso do EPSS, «um esforço muito localizado» ao qual se chega melhor por tentativa e revisão. Ela também alerta contra cortes escolhidos por intuição: um limiar de 50 % soa equilibrado e na verdade «despriorizia 98,8 % de todas as vulnerabilidades publicadas».
Se você está migrando de uma política de severidade, a FIRST publica equivalências em vez de uma recomendação. Agir sobre CVSS crítica cai perto do percentil 90, cerca de uma probabilidade de 4 %, para um tamanho de população parecido. Agir sobre alta e acima, perto dos 48 % superiores das vulnerabilidades publicadas, equivale a cerca de 0,008, ou seja, 0,8 %. A FIRST chama isso de ponto de partida, não de endosso às faixas do CVSS que estão por trás.
A segunda regra é tratar a probabilidade como uma variável contínua e não como um rótulo; a FIRST diz que ela «é melhor usada como variável contínua em modelos e cálculos». As pontuações se movem com as sinalizações que o modelo vê, às vezes de forma brusca. O Log4Shell é o caso documentado.
Data | EPSS da CVE-2021-44228 |
|---|---|
11 de dezembro de 2021 | 0,355 |
15 de dezembro de 2021 | 0,633 |
17 de dezembro de 2021 | 0,944 |
18 de dezembro de 2021 | 0,633 |
12 de janeiro de 2022 | 0,944 |
Pontuações históricas do estudo de caso do Log4Shell da FIRST, produzidas pelo EPSS v1.
A FIRST é cuidadosa com o que isso mostra, e nós também. Para uma vulnerabilidade tão evidente, a organização escreve que «há pouco benefício em um sistema de pontuação como o EPSS»: a urgência estava clara sem ele, e a FIRST trata o Log4Shell como um caso atípico e não como um teste do modelo. O que a série ilustra é o mecanismo: à medida que apareceram referências públicas e código de exploração, a pontuação subiu, recuou e voltou a subir. Uma pontuação é uma leitura de um dia, não um veredito.
Então a prática que funciona não tem nada de glamorosa. Obtenha as pontuações nos pontos de acesso públicos de dados da FIRST diariamente, em vez de armazená-las. Consulte primeiro o catálogo KEV: a regra da FIRST para uma adição recente é «tratá-la como ativamente explorada e priorizá-la de acordo, independentemente da pontuação EPSS». Pondere o resto contra o fato de o código vulnerável ser alcançável e o ativo estar exposto. E então decida.
Conclusões
O EPSS responde bem a uma pergunta estreita: das CVE publicadas até hoje, quais têm probabilidade de ser exploradas no mês que vem? Essa é uma pergunta diferente de quão grave é uma vulnerabilidade, e tratar as duas como intercambiáveis é como as equipes acabam gastando um trimestre em achados que ninguém vai tocar.
Os limites do EPSS são tão claros quanto o seu valor. O modelo não conhece o seu ambiente, só pontua vulnerabilidades com identificadores CVE públicos e o seu resultado muda diariamente. Usado como uma sinalização entre severidade, exploração confirmada, código alcançável e contexto do ativo, ele afina uma fila de remediação. Usado sozinho, é apenas mais um número com o qual errar.
Se você levar uma única regra desta página, que seja a sequência: consulte primeiro o catálogo KEV, leia o percentil EPSS antes da probabilidade bruta quando comparar achados, e deixe o código alcançável desempatar.
Perguntas frequentes
O que uma pontuação EPSS significa de fato?
É a probabilidade estimada de uma vulnerabilidade divulgada publicamente ser explorada no mundo real nos próximos 30 dias, em uma escala de 0 a 1. Não é uma classificação de severidade, não é uma medida de impacto e não é uma garantia em nenhum sentido. A Empirical Security regenera as pontuações diariamente, de modo que um valor é uma leitura de uma data e não uma propriedade fixa da CVE.
Qual é a diferença entre o EPSS e o CVSS?
O CVSS classifica a severidade intrínseca de uma vulnerabilidade: quão grave seria a exploração, a partir do vetor de ataque, da complexidade e do impacto. O EPSS estima quão provável é a exploração nos próximos 30 dias, com aprendizado de máquina treinado sobre atividade de exploração observada. Um descreve o teto; o outro, as chances. A FIRST mantém os dois, e eles foram feitos para serem lidos juntos.
Uma vulnerabilidade pode ter um EPSS baixo e ainda ser perigosa?
Sim. A CVE-2026-47208, uma fuga do ambiente isolado no vm2, tinha uma pontuação base CVSS v3.1 de 10,0 e um valor EPSS de 1,04 % no banco de dados da Fluid Attacks em 3 de novembro de 2026. Uma probabilidade baixa também nunca anula uma CVE listada no catálogo KEV da CISA, porque esse catálogo registra exploração confirmada enquanto o modelo apenas a prevê.
Existe um bom limiar de EPSS?
Não existe um universal. A FIRST chama a definição de um limiar de esforço muito localizado e alerta que um corte intuitivo de 50 % despriorizia 98,8 % de todas as vulnerabilidades publicadas. Como referência de migração, ela equipara uma política de CVSS crítica a cerca do percentil 90, aproximadamente 4 %, e uma política de CVSS alta e acima a cerca de 0,8 %. Subir o corte melhora a eficiência e reduz o esforço, mas baixa a cobertura.
A Fluid Attacks usa o EPSS para priorizar vulnerabilidades?
Sim, como um de sete atributos de priorização, ao lado de Transitivity, Use, KEV, Fixing cost, VLAI Severity e Reachability. Esses atributos ajustam a pontuação CVSS v4.0 em até 2 pontos para a prioridade, sem mudar a severidade exibida. No nosso relatório State of Attacks 2026, os clientes que personalizaram essa configuração mostraram uma taxa média de remediação de 64,4 %, contra 34 % dos que usaram a padrão.
Corrija o que provavelmente será usado contra você
Nossa IA, nossos scanners e nossos pentesters reportam cada achado com a sua probabilidade EPSS, o seu status no KEV e se o seu código é alcançável, para que sua equipe corrija o que os atacantes conseguem alcançar. Teste gratuito · Fale conosco.

Comece agora com a solução RBVM da Fluid Attacks













