
O smishing é phishing entregue por mensagem de texto. O atacante se passa por um banco, uma transportadora, um órgão de pedágio ou o suporte de TI de uma empresa, e pede a quem recebe a mensagem que abra um link, informe um código de uso único ou instale um aplicativo. O canal muda; o objetivo não.
O que torna o smishing rentável não é a mensagem. É o que está por trás da credencial roubada. No relatório State of Attacks 2026 da Fluid Attacks, a categoria de fraqueza Authentication mechanism absence or evasion concentrou 19,1 % da exposição total ao risco sobre 27.440.146 unidades CVSSF, e apareceu em 32,9 % dos sistemas avaliados. Essa é a camada que uma mensagem de smishing tenta alcançar.
Esta página explica o que é smishing e no que ele difere do phishing e do vishing, como um ataque de smishing corre da primeira mensagem até o dinheiro saindo de uma conta, se ele derrota a autenticação multifator baseada em SMS, o que fazer depois de clicar e quais falhas de aplicação transformam um toque descuidado em uma tomada de conta.
O que é smishing?
O smishing é um ataque de engenharia social que usa SMS ou um aplicativo de mensagens para fazer alguém revelar informação, aprovar uma transação ou instalar software. A palavra mistura SMS e phishing, e «phishing por SMS» é o nome mais direto para a mesma coisa. É o mesmo engano do phishing por e-mail, mudado para um canal que as pessoas leem mais rápido e conferem menos.
Três propriedades do canal fazem o trabalho. Uma mensagem de texto não tem domínio de remetente para inspecionar, nem cabeçalho para expandir, nem prévia de anexo. Encurtadores de link são normais no SMS, então uma URL mascarada não levanta suspeita. E o telefone é onde já moram o aplicativo do banco, o autenticador e o gerenciador de senhas, o que reduz a nada a distância entre ler a isca e completar a ação.
O roubo de credenciais por engenharia social é um problema humano antes de ser técnico, e a defesa começa aí. Nas palavras de Mateo Gutiérrez, security analyst da Fluid Attacks, o hábito que vale a pena construir é:
«A ‘mental antivirus’ that distrusts people and organizations asking for details that should not be widely known»
(Um 'antivírus mental' que desconfia de pessoas e organizações que solicitam detalhes que não deveriam ser de conhecimento público)— um reflexo que vale para uma mensagem de texto igual que para um e-mail.
Duas coisas que o smishing não é. Não é uma falha da rede móvel: a mensagem é entregue corretamente e a operadora não tem nada a corrigir. E não é algo que um programa de segurança de aplicações possa filtrar, porque a mensagem nunca toca a sua aplicação. O que a AppSec pode fazer é baratear a credencial roubada, que é do que trata quase toda esta página.
Smishing, phishing e vishing não são o mesmo ataque
Os três compartilham o objetivo e diferem no canal, e o canal decide quais defesas se aplicam. O phishing por e-mail pode ser filtrado em um gateway que você controla; uma ligação de vishing não; uma mensagem de texto fica no meio, filtrada pela operadora e pelo aparelho. Tratá-los como um único ataque é a razão pela qual muitas organizações terminam com uma caixa de entrada bem defendida e um telefone sem defesa.
Smishing | Phishing | Vishing | |
|---|---|---|---|
Canal | SMS ou aplicativo de mensagens | Ligação telefônica ou caixa postal | |
Isca típica | Pedágio em aberto, entrega falha, conta bloqueada, redefinição de senha de TI | Fatura, documento compartilhado, alerta de conta | Suporte de TI, área antifraude do banco, agente público |
O que pede | Um toque em um link, um código de uso único, um pagamento pequeno | Credenciais em uma página clonada, uma transferência | Um código dito em voz alta, acesso remoto, uma transferência |
Por que funciona | Não há domínio de remetente para inspecionar; links encurtados são normais | Volume e uma identidade visual convincente | Pressão ao vivo e uma voz humana |
Onde é filtrado | Operadora e aparelho, fora do seu controle | Gateway de e-mail, sob o seu controle | Quase em lugar nenhum |
Mesmo objetivo, canal diferente — e o canal decide qual controle pode detê-lo.
Uma mesma campanha costuma usar mais de um canal. O Internet Crime Complaint Center do FBI alertou que os atacantes usam smishing, vishing e spear phishing para levar o alvo a uma plataforma de mensagens secundária, o que elimina a filtragem que o primeiro canal oferecia.
As estatísticas oficiais embaçam a mesma linha. No relatório de crimes na internet de 2025 do FBI, Phishing/Spoofing foi o tipo de crime mais reportado do ano, com 191.561 das 1.008.597 denúncias registradas. Mas essa é uma única categoria combinada que cobre junto o e-mail não solicitado, as mensagens de texto e as ligações telefônicas, e o relatório não separa o smishing — então nenhum número público diz quanto desse volume chegou por SMS.
O smishing na Fluid Attacks
A Fluid Attacks não filtra mensagens de texto, não bloqueia remetentes fraudulentos nem inspeciona a infraestrutura das operadoras. O que avaliamos é a outra metade de um ataque de smishing: o login, o código de verificação, o fluxo de recuperação de conta e a API por trás deles — tudo o que precisa funcionar a favor do atacante depois que a vítima clica.
O que avaliamos e o que não avaliamos
Nosso escopo é a aplicação e o seu backend: autenticação e gestão de sessões, códigos de verificação, recuperação de conta, autorização entre usuários e o próprio aplicativo móvel, por meio de Mobile Application Security Testing (MAST) e Pentesting as a Service (PTaaS).
Fora dele: a filtragem de mensagens, a reputação do remetente, o cadastro de SIM e a rede móvel. Isso cabe às operadoras e aos provedores de mensageria. Qualquer fornecedor que diga deter o smishing de ponta a ponta está descrevendo dois problemas distintos como se fossem um.
Como isso aparece na prática
Cada etapa do smishing tem uma contraparte do lado da aplicação que pode ser testada antes de um atacante chegar lá.
Etapa do ataque | O que testamos | Qual evidência produz |
|---|---|---|
A vítima envia credenciais em uma página falsa | Tratamento de credenciais, limitação de taxa, detecção de sessões anômalas | Se uma senha roubada sozinha abre a conta |
O atacante retransmite o código de verificação | Onde o OTP é gerado, como é validado, quanto tempo dura | Um bypass reproduzível, ou a confirmação de que a validação no servidor se sustenta |
O atacante dispara a recuperação de conta | Fluxo de recuperação, checagem de titularidade, fatores alternativos | Se a recuperação é um caminho mais fraco que contorna o login |
O atacante age dentro da conta | Autorização entre usuários, limites de transação, reautenticação em ações sensíveis | O que um atacante já autenticado alcança e consegue mover |
A vítima instala um aplicativo malicioso | Endurecimento do aplicativo móvel, proteção contra sobreposição e captura de tela, dados em repouso | Quanto um aplicativo hostil no mesmo aparelho consegue observar |
Cada etapa do ataque tem uma contraparte testável do lado da aplicação.
O que um ano de testes diz sobre a camada de autenticação
A autenticação não é um canto pequeno da superfície de ataque. No State of Attacks 2026, Authentication mechanism absence or evasion acumulou 19,1 % de toda a exposição ao risco medida sobre 27.440.146 unidades CVSSF, distribuída em 8.515 vulnerabilidades, e esteve presente em 32,9 % dos sistemas que avaliamos.
O mesmo relatório mostra quem encontra as graves. A revisão manual identificou 87 % das vulnerabilidades de severidade crítica, contra 13 % das ferramentas automatizadas, e os pentesters tiveram média de 93,2 unidades CVSSF por vulnerabilidade, contra 15,5 das ferramentas. As falhas que transformam um código roubado em uma conta esvaziada são, em sua maioria, falhas de lógica, e a lógica é o que um scanner lê pior.

A ficha 240 do catálogo da Fluid Attacks: um código de seis dígitos enviado ao telefone do usuário que a aplicação nunca confere.
O que o Fraud Risk Center não faz
O Fraud Risk Center da nossa plataforma «groups your organization’s open vulnerabilities into the fraud outcomes they enable» — Account Takeover, Data Harvesting, Payment Fraud e Fake Accounts — para que uma equipe antifraude priorize na própria linguagem em vez de ler uma lista crua de vulnerabilidades.
Os limites dele são fáceis de exagerar: ele não remedia, não reataca nem aplica tratamentos; apenas decide o que escalar. E uma vulnerabilidade aparece ali somente se mapeia para uma categoria de fraude, está aberta e não é de risco zero, é alcançável pela internet e afeta a confidencialidade ou a integridade — então, de propósito, ele não é o seu backlog completo.
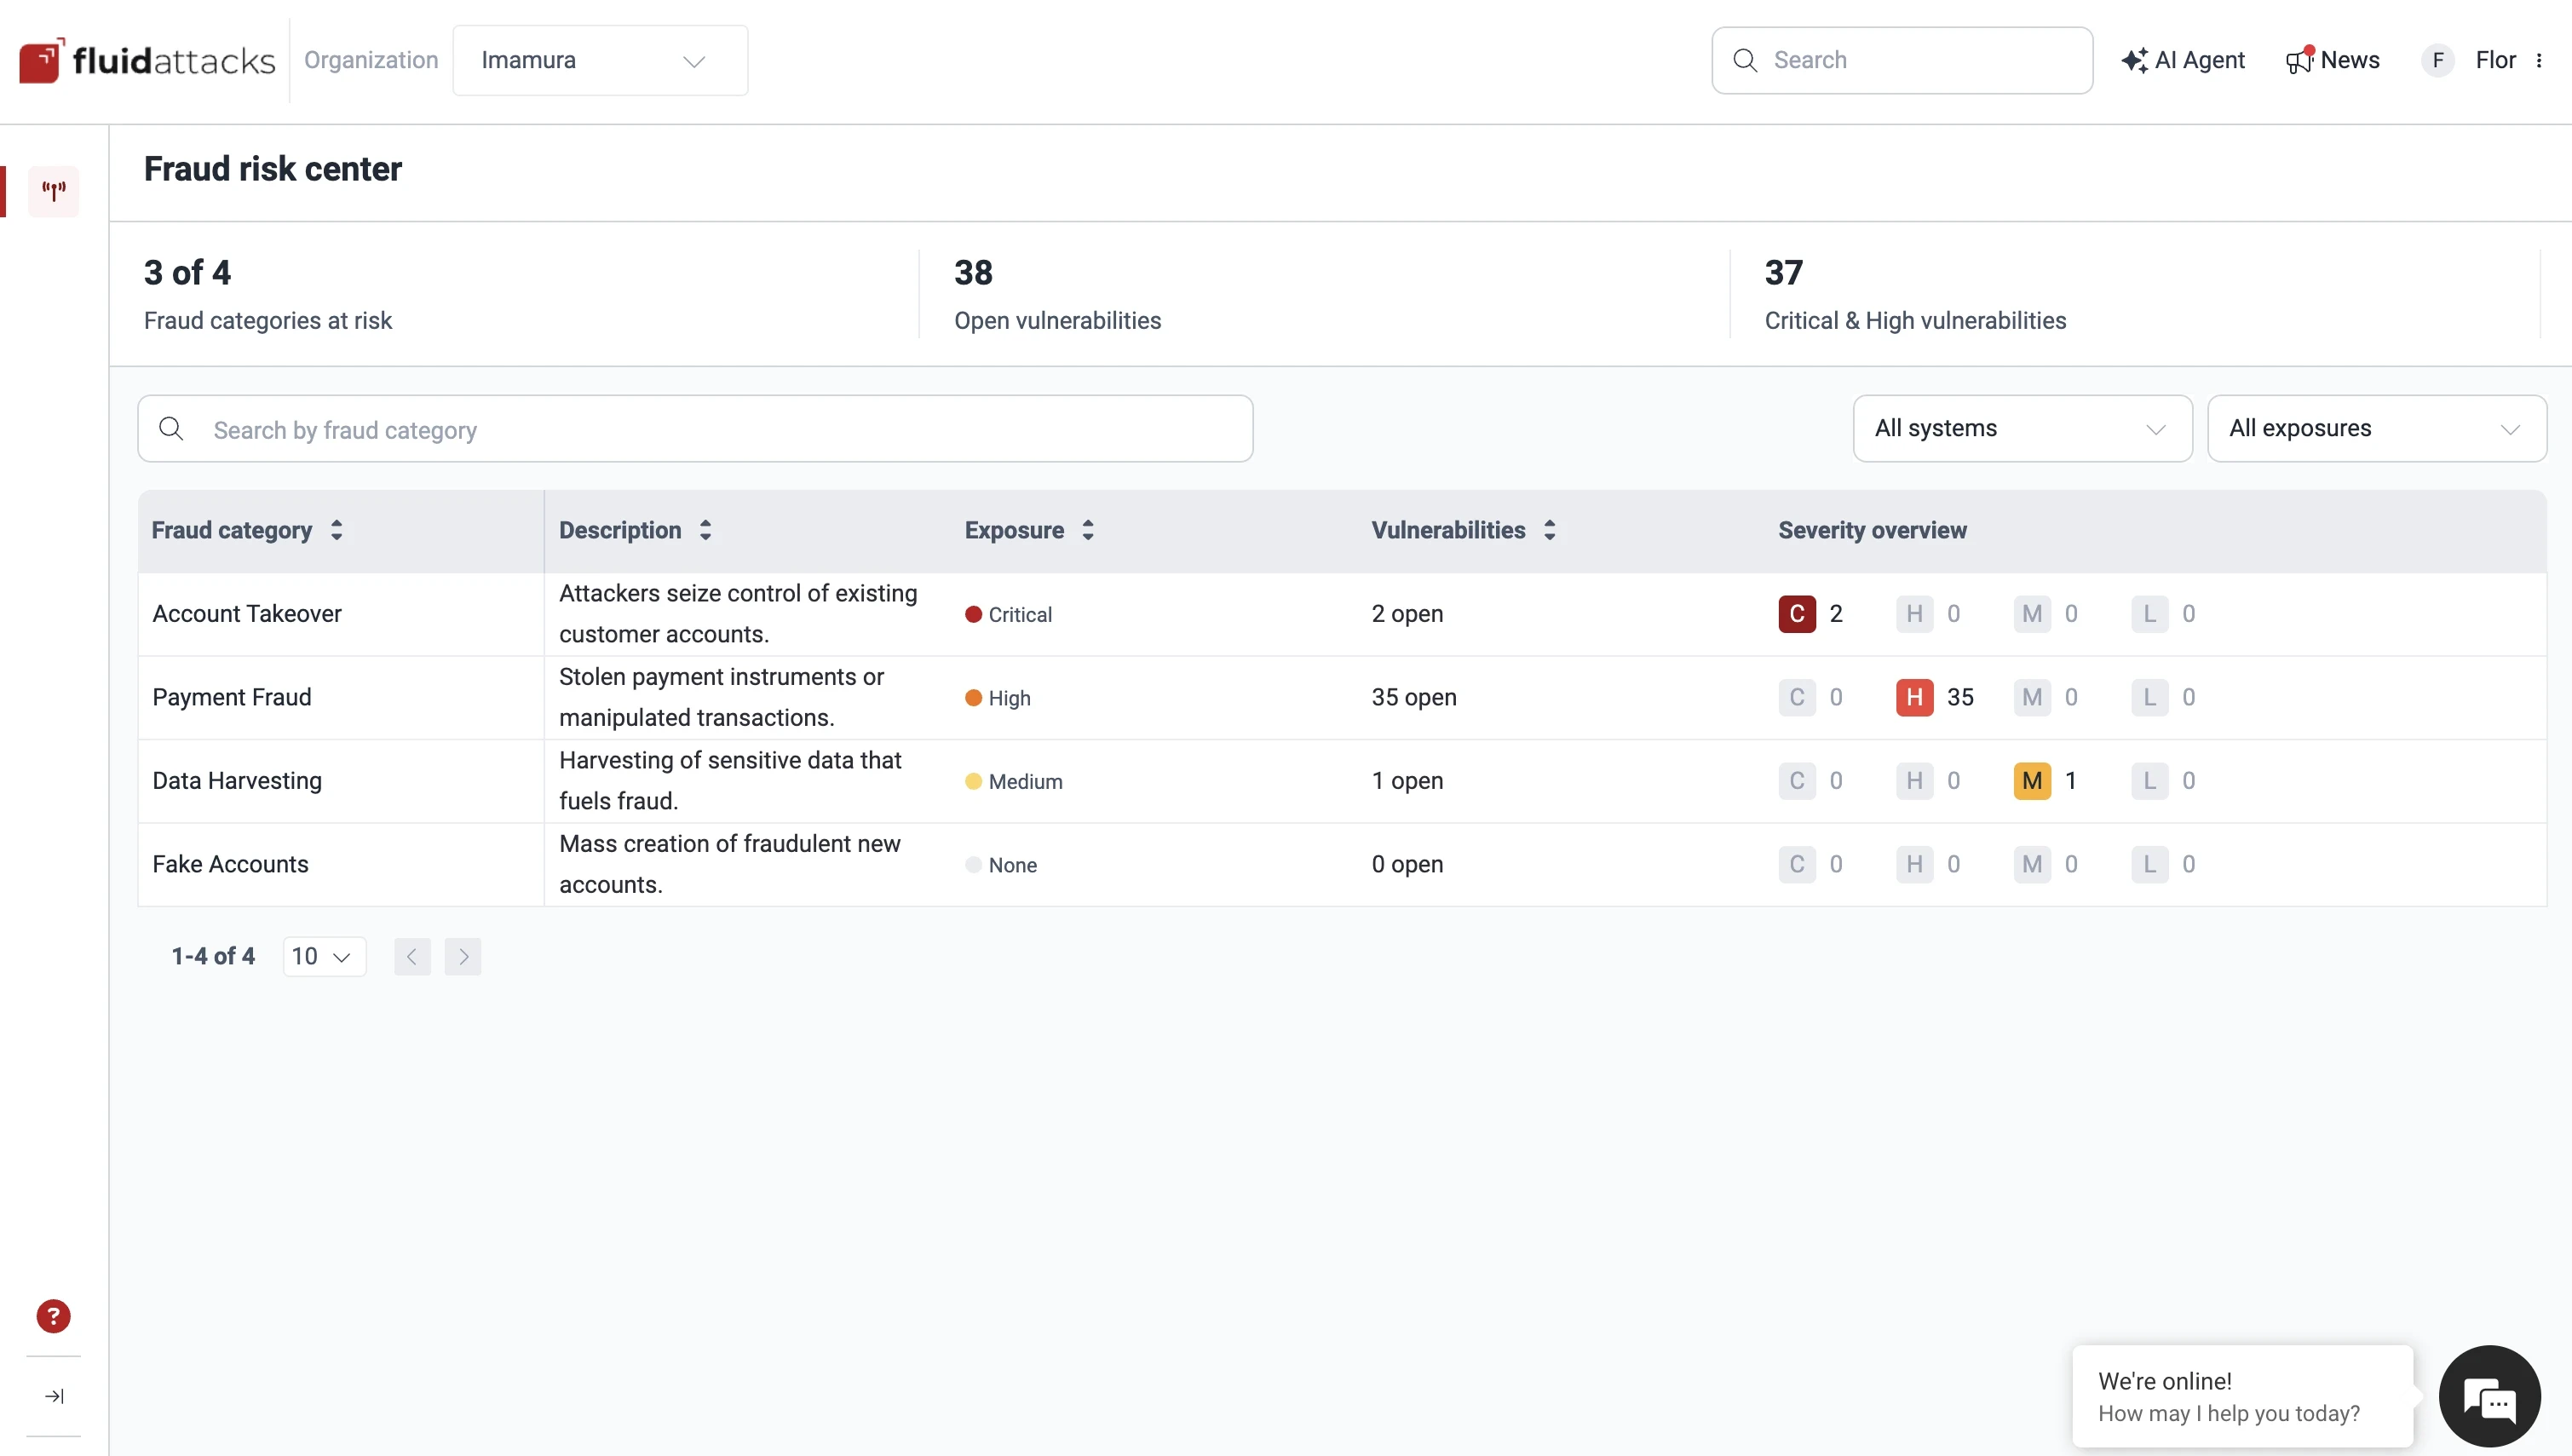
As quatro categorias com as quais o Fraud Risk Center agrupa as vulnerabilidades abertas.
Valide o código de uso único no servidor, ou ele será decoração
Uma prática decide o resto. Nosso catálogo documenta duas formas de um código de verificação deixar de proteger qualquer coisa. Na ficha 383, o OTP é gerado do lado do cliente e enviado ao servidor, de modo que «an attacker only needs to intercept the request to access the token» e seguir o fluxo sem nunca ter o número de telefone. Na ficha 240, um fluxo de cadastro envia um código de seis dígitos e depois aceita qualquer combinação, porque nunca compara o que o usuário digitou com o que o sistema gerou.
Nenhuma das duas descreve o smishing. As duas descrevem o que o smishing encontra à sua espera. A recomendação cabe em uma linha: gere o OTP e valide-o no servidor, sempre.
Como funciona um ataque de smishing
Um ataque de smishing corre em quatro movimentos: uma mensagem que cria um motivo para agir, uma página que recolhe o que o atacante quer, um código que a vítima entrega em tempo real e uma conta que já está sob o controle de outra pessoa. O caminho do malware substitui por completo os dois movimentos do meio.

Da mensagem à transferência: cada passo do ataque, e onde ele pode ser cortado. Elaboração própria.
A isca
As melhores iscas são chatas, baratas e plausíveis. Entre o começo de março e meados de abril de 2024, o Internet Crime Complaint Center do FBI recebeu mais de 2.000 denúncias de mensagens que cobravam um pedágio em aberto, imitando serviços de pedágio de pelo menos três estados, com redação quase idêntica e um valor devido parecido de uma denúncia para outra.
Avisos de entrega, alertas de conta bloqueada e pedidos de redefinição de senha funcionam do mesmo jeito. A mensagem não precisa assustar ninguém. Precisa descrever algo que quem a recebe meio que já espera, e acertar nisso é todo o ofício do smishing.
A página falsa e as credenciais
O link leva a uma página que parece o login real. A página do atacante costuma ser um proxy: ela passa o que a vítima digita direto para o site legítimo, o que permite ao atacante confirmar que as credenciais funcionam e disparar a etapa de verificação real enquanto a vítima ainda está olhando.
Esse detalhe é o que hoje torna o roubo de credenciais rápido. A vítima não está preenchendo um formulário para uso posterior. Está fazendo o login do atacante, ao vivo.
O código que a vítima entrega
Com a senha já enviada, o serviço legítimo manda um código de uso único para o telefone da vítima. A página falsa o pede, a vítima o digita e o atacante o retransmite dentro da janela de validade. O código nunca foi interceptado. Ele foi pedido, e entregue — o phishing por SMS nunca precisou quebrar a criptografia.
É por isso que «temos MFA» não é uma resposta completa ao smishing. O fator funcionou exatamente como foi projetado e mesmo assim acabou nas mãos erradas.
O caminho do malware
Algumas campanhas pulam a página falsa e pedem uma instalação. A análise da Fluid Attacks sobre as campanhas de malware móvel FluBot e TangleBot descreveu dois conjuntos de iscas por SMS — entregas de encomendas e mensagens de voz no caso do FluBot; agendamentos de vacinação, novas regulações e quedas de energia locais no do TangleBot — cada um terminando em um link que pedia a instalação de um aplicativo. Uma vez instalado, o FluBot conseguia acessar a lista de contatos do telefone para continuar se espalhando, e produzia telas sobrepostas parecidas com as páginas de login de aplicativos bancários legítimos.
Esse caminho muda quem faz o trabalho. A vítima instala o software, concede as permissões e carrega no bolso as ferramentas do atacante, que é também o motivo pelo qual o malware móvel sobrevive a uma troca de senha.
O smishing consegue contornar a MFA baseada em SMS?
Sim, e o smishing não precisa quebrar nada para isso. A Mobile Communications Best Practice Guidance da CISA, publicada em dezembro de 2024, diz às pessoas altamente visadas para não usar SMS como segundo fator, porque as mensagens não são criptografadas e «SMS MFA is not phishing-resistant». A ficha informativa anterior sobre MFA resistente a phishing (outubro de 2022) coloca o SMS e a voz entre as formas expostas ao phishing, à exploração do SS7 e aos ataques de troca de SIM. Um código lido em um telefone e digitado em uma página é um segredo que pode simplesmente ser pedido, e o smishing pede.
Três caminhos chegam ao mesmo resultado. Retransmissão em tempo real: é o comum; o atacante faz de proxy da sessão da vítima e repassa o código antes de ele expirar. Troca de SIM: transfere o número para um SIM controlado pelo atacante, então o código chega ao aparelho errado, e a troca de SIM não precisa de página nenhuma. Abuso da recuperação de conta: pula o código por completo ao convencer o serviço de que o atacante ficou trancado para fora.
Nosso catálogo de requisitos sustenta o mesmo sobre o canal. O requisito 153 diz que opções em texto claro como o SMS «may be offered but should not be the default option», com autenticadores seguros fora de banda como opção padrão.
O que de fato resiste a essa classe de ataque é um fator que não pode ser dito em voz alta nem redigitado. As credenciais resistentes a phishing como FIDO/WebAuthn estão atreladas à origem do site legítimo, então uma página proxy de smishing não consegue usá-las. Deixar o SMS como alternativa desfaz isso em silêncio, porque um atacante de smishing pega o caminho habilitado mais fraco.
O que fazer depois de clicar em um link de smishing
A resposta certa depende de até onde você foi, e a maioria das pessoas vai mais longe do que «eu cliquei». Procure abaixo a linha que corresponde ao seu incidente de smishing e comece por ela. Uma regra vale para todas: nunca use um número de telefone ou um link da própria mensagem para conferir qualquer coisa.
O que você fez | O que fazer |
|---|---|
Só abriu a mensagem | Não responda. Responder confirma que o número está ativo. Reporte e apague |
Abriu o link, não digitou nada | Feche a página, não baixe nada, mantenha o aparelho atualizado |
Digitou uma senha | Troque-a pelo aplicativo ou site oficial, depois revise e revogue as sessões ativas |
Entregou um código de verificação | Contate o provedor por um canal oficial agora, revogue sessões e proteja a conta de novo |
Digitou dados de cartão ou bancários | Ligue para o banco pelo número do seu cartão, bloqueie o cartão e revise as movimentações recentes |
Instalou um aplicativo | Trate o aparelho como comprometido: troque credenciais de outro dispositivo confiável e busque ajuda técnica |
O que fazer, conforme até onde foi a interação.
Reporte também a mensagem de smishing. Nos Estados Unidos, o IC3 pede o número de origem e o site listado no texto, que é o que permite aos investigadores ligar uma tentativa isolada a uma campanha.
Como as organizações reduzem o impacto do smishing
Uma organização não consegue impedir que uma mensagem de smishing chegue, então a meta é baratear as que derem certo. O treinamento ajuda e não basta sozinho, porque todos os controles que limitam o estrago do smishing ficam do lado da aplicação.
Autenticação resistente a phishing: leve as contas de alto valor para FIDO/WebAuthn e remova o SMS como alternativa silenciosa.
Tratamento do OTP no servidor: feche as brechas descritas nas fichas 383 e 240 do catálogo.
Recuperação de conta endurecida: a ficha 417 recomenda mecanismos de recuperação que validem que quem solicita é o titular da conta, que é o caminho dos atacantes quando a porta da frente se sustenta.
Visibilidade de sessões: deixe os usuários verem e revogarem sessões ativas, e alerte sobre logins que fogem do padrão habitual, que é como uma tomada de conta por smishing aparece primeiro.
Credenciais fora do código: no State of Attacks 2026, a informação sensível no código-fonte — credenciais — apareceu em 37,4 % dos sistemas avaliados, o que entrega aos atacantes uma segunda via para as mesmas contas.
Testes de segurança de aplicações móveis que cubram o aplicativo e suas APIs, não apenas o frontend web, porque o aplicativo do banco é onde a sessão roubada é usada.
É aí que um programa de segurança de aplicações ganha o seu lugar em uma conversa sobre fraude. Ele não consegue interceptar a mensagem, e decide se essa mensagem leva a algum lugar.
Para se aprofundar: como as falhas de aplicação viram perdas por fraude, e por que as equipes de segurança e de fraude raramente comparam notas.
Conclusões
O smishing é barato, massivo e eficaz porque toma emprestada a confiança que o telefone já tem. A mensagem de smishing está fora do seu controle. Quase tudo o que acontece depois do toque, não.
O número que vale a pena levar vem dos nossos próprios testes: as fraquezas de autenticação concentraram 19,1 % da exposição total ao risco no State of Attacks 2026 e apareceram em quase um terço dos sistemas avaliados. Conserte o fluxo de verificação, endureça a recuperação, tire o SMS como fator padrão e uma mensagem de smishing bem-sucedida compra ao atacante uma senha que já não abre nada.
Perguntas frequentes
Qual é a diferença entre smishing e phishing?
O canal. O smishing chega por SMS ou por um aplicativo de mensagens; o phishing chega por e-mail. A diferença importa para a defesa: o e-mail pode ser filtrado em um gateway corporativo que você controla, enquanto as mensagens de texto são filtradas pela operadora e pelo aparelho, fora do seu controle.
Uma mensagem de texto pode instalar malware no seu telefone?
Sozinha, não. A mensagem leva um link, e a instalação acontece porque o usuário baixa um aplicativo e aprova as permissões dele. As campanhas FluBot e TangleBot funcionaram assim: passavam-se por avisos de entrega ou atualizações e depois usavam telas sobrepostas para capturar credenciais bancárias no aparelho.
O smishing consegue roubar um código de verificação por SMS mesmo com MFA ativa?
Sim. O atacante faz de proxy do login real, dispara o código de verificação legítimo e pede à vítima que o digite em uma página falsa, e depois o retransmite antes de ele expirar. A CISA não conta o SMS entre os fatores resistentes a phishing por essa razão. As credenciais FIDO/WebAuthn resistem porque estão atreladas à origem do site legítimo.
O que fazer se você digitou a sua senha em um site de smishing?
Troque essa senha imediatamente pelo aplicativo ou site oficial — nunca por um link da mensagem — e depois revise e revogue as sessões ativas da conta. Se você reutilizou essa senha em outro lugar, troque lá também, e fique de olho em e-mails de recuperação de conta que você não pediu.
A Fluid Attacks testa as falhas que o smishing explora?
Sim, do lado da aplicação. Testamos autenticação, geração e validação de OTP, recuperação de conta e autorização, por meio de MAST, PTaaS e varredura contínua. No State of Attacks 2026, essa categoria — authentication mechanism absence or evasion — concentrou 19,1 % da exposição total ao risco sobre 27.440.146 unidades CVSSF e apareceu em 32,9 % dos sistemas avaliados. Não filtramos SMS nem bloqueamos remetentes: isso cabe às operadoras e aos provedores de mensageria.
Teste os fluxos dos quais o smishing vive
Nossos pentesters e scanners revisam os caminhos de autenticação, verificação e recuperação que uma mensagem de smishing tenta alcançar, para que um código vazado deixe de bastar para tomar uma conta. Teste gratuito · Fale conosco.

Comece a usar a solução ASPM da Fluid Attacks agora mesmo













