
El criptodelito es cualquier actividad criminal en la que la criptomoneda es el objetivo, el instrumento o el pago. Abarca brechas en exchanges, exploits de protocolos DeFi, pagos de ransomware, fraude de inversión y el lavado de fondos robados. Lo que falla en la mayoría de los criptodelitos no es la blockchain: es el software, las claves y los controles de acceso construidos a su alrededor.
La escala ya no es marginal. El Internet Crime Complaint Center del FBI registró 181.565 denuncias relacionadas con criptomonedas y USD 11.366 millones en pérdidas reportadas en Estados Unidos en 2025, un alza del 21 % en denuncias y del 22 % en pérdidas frente a 2024 (FBI IC3, 2025 Internet Crime Report). El 29 de octubre de 2026, unos USD 6.300 millones salieron de las hot wallets de Binance en un solo incidente, y el exchange no encontró evidencia de que se hubiera filtrado la clave privada de una wallet.
Esta página cubre cómo funciona una blockchain, qué cuenta como criptodelito, por qué la superficie de ataque que produce el criptodelito está fuera de la cadena, las categorías principales con un caso documentado cada una, y qué prueba Fluid Attacks en los sistemas que mueven activos digitales.
¿Qué es una criptomoneda?
Una criptomoneda es dinero digital emitido y transferido sobre una red descentralizada en lugar de un banco. Ninguna autoridad central compensa los pagos: lo hacen la criptografía y el consenso distribuido. La propiedad se demuestra con una clave, y quien la tiene controla los fondos.
Eso separa una wallet de una cuenta bancaria y explica la economía del criptodelito. No hay chargeback, no hay área de fraude y, en la mayoría de las jurisdicciones, no hay seguro de depósitos. Una transferencia que la red acepta es definitiva, así que el criptodelito suele terminar en pérdida permanente.
¿Qué es la blockchain?
Una blockchain es un libro mayor compartido en el que las transacciones se agrupan en bloques, cada uno enlazado criptográficamente al anterior. Los nodos verifican cada bloque, así que alterar un registro pasado significaría reescribir todo lo posterior en la mayoría de esos nodos. Ese diseño aguanta, y por eso el criptodelito lo rodea.
Las cadenas públicas son seudónimas, no anónimas. Las direcciones no son nombres, pero cada transferencia entre ellas es visible y permanente. Por eso los investigadores pueden seguir fondos robados años después de un robo, y por eso los debates sobre blockchain security leen mal dónde ocurre el criptodelito: la blockchain security no es el eslabón débil. Algunas redes sí añaden funciones de privacidad que limitan lo que un observador puede reconstruir.
¿Cómo se generan y se obtienen las criptomonedas?
Bitcoin usa prueba de trabajo: los mineros gastan poder de cómputo en un acertijo y el ganador añade el siguiente bloque a cambio de monedas nuevas. Otras redes usan prueba de participación y eligen validadores por el colateral que comprometen. Casi nadie mina. La gente compra en un cryptocurrency exchange y entrega la custodia a una empresa cuyas defensas son defensas de software corrientes.
Ahí empieza la exposición minorista al criptodelito: las defensas de la plataforma se convierten en las defensas del usuario.
¿Qué es el criptodelito?
El criptodelito es el conjunto de delitos en los que se roban, se extorsionan, se usan para pagar un servicio ilegal o se lavan activos digitales después de otro crimen. No es una sola técnica: una brecha en un exchange, una plataforma de inversión falsa y un pago de ransomware son delitos distintos sobre un mismo riel. Esa amplitud es la razón por la que el criptodelito resiste un control único.
La escala se lee mejor con dos mediciones que nunca deben sumarse. Chainalysis estima que las direcciones ilícitas recibieron al menos USD 154.000 millones en 2025, un alza del 162 % impulsada sobre todo por un aumento del 694 % en el valor recibido por entidades sancionadas (Chainalysis, 2026 Crypto Crime Report). La firma lo llama una estimación mínima y señala que la actividad ilícita sigue representando menos del 1 % del volumen total atribuido de transacciones.
La cifra del FBI cuenta algo distinto: denuncias presentadas por víctimas en un solo país. Ambas miden el criptodelito, miden cosas diferentes, y confundirlas es el error más común en la cobertura del tema.
Por qué el criptodelito es un problema de software, no solo de blockchain
En los robos de activos digitales más grandes registrados, lo que falló fue la pila de software convencional alrededor de la blockchain: hot wallets, servicios de firma, infraestructura cloud, APIs, estaciones de trabajo de desarrollo y repositorios con credenciales activas. Esa es la capa donde opera el criptodelito.
Partir la superficie de ataque en dos hace evidente el patrón detrás de la mayoría de los criptodelitos.
Capa | Qué puede fallar | Quién la prueba |
On-chain | Lógica de contratos inteligentes, reglas de consenso, economía del token, oráculos | Auditores de contratos inteligentes, verificación formal |
Off-chain | Custodia en hot wallets, servicios de firma, configuración cloud, APIs, pipelines de CI/CD, repositorios con secretos expuestos, endpoints de DevOps | Pruebas de seguridad de aplicaciones y pentesting |
Binance en 2026, Ronin en 2022, Mt. Gox entre 2011 y 2014, DMM Bitcoin en 2024: cuatro de los incidentes más grandes, cuatro compromisos off-chain. El dinero se movió on-chain, pero la decisión de moverlo se tomó en un lugar al que un pentester podría haber llegado primero. Tratar el criptodelito como un problema de criptografía manda a los defensores a la única capa que aguantó.

La mayoría de las pérdidas documentadas por criptodelitos se originan en la capa off-chain, no en la blockchain misma. Elaboración propia.
El criptodelito en Fluid Attacks
No leemos blockchains. Probamos el software que las controla: las APIs, servicios, recursos cloud, pipelines y repositorios que deciden qué transacciones se firman y se envían. Ahí empieza el criptodelito, y por eso el penetration testing de esos sistemas importa más que el análisis del libro mayor. Juan Restrepo, Certified DevSecOps Professional, escribió en su análisis del incidente:
"No single vulnerability explains the Binance hack. It was a chain of trusted access".
(ninguna vulnerabilidad aislada explica el hackeo de Binance; fue una cadena de accesos confiables).
Qué evaluamos, y bajo qué reglas
Probamos sistemas que nuestros clientes poseen o están autorizados a dejarnos probar, con un alcance definido y evidencia adjunta a cada hallazgo. Para una empresa que mueve activos digitales, ese alcance cubre las APIs de retiro y liquidación, el servicio que firma transacciones, la cuenta cloud con la infraestructura de wallets, los pipelines de despliegue y los repositorios donde se filtran credenciales. Esos cinco son el punto por donde entra el criptodelito.
El manejo de claves tiene su propio catálogo. La base de datos de Fluid Attacks publica 13 requisitos de criptografía, entre ellos Protect system cryptographic keys (145), Remove cryptographic keys from RAM (146) y Separate keys for encryption and signatures (151), cada uno mapeado a debilidades contra las que reportan nuestras pruebas, como 052 — Insecure encryption algorithm.

Trece requisitos de criptografía en el catálogo público, desde la protección de claves hasta la distribución de números aleatorios.
Cómo se ve en la práctica
Cada técnica cubre un eslabón distinto de la cadena de accesos confiables que explota el criptodelito.
Qué instrumentamos | Técnica | Evidencia que produce |
Código fuente de wallets, liquidación y retiros | SAST y revisión manual de código | Implementaciones criptográficas inseguras, credenciales embebidas, controles de autorización defectuosos |
Repositorios, archivos de configuración e infraestructura como código | Secret scanning | Credenciales expuestas de exchanges y proveedores de nodos, con verificación en vivo |
Librerías de terceros en el stack | SCA | Dependencias vulnerables conocidas o maliciosas |
APIs y plataformas web en ejecución | DAST | Fallos de autenticación y autorización alcanzables desde fuera |
Cuentas cloud que alojan la infraestructura de wallets | CSPM | Roles con permisos excesivos y acceso mal configurado a la firma |
Lógica de negocio del movimiento de dinero | Penetration testing manual | Flujos de transacción manipulables sin romper ningún control individual |
La parte de Secret Scanning es concreta. En octubre de 2026, el Release 42 añadió reglas de detección para Kraken Private Key y Bitfinex Secret Key, más verificaciones de validez en vivo para Etherscan API Key y Alchemy API Token. Una credencial filtrada de un cryptocurrency exchange no es un hallazgo teórico: el escáner reporta si todavía funciona.
Los hallazgos también se agrupan por lo que costarían. El Fraud risk center de nuestra plataforma ordena las vulnerabilidades abiertas en Account Takeover, Payment Fraud, Data Harvesting y Fake Accounts, y define el fraude de pagos como debilidades que permiten a un atacante usar instrumentos de pago robados o manipular una transacción para mover dinero.
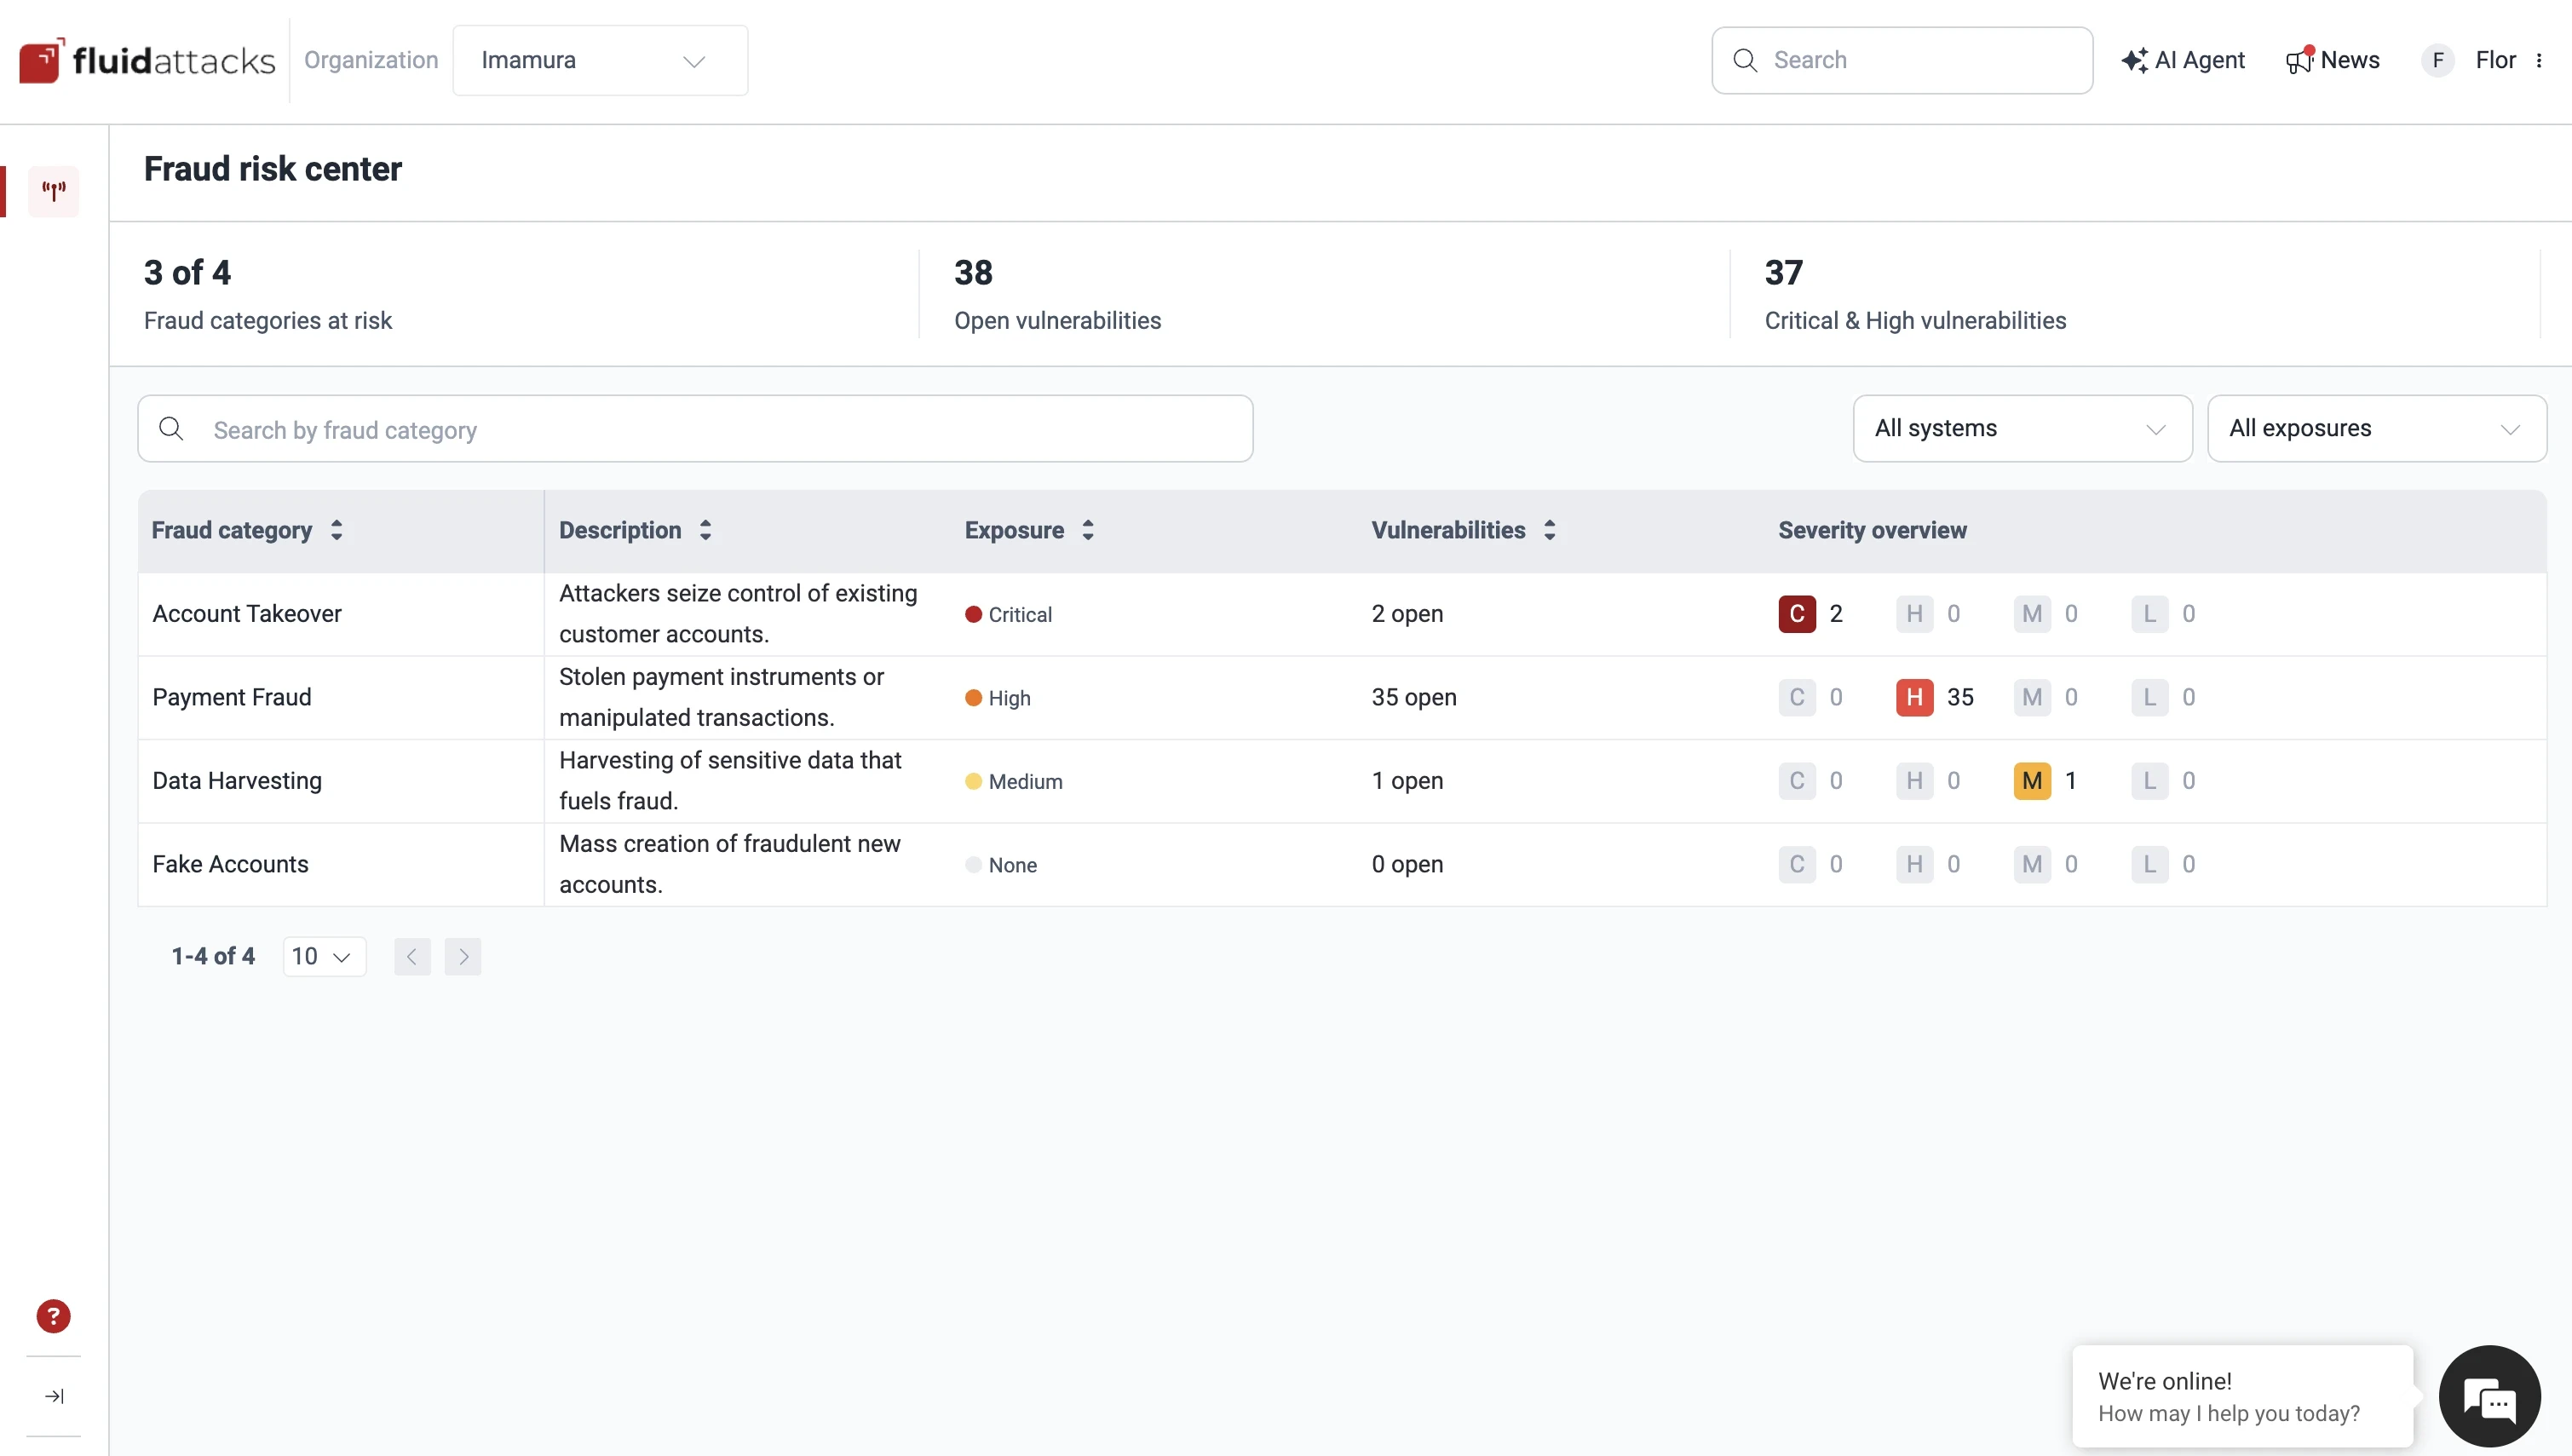
La plataforma agrupa las vulnerabilidades abiertas por tipo de fraude, de modo que payment fraud y account takeover tienen su propio nivel de exposición.
Pruebas manuales frente a escáneres en la lógica del movimiento de dinero
Un escáner puede decirte que una función usa un hash roto. No puede decirte que un endpoint de retiro va a firmar cualquier solicitud bien formada que venga de un servicio interno confiable. Esa brecha es medible.
Evaluador | Precisión | Recall | Recall en exposición al riesgo (CVSSF) |
Pentester de Fluid Attacks | 100 % (1.076 TP, 0 FP) | 89,6 % (1.076 de 1.201) | 98,9 % |
Mejor escáner automatizado (el nuestro) | 99 % (273 TP, 3 FP) | 22,7 % (273 de 1.201) | 8,8 % |
Promedio de las otras 34 herramientas | — | 1,7 % | — |
En el benchmark de Fluid Attacks de 36 herramientas AppSec de terceros contra una aplicación sembrada con 1.201 vulnerabilidades, un pentester por sí solo encontró 743 vulnerabilidades que ninguna herramienta detectó: el 61,9 % del conjunto de datos y el 86,8 % de la exposición total al riesgo del objetivo.
Los datos de producción apuntan igual: en los sistemas evaluados en 2025, la revisión manual aportó el 11,6 % de las vulnerabilidades reportadas pero el 44,2 % de la exposición total al riesgo y el 87 % de los hallazgos críticos (Reporte de ataques 2026). Esos son los hallazgos que detienen el criptodelito. La conclusión de Restrepo es la versión operativa de ese dato:
"The business logic of money-movement flows needs manual pentesting."
(la lógica de negocio de los flujos que mueven dinero necesita pentesting manual).
Dónde se encuentra nuestro testing con el stack de activos digitales
Una plataforma de custodia es una aplicación web, un conjunto de APIs, una cuenta cloud y un pipeline de despliegue antes de ser algo específico de blockchain, y esas son las partes que fallaron en los robos récord. Nuestro alcance cubre esa pila, así que nuestros hallazgos se corresponden con las categorías de criptodelito que vienen abajo.
Nuestro equipo también trabaja el lado Web3. En un meetup LATAM, nuestros ingenieros recorrieron los fundamentos de Ethereum y cómo se aborda una auditoría de contratos inteligentes: el conocimiento que le permite a quien prueba razonar sobre dónde se entregan el relevo la lógica on-chain y la infraestructura off-chain.
▶️ Video: presentamos una introducción a Web3, Ethereum y cómo se aborda una auditoría de contratos inteligentes.
Trata el servicio de firma como la joya de la corona
Si una práctica decide el resto, es esta: un servicio de firma que honra cualquier solicitud bien formada de un servicio interno confiable convierte el control de ese servicio en control de los fondos. Binance reportó que no había evidencia de una clave filtrada, lo que apunta a los sistemas autorizados a pedir una firma, no al material criptográfico.
Así que la pregunta no es si un atacante puede robar la clave. Es de quién va a honrar la solicitud el servicio, y qué haría falta para suplantarlo. Esa es una pregunta de autorización, y la responde una persona intentándolo, no una regla que busca un patrón.
Tipos de criptodelito
Estas categorías comparten riel pero no método. Cada una tiene un caso documentado y un control que habría podido detectarla.
Categoría de criptodelito | Caso documentado | Control con posibilidad de detectarlo |
Brecha en exchange | Binance, 2026 — USD 6.300 millones | Penetration testing de los flujos de retiro y firma |
Exploit de bridge | Wormhole, 2022 — USD 326 millones | Revisión manual del código de verificación de firmas |
Compromiso de claves de validador | Ronin, 2022 — USD 650 millones | Revisión de control de acceso y endurecimiento de endpoints |
Manipulación de pools de préstamo | PancakeBunny, mayo de 2021 — USD 45 millones | Revisión de la lógica de contratos inteligentes y oráculos |
Exposición de credenciales | Claves de exchanges olvidadas en repositorios | Secret scanning con verificación de validez en vivo |
Ingeniería social hacia la custodia | Controles de endpoint y de sesión, revisión de proveedores |
Brechas en exchanges
Una brecha en un exchange es el robo de fondos de clientes o de tesorería bajo custodia de una plataforma de intercambio, y produce las pérdidas individuales más grandes del criptodelito porque los exchanges concentran activos. Estos incidentes casi siempre empiezan con una intrusión ordinaria.
Mt. Gox llegó a manejar el 70 % de las transacciones de Bitcoin antes de que unos 850.000 BTC se drenaran de sus wallets a lo largo de varios años. Binance, una década después, perdió unos USD 6.300 millones en un día. El factor común es la custodia: fondos en una hot wallet, alcanzables por un software que alguien más puede alcanzar.
Exploits de DeFi y de puentes entre cadenas
Las finanzas descentralizadas reemplazan al intermediario por código, así que un fallo en el código es un fallo en la bóveda. Un DeFi exploit contra un cross-chain bridge resulta especialmente costoso: los puentes guardan colateral por cada activo envuelto que han emitido.
Nuestro análisis de los criptodelitos más significativos desde 2011 documenta las dos formas. En Wormhole, los atacantes explotaron un fallo en el código de verificación de firmas del puente para acuñar ETH envuelto que nunca estuvo respaldado por un depósito en la cadena de origen. En Ronin, obtuvieron claves de validador mediante ingeniería social y autorizaron ellos mismos los retiros. Un DeFi exploit de ese tipo no necesita ninguna ruptura criptográfica.
Ataques de flash loan
Un flash loan permite a un usuario tomar prestado un activo sin colateral, con una condición: el monto prestado y la comisión se devuelven antes de que termine la misma transacción de la blockchain. Si el pago no ocurre, la transacción se revierte y el préstamo nunca existió (documentación de Aave).
Esto se describe mal con frecuencia como un límite de tiempo atado a los intervalos entre bloques. No lo es. La restricción es la atomicidad dentro de una sola transacción, y eso es lo que explotan los atacantes: en esa única ejecución, capital prestado lo bastante grande como para mover un pool de liquidez delgado puede distorsionar un precio que otro contrato inteligente lee como verdad. PancakeBunny perdió unos USD 45 millones por un ataque de flash loan en mayo de 2021.
Lavado de dinero y mixers
Los fondos robados solo sirven cuando se pueden gastar, lo que convierte el lavado de dinero en una etapa estándar del criptodelito. La secuencia suele ser conversión rápida en un exchange descentralizado, movimiento entre cadenas, un servicio de mezcla y retiro fraccionado por plataformas con controles débiles.
Las herramientas de mezcla y privacidad no son criminales por definición. Lo documentado es que servicios específicos se han usado para ocultar el origen de fondos robados y han sido sancionados por ello. El punto útil es el inverso: los libros mayores públicos son permanentes, así que el lavado de dinero deja un rastro que los investigadores han seguido hasta personas con nombre y apellido.
Pagos de ransomware y cryptojacking
Las criptomonedas son el mecanismo de cobro de casi toda operación de extorsión. Los grupos de ransomware suelen exigir el pago en Bitcoin, y por eso las estadísticas de ransomware y de criptodelito se solapan.
El cryptojacking es la variante silenciosa. Daniel Correa, experto en seguridad de Fluid Attacks, lo describió como:
"Capturing machines, so third-party resources are devoted to mine cryptocurrencies",
(capturar máquinas para que recursos de terceros se dediquen a minar criptomonedas), en una entrevista en el blog. No se roba nada de forma directa; el costo aparece como rendimiento degradado y facturas de cloud infladas.
Las blockchains como infraestructura criminal
La categoría más nueva de criptodelito no roba monedas. Usa la cadena como infraestructura. Nuestra investigación sobre el ataque de cadena de suministro GlassWorm documentó malware que lee sus instrucciones de comando y control desde el campo memo de transacciones de Solana enviadas por la wallet del atacante.
Las propiedades que hacen confiable una blockchain pública para pagos la hacen durable también aquí. Las instrucciones no se pueden editar ni borrar, no hay un registrador al que notificarle un takedown, y el tráfico hacia los nodos RPC de la red parece telemetría normal. Espera más de esta forma de criptodelito: nada de esto exige comprometer la cadena.
Cómo reducir la exposición al criptodelito
Si construyes plataformas cripto
Prueba a mano la lógica del movimiento de dinero: la autorización en los flujos de retiro, liquidación y firma es donde se esconden los fallos de lógica de negocio detrás del criptodelito, y la coincidencia de patrones no los encuentra.
Valida cada secreto que detectes: una clave en un repositorio importa solo si todavía funciona.
Restringe el servicio de firma: exige que cada solicitud de firma lleve una atribución que un servicio interno comprometido no pueda falsificar por su cuenta.
Sigue probando mientras el sistema cambia: una plataforma que despliega cada semana no puede estimar su exposición al criptodelito con una evaluación anual.
Si tienes activos digitales
Mueve las tenencias de largo plazo a almacenamiento en frío: una wallet sin conexión elimina la ruta de red que el atacante necesita.
Protege la clave, no la cuenta: quien tiene la clave privada controla los fondos, y ninguna mesa de soporte revierte una transferencia.
Activa la autenticación multifactor en cada cuenta de cryptocurrency exchange.
Trata las ofertas de inversión no solicitadas como hostiles: los anzuelos en redes sociales y apps de mensajería entregan la mayoría de las crypto scams, y las crypto scams explican buena parte de las pérdidas reportadas por criptodelito.
Conclusiones
El criptodelito no es una falla de criptografía. Es una falla de seguridad de aplicaciones denominada en activos digitales. El libro mayor hace lo que fue diseñado para hacer; el exchange, el puente, el servicio de firma y el portátil que llega hasta ellos son donde el criptodelito produce sus pérdidas.
Eso tiene una consecuencia práctica. Una empresa con activos digitales no necesita asegurar una blockchain. Necesita asegurar una aplicación web, un conjunto de APIs, una cuenta cloud, un pipeline y un repositorio con el rigor que un banco aplica a sus sistemas centrales, y alguien que pruebe la lógica de los flujos que mueven dinero. Defenderse del criptodelito es trabajo de seguridad de aplicaciones, y el criptodelito sigue siendo rentable porque muy pocas empresas lo tratan así.
Preguntas frecuentes
¿Qué es el criptodelito?
El criptodelito es cualquier actividad criminal en la que la criptomoneda es el objetivo, el instrumento o el pago: brechas en exchanges, exploits de DeFi, manipulación con flash loans, pagos de ransomware, cryptojacking, estafas de inversión y lavado. La mayoría del criptodelito explota el software y los controles de acceso alrededor de la blockchain, no la cadena misma.
¿Se pueden rastrear las transacciones cripto?
Sí, en las cadenas públicas. Las direcciones son seudónimas y no anónimas, y cada transferencia entre ellas queda registrada de forma permanente y visible. Los investigadores han rastreado fondos del criptodelito a través de miles de transacciones y han recuperado activos años después. Algunas redes añaden funciones de privacidad que reducen esa visibilidad.
¿Cuál es la diferencia entre una hot wallet y una cold wallet?
Una hot wallet está conectada a internet para poder firmar transacciones bajo demanda, lo que la hace cómoda y alcanzable por atacantes. Una cold wallet mantiene las claves fuera de línea. Los exchanges necesitan hot wallets para operar, y por eso su compromiso explica los robos más grandes del criptodelito.
¿Cuánto del riesgo de una plataforma cripto está fuera de la blockchain?
Casi todo. Los incidentes de criptodelito más grandes registrados fueron compromisos del software de custodia, de claves de validador, de endpoints de empleados y de infraestructura de firma. En las pruebas de Fluid Attacks sobre los sistemas evaluados en 2025, la revisión manual de la lógica de aplicación aportó el 44,2 % de la exposición total al riesgo y el 87 % de los hallazgos críticos; los escáneres aportaron el volumen de problemas de menor severidad.
¿Fluid Attacks prueba sistemas que manejan criptomonedas?
Sí. Probamos las aplicaciones, APIs, infraestructura cloud, pipelines y repositorios que operan las plataformas de custodia y las instituciones financieras, incluida la lógica de negocio de los flujos de retiro y de firma. Nuestro secret scanning lleva reglas de detección para credenciales de exchanges como las claves de Kraken y Bitfinex, más verificaciones de validez en vivo sobre tokens de Etherscan y Alchemy.
Detén el criptodelito donde empieza
El criptodelito empieza en una aplicación, no en un libro mayor: nuestros pentesters y escáneres prueban las APIs y los pipelines que autorizan cada transferencia, para que los fallos detrás del criptodelito se arreglen antes de que alguien los encuentre. Prueba gratuita · Contáctanos.

Empieza ya con el PTaaS de Fluid Attacks













