
El smishing es phishing entregado por mensaje de texto. El atacante se hace pasar por un banco, una empresa de mensajería, una autoridad de peajes o la mesa de ayuda de una compañía, y le pide a quien recibe el mensaje que abra un enlace, dicte un código de un solo uso o instale una aplicación. Cambia el canal; el objetivo no.
Lo que hace rentable al smishing no es el mensaje. Es lo que hay detrás de la credencial robada. En el informe State of Attacks 2026 de Fluid Attacks, la categoría de debilidad Authentication mechanism absence or evasion concentró el 19,1 % de la exposición al riesgo total sobre 27.440.146 unidades CVSSF, y apareció en el 32,9 % de los sistemas evaluados. Esa es la capa a la que intenta llegar un mensaje de smishing.
Esta página explica qué es el smishing y en qué se diferencia del phishing y del vishing, cómo corre un ataque de smishing desde el primer mensaje hasta el dinero que sale de una cuenta, si derrota la autenticación multifactor basada en SMS, qué hacer después de hacer clic y cuáles fallas de aplicación convierten un toque descuidado en una toma de cuenta.
¿Qué es el smishing?
El smishing es un ataque de ingeniería social que usa SMS o una aplicación de mensajería para que alguien revele información, apruebe una transacción o instale software. La palabra mezcla SMS y phishing, y «phishing por SMS» es el nombre llano de lo mismo. Es el mismo engaño que el phishing por correo, mudado a un canal que la gente lee más rápido y revisa menos.
Tres propiedades del canal hacen el trabajo. Un mensaje de texto no tiene dominio de remitente que inspeccionar, ni encabezado que desplegar, ni vista previa de adjuntos. Los acortadores de enlaces son normales en SMS, así que una URL enmascarada no levanta sospecha. Y el teléfono es donde ya viven la aplicación del banco, el autenticador y el gestor de contraseñas, lo que reduce a nada la distancia entre leer el señuelo y completar la acción.
El robo de credenciales por ingeniería social es un problema humano antes que técnico, y la defensa empieza ahí. Como lo pone Mateo Gutiérrez, security analyst de Fluid Attacks, el hábito que vale la pena construir es:
«A ‘mental antivirus’ that distrusts people and organizations asking for details that should not be widely known»
(Un 'antivirus mental' que desconfía de las personas y organizaciones que solicitan detalles que no deberían ser de conocimiento público.)— un reflejo que aplica a un mensaje de texto igual que a un correo.
Dos cosas que el smishing no es. No es una falla de la red móvil: el mensaje se entrega correctamente y el operador no tiene nada que parchar. Y no es algo que un programa de seguridad de aplicaciones pueda filtrar, porque el mensaje nunca toca tu aplicación. Lo que sí puede hacer AppSec es abaratar la credencial robada, que es de lo que trata casi toda esta página.
Smishing, phishing y vishing no son el mismo ataque
Los tres comparten objetivo y se diferencian en el canal, y el canal decide qué defensas aplican. El phishing por correo se filtra en una pasarela que tú controlas; una llamada de vishing no; un mensaje de texto queda en medio, filtrado por el operador y por el teléfono. Tratarlos como un solo ataque es la razón por la que muchas organizaciones terminan con una bandeja de entrada bien defendida y un teléfono sin defender.
Smishing | Phishing | Vishing | |
|---|---|---|---|
Canal | SMS o aplicación de mensajería | Correo electrónico | Llamada telefónica o buzón de voz |
Señuelo típico | Peaje impago, entrega fallida, cuenta bloqueada, restablecimiento de contraseña de TI | Factura, documento compartido, alerta de cuenta | Soporte de TI, área antifraude del banco, funcionario público |
Qué pide | Un toque en un enlace, un código de un solo uso, un pago pequeño | Credenciales en una página clonada, una transferencia | Un código dictado en voz alta, acceso remoto, una transferencia |
Por qué funciona | No hay dominio de remitente que inspeccionar; los enlaces acortados son normales | Volumen y una imagen de marca convincente | Presión en vivo y una voz humana |
Dónde se filtra | Operador y teléfono, fuera de tu control | Pasarela de correo, bajo tu control | Casi en ninguna parte |
Mismo objetivo, distinto canal — y el canal decide qué control puede detenerlo.
Una misma campaña suele usar más de un canal. El Internet Crime Complaint Center del FBI advirtió que los atacantes usan smishing, vishing y spear phishing para llevar al objetivo a una plataforma de mensajería secundaria, lo que elimina el filtrado que ofrecía el primer canal.
Las estadísticas oficiales difuminan la misma línea. En el informe de delitos en internet 2025 del FBI, Phishing/Spoofing fue el tipo de delito más reportado del año, con 191.561 de las 1.008.597 denuncias presentadas. Pero ese es un cajón único que cubre junto el correo no solicitado, los mensajes de texto y las llamadas telefónicas, y el informe no desagrega el smishing — así que ninguna cifra pública te dice cuánto de ese volumen llegó por SMS.
El smishing en Fluid Attacks
Fluid Attacks no filtra mensajes de texto, no bloquea remitentes fraudulentos ni inspecciona la infraestructura de los operadores. Lo que evaluamos es la otra mitad de un ataque de smishing: el inicio de sesión, el código de verificación, el flujo de recuperación de cuenta y la API detrás de ellos — todo lo que tiene que funcionar a favor del atacante después de que la víctima hace clic.
Qué evaluamos y qué no
Nuestro alcance es la aplicación y su backend: autenticación y manejo de sesiones, códigos de verificación, recuperación de cuenta, autorización entre usuarios y la propia aplicación móvil, mediante Mobile Application Security Testing (MAST) y Pentesting as a Service (PTaaS).
Fuera de él: el filtrado de mensajes, la reputación del remitente, el registro de SIM y la red móvil. Eso corresponde a operadores y proveedores de mensajería. Cualquier proveedor que diga detener el smishing de punta a punta está describiendo dos problemas distintos como si fueran uno.
Cómo se ve en la práctica
Cada etapa del smishing tiene una contraparte del lado de la aplicación que se puede probar antes de que un atacante llegue ahí.
Etapa del ataque | Qué probamos | Qué evidencia produce |
|---|---|---|
La víctima entrega credenciales en una página falsa | Manejo de credenciales, limitación de tasa, detección de sesiones anómalas | Si una contraseña robada por sí sola abre la cuenta |
El atacante retransmite el código de verificación | Dónde se genera el OTP, cómo se valida, cuánto dura | Un bypass reproducible, o la confirmación de que la validación en servidor aguanta |
El atacante dispara la recuperación de cuenta | Flujo de recuperación, comprobación de titularidad, factores alternativos | Si la recuperación es un camino más débil que rodea el inicio de sesión |
El atacante actúa dentro de la cuenta | Autorización entre usuarios, límites de transacción, reautenticación en acciones sensibles | Qué alcanza y qué puede mover un atacante ya autenticado |
La víctima instala una aplicación maliciosa | Endurecimiento de la aplicación móvil, protección contra superposición y captura de pantalla, datos en reposo | Cuánto puede observar una aplicación hostil en el mismo dispositivo |
Cada etapa del ataque tiene una contraparte comprobable del lado de la aplicación.
Qué dice un año de pruebas sobre la capa de autenticación
La autenticación no es un rincón pequeño de la superficie de ataque. En State of Attacks 2026, Authentication mechanism absence or evasion acumuló el 19,1 % de toda la exposición al riesgo medida sobre 27.440.146 unidades CVSSF, repartida en 8.515 vulnerabilidades, y estuvo presente en el 32,9 % de los sistemas que evaluamos.
El mismo informe muestra quién encuentra las graves. La revisión manual identificó el 87 % de las vulnerabilidades de severidad crítica, frente al 13 % de las herramientas automatizadas, y los pentesters promediaron 93,2 unidades CVSSF por vulnerabilidad contra 15,5 de las herramientas. Las fallas que convierten un código robado en una cuenta vaciada son, en su mayoría, fallas de lógica, y la lógica es lo que peor lee un escáner.

La ficha 240 del catálogo de Fluid Attacks: un código de seis dígitos enviado al teléfono del usuario que la aplicación nunca comprueba.
Lo que el Fraud Risk Center no hace
El Fraud Risk Center de nuestra plataforma «groups your organization’s open vulnerabilities into the fraud outcomes they enable» — Account Takeover, Data Harvesting, Payment Fraud y Fake Accounts — para que un equipo antifraude priorice en su propio lenguaje en vez de leer una lista cruda de vulnerabilidades.
Sus límites son fáciles de exagerar: no remedia, no reataca ni aplica tratamientos; solo decide qué escalar. Y una vulnerabilidad aparece ahí únicamente si mapea a una categoría de fraude, está abierta y no es de riesgo cero, es alcanzable desde internet y afecta la confidencialidad o la integridad — así que deliberadamente no es tu backlog completo.
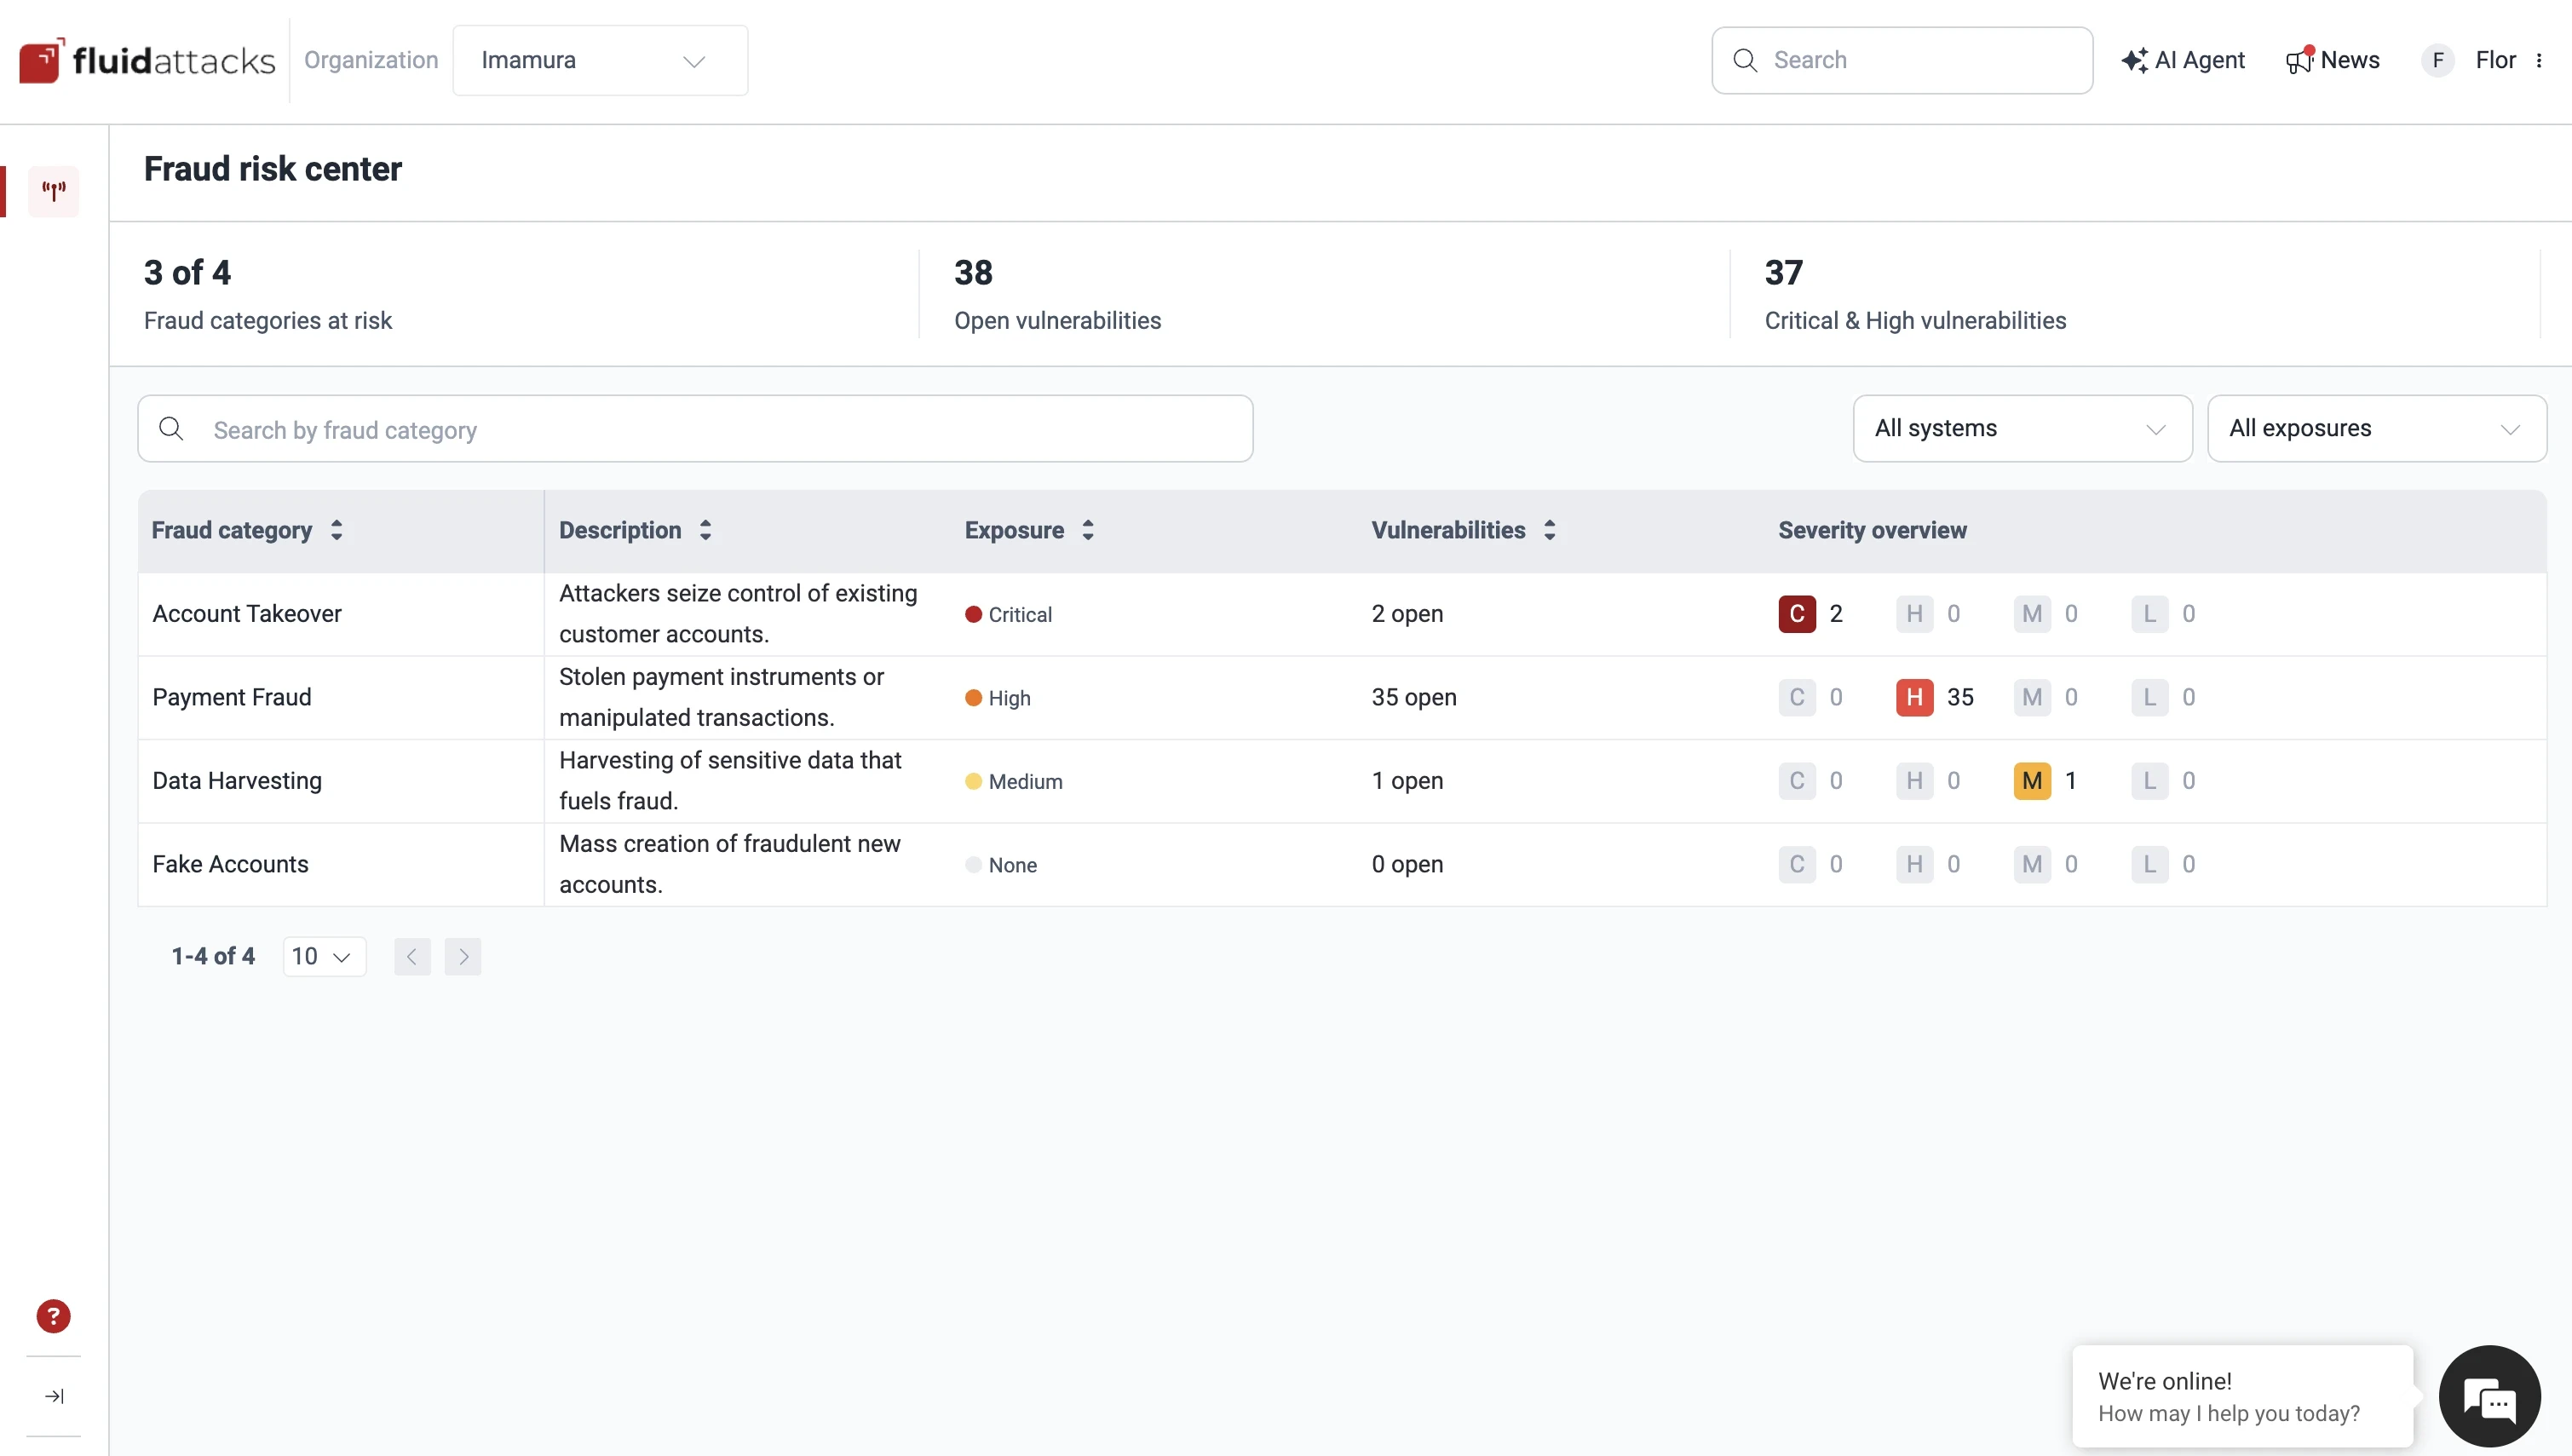
Las cuatro categorías con las que el Fraud Risk Center agrupa las vulnerabilidades abiertas.
Valida el código de un solo uso en el servidor, o será decoración
Una práctica decide el resto. Nuestro catálogo documenta dos formas en que un código de verificación deja de proteger algo. En la ficha 383, el OTP se genera del lado del cliente y se envía al servidor, de modo que «an attacker only needs to intercept the request to access the token» y continuar el flujo sin tener nunca el número de teléfono. En la ficha 240, un flujo de registro envía un código de seis dígitos y luego acepta cualquier combinación, porque nunca compara lo que escribió el usuario contra lo que generó el sistema.
Ninguna de las dos describe el smishing. Las dos describen lo que el smishing encuentra esperándolo. La recomendación cabe en una línea: genera el OTP y valídalo en el servidor, siempre.
Cómo funciona un ataque de smishing
Un ataque de smishing corre en cuatro movimientos: un mensaje que crea una razón para actuar, una página que recoge lo que el atacante quiere, un código que la víctima entrega en tiempo real y una cuenta que ya está bajo el control de otra persona. La ruta del malware reemplaza por completo los dos movimientos del medio.

Del mensaje a la transferencia: cada paso del ataque, y dónde se puede cortar. Elaboración propia.
El señuelo
Los mejores señuelos son aburridos, baratos y verosímiles. Entre comienzos de marzo y mediados de abril de 2024, el Internet Crime Complaint Center del FBI recibió más de 2.000 denuncias por mensajes que reclamaban un peaje impago, suplantando servicios de peaje de al menos tres estados, con una redacción casi idéntica y un importe pendiente similar de una denuncia a otra.
Los avisos de entrega, las alertas de cuenta bloqueada y las solicitudes de restablecimiento de contraseña funcionan igual. El mensaje no necesita asustar a nadie. Necesita describir algo que quien lo recibe medio espera, y acertarle a eso es todo el oficio del smishing.
La página falsa y las credenciales
El enlace lleva a una página que se ve como el inicio de sesión real. La página del atacante suele ser un proxy: pasa lo que la víctima escribe directamente al sitio legítimo, lo que le permite al atacante confirmar que las credenciales funcionan y disparar el paso de verificación real mientras la víctima sigue mirando.
Ese detalle es lo que hoy hace rápido al robo de credenciales. La víctima no está llenando un formulario para usarlo después. Está iniciándole la sesión al atacante, en vivo.
El código que la víctima entrega
Con la contraseña ya enviada, el servicio legítimo manda un código de un solo uso al teléfono de la víctima. La página falsa se lo pide, la víctima lo escribe y el atacante lo retransmite dentro de su ventana de validez. El código nunca se interceptó. Se pidió, y se entregó — el phishing por SMS nunca tuvo que romper la criptografía.
Por eso «tenemos MFA» no es una respuesta completa al smishing. El factor funcionó exactamente como fue diseñado y aun así terminó en las manos equivocadas.
La ruta del malware
Algunas campañas se saltan la página falsa y piden una instalación. El análisis de Fluid Attacks sobre las campañas de malware móvil FluBot y TangleBot describió dos juegos de señuelos por SMS — entregas de paquetes y mensajes de voz en el caso de FluBot; citas de vacunación, nuevas regulaciones y cortes de luz locales en el de TangleBot — cada uno terminando en un enlace que pedía instalar una aplicación. Una vez instalado, FluBot podía acceder a la lista de contactos del teléfono para seguir propagándose, y producía pantallas superpuestas que se parecían a las páginas de inicio de sesión de aplicaciones bancarias legítimas.
Esa ruta cambia quién hace el trabajo. La víctima instala el software, concede los permisos y carga en el bolsillo las herramientas del atacante, que es también la razón por la que el malware móvil sobrevive a un cambio de contraseña.
¿Puede el smishing sortear la MFA basada en SMS?
Sí, y el smishing no necesita romper nada para lograrlo. La Mobile Communications Best Practice Guidance de CISA, publicada en diciembre de 2024, le dice a las personas altamente expuestas que no usen SMS como segundo factor, porque los mensajes no van cifrados y «SMS MFA is not phishing-resistant». Su hoja informativa anterior sobre MFA resistente al phishing (octubre de 2022) ubica al SMS y a la voz entre las formas expuestas al phishing, a la explotación de SS7 y a los ataques de intercambio de SIM. Un código que se lee en un teléfono y se escribe en una página es un secreto que se puede pedir, y el smishing lo pide.
Tres rutas llegan al mismo resultado. Retransmisión en tiempo real: es la común; el atacante hace de proxy de la sesión de la víctima y reenvía el código antes de que expire. Intercambio de SIM: traslada el número a una SIM controlada por el atacante, así que el código llega al dispositivo equivocado, y el intercambio de SIM no necesita página alguna. Abuso de la recuperación de cuenta: se salta el código por completo al convencer al servicio de que el atacante quedó fuera.
Nuestro catálogo de requisitos sostiene lo mismo sobre el canal. El requisito 153 dice que las opciones en texto claro como el SMS «may be offered but should not be the default option», con autenticadores seguros fuera de banda como opción por defecto.
Lo que sí resiste a esta clase de ataque es un factor que no se puede dictar ni volver a escribir. Las credenciales resistentes al phishing como FIDO/WebAuthn están atadas al origen del sitio legítimo, así que una página proxy de smishing no puede usarlas. Dejar el SMS como alternativa deshace eso en silencio, porque un atacante de smishing toma el camino habilitado más débil.
Qué hacer después de hacer clic en un enlace de smishing
La respuesta correcta depende de hasta dónde llegaste, y la mayoría de la gente llega más lejos que «hice clic». Busca abajo la fila que corresponde a tu incidente de smishing y empieza ahí. Una regla aplica a todas: nunca uses un número de teléfono ni un enlace del propio mensaje para verificar nada.
Qué hiciste | Qué hacer |
|---|---|
Solo abriste el mensaje | No respondas. Responder confirma que el número está activo. Repórtalo y bórralo |
Abriste el enlace, no escribiste nada | Cierra la página, no descargues nada, mantén el dispositivo actualizado |
Escribiste una contraseña | Cámbiala desde la aplicación o el sitio oficial, luego revisa y revoca las sesiones activas |
Entregaste un código de verificación | Contacta al proveedor por un canal oficial ahora, revoca sesiones y vuelve a asegurar la cuenta |
Escribiste datos de tarjeta o bancarios | Llama al banco al número de tu tarjeta, bloquea la tarjeta y revisa los movimientos recientes |
Instalaste una aplicación | Trata el dispositivo como comprometido: cambia credenciales desde otro dispositivo confiable y busca ayuda técnica |
Qué hacer, según hasta dónde llegó la interacción.
Reporta también el mensaje de smishing. En Estados Unidos, el IC3 pide el número de origen y el sitio listado en el texto, que es lo que permite a los investigadores conectar un intento suelto con una campaña.
Cómo reducen las organizaciones el impacto del smishing
Una organización no puede impedir que llegue un mensaje de smishing, así que la meta es abaratar los que tengan éxito. La capacitación ayuda y no basta por sí sola, porque todos los controles que limitan el daño del smishing están del lado de la aplicación.
Autenticación resistente al phishing: lleva las cuentas de alto valor a FIDO/WebAuthn y quita el SMS como alternativa silenciosa.
Manejo del OTP en servidor: cierra las brechas descritas en las fichas 383 y 240 del catálogo.
Recuperación de cuenta endurecida: la ficha 417 recomienda mecanismos de recuperación que validen que quien solicita es el titular de la cuenta, que es el camino que toman los atacantes cuando la puerta principal aguanta.
Visibilidad de sesiones: deja que los usuarios vean y revoquen sesiones activas, y alerta sobre inicios de sesión que no encajan con el patrón habitual, que es como se nota primero una toma de cuenta por smishing.
Credenciales fuera del código: en State of Attacks 2026, la información sensible en el código fuente — credenciales — apareció en el 37,4 % de los sistemas evaluados, lo que entrega a los atacantes una segunda vía hacia las mismas cuentas.
Pruebas de seguridad de aplicaciones móviles que cubran la aplicación y sus APIs, no solo el frontend web, porque la aplicación del banco es donde se usa la sesión robada.
Ahí es donde un programa de seguridad de aplicaciones se gana su lugar en una conversación de fraude. No puede interceptar el mensaje, y sí decide si ese mensaje lleva a alguna parte.
Para profundizar: cómo las fallas de aplicación se convierten en pérdidas por fraude, y por qué los equipos de seguridad y de fraude rara vez comparan notas.
Conclusiones
El smishing es barato, masivo y eficaz porque toma prestada la confianza que el teléfono ya tiene. El mensaje de smishing está fuera de tu control. Casi todo lo que pasa después del toque, no.
La cifra que vale la pena llevarse sale de nuestras propias pruebas: las debilidades de autenticación concentraron el 19,1 % de la exposición al riesgo total en State of Attacks 2026 y aparecieron en casi un tercio de los sistemas evaluados. Arregla el flujo de verificación, endurece la recuperación, saca el SMS como factor por defecto y un mensaje de smishing exitoso le compra al atacante una contraseña que ya no abre nada.
Preguntas frecuentes
¿Cuál es la diferencia entre smishing y phishing?
El canal. El smishing llega por SMS o por una aplicación de mensajería; el phishing llega por correo. La diferencia importa para la defensa: el correo se puede filtrar en una pasarela corporativa que tú controlas, mientras que los mensajes de texto los filtran el operador y el teléfono, fuera de tu control.
¿Un mensaje de texto puede instalar malware en tu teléfono?
Por sí solo no. El mensaje lleva un enlace, y la instalación ocurre porque el usuario descarga una aplicación y aprueba sus permisos. Las campañas FluBot y TangleBot funcionaron así: se hacían pasar por avisos de entrega o actualizaciones y después usaban pantallas superpuestas para capturar credenciales bancarias en el dispositivo.
¿El smishing puede robar un código de verificación SMS aunque la MFA esté activa?
Sí. El atacante hace de proxy del inicio de sesión real, dispara el código de verificación legítimo y le pide a la víctima que lo escriba en una página falsa, y luego lo retransmite antes de que expire. CISA no cuenta al SMS entre los factores resistentes al phishing por esta razón. Las credenciales FIDO/WebAuthn sí resisten, porque están atadas al origen del sitio legítimo.
¿Qué hacer si escribiste tu contraseña en un sitio de smishing?
Cambia esa contraseña de inmediato desde la aplicación o el sitio oficial — nunca desde un enlace del mensaje — y luego revisa y revoca las sesiones activas de la cuenta. Si reutilizaste esa contraseña en otro lado, cámbiala ahí también, y vigila los correos de recuperación de cuenta que no hayas solicitado.
¿Fluid Attacks evalúa las fallas que explota el smishing?
Sí, del lado de la aplicación. Evaluamos autenticación, generación y validación de OTP, recuperación de cuenta y autorización, mediante MAST, PTaaS y escaneo continuo. En State of Attacks 2026, esa categoría — authentication mechanism absence or evasion — concentró el 19,1 % de la exposición al riesgo total sobre 27.440.146 unidades CVSSF y apareció en el 32,9 % de los sistemas evaluados. No filtramos SMS ni bloqueamos remitentes: eso corresponde a operadores y proveedores de mensajería.
Prueba los flujos de los que vive el smishing
Nuestros pentesters y escáneres revisan los caminos de autenticación, verificación y recuperación a los que intenta llegar un mensaje de smishing, para que un código filtrado deje de bastar para tomar una cuenta. Prueba gratuita · Contáctanos.

Empieza a utilizar la solución ASPM de Fluid Attacks ahora mismo













