
PRUEBAS DE SEGURIDAD
Encuentra vulnerabilidades explotables antes que los atacantes
Combina IA, escáneres automatizados y pentesters certificados en un programa de seguridad continuo que encuentra vulnerabilidades explotables en tu código, aplicaciones, APIs y nube, y luego verifica cada corrección.

Cómo probamos tu software
Evaluamos tu código, aplicaciones en ejecución y nube como lo haría un atacante real, combinando técnicas automatizadas y manuales en cada capa.
Analiza tu código fuente
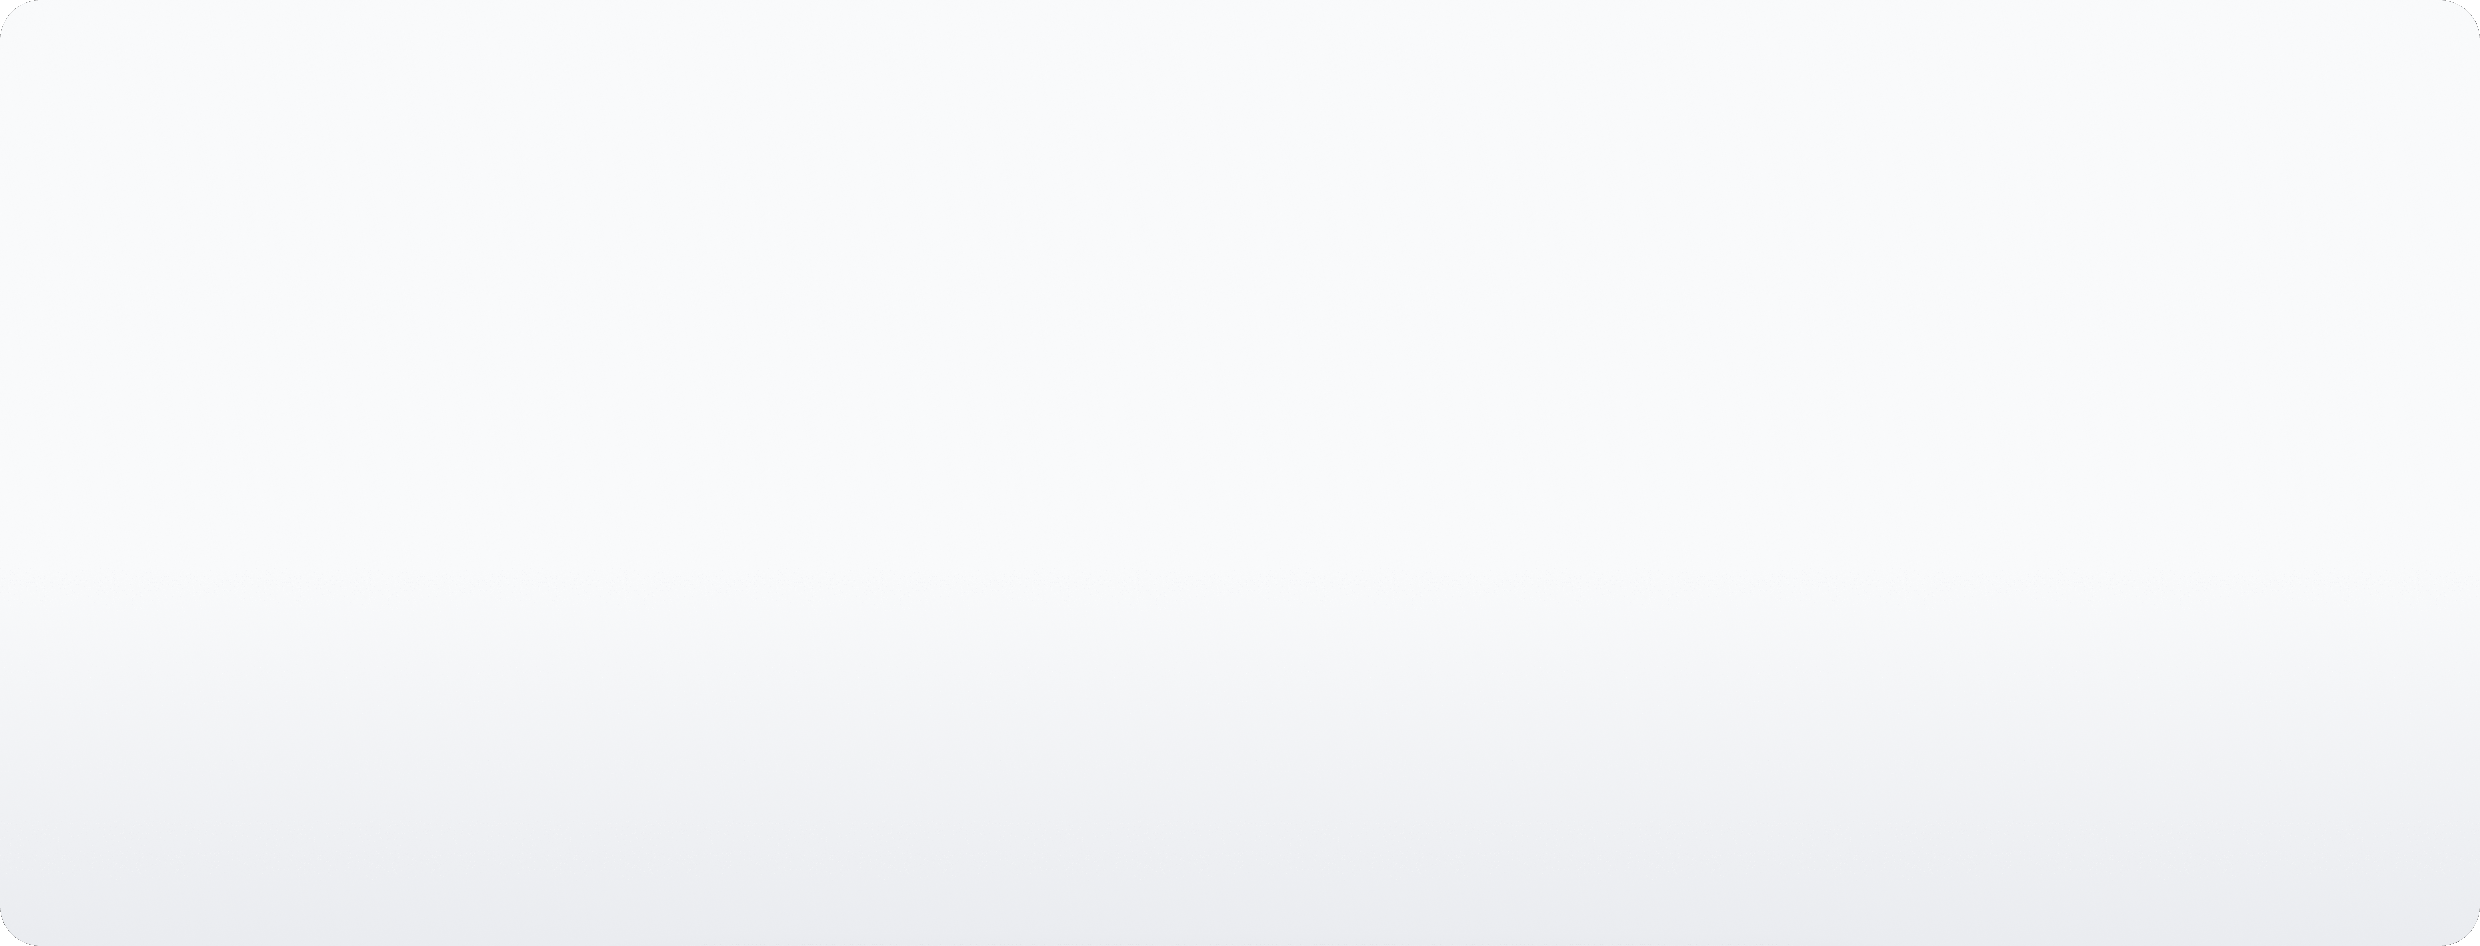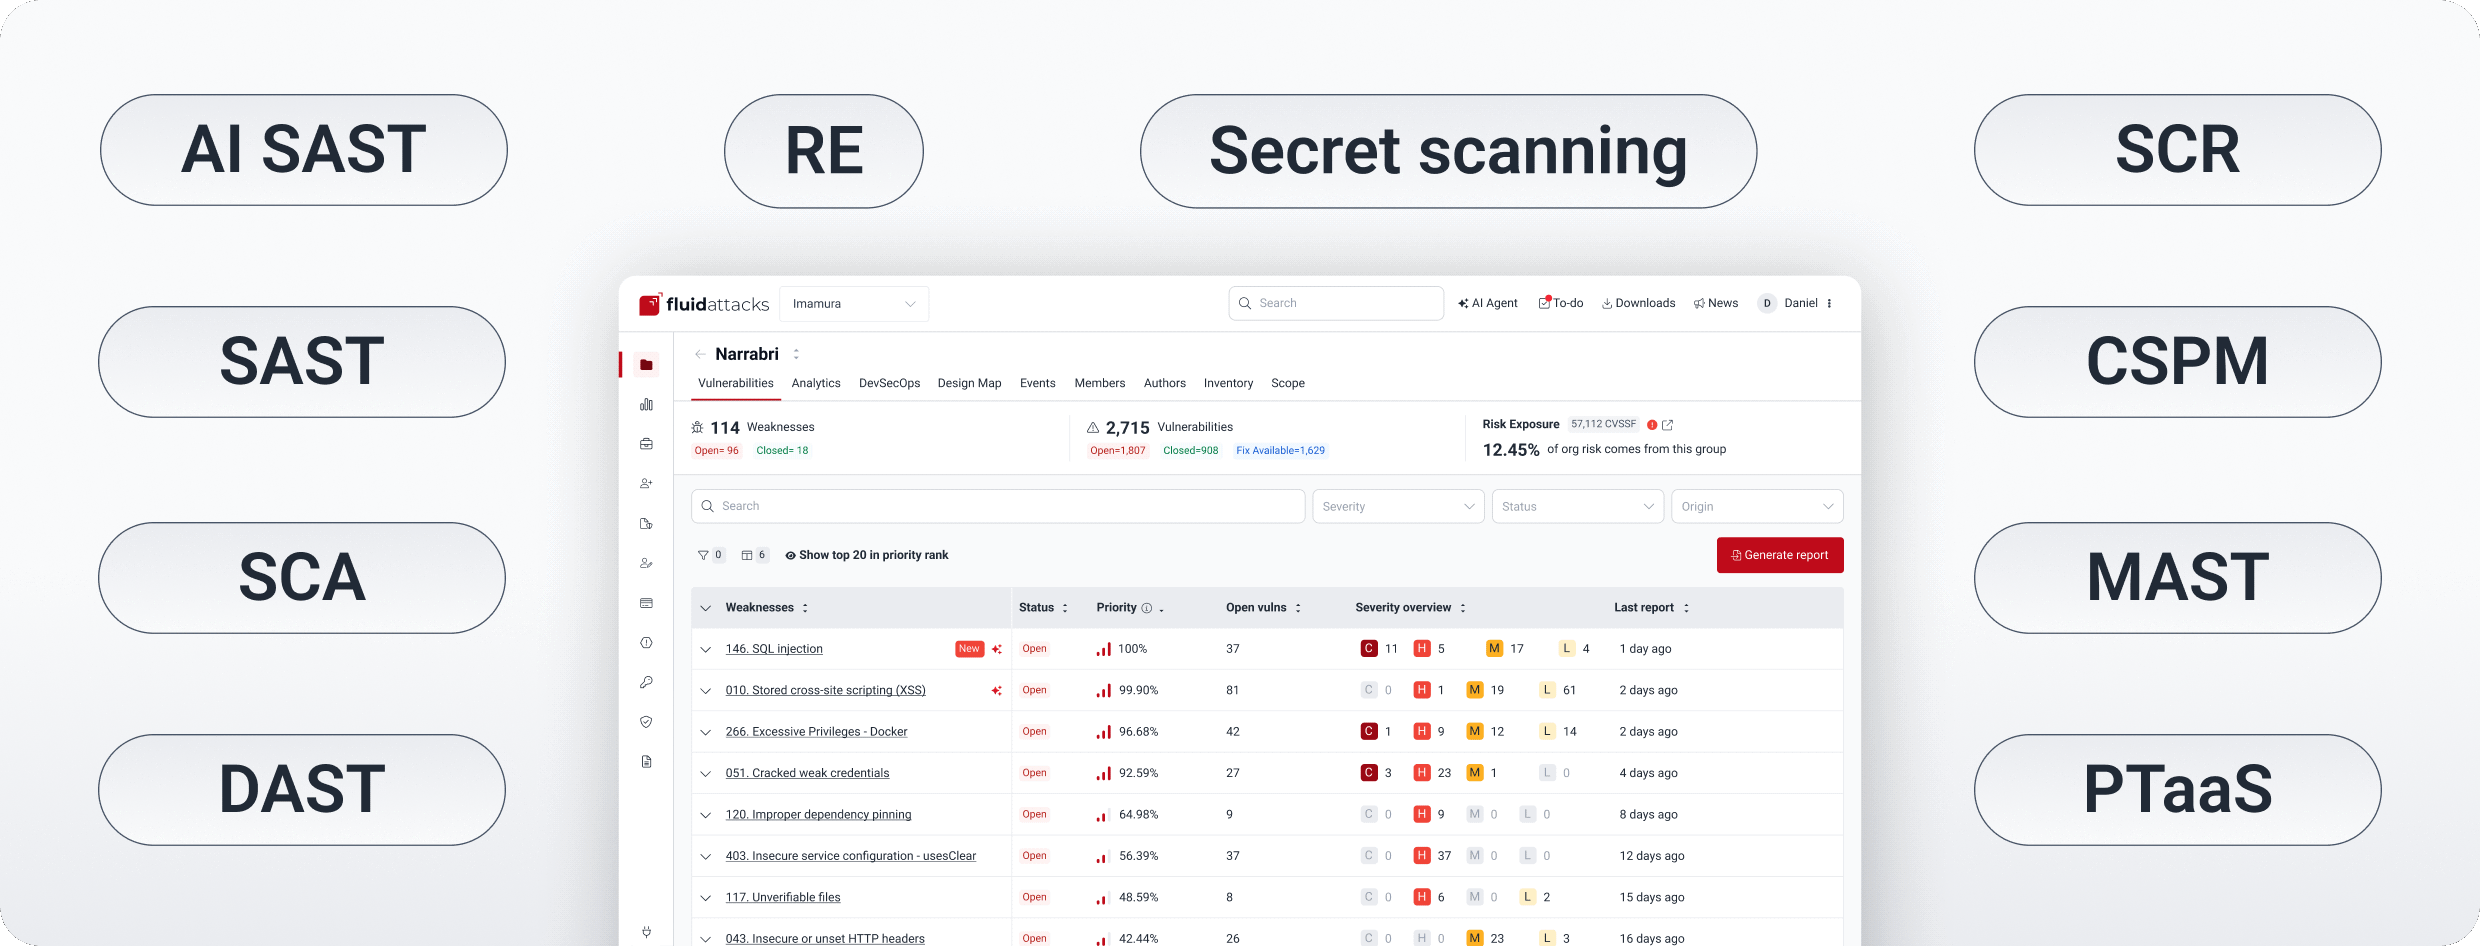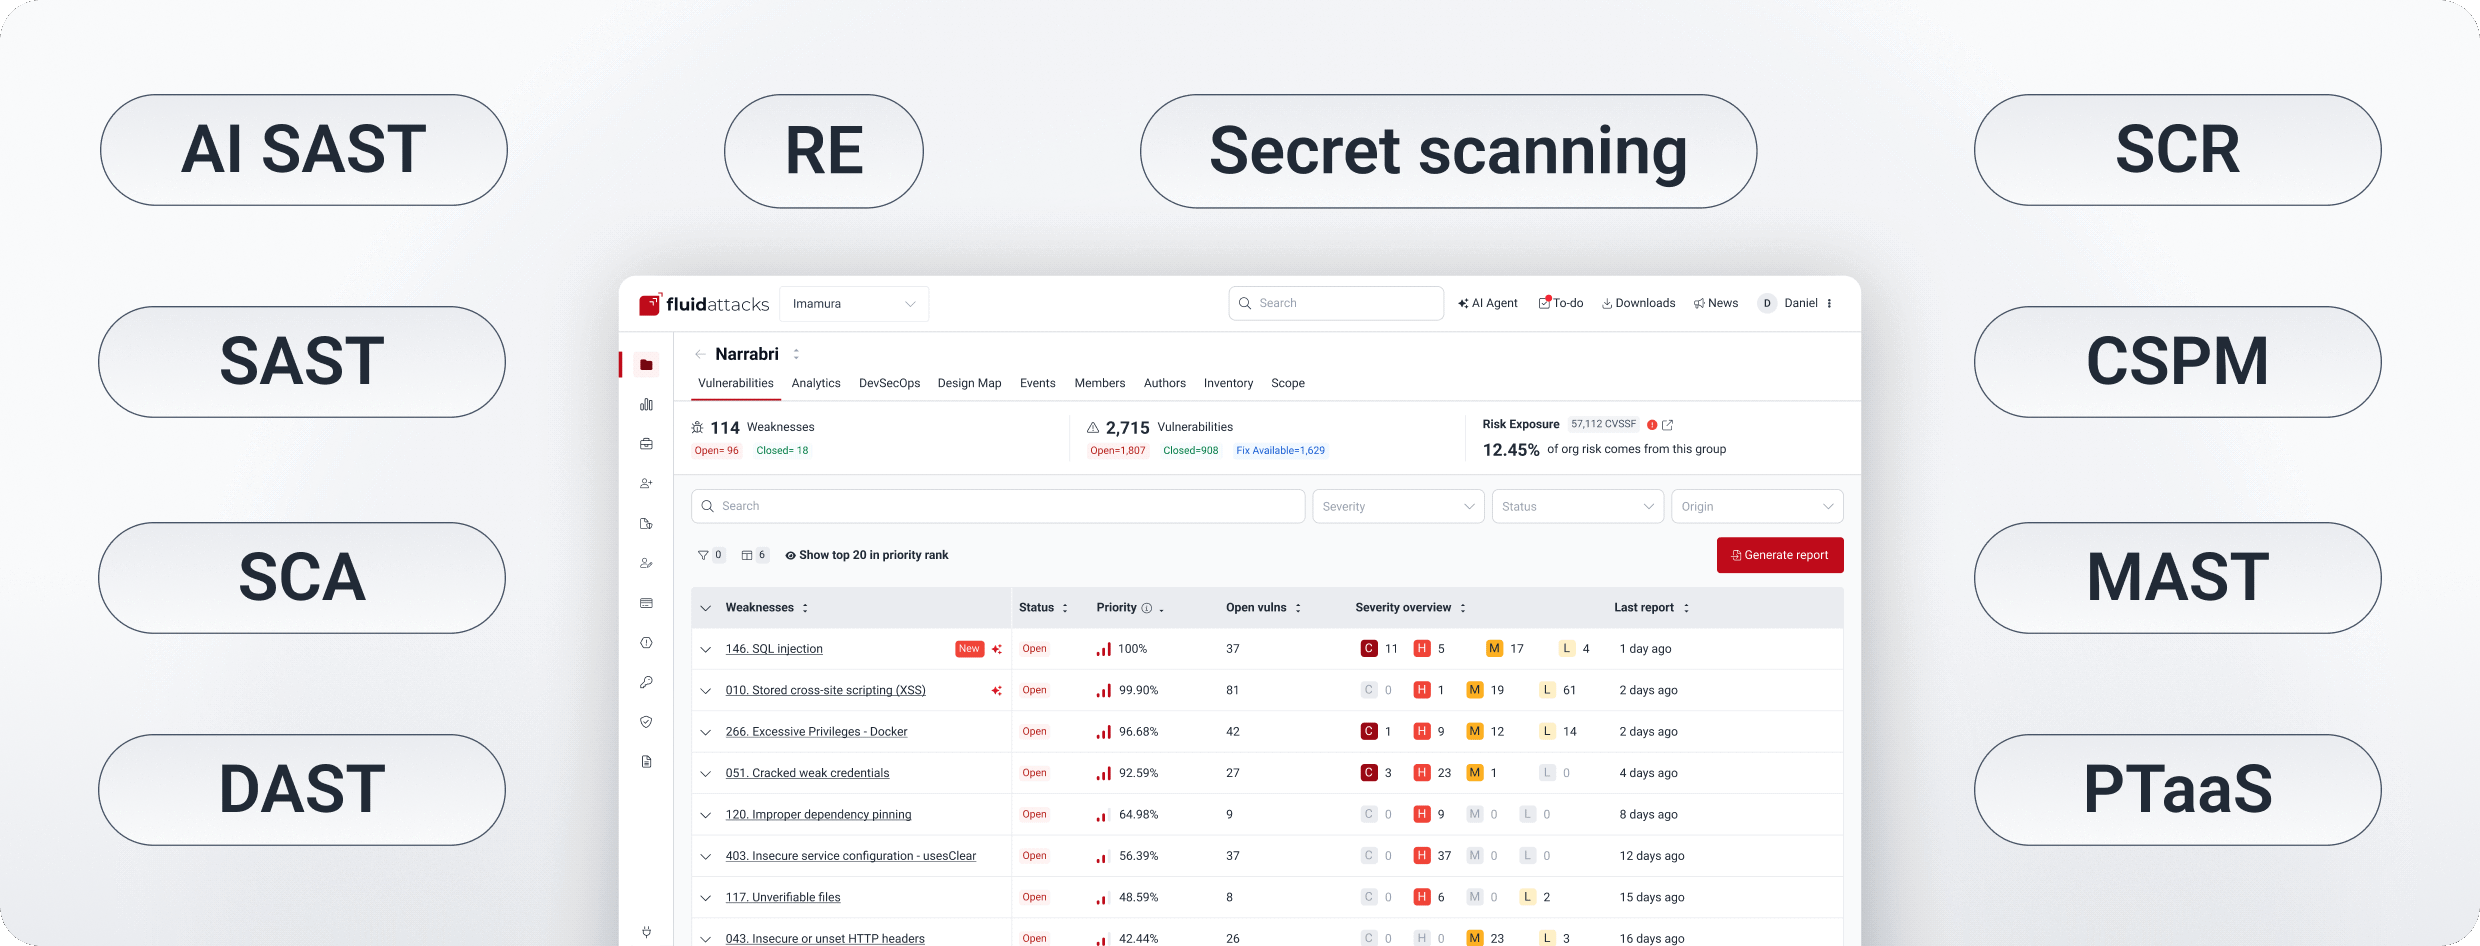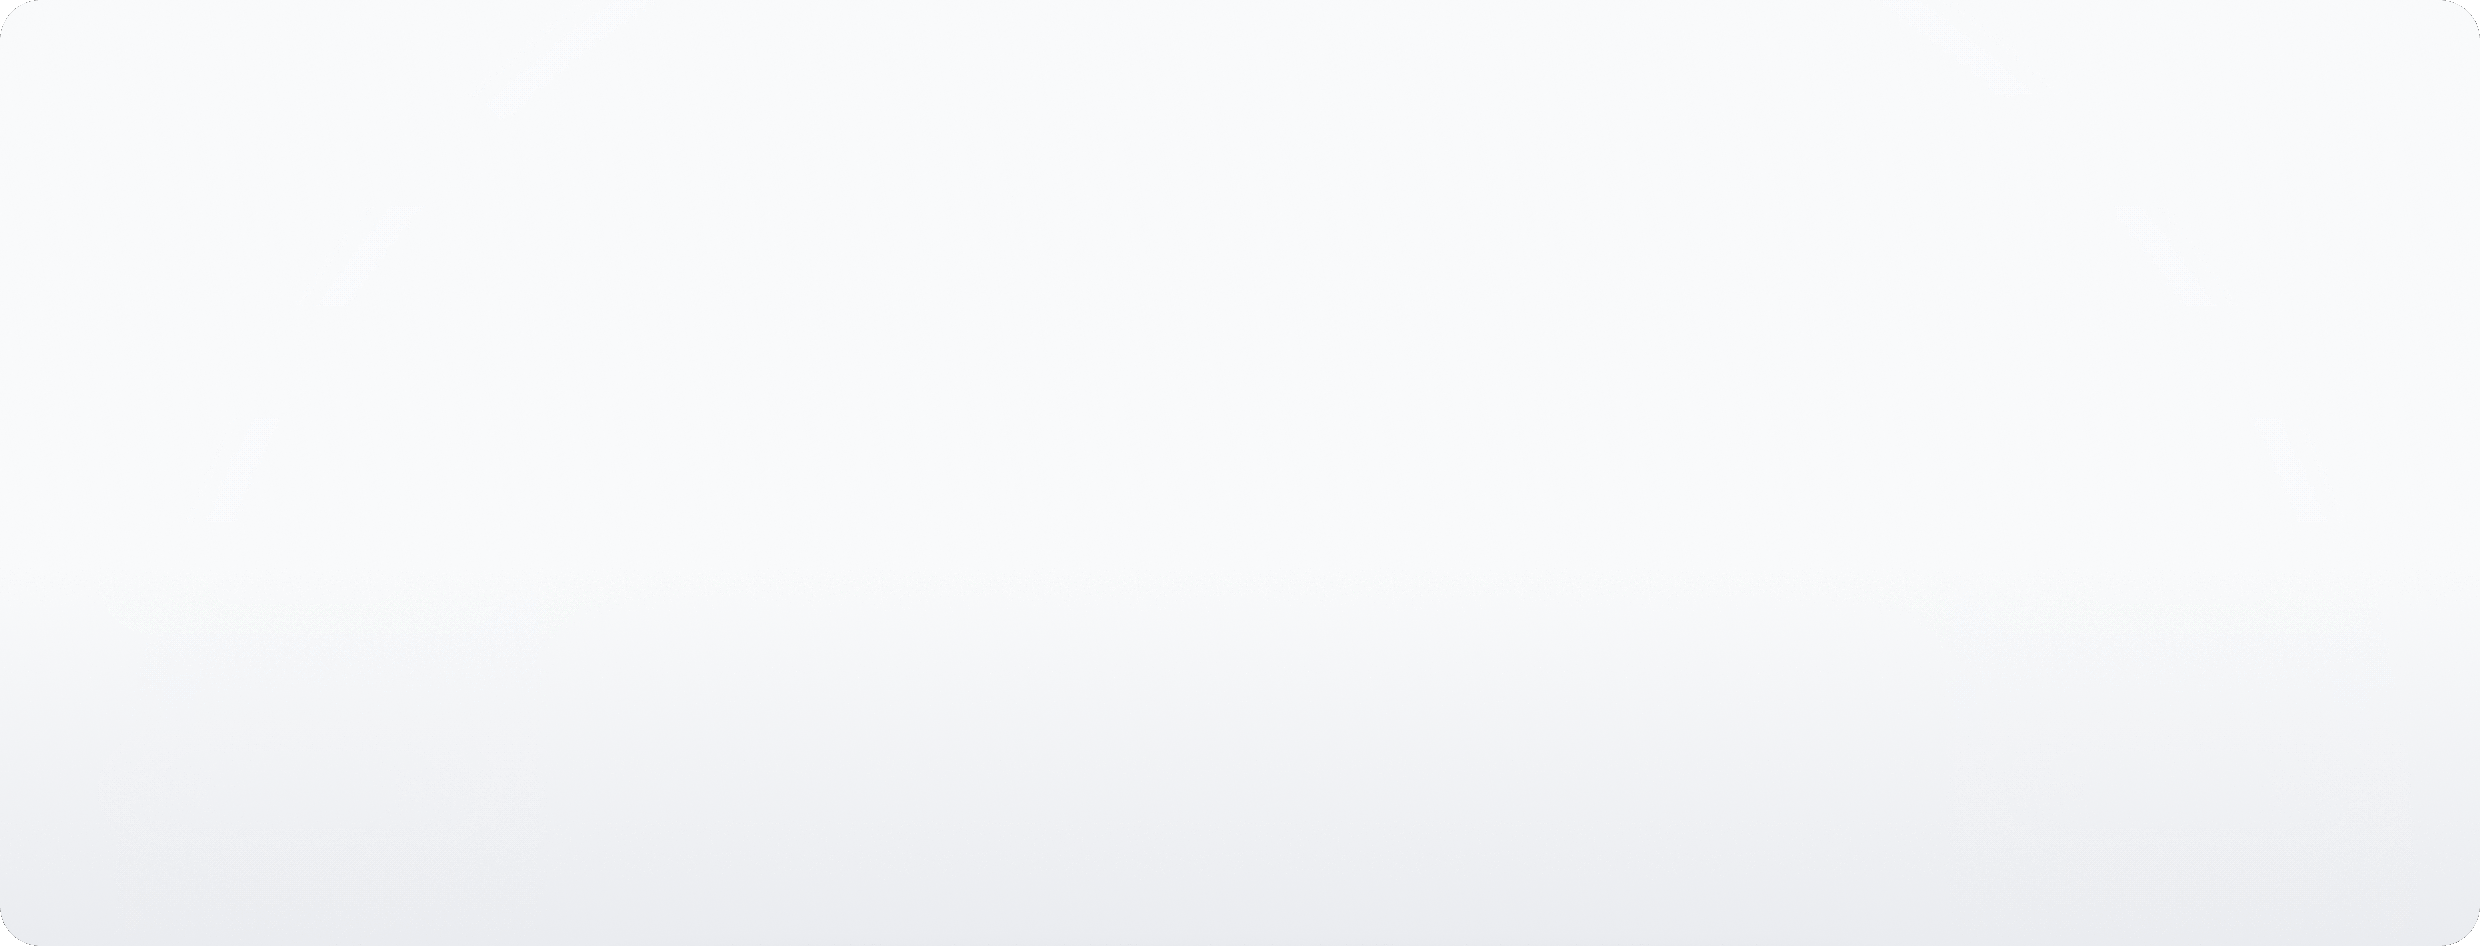
SAST, AI SAST, SCA y el escaneo de secretos señalan patrones inseguros, dependencias vulnerables y secretos expuestos. Después, nuestros pentesters validan los riesgos reales mediante la revisión manual de código seguro.
Ataca tus aplicaciones en ejecución
DAST y MAST escanean aplicaciones web, APIs y apps móviles. A través de PTaaS, nuestros pentesters explotan fallas de lógica de negocio y de autorización, y hacen ingeniería inversa a binarios móviles.
Revisa tu infraestructura en la nube
CSPM verifica las políticas de identidad, permisos de almacenamiento y reglas de red para detectar las configuraciones incorrectas detrás de brechas reales.
[ BENEFICIOS CLAVE ]
Por qué las herramientas solas no son suficientes
Las herramientas te dan amplitud. Los pentesters encuentran problemas críticos que las herramientas no detectan. Nuestra investigación muestra qué tan grande es la diferencia.
Encuentra lo que los escáneres no ven
En nuestro benchmark, los pentesters por sí solos reportaron el 86.8 % de la exposición total al riesgo.
Detecta los problemas críticos
En 2025, nuestros pentesters detectaron el 90 % de la exposición al riesgo en vulnerabilidades críticas, reportando cinco veces más riesgo por vulnerabilidad que las herramientas.
Confía en cada hallazgo
Nuestros pentesters reportaron cero falsos positivos en el benchmark, así, tu equipo dedica su tiempo a corregir, no a hacer triage.
Apóyate en pentesters certificados
Nuestros pentesters tienen más de 60 certificaciones de seguridad ofensiva que cubren web, móvil, nube, red teaming y desarrollo de exploits.
Trabaja con un equipo de primer nivel
Nuestro equipo de pentesting quedó en el puesto n.º 9 a nivel mundial y n.º 1 en América Latina en el Hack The Box Business CTF 2025.
Cuenta con investigación de vulnerabilidades comprobada
Fluid Attacks es CVE Numbering Authority desde 2021 y está entre los 10 mejores laboratorios de CVE a nivel mundial, divulgando vulnerabilidades en software de terceros.
Explora nuestras capacidades de testing


Un ciclo de seguridad continuo
De la prevención a la remediación.
SOPORTE
Las pruebas de seguridad son fundamentales en nuestra solución
Ofrecemos una solución todo en uno que combina nuestra plataforma, herramientas de AppSec, IA y nuestro equipo de pentesters para ayudarte a mejorar continuamente tu postura de ciberseguridad.













