PEER REVIEWER ASSISTANT
Protege el código antes de hacer merge
Detecta problemas de seguridad durante la revisión de código, y dale a los desarrolladores retroalimentación accionable antes de que los cambios lleguen a producción.
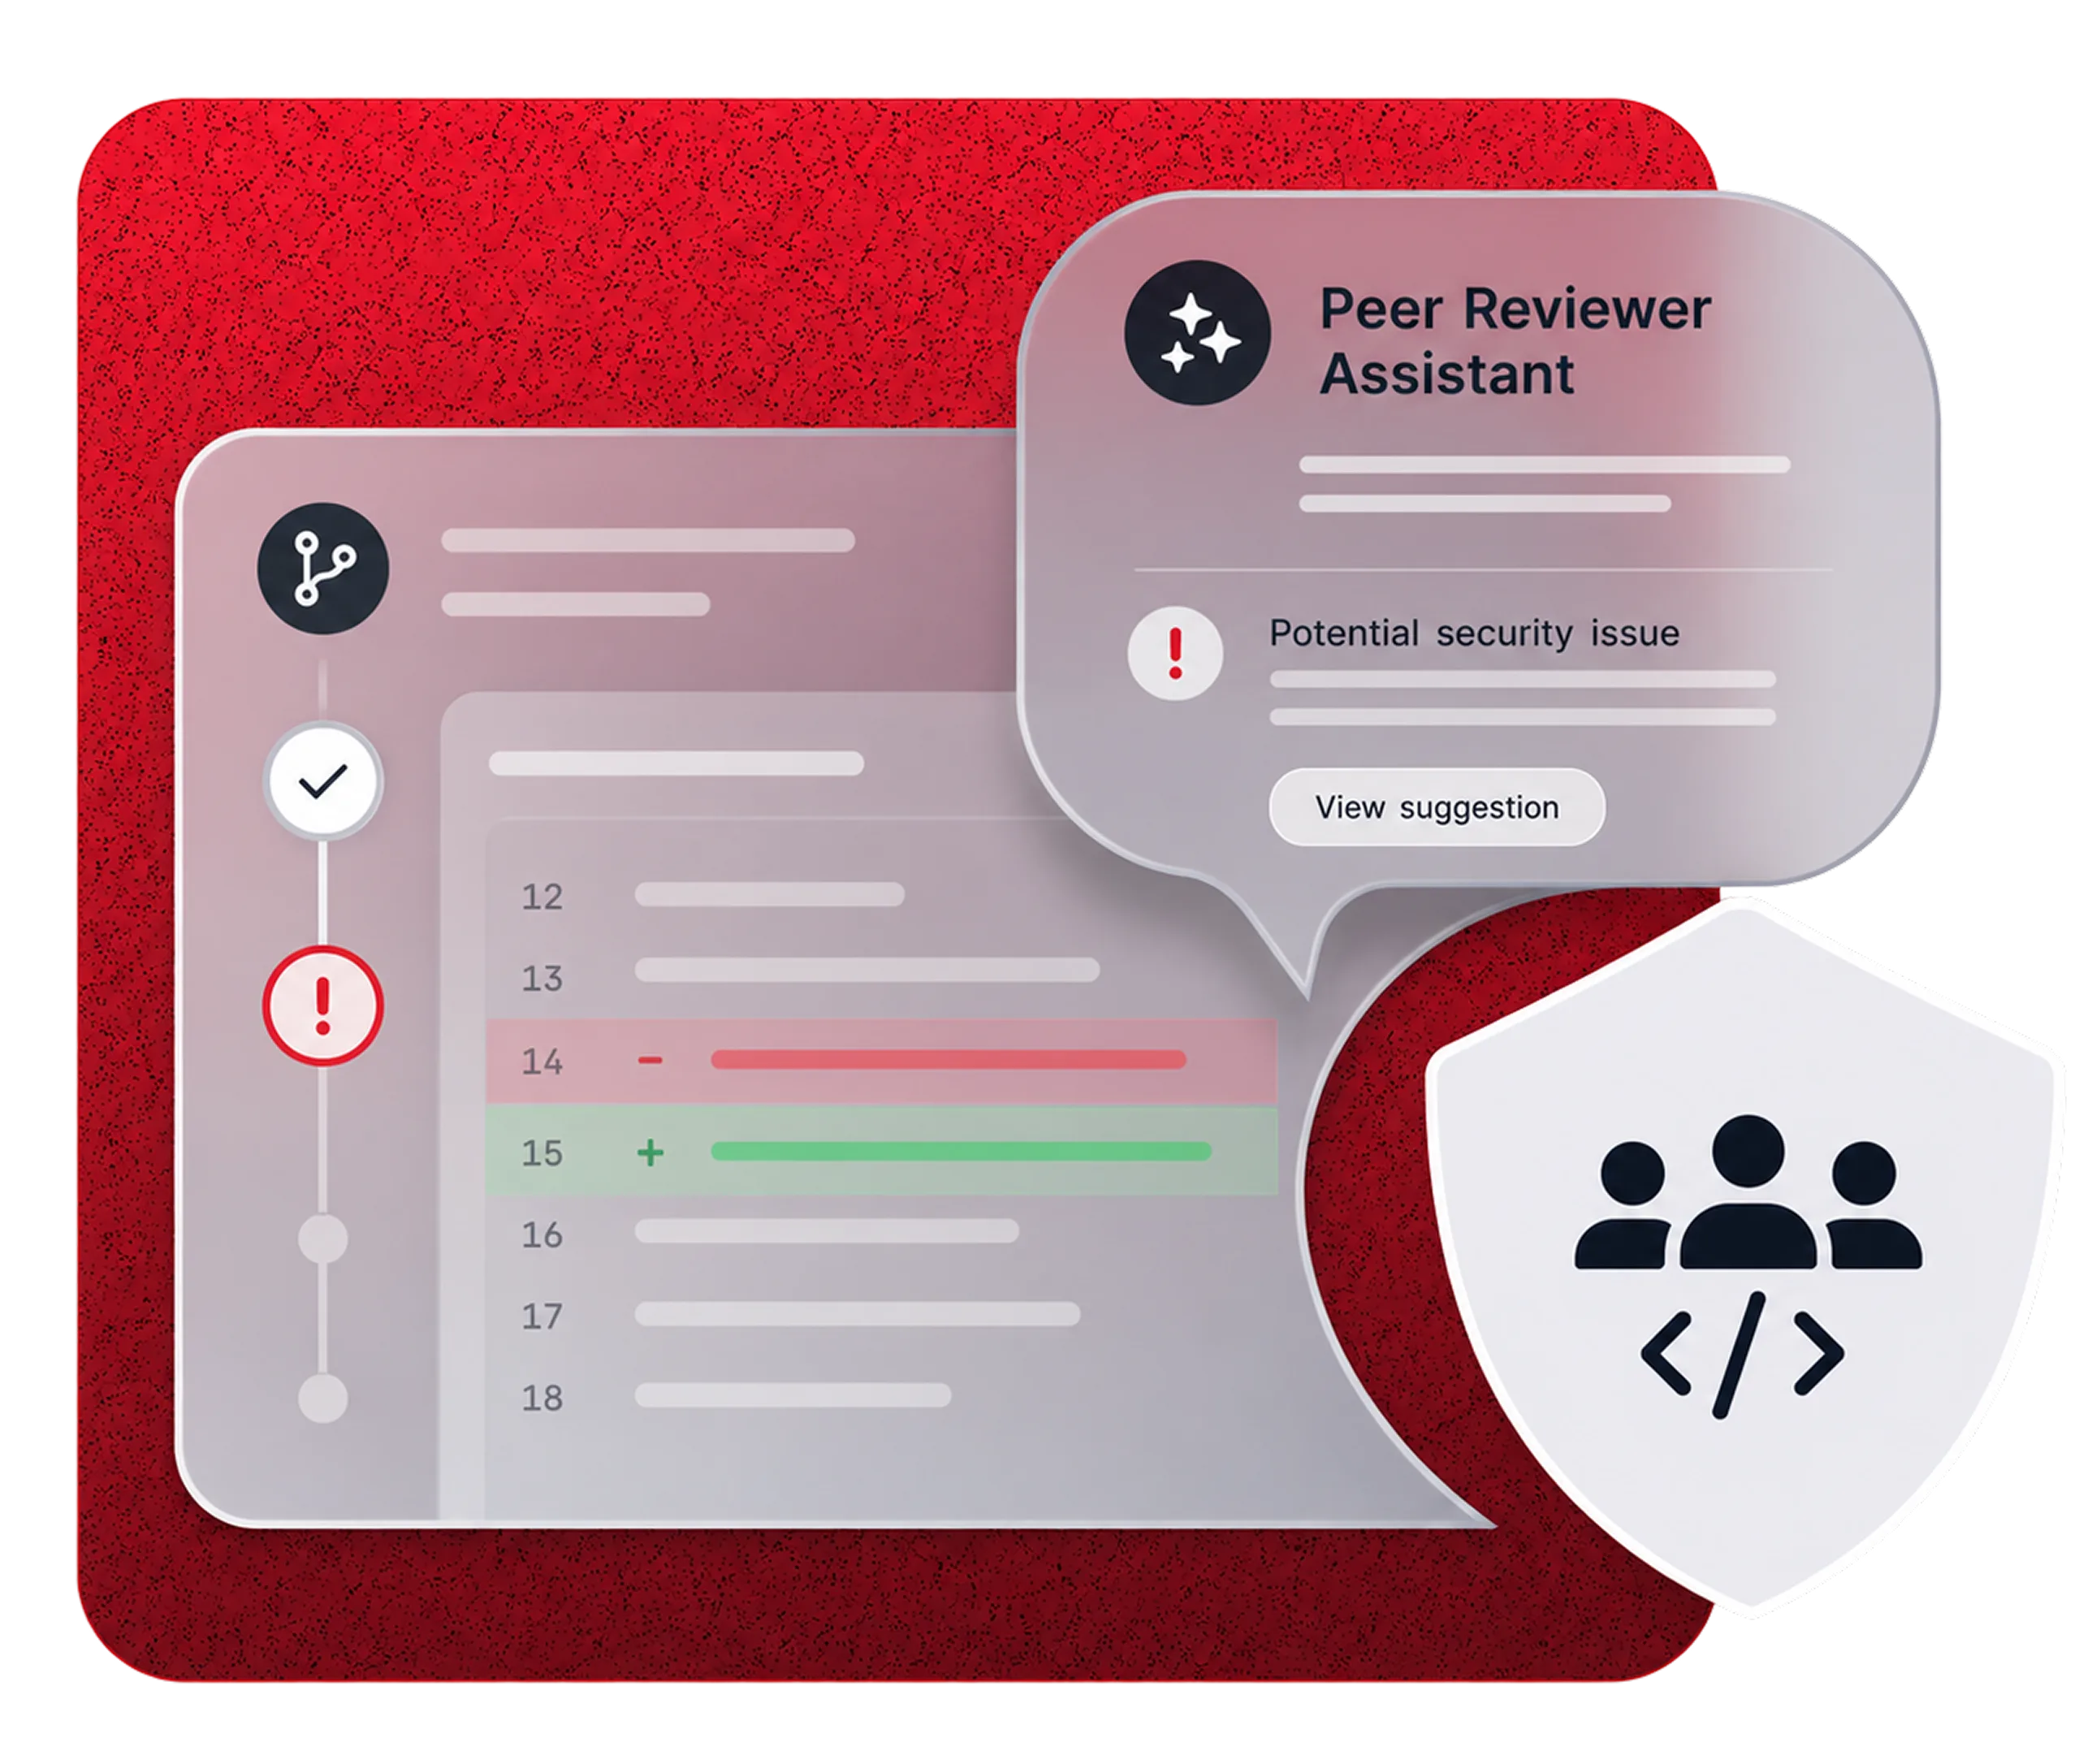
Peer Reviewer Assistant analiza automáticamente los cambios de código y resalta posibles problemas de seguridad directamente en los pull requests y merge requests.
Toma decisiones informadas
Dale a los revisores contexto de seguridad directamente en la revisión de código, ayudándolos a aprobar, rechazar o solicitar cambios con confianza.
[ BENEFICIOS CLAVE ]
Detecta los riesgos antes de que lleguen a producción
Lleva la seguridad a la revisión de código, y dale a los desarrolladores retroalimentación inmediata mientras los cambios siguen en revisión.

Retroalimentación de seguridad en PR y MR
Lleva el análisis de seguridad directamente a la revisión de código.
Detección de vulnerabilidades en el código
Identifica las vulnerabilidades introducidas por los cambios de código.
Detección de riesgos en dependencias
Detecta riesgos en las dependencias afectadas por el cambio.
Detección de secretos
Identifica secretos y credenciales expuestos en el código antes de hacer merge.
Detección temprana de vulnerabilidades
Detecta problemas de seguridad antes de que lleguen a producción.
Funciona donde programas
Intégralo con GitHub, GitLab y Azure DevOps.
Un ciclo de seguridad continuo
De la prevención a la remediación.
SOPORTE
Peer Reviewer Assistant es fundamental en nuestra solución
Ofrecemos una solución todo en uno que combina nuestra plataforma, herramientas de AppSec, IA y nuestro equipo de pentesters para ayudarte a mejorar continuamente tu postura de ciberseguridad.