Os agentes constroem. Você comanda.

Os agentes constroem. Você comanda.

Nós protegemos.

Nós protegemos.

Encontre e corrija vulnerabilidades reais, de forma rápida e precisa, em software gerado por IA, aplicações, infraestrutura e dependências.

Teste de 21 dias · Sem cartão de crédito

Video of the Fluid Attacks AppSec platform: vulnerability prioritization, reattacks, pentester calls, and AI fixes in the IDE.

Equipes de segurança e engenharia do mundo todo confiam em nós

O campo de batalha mudou

O campo de batalha mudou

O campo de batalha mudou

O campo de batalha mudou

Sua superfície de ataque está crescendo mais rápido do que nunca. O mesmo acontece com o seu risco

Milhões de usuários interagem com suas aplicações todos os dias. Cada transação, API, dependência e agente de IA amplia sua superfície de ataque.

À medida que o tempo até a exploração diminui, você precisa de uma visibilidade rápida e exata para entender sua exposição ao risco, priorizar o que importa e corrigir as vulnerabilidades exploráveis antes que os atacantes tirem proveito delas.

AppSec contínuo

AppSec contínuo

desde la prevención hasta la remediación

desde la prevención hasta la remediación

Encontramos vulnerabilidades reais com rapidez e precisão, e ajudamos você a corrigi-las antes que os atacantes possam explorá-las.

Encontramos vulnerabilidades reais com rapidez e precisão, e ajudamos você a corrigi-las antes que os atacantes possam explorá-las.

Previna

Impeça vulnerabilidades antes da produção

Descubra problemas de segurança no IDE, nos pull requests, no CI/CD e no código antes que cheguem à base de código.

Previna

Impeça vulnerabilidades antes da produção

Descubra problemas de segurança no IDE, nos pull requests, no CI/CD e no código antes que cheguem à base de código.

Detecte

Leve sua segurança além da automação padrão

Unifique IA, scanners determinísticos e pentesters de elite para construir uma postura de segurança sólida em cada camada.

Detecte

Leve sua segurança além da automação padrão

Unifique IA, scanners determinísticos e pentesters de elite para construir uma postura de segurança sólida em cada camada.

Gerencie

Concentre-se no que os atacantes têm mais chances de explorar

Priorize as descobertas com base em explorabilidade, alcançabilidade, KEV, EPSS, caminhos de ataque e esforço de remediação.

Gerencie

Concentre-se no que os atacantes têm mais chances de explorar

Priorize as descobertas com base em explorabilidade, alcançabilidade, KEV, EPSS, caminhos de ataque e esforço de remediação.

Corrija

Resolva mais rápido. Valide continuamente

Acelere a remediação com correções geradas por IA, orientação de especialistas e verificação constante.

Suporte

Expertise em segurança integrada a todo o seu fluxo de trabalho

Obtenha assistência completa por meio de um agente de IA, validação contínua, orientação de especialistas e suporte em tempo real sempre que precisar.

Suporte

Expertise em segurança integrada a todo o seu fluxo de trabalho

Obtenha assistência completa por meio de um agente de IA, validação contínua, orientação de especialistas e suporte em tempo real sempre que precisar.

[ Como trabalhamos ]

IA, scanners e pentesters trabalhando juntos para resultados rápidos e precisos
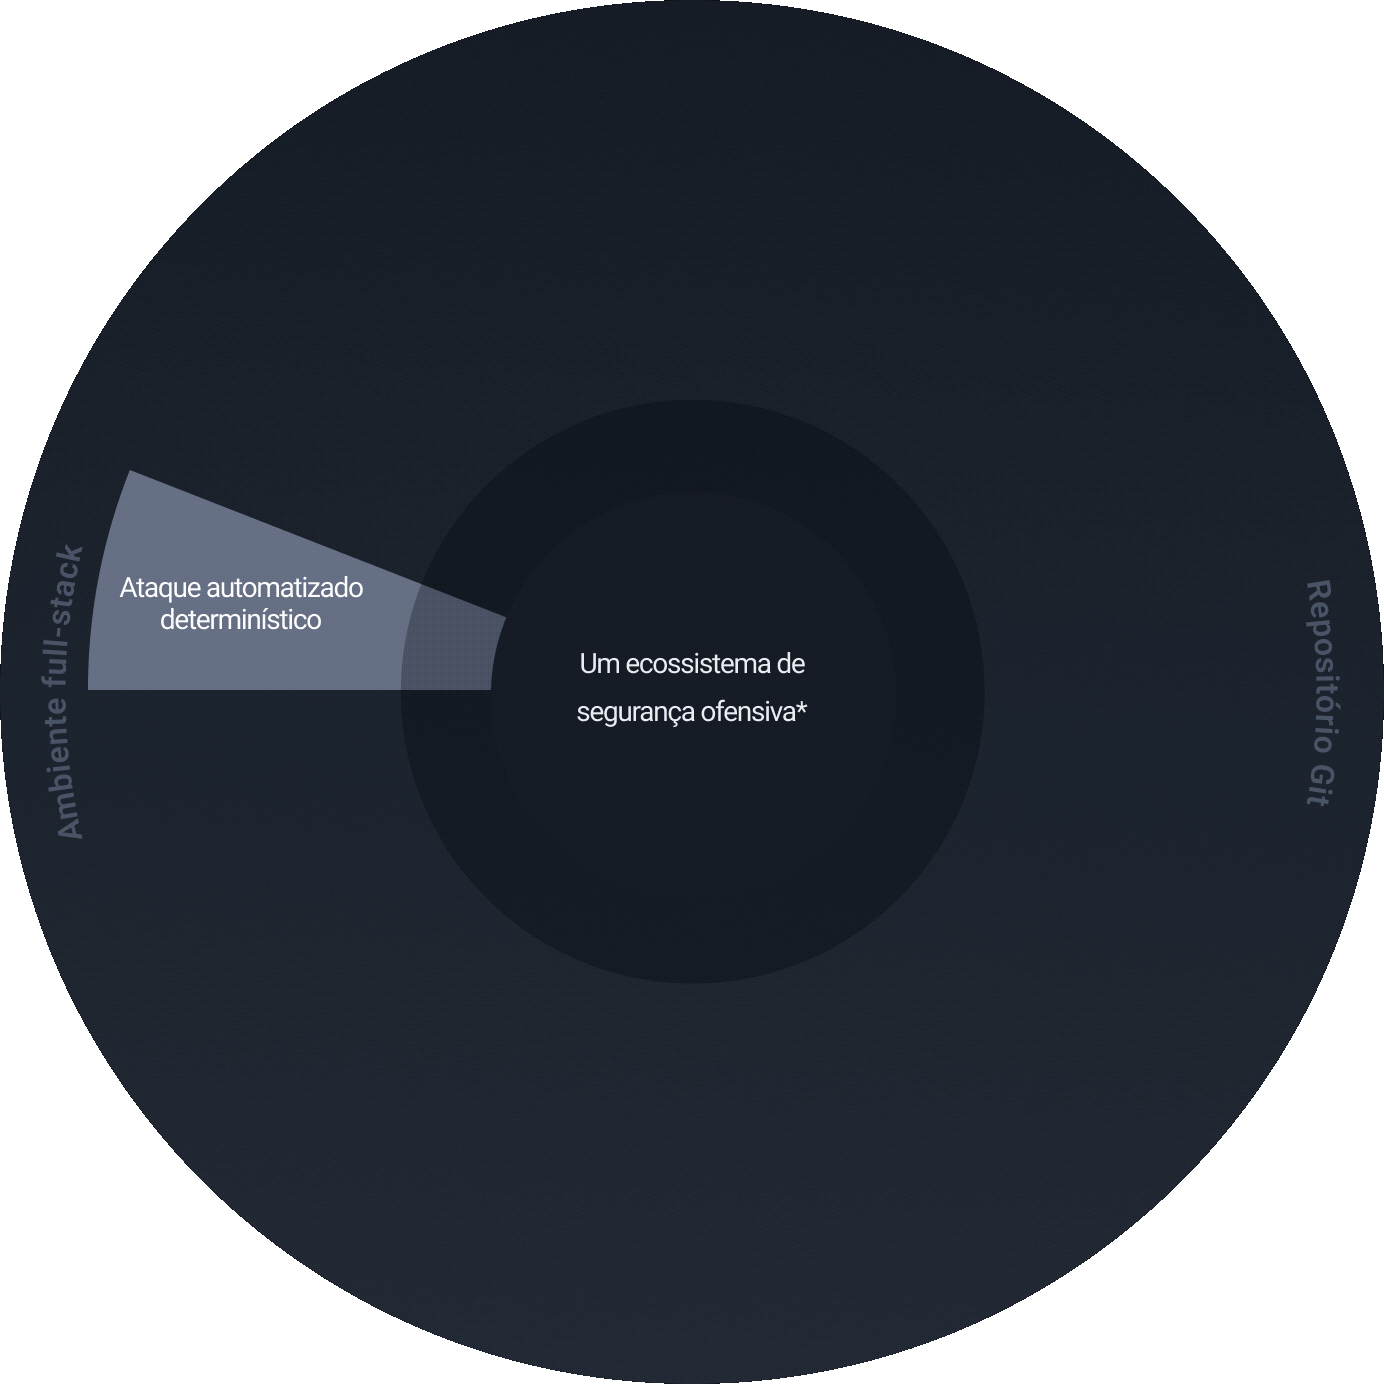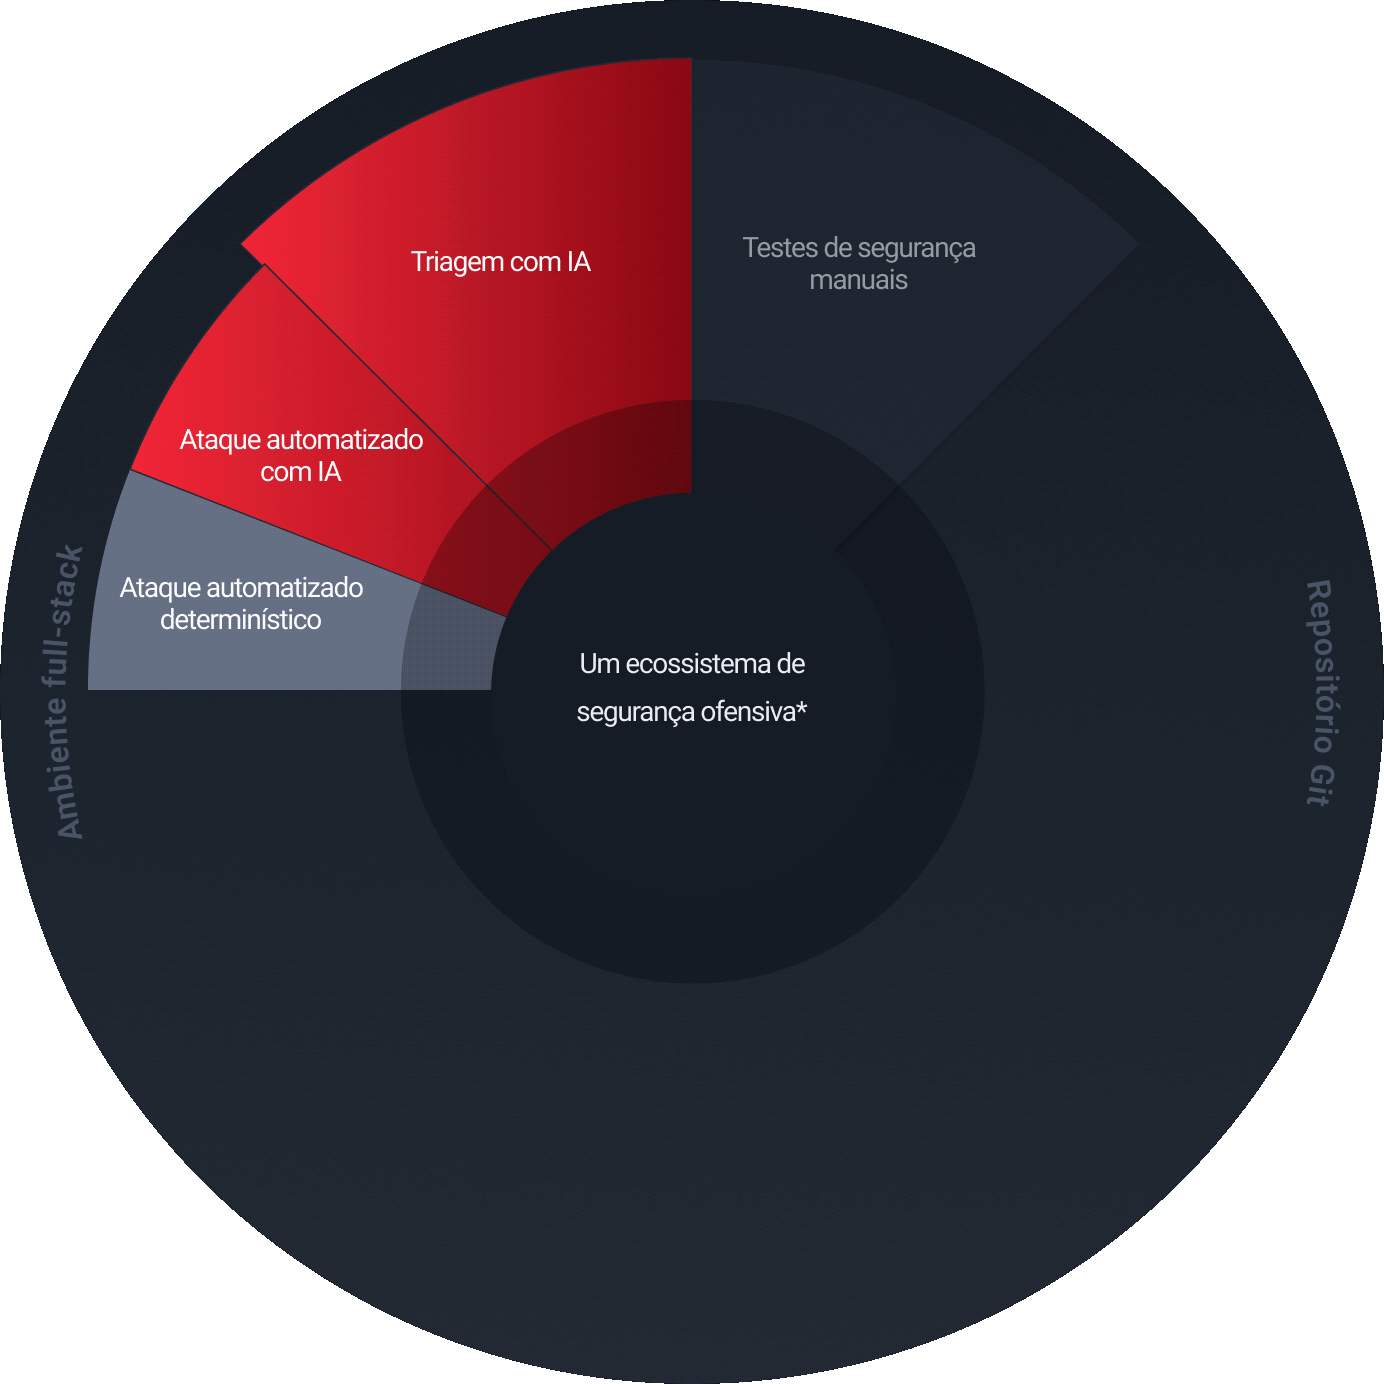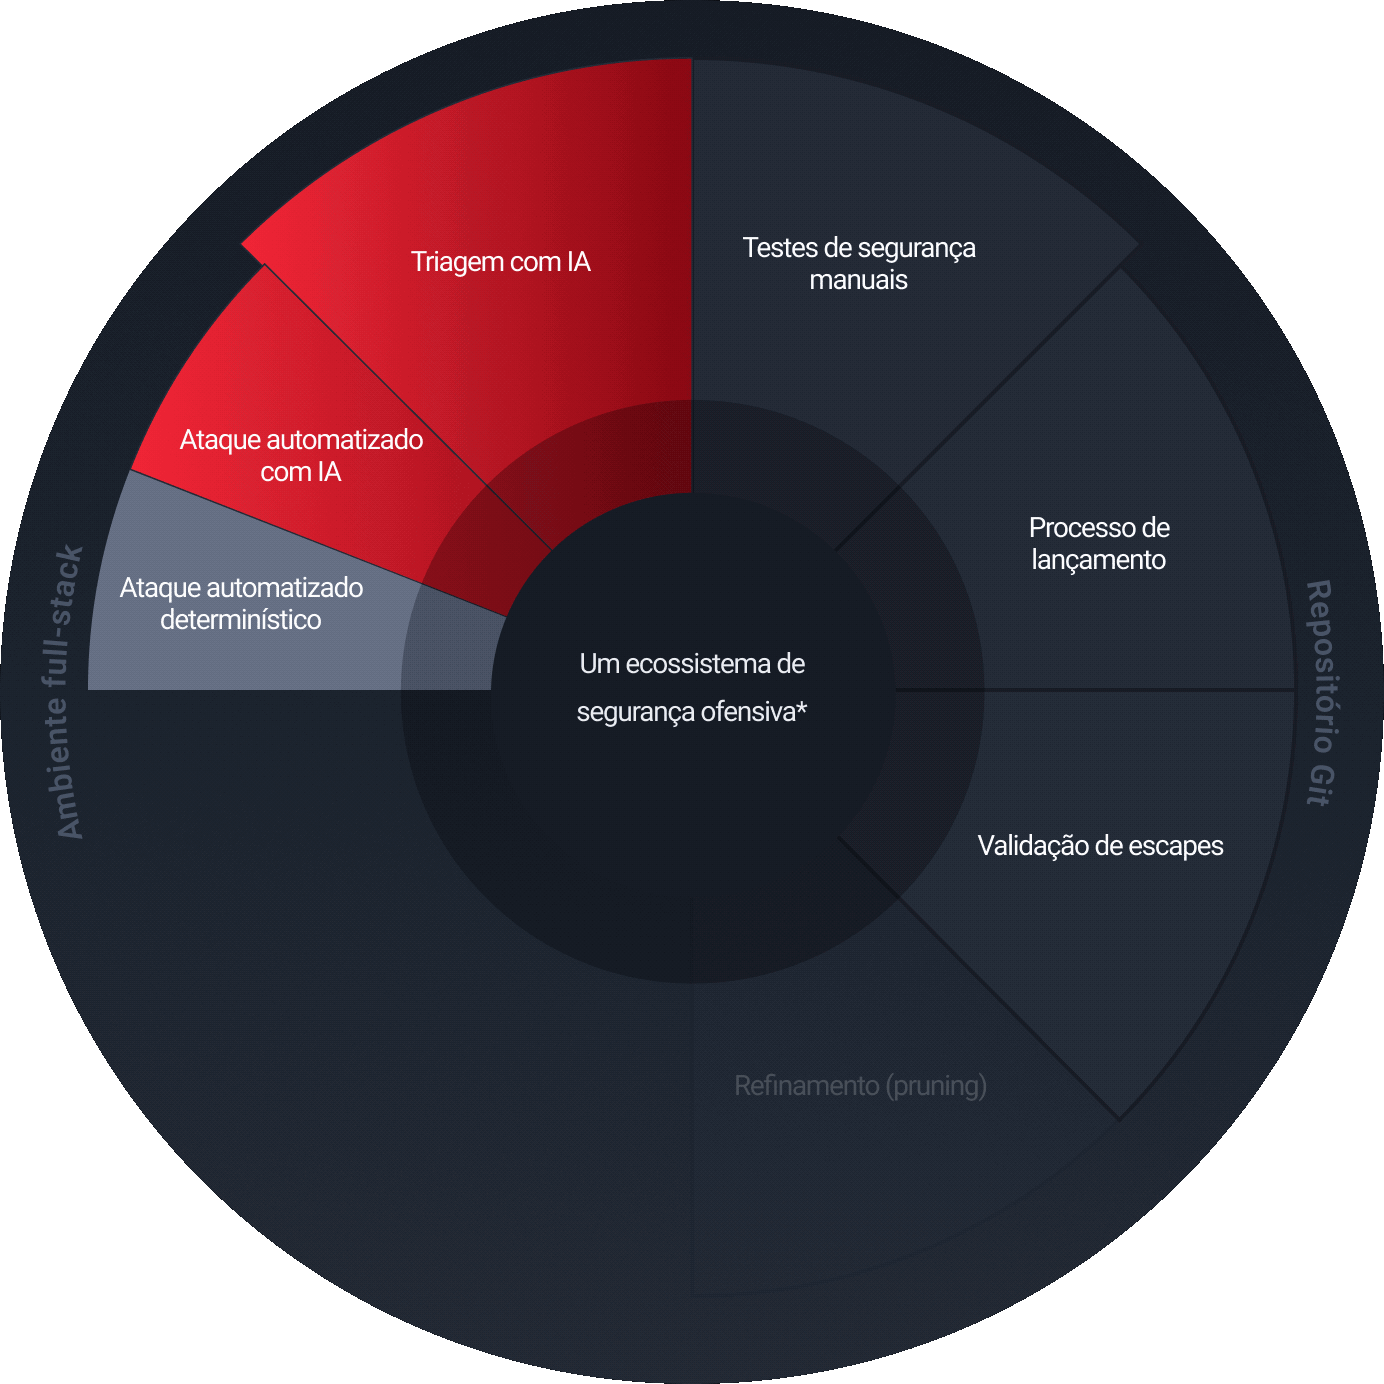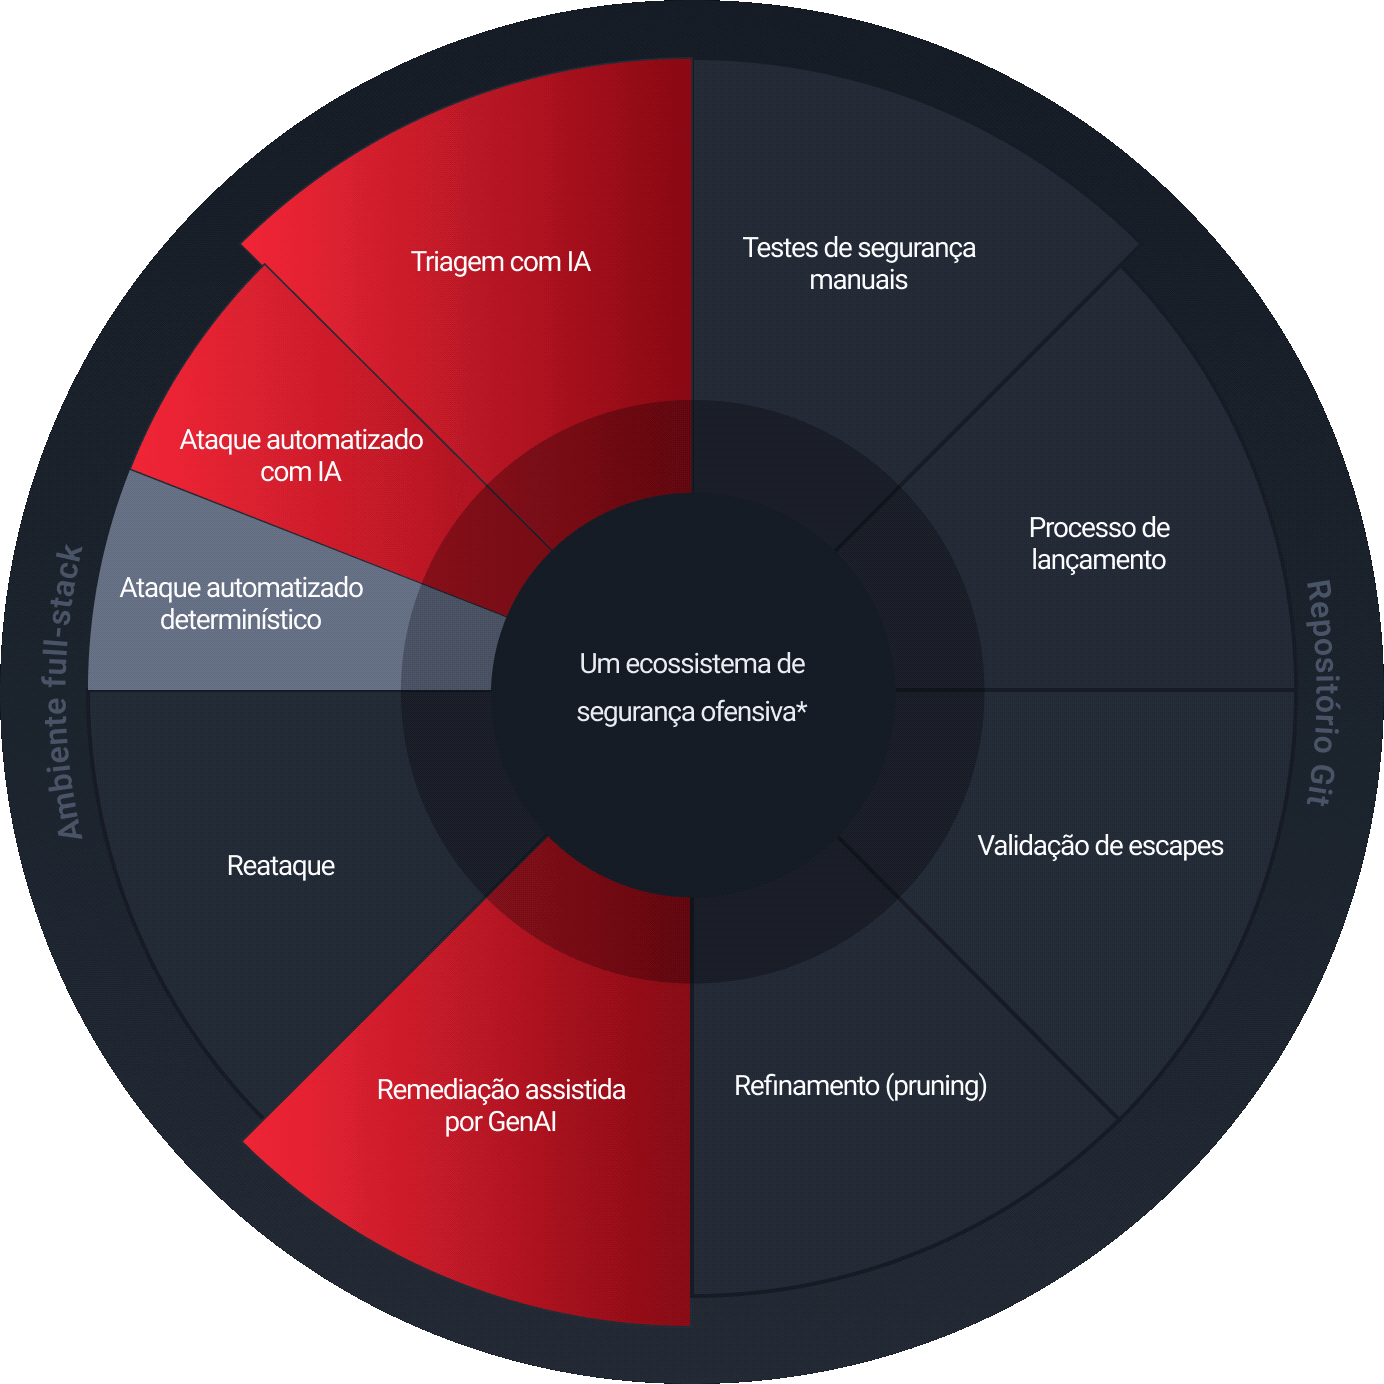
Animated AppSec diagram: AI, scanners, and pentesters form one offensive security ecosystem, from Git repository to full-stack environment.

IA

Descubra, mapeie e contextualize sua superfície de ataque identificando fluxos e ativos críticos para o negócio, ao mesmo tempo em que acelera a detecção de vulnerabilidades, a priorização de riscos, a implantação de correções e os reataques de acompanhamento.

Scanners

Descubra e mapeie continuamente sua superfície de ataque por meio de análise determinística, identificando APIs, componentes, tecnologias e vulnerabilidades em todo o seu ecossistema de software, com baixas taxas de falsos positivos.

Pentesters

Valide as descobertas, descubra falsos negativos e identifique caminhos de ataque que a automação sozinha não consegue detectar.

*Um ecossistema de segurança ofensiva

Platforma • IDE • MCP • CLI • API • BTS

*Um ecossistema de segurança ofensiva

Platforma • IDE • MCP • CLI • API • BTS

Testes de segurança abrangentes

AI SAST, SAST, SCA, varredura de segredos, DAST, MAST, CSPM, PTaaS, revisão de código seguro e engenharia reversa, tudo em um único ecossistema de segurança unificado.

Descoberta completa da superfície de ataque

Visibilidade de cada ativo que compõe sua superfície de ataque, conhecido e desconhecido, para que as equipes possam entender, priorizar e gerenciar a exposição.

Uma única plataforma, todas as camadas

Segurança de ponta a ponta, do endpoint ao runtime, não apenas uma peça do quebra-cabeça.

[ EQUIPES ]

Equipes diferentes. Um mesmo objetivo:

Reduzir o risco juntos
Equipes de desenvolvimento
Equipes de segurança
Equipes de fraude

Ajude os desenvolvedores a corrigir vulnerabilidades mais cedo, com menos atrito.

A Fluid Attacks se adapta às linguagens, ferramentas, repositórios, pipelines e sistemas de tickets das suas equipes. Os desenvolvedores obtêm evidências das vulnerabilidades, orientação de remediação assistida por IA, Autofix e Custom Fix, visibilidade do SBOM e controles de CI/CD que os ajudam a agir antes que o código inseguro chegue à produção.

Video of the Fluid Attacks AppSec platform listing vulnerabilities by priority and severity, found with PTaaS, AI SAST, and SCA.

Dê às equipes de segurança visibilidade contínua e maior controle sobre o risco do software.

A Fluid Attacks ajuda as equipes de segurança a centralizar descobertas, priorizar o risco, validar correções, reduzir falsos positivos e agilizar a remediação. A IA acelera a triagem, enquanto pentesters especialistas oferecem validação mais profunda quando necessário.

Video of the Fluid Attacks AppSec platform listing vulnerabilities by priority and severity, found with PTaaS, AI SAST, and SCA.

Dê às equipes de fraude uma visão clara do risco de fraude oculto nas vulnerabilidades.

A Fluid Attacks relaciona as vulnerabilidades abertas da sua organização com os resultados de fraude que elas possibilitam —apropriação de contas, coleta de dados, fraude em pagamentos e contas falsas— para que as equipes de fraude vejam o risco em termos de negócio, e não como uma simples lista de descobertas. A partir daí, elas podem identificar com precisão os sistemas mais expostos e escalá-los para remediação prioritária.

Video of the Fluid Attacks AppSec platform listing vulnerabilities by priority and severity, found with PTaaS, AI SAST, and SCA.
  • Segurança de aplicações (AppSec)
  • Assistência de segurança de código com IA (ACSA)
  • Application security posture management (ASPM)
  • Segurança de IA
  • Segurança na nuvem
  • Gestão de vulnerabilidades baseada em riscos (RBVM)
  • Segurança da cadeia de suprimentos de software (SSCS)
  • Conformidade

[ AVALIAÇÕES ]

Validado por equipes que escolhem uma segurança potencializada por IA e especialistas de elite

4.7/5

Stars based on 378 ratings as of September 18th, 2026

Strong Performer 

Fluid Attacks was recognized as a Strong Performer in the 2026 Gartner Peer Insights™ Voice of the Customer for Application Security Testing

Gartner, Gartner Peer Insights Voice of the Customer for Application Security Testing, Peer Contributors, 31 March 2026.

4.7/5-star customer rating based on 778 ratings submitted in the Application Security Testing market as of September 28, 2026. Gartner® and Peer Insights™ are trademarks of Gartner, Inc. and/or its affiliates. All rights reserved. Gartner Peer Insights content consists of the opinions of individual end users based on their own experiences, and should not be construed as statements of fact, nor do they represent the views of Gartner or its affiliates. Gartner does not endorse any vendor, product or service depicted in this content nor makes any warranties, expressed or implied, with respect to this content, about its accuracy or completeness, including any warranties of merchantability or fitness for a particular purpose.

  • “The platform is intuitive and well organized, making it simple to negative, understand security findings, track remediation and re-attack vulnerabilities.”

    Software Developer - Banking

    5.0

  • “Fluid is a very useful platform that allows us to review the vulnerabilities that appear in our products”

    Software Developer - Banking

    5.0

  • “Overall, my experience with Fluid Attacks has been positive. I appreciate the team’s technical expertise, the clarity of the findings reported, and the usefulness of the recommendations for remediating vulnerabilities.”

    Engineering Manager - Banking

    5.0

  • “Fluid Attacks is an excellent platform that constantly feeds us with information about vulnerabilities found in our software projects”

    Engineer - Banking

    5.0

  • "Excellent and very helpful service that supports the continuous improvement of our organization's security."

    Software Developer - Banking

    5.0

  • “My overall experience has been positive, the platform clearly outlines how to remediate vulnerabilities.”

    IT Associate - Banking

    5.0

  • “The ability to view vulnerabilities in real time and have a relationship in seller services.”

    Data and Analytics Manager -  Banking

    5.0

  • “Lo que mas me gusta es su enfoque de seguridad continua y los reportes claros con recomendaciones prácticas, que facilitan identificar y corregir vulnerabilidades rápidamente.”

    IT Associate - Finance (non-banking)

    5.0

  • “Our experience with Fluid attacks has been excellent. The team is very skilled, always proactive, and quick to respond.”

    Manager, IT Security and Risk Management - Banking

    5.0

  • “What I like most about the product is that it allows us to understand what vulnerabilities we have at the project level and how these vulnerabilities can be resolved.”

    Software Engineer - Finance (non-banking)

    5.0

  • “I like how detailed the findings are and how often new issues are reported through continuous testing.”

    Software Developer - IT Services

    5.0

  • “The experience with the product has been enriching in terms of protection and monitoring of both static and dynamic vulnerabilities.”

    Software Engineer - Finance (non-banking)

    5.0

  • “Las revisiones de seguridad, las observaciones y las opciones para resolver las vulnerabilidades permiten afrontar de buena manera los problemas de seguridad encontrados.”

    Arquitecto de soluciones - Software

    5.0

  • “El servicio al cliente es de primera clase, el factor diferenciador de su oferta comercial.”

    Chief Technology Officer - Banking

    4.0

  • “La velocidad y el detalle con el que entregan reportes o hallazgos en el código o infraestructura que vamos desarrollando.”

    Software Developer - IT Services

    5.0

  • “The ability to view vulnerabilities in real time and have a relationship in seller services.”

    Data and Analytics Manager -  Banking

    5.0

  • “Our experience with Fluid attacks has been excellent. The team is very skilled, always proactive, and quick to respond.”

    Manager, IT Security and Risk Management - Banking

    5.0

  • “What I like most about the product is that it allows us to understand what vulnerabilities we have at the project level and how these vulnerabilities can be resolved.”

    Software Engineer - Finance (non-banking)

    5.0

  • “I like how detailed the findings are and how often new issues are reported through continuous testing.”

    Software Developer - IT Services

    5.0

  • “The experience with the product has been enriching in terms of protection and monitoring of both static and dynamic vulnerabilities.”

    Software Engineer - Finance (non-banking)

    5.0

Reduza o risco sem atrasar suas entregas

Reduza o risco sem atrasar suas entregas

Resultados rápidos e precisos a partir de um único programa de segurança contínuo impulsionado por IA, scanners e pentesters.

Resultados rápidos e precisos a partir de um único programa de segurança contínuo impulsionado por IA, scanners e pentesters.

Previna

Previna

Previna

Detecte

Detecte

Detecte

Gerencie

Gerencie

Gerencie

Corrija

Corrija

Corrija