
O CVSSF é uma métrica de exposição ao risco criada pela Fluid Attacks que converte uma pontuação base CVSS em um valor exponencial por meio da fórmula CVSSF = 4^(CVSS−4). Ele existe porque a severidade não se soma em linha reta: dez achados de 1.0 não equivalem a um de 10.0.
A diferença é aritmética, não retórica. Esses dez achados de severidade baixa valem juntos cerca de 0,2 unidades CVSSF. O único crítico vale 4.096 unidades CVSSF. No State of Attacks 2026 da Fluid Attacks, construído sobre 1.119.396 vulnerabilidades reportadas nos sistemas de clientes entre 1º de janeiro e 31 de dezembro de 2025, os 4,5 % de severidade alta ou crítica concentraram 79,9 % de toda a exposição ao risco reportada.
Esta página cobre o que é o CVSSF, como funcionam sua fórmula e suas duas constantes, o que a métrica mede e o que não mede, como ela se posiciona ao lado de CVSS, EPSS e do catálogo KEV, e como a Fluid Attacks a usa, inclusive dentro de um acordo de nível de serviço contratual
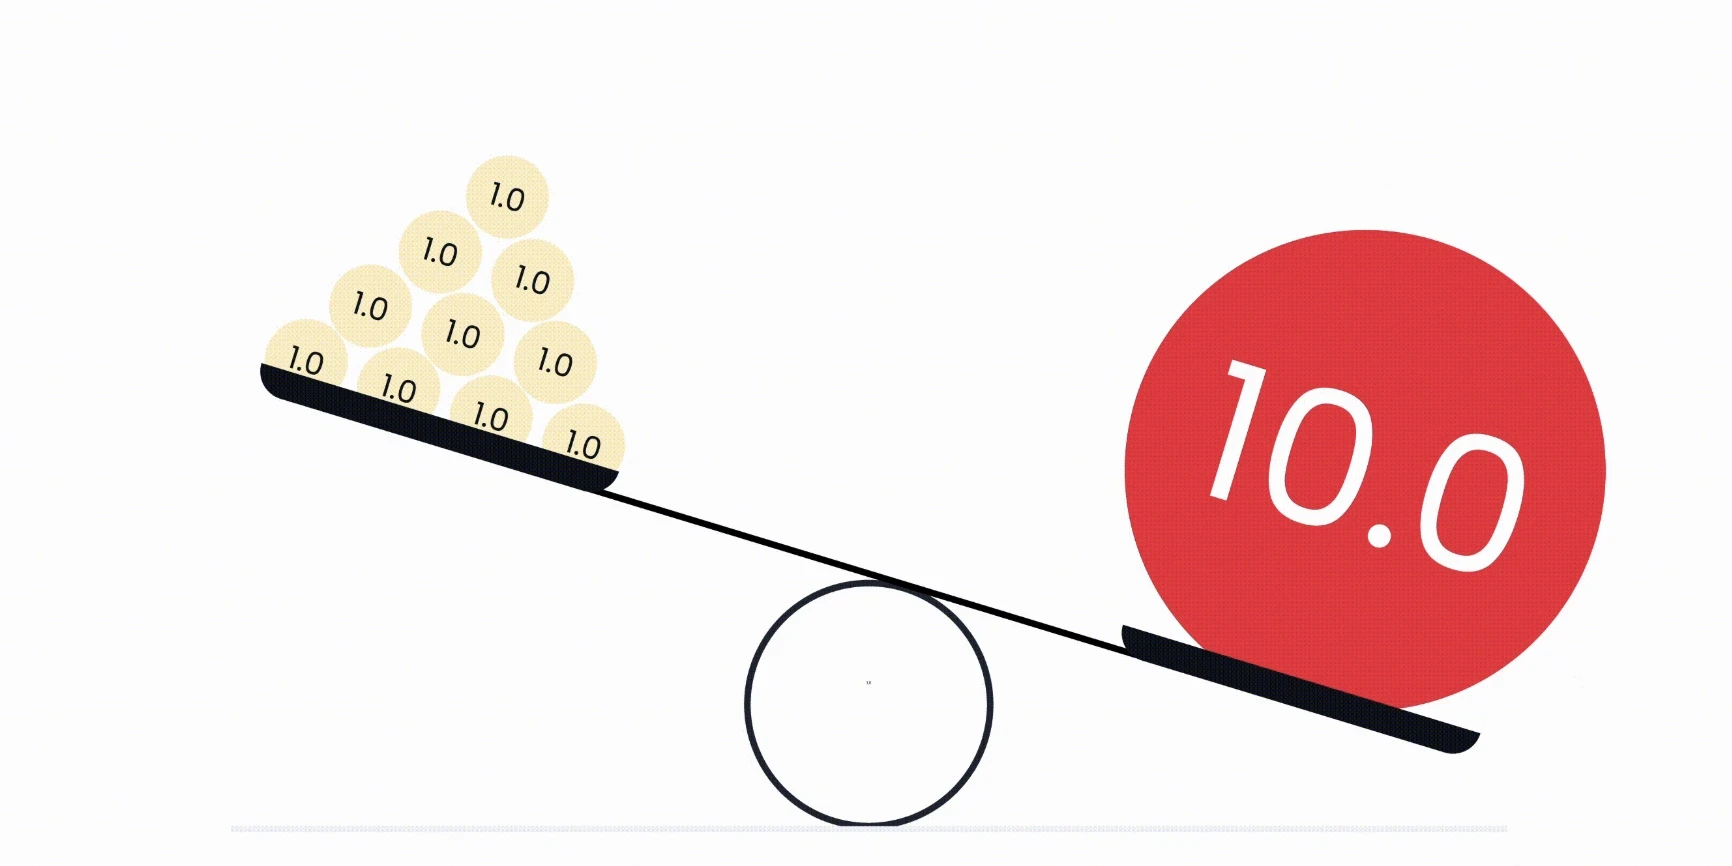
Dez vulnerabilidades de CVSS 1.0 não equivalem a uma de CVSS 10.0.
O que é o CVSSF?
O CVSSF é uma métrica que expressa quanta exposição ao risco uma vulnerabilidade acrescenta a um sistema, em vez de quão grave é essa vulnerabilidade por si só. A Fluid Attacks o criou, e sua documentação o define como uma transformação da pontuação base CVSS feita para ajudar as organizações a priorizar a remediação de vulnerabilidades. O “F” vem de “à la Fluid Attacks”.
Ele responde a uma pergunta que uma pontuação de severidade não pode: quando você soma tudo o que está aberto hoje em um sistema, quanta exposição é isso? As pontuações CVSS não sobrevivem à soma. Uma lista de 400 achados com média de 5.2 não diz nada sobre se o sistema está em apuros, porque a média esconde tanto a cauda longa quanto o valor atípico. Um total CVSSF diz: o agregado CVSSF é construído para que um único achado crítico pese ordens de magnitude mais do que centenas de achados menores.
Três coisas que o CVSSF não é. Não é um padrão: o Forum of Incident Response and Security Teams (FIRST) mantém o CVSS, a Fluid Attacks mantém o CVSSF, e nenhum organismo de padronização o reconhece. Não é uma probabilidade, porque uma transformação determinística de uma pontuação de severidade não diz nada sobre se alguém vai explorar a falha. E não substitui a contagem de vulnerabilidades, de que as equipes ainda precisam para planejar capacidade; a priorização de vulnerabilidades funciona melhor com os dois números na tela. As perguntas sobre exploração cabem ao EPSS e ao catálogo de vulnerabilidades exploradas conhecidas da CISA, cobertos mais adiante.
Como o CVSSF é calculado
A forma geral é CVSSF = P^(CVSS−R), em que P e R são constantes que cada organização escolhe. A Fluid Attacks fixa ambas em 4, o que dá a fórmula de trabalho 4^(CVSS−4).
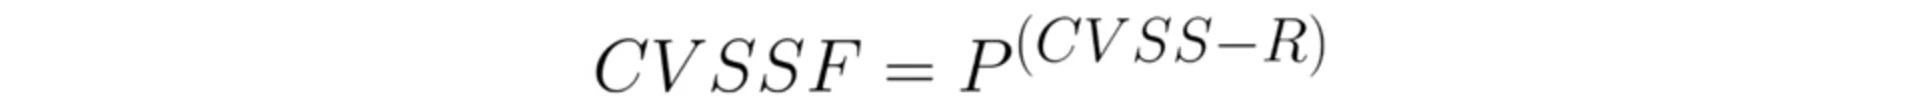
A forma geral do CVSSF, com suas duas constantes.
A fórmula e suas duas constantes
P significa proporcionalidade. Define quantas vulnerabilidades de uma dada pontuação base CVSS equivalem a uma vulnerabilidade com um ponto a mais. Os especialistas em segurança da Fluid Attacks fixaram 4 por consenso, e o valor é publicado aqui desde que a métrica foi introduzida: quatro achados de CVSS 9.0 equivalem a um de 10.0. R significa alcance, e ancora a curva para que o resultado permaneça em números com os quais uma equipe consiga trabalhar. Com R em 4, um achado de CVSS 4.0 vale exatamente 1 unidade, e tudo abaixo desse limite cai em frações.
Essas duas escolhas são os únicos juízos de valor do modelo, e são explícitas de propósito. Uma organização que considere que a severidade escala mais rápido pode aumentar P; uma que queira uma curva mais plana pode reduzi-lo. Não há nada escondido atrás do número.
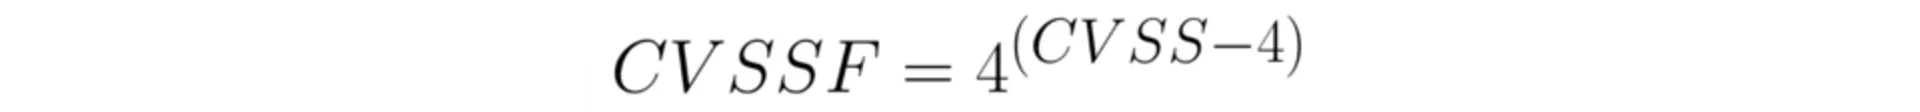
A forma de trabalho do CVSSF que a Fluid Attacks aplica a cada achado que reporta.
A escada de equivalências
Rodar a fórmula ao longo do intervalo CVSS torna a curva concreta:
Pontuação base CVSS | CVSSF = 4^(CVSS−4) | Equivalente em achados de CVSS 1.0 |
|---|---|---|
1.0 | 0,02 | 1 |
2.0 | 0,06 | 4 |
3.9 | 0,87 | 56 |
4.0 | 1 | 64 |
5.0 | 4 | 256 |
6.9 | 55,7 | 3.566 |
7.0 | 64 | 4.096 |
8.0 | 256 | 16.384 |
8.9 | 891,4 | 57.052 |
9.0 | 1.024 | 65.536 |
10.0 | 4.096 | 262.144 |
Valores CVSSF ao longo do intervalo CVSS, calculados com 4^(CVSS−4). A terceira coluna divide cada valor pelas 0,02 unidades de um achado de CVSS 1.0.
Duas linhas merecem atenção. O salto de 8.9 para 9.0, a linha em que o CVSS deixa de chamar uma vulnerabilidade de “alta” e passa a chamá-la de “crítica”, vale 132,6 unidades. O salto de 9.0 para 10.0, inteiramente dentro da faixa crítica, vale 3.072. A escala qualitativa de severidade muda na lacuna menor e fica parada ao longo da maior.
Um exemplo trabalhado: Log4Shell diante de mil achados de severidade baixa
Imagine uma organização com 1.000 achados abertos de CVSS 3.0 e nenhum crítico. Em 10 de dezembro de 2021, a CVE-2021-44228 aparece em uma de suas dependências. A NVD lhe atribui uma pontuação base CVSS v3.1 de 10.0 e uma classificação de severidade crítica.
Por contagem, o backlog passa de 1.000 para 1.001: uma alta de 0,1 %, invisível em qualquer painel. Por exposição, os 1.000 achados de CVSS 3.0 valem 250 unidades e o novo vale 4.096. A exposição total sobe mais de 1.600 % de um dia para o outro, e o único achado novo concentra 94 % dela. Esse é o argumento da métrica resumido em um evento.
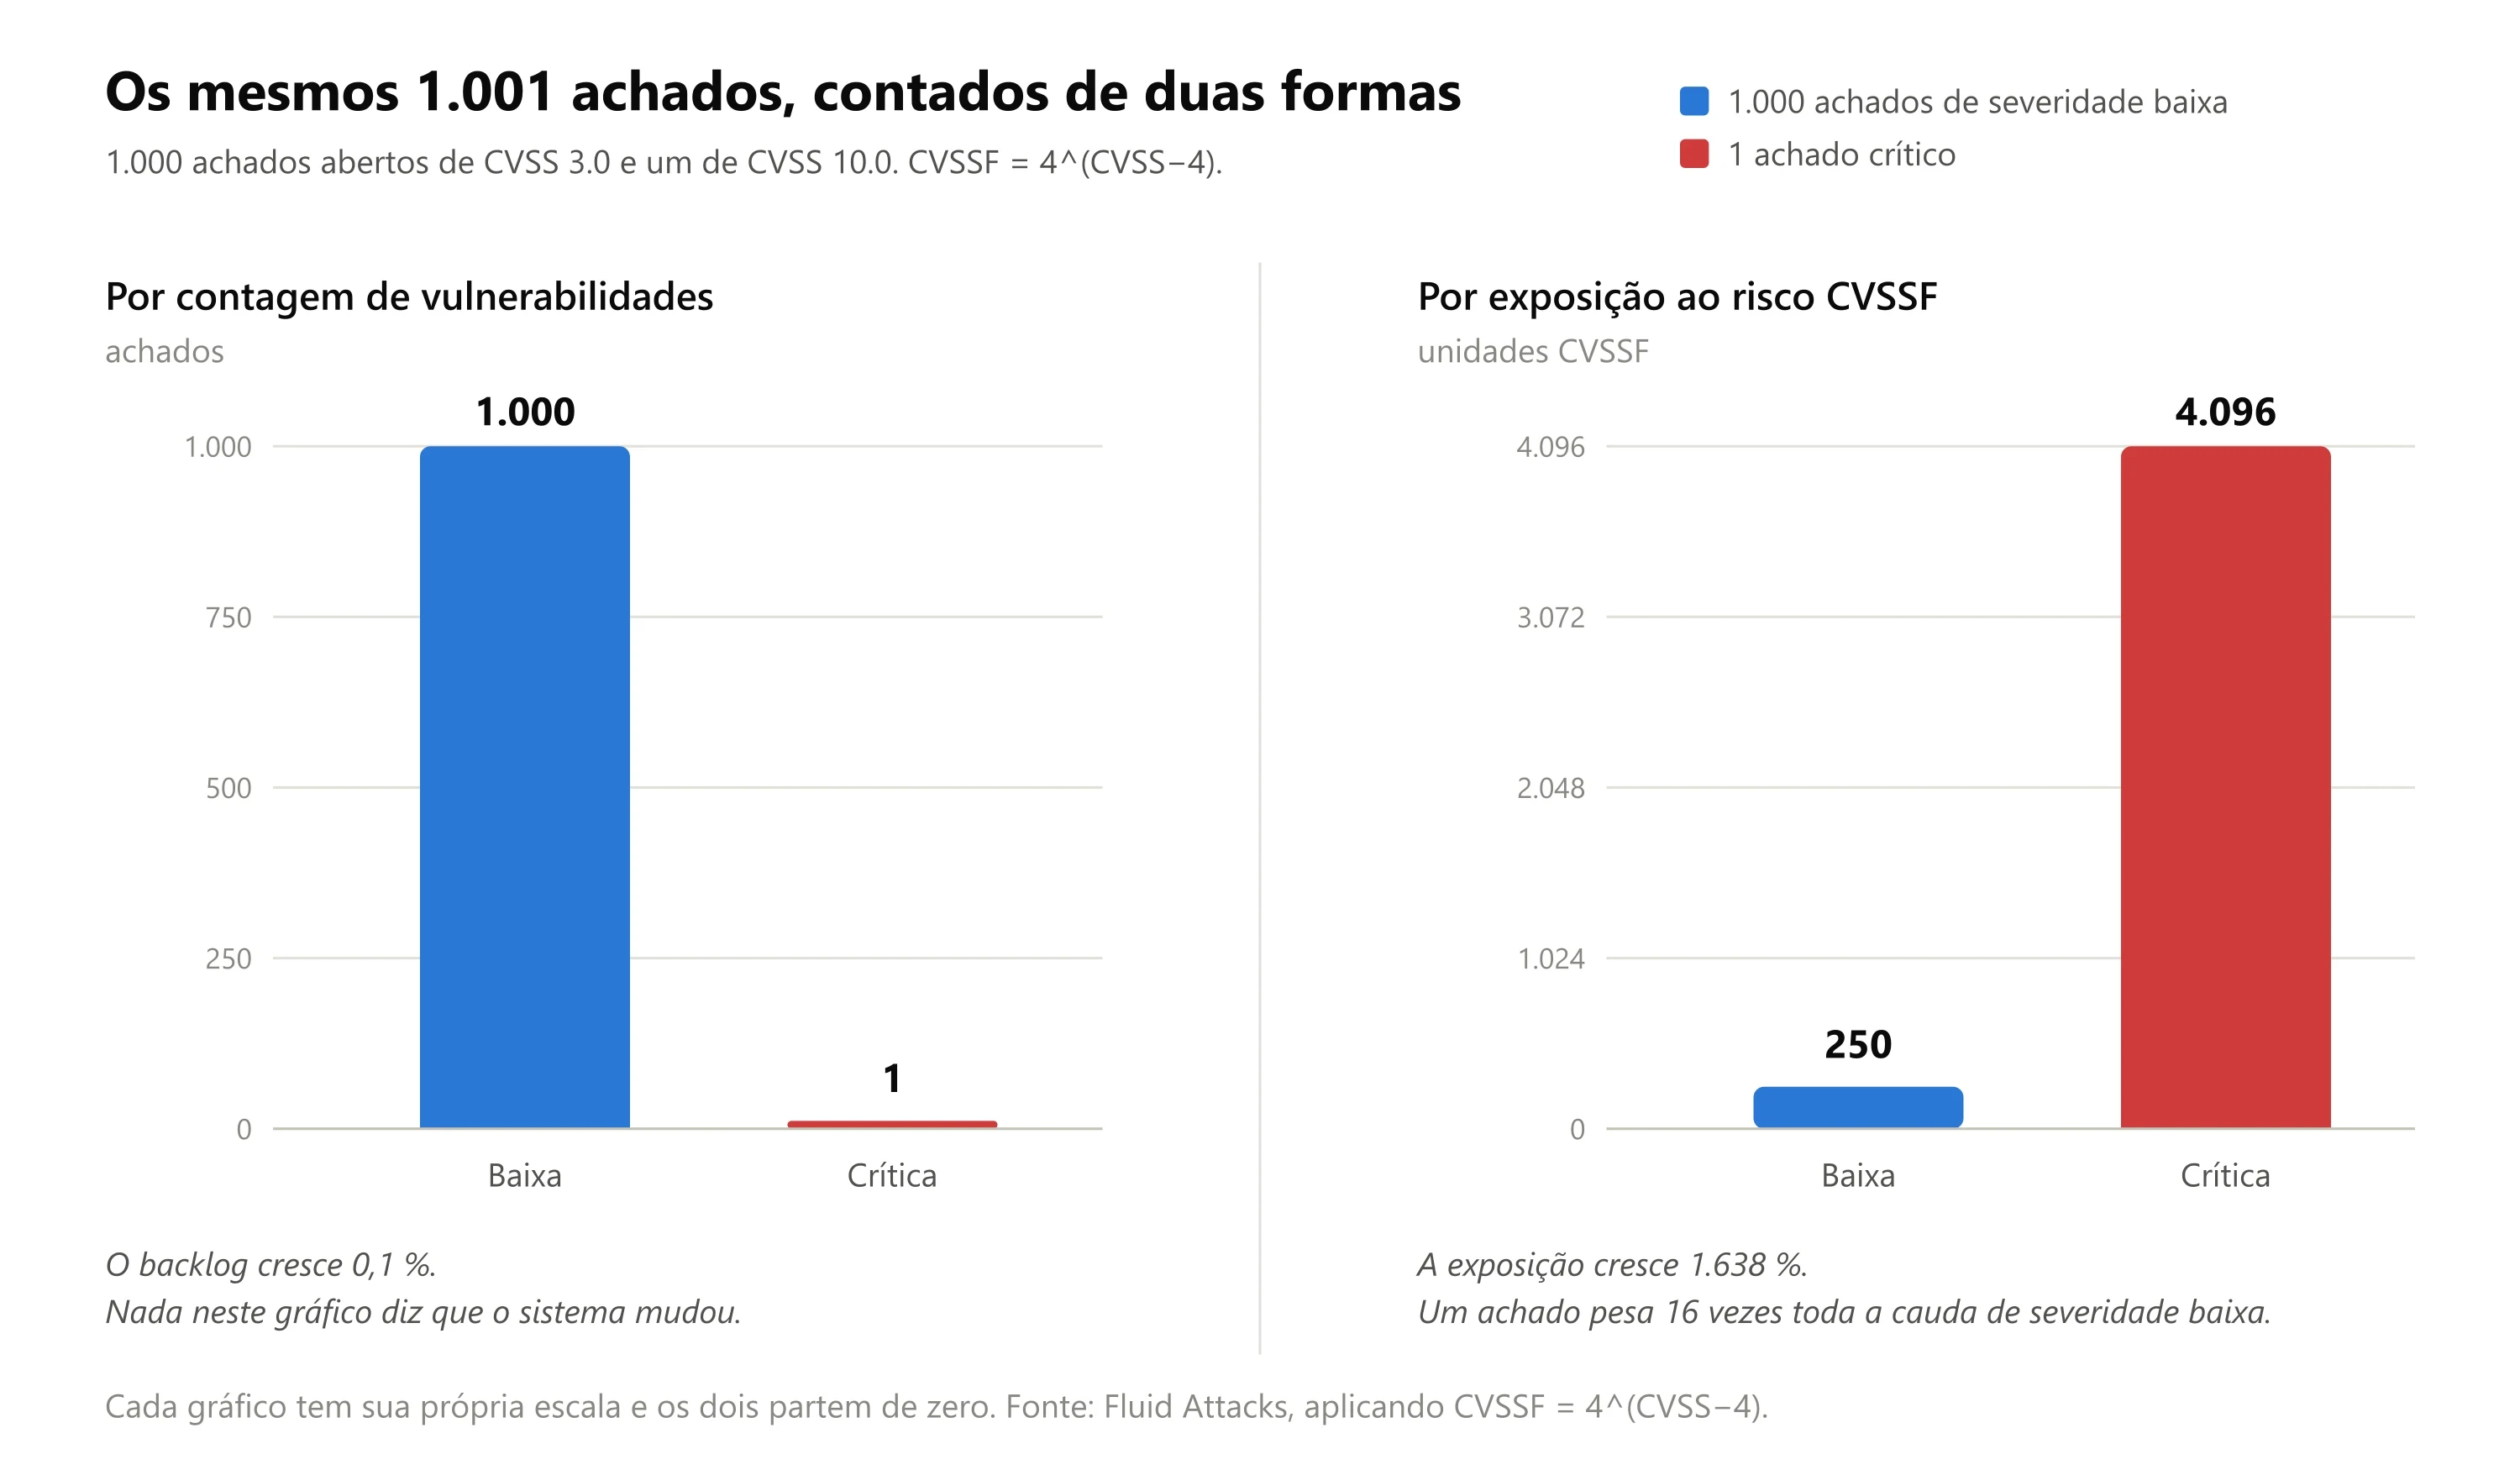
A contagem trata o achado crítico como 0,1 % do problema. O CVSSF o coloca em 94 %. Elaboração própria.
Duas precisões. A Log4Shell carrega uma pontuação CVSS v3.1, enquanto os números de 2025 da Fluid Attacks usam faixas de CVSS v4.0, então valores produzidos sob versões diferentes de CVSS não deveriam ser comparados sem que isso seja dito. E os 4.096 daqui são o resultado de aplicar a fórmula a uma pontuação pública, não uma classificação oficial publicada para essa CVE.
Por que contar vulnerabilidades esconde o risco
Uma contagem de vulnerabilidades trata cada achado como uma unidade, que é justamente o que uma pontuação de severidade diz ser falso. As equipes sabem disso, e por isso a maioria dos programas de gestão de vulnerabilidades agrupa os achados em categorias de severidade baixa, média, alta e crítica, e trabalha cada categoria em separado. Isso produz quatro números que não podem ser somados, e uma visão do sistema que nunca se resolve em uma única resposta. A gestão de vulnerabilidades baseada em risco pede um número, e uma contagem por categorias não consegue produzi-lo.
As faixas de severidade são arbitrárias; a exposição não
Uma vulnerabilidade só é crítica a partir de 9.0, então uma de 8.9 fica rotulada como alta. Essa diferença de 0.1 decide qual delas é escalada, enquanto uma de 8.9 e uma de 7.0 dividem o mesmo rótulo apesar de estarem separadas por 827,4 unidades CVSSF. As faixas são um recurso de comunicação, não uma medição, e priorizar por elas significa priorizar pelo ponto em que alguém traçou uma linha um dia.
A FIRST diz exatamente isso em seu CVSS v4.0 User Guide, em uma seção intitulada “CVSS Base Score (CVSS-B) Measures Severity, not Risk”. O guia afirma que as pontuações base são projetadas para medir a severidade de uma vulnerabilidade, e que a pontuação é independente de qualquer fator associado à ameaça ou ao ambiente computacional. A organização que publica o sistema de pontuação é explícita: a pontuação sozinha não é um número de risco.
Isso deixa uma lacuna entre o que o CVSS produz e o que um programa de segurança precisa reportar, e o CVSSF é uma forma de fechá-la: preservar o trabalho de pontuação que a FIRST já padronizou e mudar a escala em que os resultados são somados.
O que nossos dados de 2025 mostram
O State of Attacks 2026 da Fluid Attacks cobre 1.119.396 vulnerabilidades reportadas em sistemas de clientes entre 1º de janeiro e 31 de dezembro de 2025, que representam 27.440.146 unidades CVSSF de exposição. O recorte:
Achados de severidade alta e crítica: 50.495 vulnerabilidades, 4,5 % do total, que concentram 79,9 % de toda a exposição ao risco reportada.
Achados de severidade baixa: 807.169 vulnerabilidades, 72,1 % do total, que concentram 29.839 unidades CVSSF, cerca de um milésimo do agregado.
Sistemas com pelo menos um achado alto ou crítico: 70 %, ante 53,3 % no ano anterior.
O sistema médio desse conjunto de dados tinha 1.266 vulnerabilidades e 31.041 unidades CVSSF. Corte a contagem pela metade limpando a cauda de severidade baixa e a exposição mal se move. A exposição média por sistema subiu 8,5 % de um ano para o outro, enquanto a mediana subiu 33,5 %, o que indica que o aumento foi generalizado e não obra de um punhado de valores atípicos.
▶️ Vídeo: explicamos os resultados do Relatório de Ataques 2026 e como medimos a exposição ao risco dos sistemas avaliados. (em espanhol)
O CVSSF na Fluid Attacks
A Fluid Attacks reporta cada achado com seu valor CVSSF, agrega esses valores na exposição ao risco agregada exibida em toda a plataforma, e mede a própria acurácia contra eles em um SLA contratual. A métrica não é um rótulo acrescentado ao final de um relatório: é a unidade em que o trabalho é avaliado.
Onde o CVSSF aparece na plataforma
Na seção Groups da plataforma da Fluid Attacks, o resumo de vulnerabilidades de uma organização mostra quatro números, e um deles é, nas palavras da documentação, “The total CVSSF units corresponding to open vulnerabilities”. Ele fica ao lado da contagem de vulnerabilidades abertas em vez de substituí-la, porque os dois respondem a perguntas diferentes: quanto trabalho está na fila e quanta exposição está viva.
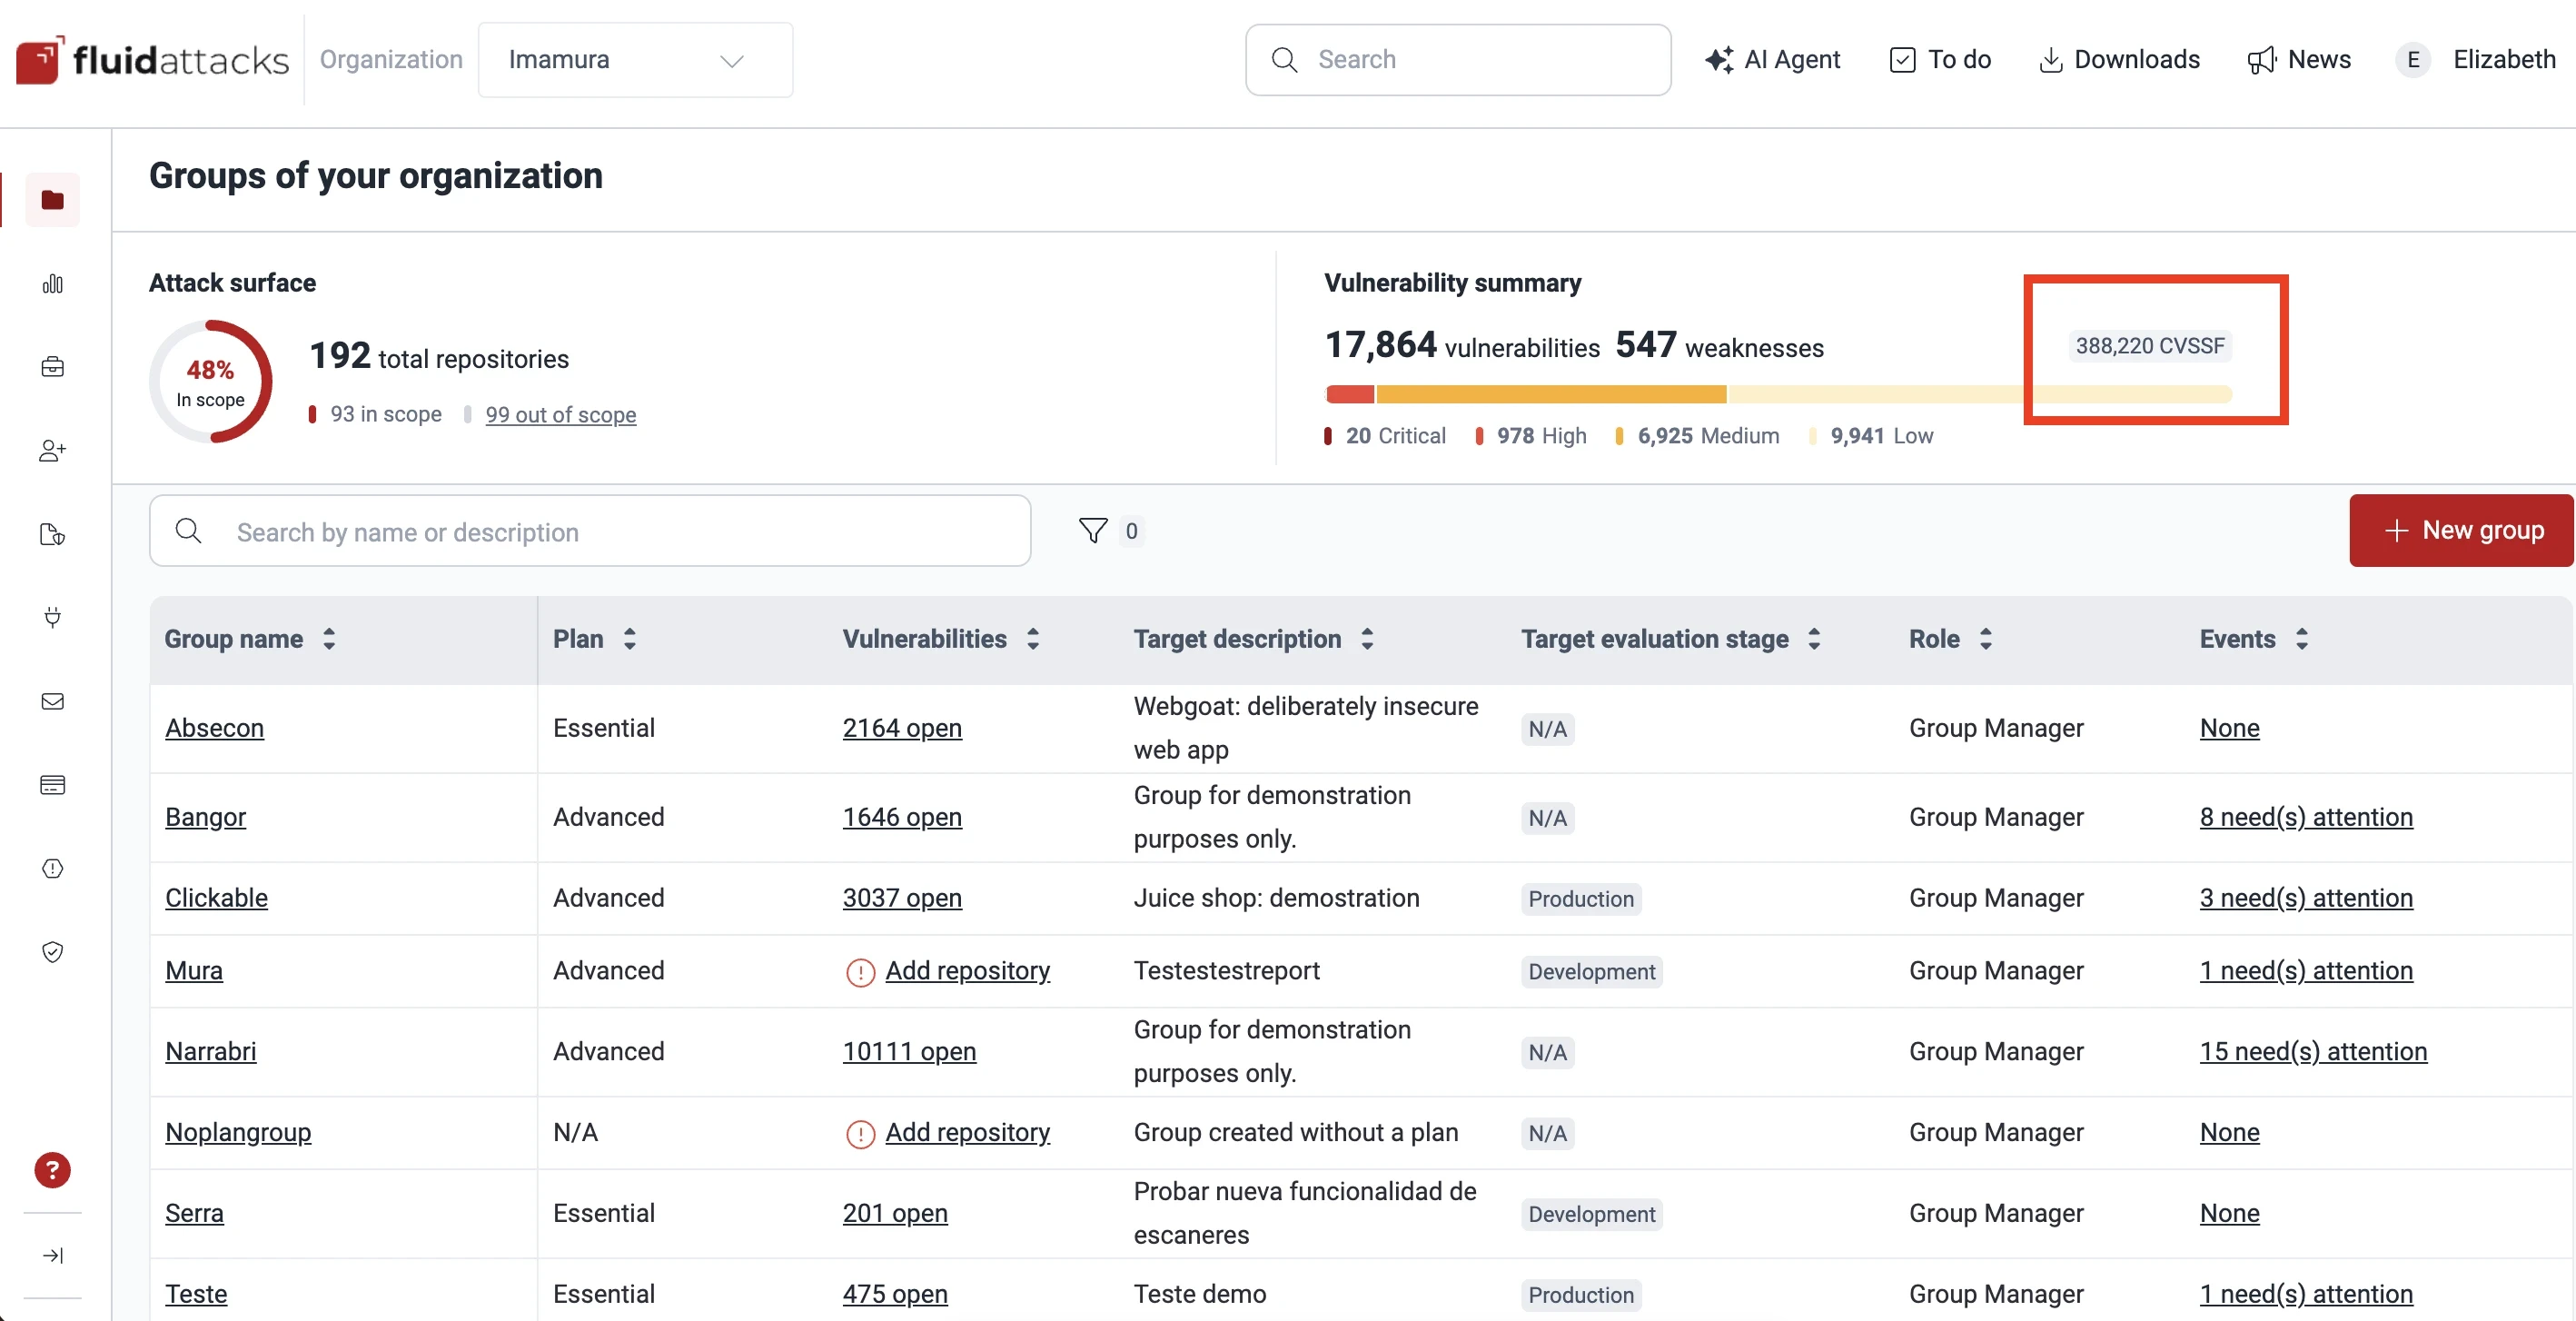
A plataforma mostra a contagem e a exposição lado a lado.
A entrada desse total é publicada de forma aberta. O Fluid Attacks Database lista cada tipo de fraqueza com suas métricas base de CVSS 4.0, suas métricas de ameaça e o vector string completo, de modo que qualquer pessoa pode reconstruir a pontuação de que parte um achado desse tipo antes de julgar o número que ela produz.
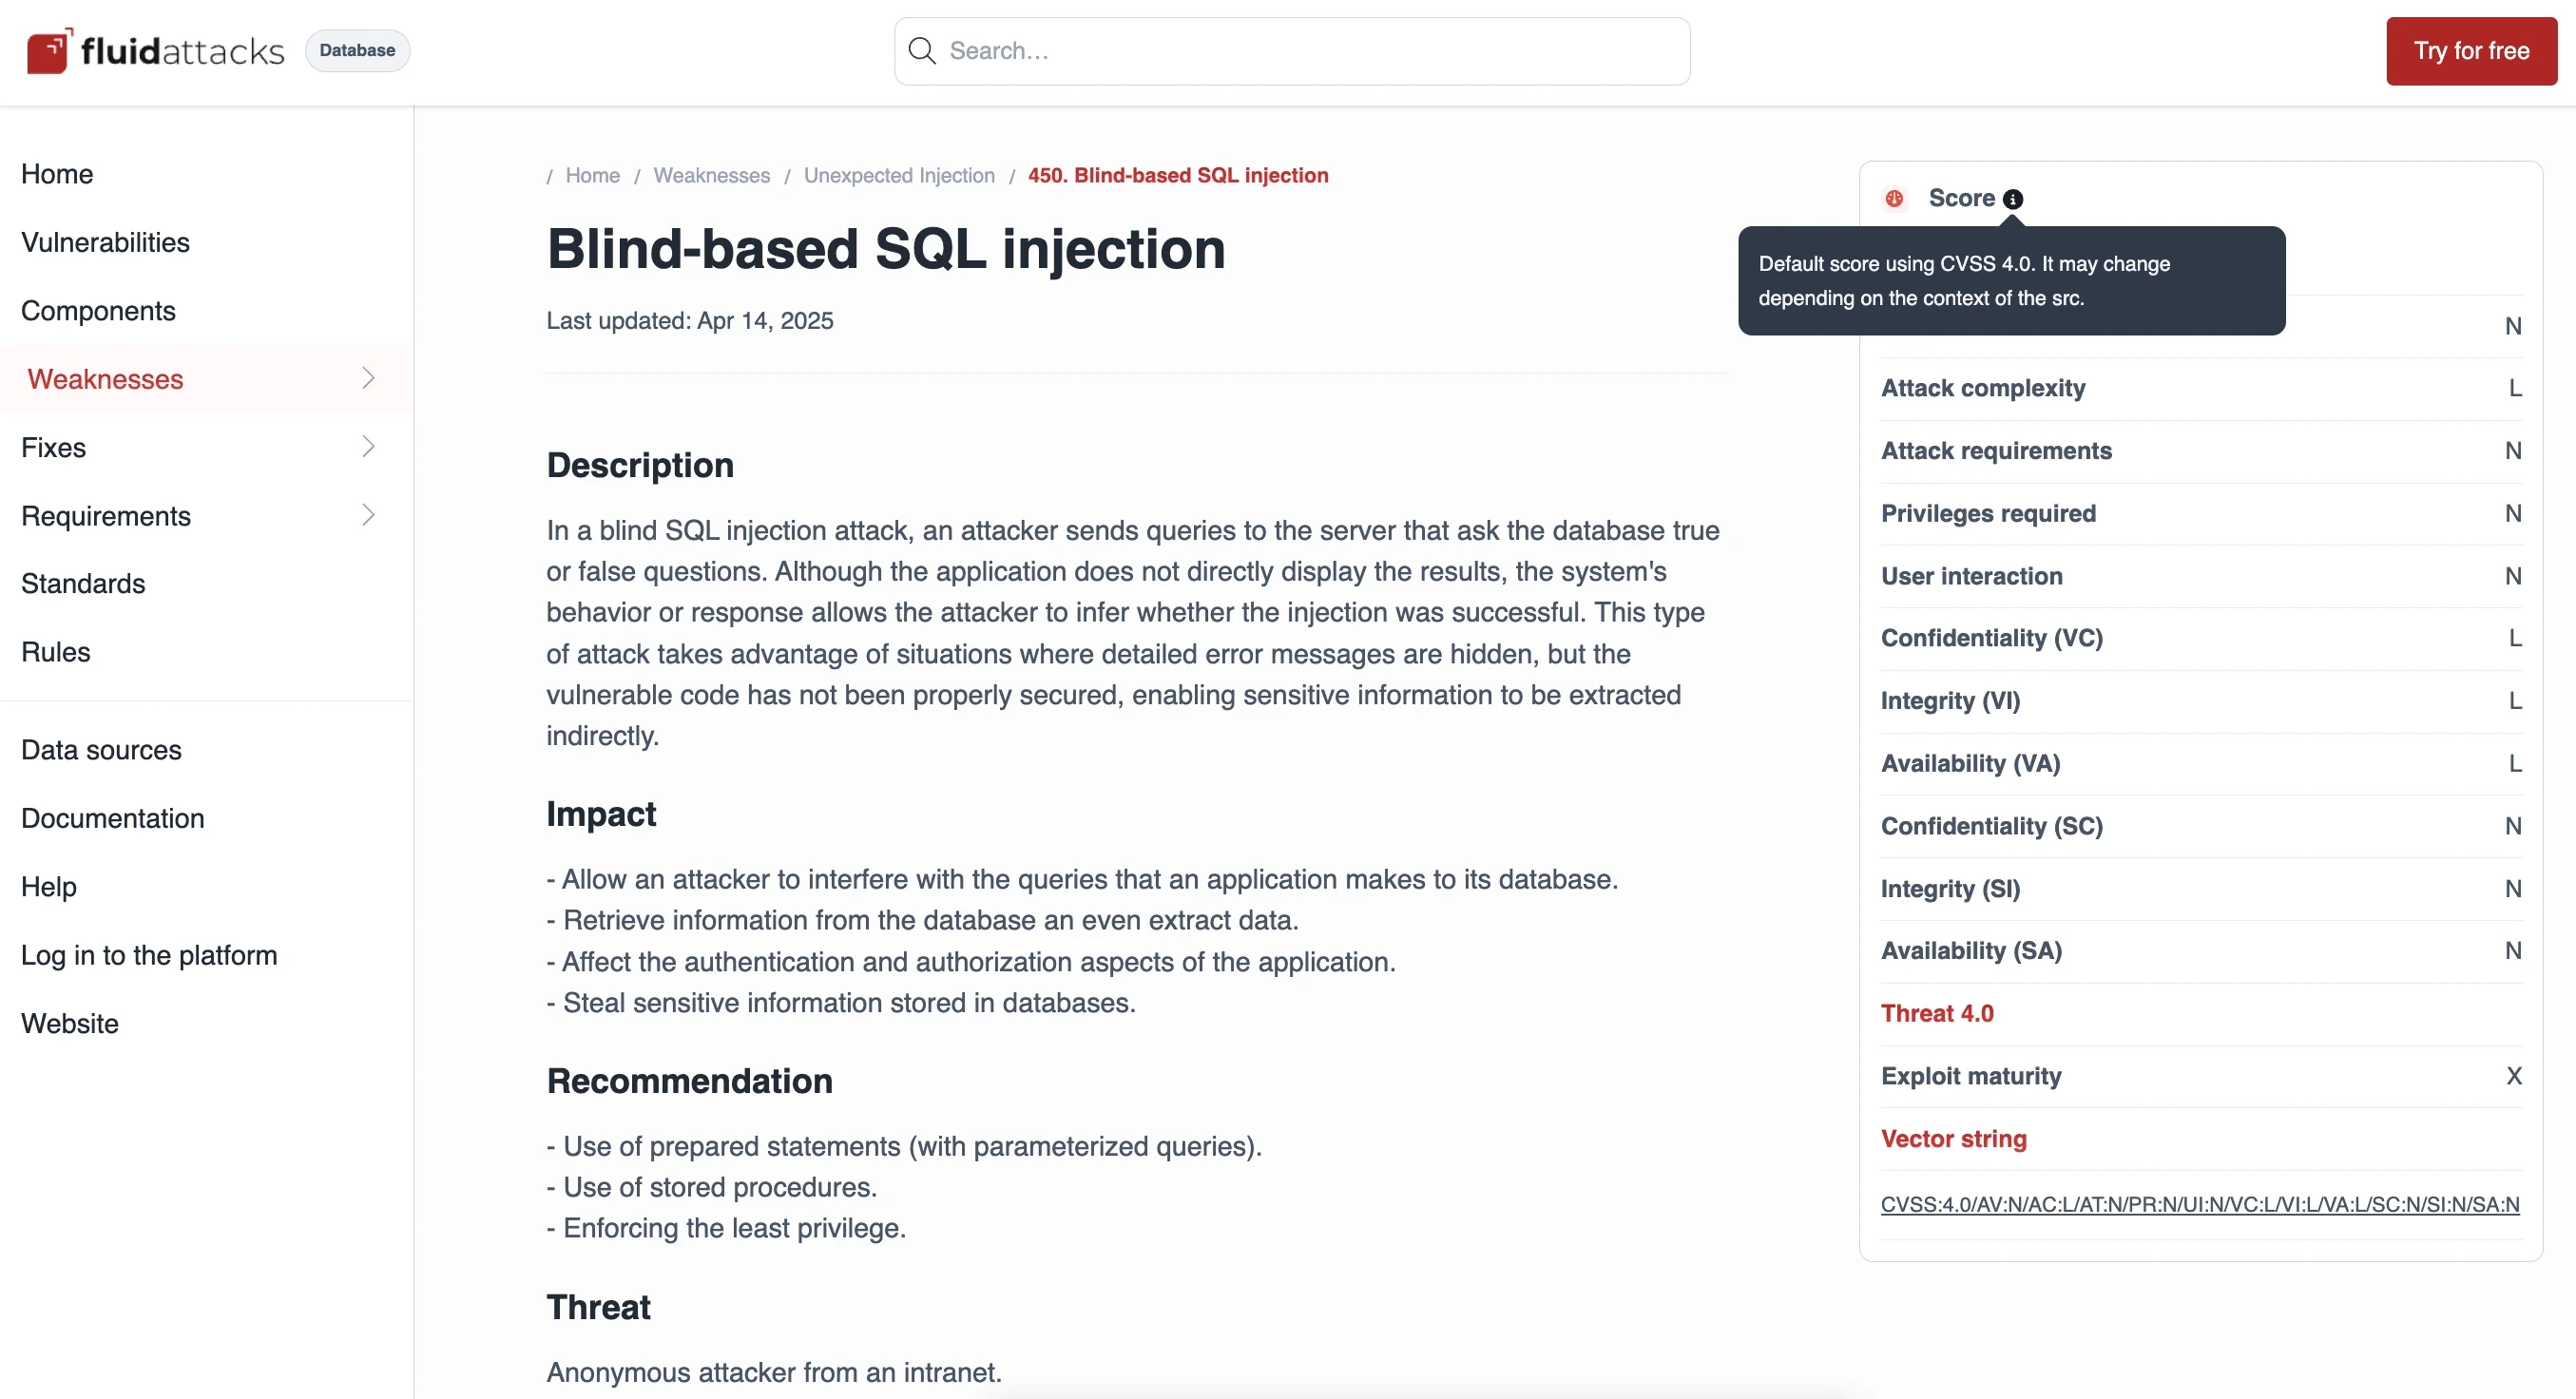
As métricas base e o vector string publicados para cada tipo de fraqueza.
Nosso Accuracy SLA está escrito em CVSSF
Desde janeiro de 2025, a Fluid Attacks sustenta um Accuracy SLA para os grupos do plano Advanced, com dois limites. Os relatórios de exposição de um cliente se comprometem com um F2 score de pelo menos 90 %, e os relatórios de suas vulnerabilidades com um F0.5 score de pelo menos 90 %. A condição de descumprimento documentada é estreita: o SLA é rompido quando as duas acurácias caem abaixo de 90 %.
O primeiro desses limites é calculado em CVSSF. O procedimento da documentação é explícito: calcular o valor de cada vulnerabilidade com 4^(CVSS−4), totalizar os números dos verdadeiros positivos, dos falsos positivos e dos falsos negativos, derivar precisão e recall desses totais, e aplicar a fórmula do F2. O F2 dá mais peso ao recall do que à precisão, então a medida pune muito mais um achado crítico omitido do que um alarme falso, que é o formato correto para um número em que uma equipe de segurança precisa confiar.
O segundo limite usa contagens simples de vulnerabilidades e um F0.5 score, que pondera a precisão. Um compromisso protege quem gerencia o risco; o outro protege os desenvolvedores que trabalham a fila.
Testes manuais e automatizados, medidos em CVSSF
Mudar a unidade de medida muda o que os resultados dizem sobre os métodos de testes de segurança. Testes manuais aqui significam pentesting realizado pelos pentesters da Fluid Attacks. Do State of Attacks 2026:
Medida | Ferramentas automatizadas | Testes manuais |
|---|---|---|
Percentual de vulnerabilidades encontradas | 88,4 % | 11,6 % |
Percentual de exposição encontrada | 55,8 % | 44,2 % |
CVSSF médio por achado | 15,5 | 93,2 |
Os números de ferramentas cobrem os planos Advanced e Essential; os de testes manuais cobrem apenas o plano Advanced. State of Attacks 2026, dados de 2025.
Por contagem, a automação faz quase nove décimos do trabalho. Por exposição, faz pouco mais da metade. Um achado reportado por um pentester concentrou seis vezes a exposição de um reportado por um scanner nesse conjunto de dados.
O número que preferiríamos não publicar
No benchmark da Fluid Attacks com 36 ferramentas AppSec de terceiros contra uma aplicação web deliberadamente vulnerável com 1.201 vulnerabilidades conhecidas em 105 categorias CWE, 461.500 unidades CVSSF no total, o scanner próprio da Fluid Attacks obteve o melhor recall automatizado, com 22,7 % e precisão de 99 %. Ponderado pela exposição, esse mesmo scanner chegou a 8,8 % de recall. A melhor ferramenta de terceiros da tabela publicada chegou a 7,0 %, e o benchmark alerta que o recall ponderado pela exposição das 37 ferramentas avaliadas, somado, não alcançaria 60 % do total.
O pentester do mesmo estudo encontrou 1.076 das 1.201 vulnerabilidades sem um único falso positivo: 89,6 % de recall, e 98,9 % uma vez ponderado pela exposição. Os 743 achados que nenhuma ferramenta automatizada detectou, 61,9 % do universo, concentraram 86,8 % da exposição ao risco total.
Lido sem adornos, isso joga contra a automação, a nossa inclusive. Uma varredura limpa não é evidência de uma aplicação segura: é evidência de que a camada rápida terminou. Essa é a segunda razão pela qual a métrica importa: ela traz à tona os falsos negativos que uma contagem de vulnerabilidades encobre, porque os achados que um scanner omite são desproporcionalmente os caros.
O que a métrica não diz
A métrica transforma severidade. Ela não sabe se uma função vulnerável é alcançável, se a entrada está sob controle do atacante, ou se alguém está explorando a falha hoje. O relato da Fluid Attacks sobre como os achados de análise estática assistida por IA são validados descreve pesquisadores que percorrem o fluxo da origem ao destino e reproduzem o problema localmente antes de confirmá-lo, um trabalho que nenhuma pontuação faz por você. Um 4.096 sobre um caminho inalcançável continua sendo um 4.096, e só o contexto diz o contrário.
CVSSF, CVSS, EPSS e KEV não são alternativas
Esses quatro respondem a quatro perguntas diferentes, e um processo de priorização que usa apenas um deles fica sem a informação que os outros carregam.
Métrica | Pergunta que responde | Mantida por | Intervalo |
|---|---|---|---|
Pontuação base CVSS | Quão grave é esta vulnerabilidade em abstrato? | FIRST | 0.0 – 10.0 |
CVSSF | Quanto ela acrescenta à exposição ao risco agregada? | Fluid Attacks | ≈0,005 – 4.096 |
EPSS | Qual a probabilidade de exploração nos próximos 30 dias? | FIRST | 0 – 1 |
KEV | Há evidência de exploração no mundo real? | CISA | Sim / Não |
O que cada métrica mede e quem a mantém.
O CVSS é a entrada e o CVSSF é a agregação, então os dois são sequenciais e não concorrentes. O EPSS, também da FIRST, estima a probabilidade de exploração a partir de dados observados. O catálogo de vulnerabilidades exploradas conhecidas da CISA registra o que os atacantes estão usando agora, e seus três critérios de inclusão são públicos: a vulnerabilidade tem um identificador CVE atribuído, há evidência confiável de exploração ativa no mundo real, e existe uma ação de remediação clara.
Uma entrada do KEV com uma pontuação CVSS moderada pode merecer atenção antes de um 9.8 que ninguém está explorando. O CVSSF diz quanta exposição está sobre a mesa; os outros dois dizem com que rapidez ela tende a ser cobrada. Combinar a métrica com os dois sai barato, porque são entradas independentes para a mesma ordenação.
▶️ Vídeo: explicamos por que o padrão CVSS não é suficiente para dimensionar o risco e como a métrica CVSSF cobre essa diferença. (em espanhol)
Como colocar o CVSSF para trabalhar
Comece reportando exposição e contagem lado a lado, não uma no lugar da outra. A gestão de vulnerabilidades baseada em risco precisa das duas: a contagem para planejar capacidade, e o CVSSF para decidir a ordem. Trocar uma pela outra troca um ponto cego conhecido por um novo.
Defina o seu próprio P e depois deixe-o quieto: a Fluid Attacks usa 4 porque seus especialistas convergiram nesse valor, e a constante é publicada para que qualquer um possa discordar. Escolha o valor que corresponda a como sua organização pondera um ponto a mais de severidade, escreva o raciocínio, e mantenha-o estável: uma curva que muda a cada trimestre torna as tendências insignificantes.
Acompanhe a exposição aberta ao longo do tempo, não a exposição fechada: os números de remediação ficam melhores quando as equipes limpam achados de severidade baixa em lote. O CVSSF aberto só se move quando algo que importava é corrigido.
Defina metas de remediação de vulnerabilidades em CVSSF, não em percentual de achados fechados: “reduzir a exposição aberta em 60 % neste trimestre” sobrevive ao contato com um backlog. “Fechar 60 % dos achados” é uma meta que uma equipe pode cumprir deixando aberto cada problema crítico.
Cruze o topo da lista com sinais de explorabilidade: ordene por CVSSF e depois confronte os achados do topo com os dados de exploração e o catálogo KEV. A métrica ordena a fila; a evidência de explorabilidade decide quem a fura.
Conte com que as omissões dominem seu orçamento de erro: se o seu scanner de maior recall encontra menos de um décimo da sua exposição, a lacuna não se fecha ajustando-o. Ela se fecha somando pentesting manual por cima, que a Fluid Attacks entrega como Pentesting as a Service (PTaaS).
Conclusões
O CVSSF é uma ideia pequena com uma consequência grande. Elevar 4 à potência de uma pontuação CVSS menos 4 transforma um rótulo de severidade em uma quantidade que pode ser somada, comparada entre sistemas e acompanhada ao longo do tempo, que é o que todo programa de segurança precisa e o que uma contagem de vulnerabilidades nunca entregou. A remediação de vulnerabilidades deixa de ser uma fila a esvaziar e passa a ser um número CVSSF a mover.
O custo de não medir assim aparece nos próprios dados de 2025 da Fluid Attacks: 4,5 % dos achados concentraram 79,9 % da exposição total, então um programa avaliado por contagem estava avaliando os 95,5 % que quase não importavam. O limite do CVSSF é igualmente claro. Ele ordena exposição, não probabilidade, e herda o que uma pontuação CVSS acertou ou errou. Usado ao lado do EPSS e do catálogo KEV, o CVSSF dá a uma fila de remediação uma ordem que se sustenta quando alguém pergunta por quê. Dois números CVSSF, a exposição aberta de agora e a de um trimestre atrás, dizem mais sobre um programa de segurança do que qualquer contagem de achados.
Perguntas frequentes
Qual é a fórmula do CVSSF?
A fórmula do CVSSF é 4^(CVSS−4), um caso específico da forma geral P^(CVSS−R) com ambas as constantes fixadas em 4. Um achado de CVSS 4.0 vale 1 unidade, um de 7.0 vale 64, um de 9.0 vale 1.024, e um de 10.0 vale 4.096. Abaixo de 4.0 os valores são frações: um achado de CVSS 1.0 vale 0,02 unidades, então dez deles somam cerca de 0,2.
O CVSSF é um padrão de segurança como o CVSS?
Não. A Fluid Attacks criou e mantém o CVSSF, enquanto a FIRST mantém o CVSS, e nenhum organismo de padronização o reconhece. É uma transformação aplicada a uma pontuação CVSS, o que significa que ele depende do CVSS em vez de competir com ele. Trate-o como uma métrica de relatório e priorização de vulnerabilidades com fórmula publicada, não como um padrão da indústria.
Qual a diferença entre o CVSSF e o EPSS?
O CVSSF mede quanta exposição ao risco uma vulnerabilidade aporta; o EPSS estima qual a probabilidade de ela ser explorada em 30 dias. Um é uma função determinística de uma classificação de severidade, o outro uma probabilidade derivada de dados de exploração observados. Eles se contradizem com frequência e de forma útil: um achado de alta exposição que ninguém está explorando pode esperar atrás de um moderado que consta no catálogo KEV da CISA.
Uma contagem de vulnerabilidades menor significa menos risco?
Não, e os próprios dados da Fluid Attacks mostram por quê. De 1.119.396 vulnerabilidades reportadas em sistemas de clientes durante 2025, os 4,5 % classificados como altos ou críticos concentraram 79,9 % da exposição ao risco total, enquanto os 72,1 % classificados como baixos concentraram cerca de um milésimo. Uma equipe que fecha centenas de achados de severidade baixa pode cortar sua contagem de forma expressiva e deixar sua exposição praticamente igual.
A Fluid Attacks usa o CVSSF em seus acordos de nível de serviço?
Sim. O Accuracy SLA, em vigor desde janeiro de 2025 para o plano Advanced, compromete os relatórios de exposição ao risco a um F2 score de pelo menos 90 %, calculado totalizando os valores CVSSF dos verdadeiros positivos, dos falsos positivos e dos falsos negativos. Um segundo limite compromete os relatórios de vulnerabilidades a um F0.5 score de pelo menos 90 % sobre contagens simples, e o SLA é descumprido quando os dois caem abaixo de 90 %.
Meça a exposição, não a fila
Nossa IA, nossos scanners e nossos pentesters reportam cada achado com seu valor CVSSF, para que sua equipe corrija o que move o número em vez de esvaziar um backlog. Teste grátis · Fale conosco

Comece agora com a solução RBVM da Fluid Attacks














