
O crime cripto é qualquer atividade criminosa em que a criptomoeda é o alvo, o instrumento ou o pagamento. Abrange invasões a exchanges, exploits de protocolos DeFi, pagamentos de ransomware, fraude de investimento e a lavagem de fundos roubados. O que falha na maior parte do crime cripto não é a blockchain: é o software, as chaves e os controles de acesso construídos em volta dela.
A escala já não é marginal. O Internet Crime Complaint Center do FBI registrou 181.565 denúncias relacionadas a criptomoedas e USD 11,366 bilhões em perdas reportadas nos Estados Unidos em 2025, alta de 21 % em denúncias e de 22 % em perdas frente a 2024 (FBI IC3, 2025 Internet Crime Report). Em 29 de outubro de 2026, cerca de USD 6,3 bilhões saíram das hot wallets da Binance em um único incidente, e a exchange não encontrou evidência de que a chave privada de uma wallet tivesse vazado.
Esta página cobre como funciona uma blockchain, o que conta como crime cripto, por que a superfície de ataque que produz o crime cripto fica fora da cadeia, as principais categorias com um caso documentado cada uma, e o que a Fluid Attacks testa nos sistemas que movimentam ativos digitais.
O que é uma criptomoeda?
Uma criptomoeda é dinheiro digital emitido e transferido sobre uma rede descentralizada em vez de um banco. Nenhuma autoridade central liquida os pagamentos: quem faz isso são a criptografia e o consenso distribuído. A propriedade se prova com uma chave, e quem a detém controla os fundos.
Isso separa uma wallet de uma conta bancária e explica a economia do crime cripto. Não há chargeback, não há área de fraude e, na maioria das jurisdições, não há seguro de depósitos. Uma transferência que a rede aceita é definitiva, então o crime cripto costuma terminar em perda permanente.
O que é a blockchain?
Uma blockchain é um livro-razão compartilhado em que as transações são agrupadas em blocos, cada um ligado criptograficamente ao anterior. Os nós verificam cada bloco, então alterar um registro passado significaria reescrever tudo o que veio depois na maioria desses nós. Esse desenho se sustenta, e por isso o crime cripto passa por fora dele.
As cadeias públicas são pseudônimas, não anônimas. Os endereços não são nomes, mas cada transferência entre eles é visível e permanente. É por isso que investigadores conseguem seguir fundos roubados anos depois de um roubo, e por isso os debates sobre blockchain security leem mal onde o crime cripto acontece: a blockchain security não é o elo fraco. Algumas redes acrescentam recursos de privacidade que limitam o que um observador consegue reconstruir.
Como as criptomoedas são geradas e obtidas?
O Bitcoin usa prova de trabalho: mineradores gastam poder de computação em um desafio e o vencedor acrescenta o bloco seguinte em troca de moedas novas. Outras redes usam prova de participação e escolhem validadores pelo colateral que comprometem. Quase ninguém minera. As pessoas compram em um cryptocurrency exchange e entregam a custódia a uma empresa cujas defesas são defesas de software comuns.
É aí que começa a exposição do varejo ao crime cripto: as defesas da plataforma viram as defesas do usuário.
O que é o crime cripto?
O crime cripto é o conjunto de delitos em que ativos digitais são roubados, extorquidos, usados para pagar um serviço ilegal ou lavados depois de outro crime. Não é uma técnica só: uma invasão a exchange, uma plataforma de investimento falsa e um pagamento de ransomware são crimes diferentes sobre o mesmo trilho. Essa amplitude é a razão pela qual o crime cripto resiste a um controle único.
A escala se lê melhor com duas medições que nunca devem ser somadas. A Chainalysis estima que os endereços ilícitos receberam pelo menos USD 154 bilhões em 2025, alta de 162 % puxada sobretudo por um aumento de 694 % no valor recebido por entidades sancionadas (Chainalysis, 2026 Crypto Crime Report). A empresa chama isso de estimativa mínima e observa que a atividade ilícita ainda representa menos de 1 % do volume total atribuído de transações.
O número do FBI conta outra coisa: denúncias apresentadas por vítimas em um único país. Ambos medem o crime cripto, medem coisas diferentes, e confundi-los é o erro mais comum na cobertura do tema.
Por que o crime cripto é um problema de software, não só de blockchain
Nos maiores roubos de ativos digitais registrados, o que falhou foi a pilha de software convencional em volta da blockchain: hot wallets, serviços de assinatura, infraestrutura cloud, APIs, estações de trabalho de desenvolvimento e repositórios com credenciais ativas. Essa é a camada onde o crime cripto opera.
Dividir a superfície de ataque em duas torna evidente o padrão por trás da maior parte do crime cripto.
Camada | O que pode falhar | Quem a testa
|
|---|---|---|
On-chain | Lógica de contratos inteligentes, regras de consenso, economia do token, oráculos | Auditores de contratos inteligentes, verificação formal |
Off-chain | Custódia em hot wallets, serviços de assinatura, configuração cloud, APIs, pipelines de CI/CD, repositórios com segredos expostos, endpoints de DevOps | Testes de segurança de aplicações e pentesting |
Binance em 2026, Ronin em 2022, Mt. Gox entre 2011 e 2014, DMM Bitcoin em 2024: quatro dos maiores incidentes, quatro comprometimentos off-chain. O dinheiro se moveu on-chain, mas a decisão de movê-lo foi tomada em um lugar que um pentester poderia ter alcançado primeiro. Tratar o crime cripto como um problema de criptografia manda os defensores para a única camada que se sustentou.

A maior parte das perdas documentadas por crimes cripto se origina na camada off-chain, não na blockchain em si. Elaboração própria.
O crime cripto na Fluid Attacks
Não lemos blockchains. Testamos o software que as controla: as APIs, serviços, recursos cloud, pipelines e repositórios que decidem quais transações são assinadas e enviadas. É aí que o crime cripto começa, e por isso o penetration testing desses sistemas importa mais do que a análise do livro-razão. Juan Restrepo, Certified DevSecOps Professional, escreveu em sua análise do incidente:
"No single vulnerability explains the Binance hack. It was a chain of trusted access."
(nenhuma vulnerabilidade isolada explica o hackeamento da Binance; foi uma cadeia de acessos confiáveis).
O que avaliamos, e sob quais regras
Testamos sistemas que nossos clientes possuem ou estão autorizados a nos deixar testar, com escopo definido e evidência anexada a cada achado. Para uma empresa que movimenta ativos digitais, esse escopo cobre as APIs de saque e liquidação, o serviço que assina transações, a conta cloud com a infraestrutura de wallets, os pipelines de implantação e os repositórios onde credenciais vazam. Esses cinco são a brecha por onde o crime cripto entra.
O manejo de chaves tem seu próprio catálogo. A base de dados da Fluid Attacks publica 13 requisitos de criptografia, entre eles Protect system cryptographic keys (145), Remove cryptographic keys from RAM (146) e Separate keys for encryption and signatures (151), cada um mapeado a fraquezas contra as quais nossos testes reportam, como 052 — Insecure encryption algorithm.

Treze requisitos de criptografia no catálogo público, da proteção de chaves à distribuição de números aleatórios.
Como isso aparece na prática
Cada técnica cobre um elo diferente da cadeia de acessos confiáveis que o crime cripto explora.
O que instrumentamos | Técnica | Evidência que produz
|
|---|---|---|
Código-fonte de wallets, liquidação e saques | SAST e revisão manual de código | Implementações criptográficas inseguras, credenciais embutidas, controles de autorização falhos |
Repositórios, arquivos de configuração e infraestrutura como código | Secret scanning | Credenciais expostas de exchanges e provedores de nós, com verificação ao vivo |
Bibliotecas de terceiros na stack | SCA | Dependências vulneráveis conhecidas ou maliciosas |
APIs e plataformas web em execução | DAST | Falhas de autenticação e autorização alcançáveis de fora |
Contas cloud que hospedam a infraestrutura de wallets | CSPM | Papéis com permissões excessivas e acesso mal configurado à assinatura |
Lógica de negócio da movimentação de dinheiro | Penetration testing manual | Fluxos de transação manipuláveis sem quebrar nenhum controle isolado |
A parte de Secret Scanning é concreta. Em outubro de 2026, o Release 42 acrescentou regras de detecção para Kraken Private Key e Bitfinex Secret Key, mais verificações de validade ao vivo para Etherscan API Key e Alchemy API Token. Uma credencial vazada de um cryptocurrency exchange não é um achado teórico: o scanner informa se ela ainda funciona.
Os achados também são agrupados pelo que custariam. O Fraud risk center da nossa plataforma organiza as vulnerabilidades abertas em Account Takeover, Payment Fraud, Data Harvesting e Fake Accounts, e define a fraude de pagamentos como fraquezas que permitem a um atacante usar instrumentos de pagamento roubados ou manipular uma transação para mover dinheiro.
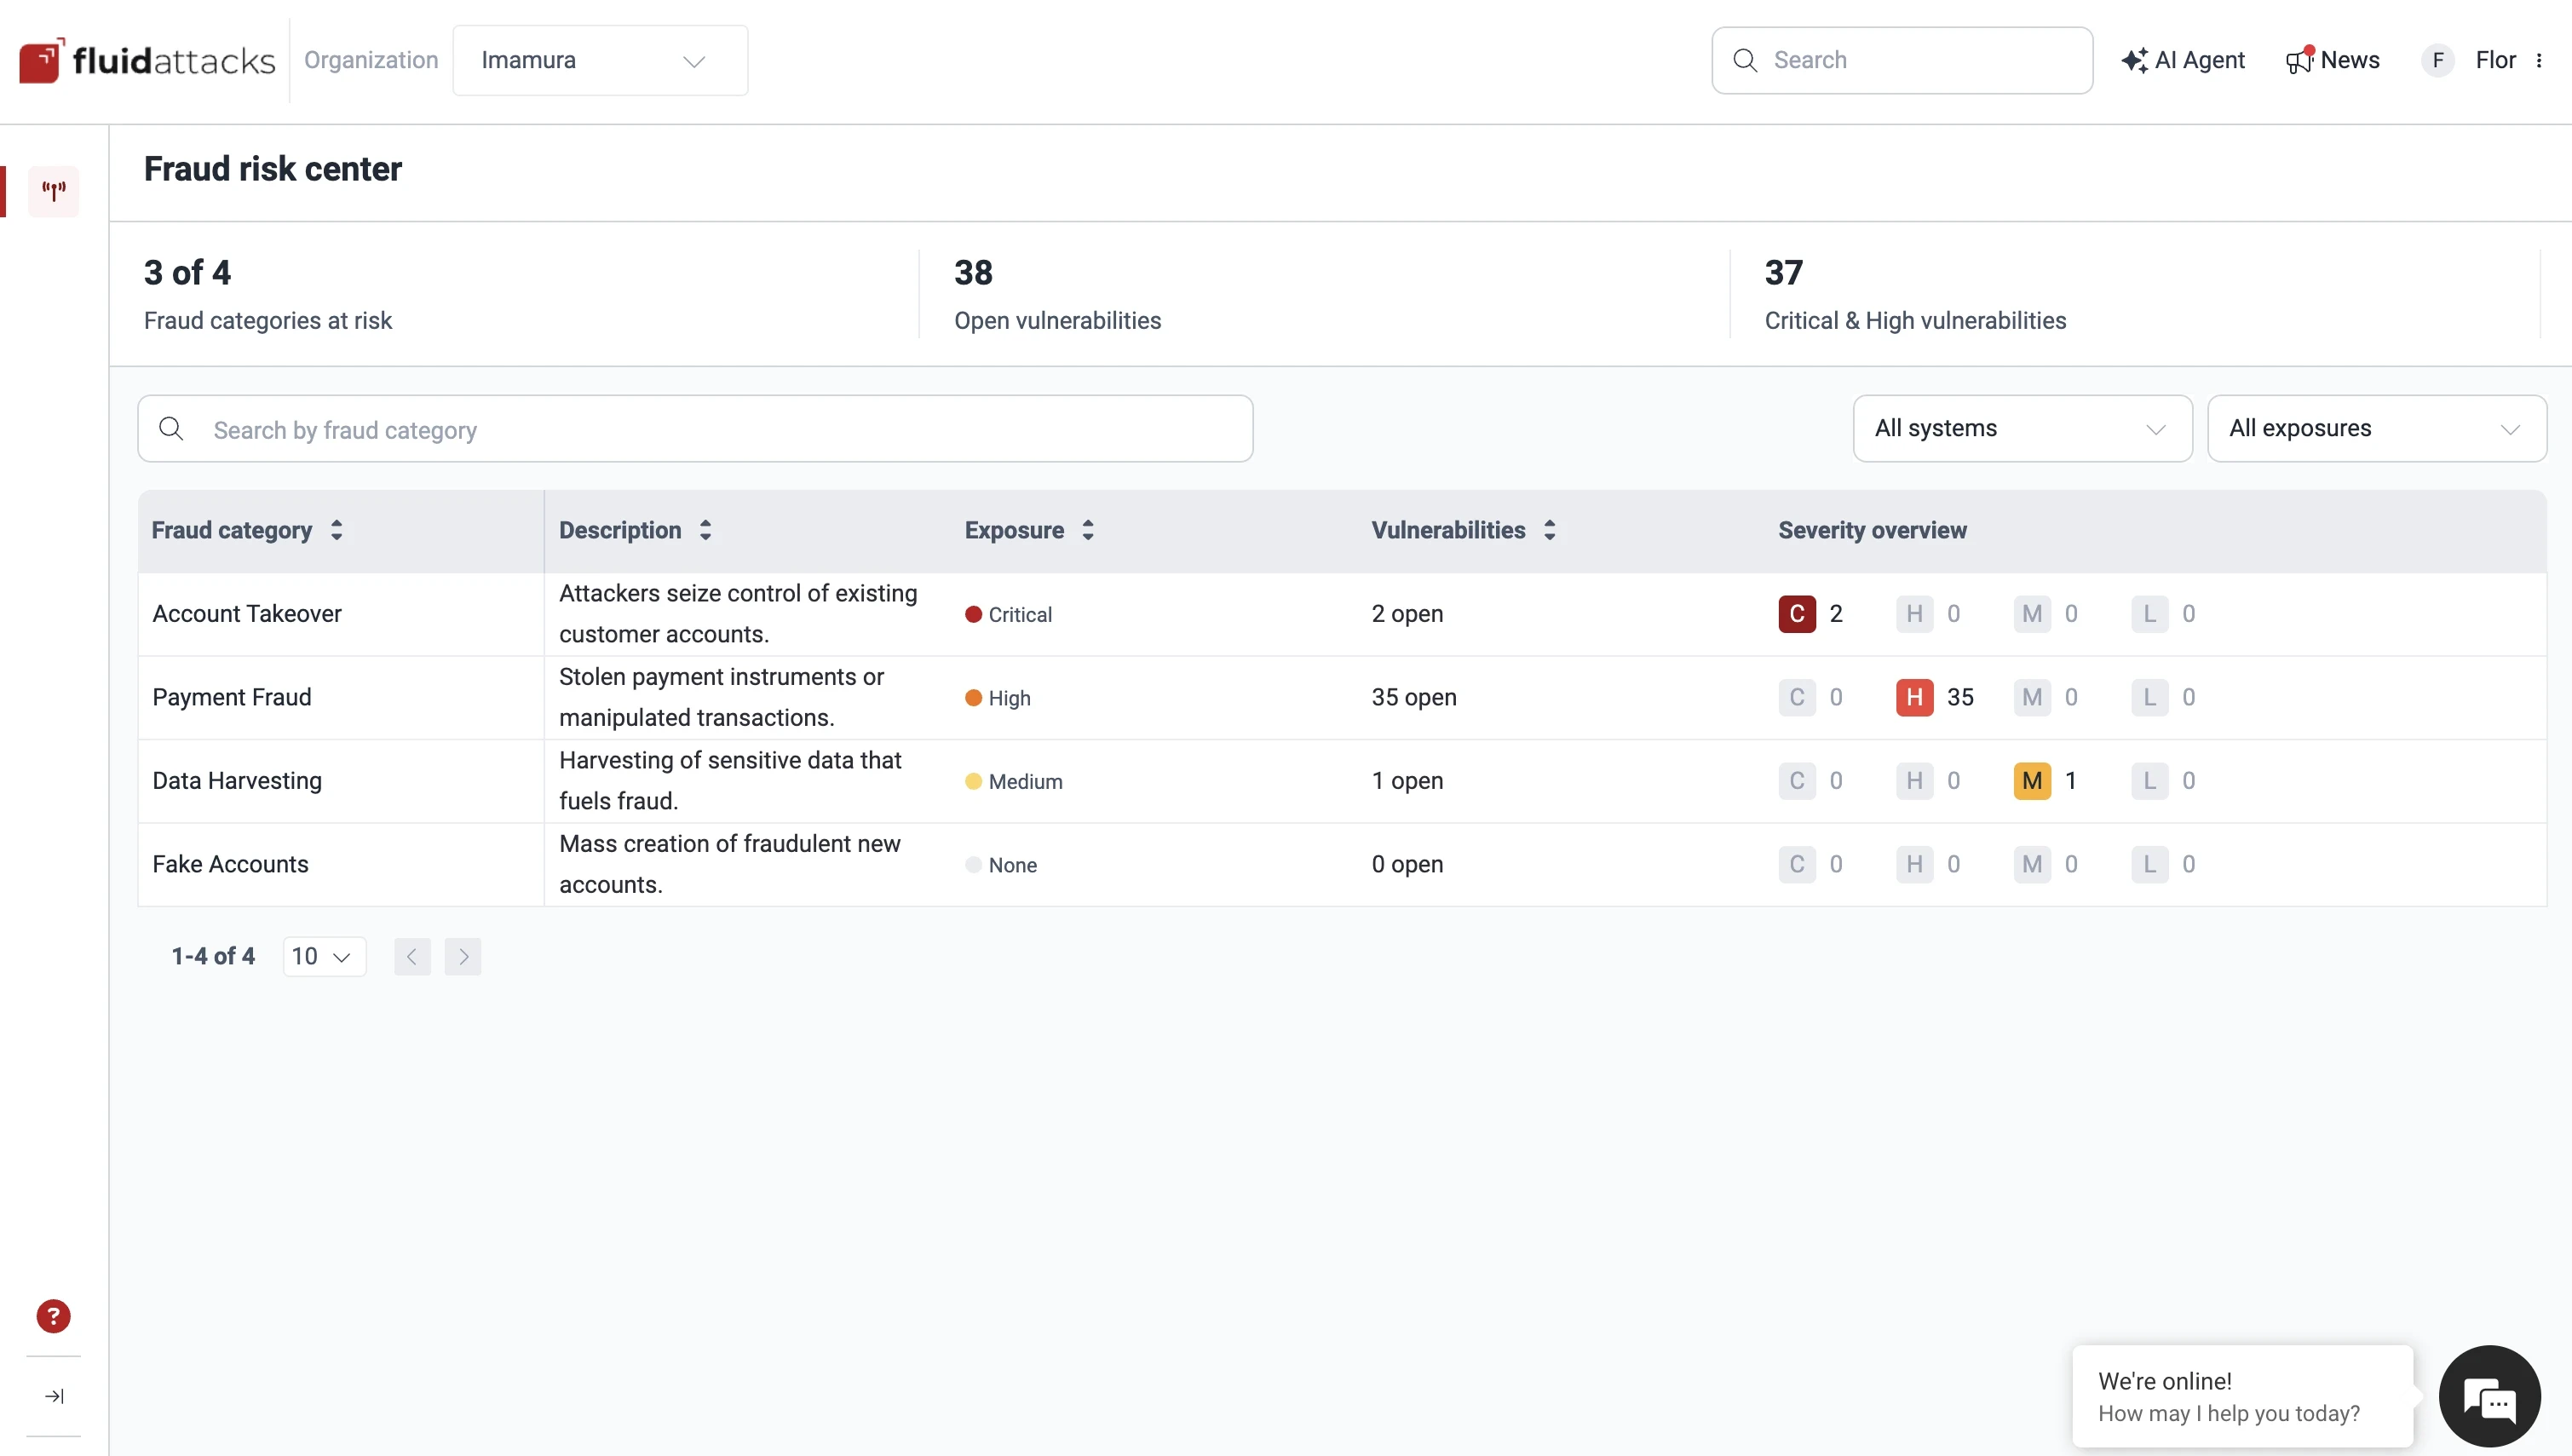
A plataforma agrupa as vulnerabilidades abertas por tipo de fraude, de modo que payment fraud e account takeover têm seu próprio nível de exposição.
Testes manuais frente a scanners na lógica da movimentação de dinheiro
Um scanner consegue dizer que uma função usa um hash quebrado. Não consegue dizer que um endpoint de saque vai assinar qualquer solicitação bem formada vinda de um serviço interno confiável. Essa lacuna é mensurável.
Avaliador | Precisão | Recall | Recall em exposição ao risco (CVSSF)
|
|---|---|---|---|
Pentester da Fluid Attacks | 100 % (1.076 TP, 0 FP) | 89,6 % (1.076 de 1.201) | 98,9 % |
Melhor scanner automatizado (o nosso) | 99 % (273 TP, 3 FP) | 22,7 % (273 de 1.201) | 8,8 % |
Média das outras 34 ferramentas | — | 1,7 % | — |
No benchmark da Fluid Attacks com 36 ferramentas AppSec de terceiros contra uma aplicação semeada com 1.201 vulnerabilidades, um pentester sozinho encontrou 743 vulnerabilidades que nenhuma ferramenta detectou: 61,9 % do conjunto de dados e 86,8 % da exposição total ao risco do alvo.
Os dados de produção apontam no mesmo sentido: nos sistemas avaliados em 2025, a revisão manual respondeu por 11,6 % das vulnerabilidades reportadas, mas por 44,2 % da exposição total ao risco e 87 % dos achados críticos (Relatório de ataques 2026). Esses são os achados que detêm o crime cripto. A conclusão de Restrepo é a versão operacional desse dado:
"The business logic of money-movement flows needs manual pentesting."
(a lógica de negócio dos fluxos que movimentam dinheiro precisa de pentesting manual).
Onde nosso testing encontra a stack de ativos digitais
Uma plataforma de custódia é uma aplicação web, um conjunto de APIs, uma conta cloud e um pipeline de implantação antes de ser qualquer coisa específica de blockchain, e essas são as partes que falharam nos roubos recordes. Nosso escopo cobre essa pilha, então nossos achados correspondem às categorias de crime cripto que vêm abaixo.
Nossa equipe também trabalha o lado Web3. Em um meetup LATAM, nossos engenheiros percorreram os fundamentos do Ethereum e como uma auditoria de contratos inteligentes é abordada: o conhecimento que permite a quem testa raciocinar sobre onde a lógica on-chain e a infraestrutura off-chain se passam o bastão.
▶️ Vídeo: apresentamos uma introdução ao Web3, Ethereum e como uma auditoria de contratos inteligentes é abordada. (em espanhol).
Trate o serviço de assinatura como a joia da coroa
Se uma prática decide o resto, é esta: um serviço de assinatura que honra qualquer solicitação bem formada de um serviço interno confiável transforma o controle desse serviço em controle dos fundos. A Binance reportou que não havia evidência de chave vazada, o que aponta para os sistemas autorizados a pedir uma assinatura, não para o material criptográfico.
Então a pergunta não é se um atacante consegue roubar a chave. É de quem o serviço vai honrar a solicitação, e o que seria preciso para se passar por ele. Essa é uma pergunta de autorização, respondida por uma pessoa tentando, não por uma regra que busca um padrão.
Tipos de crime cripto
Essas categorias compartilham o trilho, mas não o método. Cada uma tem um caso documentado e um controle que poderia tê-la detectado.
Categoria de crime cripto | Caso documentado | Controle com chance de detectá-lo
|
|---|---|---|
Invasão a exchange | Binance, 2026 — USD 6,3 bilhões | Penetration testing dos fluxos de saque e assinatura |
Exploit de bridge | Wormhole, 2022 — USD 326 milhões | Revisão manual do código de verificação de assinaturas |
Comprometimento de chaves de validador | Ronin, 2022 — USD 650 milhões | Revisão de controle de acesso e endurecimento de endpoints |
Manipulação de pools de empréstimo | PancakeBunny, maio de 2021 — USD 45 milhões | Revisão da lógica de contratos inteligentes e oráculos |
Exposição de credenciais | Chaves de exchanges deixadas em repositórios | Secret scanning com verificação de validade ao vivo |
Engenharia social até a custódia | Controles de endpoint e de sessão, revisão de fornecedores |
Invasões a exchanges
Uma invasão a exchange é o roubo de fundos de clientes ou de tesouraria sob custódia de uma plataforma de negociação, e produz as maiores perdas individuais do crime cripto porque as exchanges concentram ativos. Esses incidentes quase sempre começam com uma intrusão comum.
A Mt. Gox chegou a processar 70 % das transações de Bitcoin antes de cerca de 850.000 BTC drenarem de suas wallets ao longo de vários anos. A Binance, uma década depois, perdeu cerca de USD 6,3 bilhões em um dia. O fator comum é a custódia: fundos em uma hot wallet, alcançáveis por um software que outra pessoa também pode alcançar.
Exploits de DeFi e de pontes entre cadeias
As finanças descentralizadas trocam o intermediário por código, então uma falha no código é uma falha no cofre. Um DeFi exploit contra um cross-chain bridge é especialmente caro: as pontes guardam colateral para cada ativo envolto que emitiram.
Nossa análise dos crimes cripto mais significativos desde 2011 documenta as duas formas. No Wormhole, os atacantes exploraram uma falha no código de verificação de assinaturas da ponte para cunhar ETH envolto que nunca teve lastro em depósito na cadeia de origem. No Ronin, obtiveram chaves de validador por engenharia social e autorizaram os saques eles mesmos. Um DeFi exploit desse tipo não precisa de nenhuma quebra criptográfica.
Ataques de flash loan
Um flash loan permite a um usuário tomar um ativo emprestado sem colateral, com uma condição: o valor emprestado e a taxa são devolvidos antes do fim da mesma transação da blockchain. Se o pagamento não acontece, a transação é revertida e o empréstimo nunca existiu (documentação da Aave).
Isso é descrito com frequência, e de forma errada, como um limite de tempo atrelado aos intervalos entre blocos. Não é. A restrição é a atomicidade dentro de uma única transação, e é isso que os atacantes exploram: nessa única execução, capital emprestado grande o bastante para mover um pool de liquidez raso pode distorcer um preço que outro contrato inteligente lê como verdade. A PancakeBunny perdeu cerca de USD 45 milhões em um ataque de flash loan em maio de 2021.
Lavagem de dinheiro e mixers
Fundos roubados só servem quando podem ser gastos, o que faz da lavagem de dinheiro uma etapa padrão do crime cripto. A sequência costuma ser conversão rápida em uma exchange descentralizada, movimentação entre cadeias, um serviço de mistura e saque fracionado por plataformas com controles fracos.
Ferramentas de mistura e de privacidade não são criminosas por definição. O que está documentado é que serviços específicos foram usados para ocultar a origem de fundos roubados e foram sancionados por isso. O ponto útil é o inverso: livros-razão públicos são permanentes, então a lavagem de dinheiro deixa um rastro que investigadores já seguiram até pessoas com nome e sobrenome.
Pagamentos de ransomware e cryptojacking
As criptomoedas são o mecanismo de cobrança da maior parte das operações de extorsão. Os grupos de ransomware costumam exigir o pagamento em Bitcoin, e por isso as estatísticas de ransomware e de crime cripto se sobrepõem.
O cryptojacking é a variante silenciosa. Daniel Correa, especialista em segurança da Fluid Attacks, o descreveu como :
"Capturing machines, so third-party resources are devoted to mine cryptocurrencies",
(capturar máquinas para que recursos de terceiros sejam dedicados a minerar criptomoedas) em uma entrevista no blog. Nada é roubado diretamente; o custo aparece como desempenho degradado e contas de cloud infladas.
As blockchains como infraestrutura criminosa
A categoria mais nova de crime cripto não rouba moeda nenhuma. Usa a cadeia como infraestrutura. Nossa pesquisa sobre o ataque à cadeia de suprimentos GlassWorm documentou malware que lê suas instruções de comando e controle do campo memo de transações da Solana enviadas pela wallet do atacante.
As propriedades que tornam uma blockchain pública confiável para pagamentos a tornam durável aqui também. As instruções não podem ser editadas nem apagadas, não há um registrador a quem notificar um takedown, e o tráfego para os nós RPC da rede parece telemetria normal. Espere mais dessa forma de crime cripto: nada disso exige comprometer a cadeia.
Como reduzir a exposição ao crime cripto
Se você constrói plataformas cripto
Teste a lógica da movimentação de dinheiro à mão: a autorização nos fluxos de saque, liquidação e assinatura é onde se escondem as falhas de lógica de negócio por trás do crime cripto, e a correspondência de padrões não as encontra.
Valide cada segredo que detectar: uma chave em um repositório só importa se ainda funcionar.
Restrinja o serviço de assinatura: exija que cada solicitação de assinatura carregue uma atribuição que um serviço interno comprometido não consiga forjar sozinho.
Continue testando conforme o sistema muda: uma plataforma que implanta toda semana não pode estimar sua exposição ao crime cripto com uma avaliação anual.
Se você tem ativos digitais
Mova as posições de longo prazo para armazenamento frio: uma wallet offline elimina o caminho de rede de que o atacante precisa.
Proteja a chave, não a conta: quem tem a chave privada controla os fundos, e nenhuma central de suporte reverte uma transferência.
Ative a autenticação multifator em cada conta de cryptocurrency exchange.
Trate ofertas de investimento não solicitadas como hostis: as abordagens em redes sociais e aplicativos de mensagens entregam a maior parte dos crypto scams, e os crypto scams explicam boa parte das perdas reportadas por crime cripto.
Conclusões
O crime cripto não é uma falha de criptografia. É uma falha de segurança de aplicações denominada em ativos digitais. O livro-razão faz o que foi desenhado para fazer; a exchange, a ponte, o serviço de assinatura e o notebook que chega até eles são onde o crime cripto produz suas perdas.
Isso tem uma consequência prática. Uma empresa com ativos digitais não precisa proteger uma blockchain. Precisa proteger uma aplicação web, um conjunto de APIs, uma conta cloud, um pipeline e um repositório com o rigor que um banco aplica aos seus sistemas centrais, e alguém testando a lógica dos fluxos que movimentam dinheiro. Defender-se do crime cripto é trabalho de segurança de aplicações, e o crime cripto segue rendendo porque pouquíssimas empresas o tratam assim.
Perguntas frequentes
O que é crime cripto?
O crime cripto é qualquer atividade criminosa em que a criptomoeda é o alvo, o instrumento ou o pagamento: invasões a exchanges, exploits de DeFi, manipulação com flash loans, pagamentos de ransomware, cryptojacking, golpes de investimento e lavagem. A maior parte do crime cripto explora o software e os controles de acesso em volta da blockchain, não a cadeia em si.
É possível rastrear transações cripto?
Sim, nas cadeias públicas. Os endereços são pseudônimos e não anônimos, e cada transferência entre eles fica registrada de forma permanente e visível. Investigadores já rastrearam fundos de crime cripto por milhares de transações e recuperaram ativos anos depois. Algumas redes acrescentam recursos de privacidade que reduzem essa visibilidade.
Qual é a diferença entre uma hot wallet e uma cold wallet?
Uma hot wallet fica conectada à internet para poder assinar transações sob demanda, o que a torna conveniente e alcançável por atacantes. Uma cold wallet mantém as chaves offline. As exchanges precisam de hot wallets para operar, e por isso o comprometimento delas responde pelos maiores roubos do crime cripto.
Quanto do risco de uma plataforma cripto está fora da blockchain?
Quase tudo. Os maiores incidentes de crime cripto registrados foram comprometimentos do software de custódia, de chaves de validador, de endpoints de funcionários e da infraestrutura de assinatura. Nos testes da Fluid Attacks sobre os sistemas avaliados em 2025, a revisão manual da lógica de aplicação respondeu por 44,2 % da exposição total ao risco e por 87 % dos achados críticos; os scanners trouxeram o volume de problemas de menor severidade.
A Fluid Attacks testa sistemas que lidam com criptomoedas?
Sim. Testamos as aplicações, APIs, infraestrutura cloud, pipelines e repositórios que as plataformas de custódia e as instituições financeiras operam, incluindo a lógica de negócio dos fluxos de saque e de assinatura. Nosso secret scanning traz regras de detecção para credenciais de exchanges, como as chaves da Kraken e da Bitfinex, mais verificações de validade ao vivo sobre tokens da Etherscan e da Alchemy.
Detenha o crime cripto onde ele começa
O crime cripto começa em uma aplicação, não em um livro-razão: nossos pentesters e scanners testam as APIs e os pipelines que autorizam cada transferência, para que as falhas por trás do crime cripto sejam corrigidas antes que alguém as encontre. Teste gratuito · Fale conosco.

Comece agora com o PTaaS da Fluid Attacks













