Opiniões
Uma resenha do OffSec Experienced Pentester (OSEP)

VP of Hacking
6 min
OSEP (OffSec Experienced Pentester) é uma certificação da OffSec (anteriormente conhecida como Offensive Security) lançada no final de 2020.
Foi uma das três certificações (junto com OSWE e OSED) que surgiram para conquistar o OSCE(3), como substituto do mítico OSCE. O OSCE era muito mais avançado e difícil que o OSCP, mas seu conteúdo, embora em sua maior parte relevante até o fim, datava de 2012.
Os primeiros exames do OSEP teriam sido realizados em janeiro de 2021, e John Hammond foi, possivelmente, um dos primeiros a ser aprovado.
O OSEP trata de técnicas avançadas de Pentesting e Red Teaming e tem forte foco na criação de ferramentas personalizadas, abusos client-side (Office, WSH, MSHTA), injeção de processos, evasão de antivírus, movimentação lateral avançada (Windows/Linux) e ataques ao Active Directory.
Para se inscrever no OSEP, há várias opções de plano. Eu usei o Course & Cert Exam Bundle, que me permitiu:
Ter acesso ao material do curso (escrito e em vídeo) por 90 dias
Baixar o material do curso uma única vez!
Ter 90 dias de acesso aos laboratórios/desafios
Fazer o exame uma vez
Como foi projetado para substituir uma seção de evasão sinceramente fraca do curso do OSCE (Cracking The Perimeter), o OSEP pode ser classificado como uma certificação difícil. O curso que prepara para a certificação se chama PEN-300. Vamos ver o resumo.
PEN-300
O programa oficial do PEN-300 pode ser visto aqui.
Os dois primeiros capítulos são informativos. O primeiro é uma introdução ao curso, aos materiais e aos laboratórios, e traz informações gerais sobre o exame. O segundo descreve a teoria básica do sistema operacional Windows, incluindo a API Win32, o WoW (Windows on Windows) e o Registro do Windows.
Os dois capítulos seguintes têm foco em ataques client-side. Começando com HTML smuggling e noções básicas de VBA, o terceiro capítulo escala rapidamente em dificuldade com download cradles do PowerShell, chamadas a objetos .NET pelo PowerShell e Reflection. O quarto capítulo descreve abusos da ferramenta Windows Script Host, que pode executar código arbitrário em VBScript e JScript. Como não há uma forma conhecida de chamar diretamente APIs Win32 a partir do JScript, o quarto capítulo apresenta ferramentas como DotNetToJscript e SharpShooter, usadas para cumprir essa tarefa por meio de desserialização.
O capítulo seguinte trata de Process Injection, no qual são descritas diferentes técnicas para injetar código em outro processo, incluindo o uso de APIs Win32, DLL Injection e Process Hollowing. Essas técnicas podem ser usadas junto com os ataques client-side descritos nos capítulos anteriores, e é aqui que a diversão do PEN-300 começa.
Os capítulos cinco e seis tratam de bypasses de antivírus, com técnicas como ofuscação, bypass de comportamento, detecção de sandbox e bypasses de AMSI.
O capítulo seguinte foi meu favorito e trata de bypasses de AppLocker. Várias técnicas são descritas em detalhe, incluindo o uso de runspaces personalizados do PowerShell e o uso de ataques client-side para contornar regras do AppLocker.
Há dois capítulos não consecutivos (Bypassing Network Filters e Kiosk Breakups) que são altamente teóricos e específicos demais. Na minha opinião, esse tipo de conteúdo é mais relevante em uma publicação de blog do que em um capítulo de um livro de certificação. Se fossem removidos do material do curso, nada relevante para o OSEP se perderia.
O capítulo Linux Post Exploitation também é um pouco fraco. São descritos alguns abusos usando backdoors no VIM. A única parte divertida foi a implementação de DLL Injection, mas no mundo Linux, usando bibliotecas compartilhadas.
Então aparece um capítulo que parece restaurar o nível esperado do curso. Entra Windows Credentials. Nele, são mencionadas as formas mais comuns de abusar de credenciais do Windows, incluindo dump da SAM, manipulação de tokens de segurança e Kerberos. Uma implementação personalizada de MiniDumpWriteDump() é criada para fazer o dump da memória do processo LSASS e evitar antivírus (se proteções como PPL não estiverem ativas).
O capítulo seguinte, Windows Lateral Movement, também é muito interessante. Os abusos do RDP são explicados além do uso óbvio do protocolo para movimentação lateral. Além disso, uma técnica chamada Fileless Lateral Movement foi bastante fascinante e relevante para os engagements de Red Team do dia a dia.
O capítulo Linux Lateral Movement também descreve abusos usando o protocolo SSH e ferramentas que podem ser encontradas em servidores Linux modernos que fazem parte de uma infraestrutura DevOps on-premises, como Ansible e JFrog. Também menciona como o Kerberos e elementos relevantes para uma implantação de Active Directory importam em uma máquina Linux associada ao domínio.
Os dois capítulos seguintes são os maiores. Microsoft SQL Attacks e Active Directory Exploitation cobrem configurações incorretas que podem ser aproveitadas para escalar privilégios em um domínio AD. Embora sejam os mais longos, a profundidade do conteúdo não se compara à de cursos como CRTP, CRTE, CRTO e eCPTX. Se você espera dominar ataques ao AD usando apenas o conteúdo do PEN-300, pode se decepcionar.
Por fim, o último capítulo, Combining the Pieces, foi meu segundo favorito. É um capítulo muito útil que descreve um cenário de exemplo no qual a maioria das técnicas apresentadas ao longo do curso é empregada, o que dá uma ideia de como seriam os desafios e o exame.
Laboratório
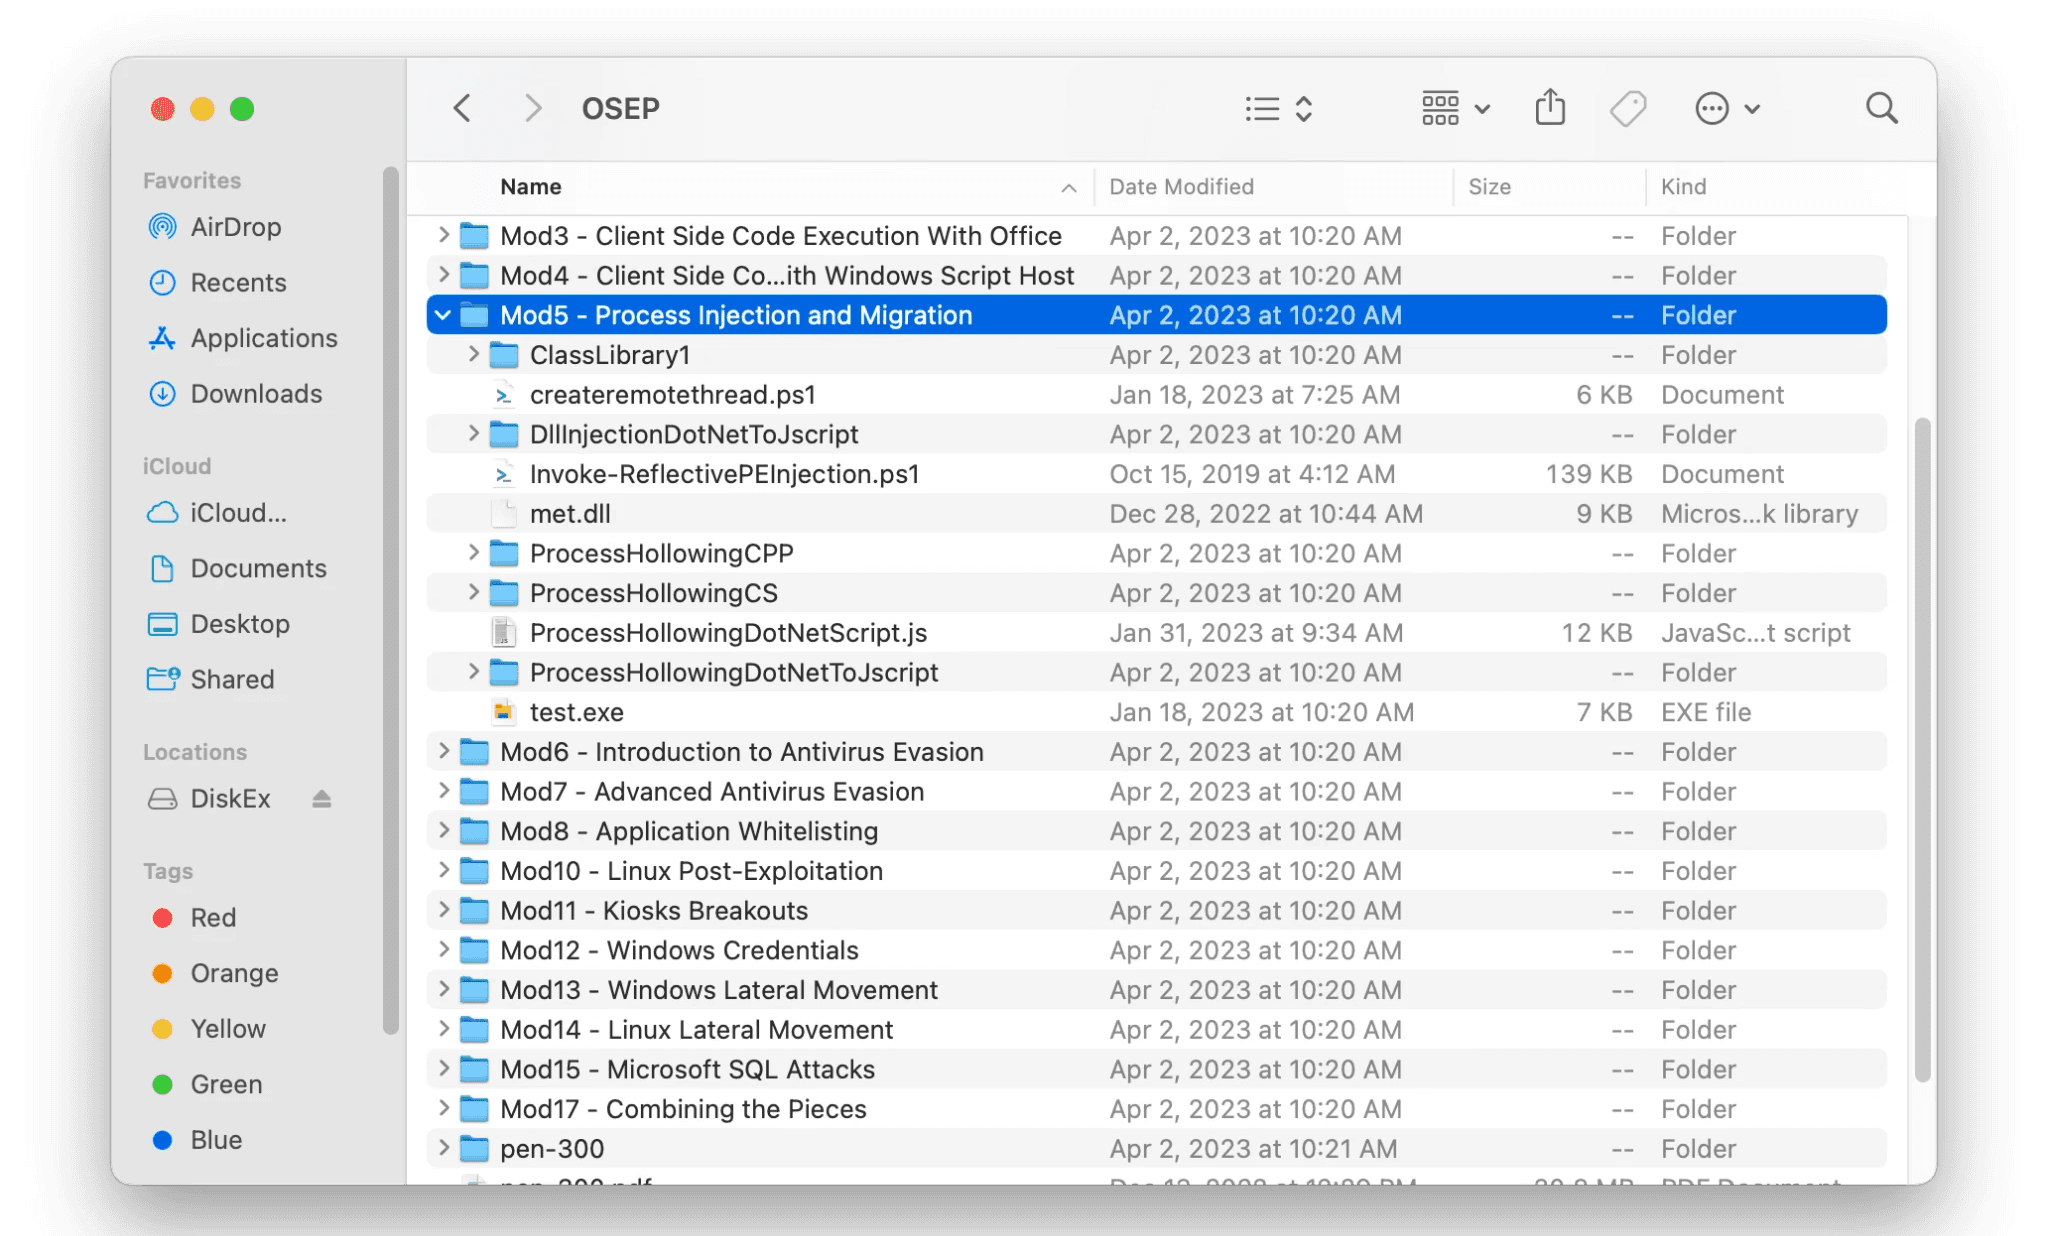
Ao longo do conteúdo do curso, há laboratórios nos quais você pode praticar tudo o que é apresentado. Cada laboratório pode conter uma ou mais máquinas com configurações e objetivos de aprendizado diferentes. Você precisará de um cliente OpenVPN para acessar o ambiente. Na maior parte do conteúdo do curso, há exercícios para praticar no laboratório. Você pode acabar com várias ferramentas personalizadas para ataques específicos. Recomendo muito organizá-las bem, porque muitas dessas ferramentas serão usadas durante os desafios e até no exame, com mudanças mínimas. Foi assim que organizei os artefatos resultantes durante o curso:
Desafios
Além dos laboratórios, o curso PEN-300 inclui seis desafios. Eles oferecem um ambiente no qual você precisa obter flags em diferentes máquinas para concluí-los. Os quatro primeiros desafios têm foco em tópicos específicos do curso. O quinto e o sexto têm escopo mais amplo e simulam muito bem como seria o ambiente do exame.
Faça anotações e salve qualquer ferramenta que você criar ou modificar ao resolver os desafios. Criei um arquivo notes.txt em cada etapa dos desafios para usar como referência:
Portanto, é absolutamente recomendável concluir todos os desafios antes de tentar fazer o exame. Depois você me agradece.
Dicas para o exame
Conclua todos os desafios antes de tentar o exame. Só isso. Tchau. Brincadeiras à parte, esta é a dica mais importante de todas. Se você conseguir resolvê-los até duas vezes…
Recomendo muito fazer certificações como CRTP ou CRTO antes de tentar o OSEP. A vida fica mais fácil.
Pratique no HTB:
Cybernetics (Prolab)
Offshore (Prolab)
Dante (Prolab)
Hades (Endgame)
Entre no servidor do Discord da OffSec. A comunidade é incrível, e a equipe de suporte da OffSec pode ajudar com qualquer coisa relacionada ao curso, aos laboratórios e aos desafios.
Existem diferentes ambientes de exame. Se você reprovar na tentativa, a próxima pode não ser no mesmo ambiente. Leve isso em conta.
A conexão VPN não é estável. Por ser um túnel UDP, pode haver problemas no cálculo do tamanho do MTU (VPN MTU > Link MTU), o que pode levar à perda de pacotes durante tráfego intenso, como baixar/enviar um arquivo para o ambiente, fazer varredura de portas etc. Siga este guia para solucionar o problema. No fim, tive que adicionar a linha
mssfix 1387ao meu arquivo de conexão do OpenVPN para corrigir esses problemas.

Os pontos negativos
O conteúdo do curso está um pouco desatualizado. A última atualização foi em 2021, o que é muito tempo no mundo altamente dinâmico dos ataques ao Active Directory. Entre as coisas que não estão presentes estão abusos de ADCS, ataques avançados de coerção (MS-RPRN, MS-FSRVP, MS-EFSR, também conhecidos como PetitPotam etc.), vulnerabilidades como KrbRelayUp e ZeroLogon, bypasses de tecnologias modernas (EDRs, ETW, ASR, WDAC, Kernel Callbacks), abusos de GPO (!), WMI/COM e mecanismos de persistência.
Além disso, o exame é supervisionado (proctored). O plugin de supervisão deixa o computador muito lento. Usei uma tela 4k, o que fez meu notebook esquentar muito. Tive que mudar a resolução para 2k para reduzir o consumo de recursos.
Comparação
O PEN-300/OSEP cobre várias coisas, de evasão a ataques avançados em Linux e Windows. Se você quer ficar à vontade com ataques ao Active Directory, fazer o CRTP ou o CRTO antes dará um impulso de confiança.
O CCRTA pode dar experiência atacando máquinas Linux que pertencem a um Active Directory.
O CRTL está, atualmente, mais atualizado que o OSEP em termos de técnicas de bypass. Fazê-lo também vai ajudar com o OSEP.
Por fim, a certificação mais próxima do OSEP seria a eCPTXv2. A principal diferença é que o OSEP inclui ataques a Linux, e a eCPTXv2 vai muito fundo em abusos do Active Directory.
Conclusões
O PEN-300 é um curso de alta qualidade. Tirando alguns capítulos, todos os módulos tinham informações técnicas muito ricas, relevantes e profundas. O curso precisa de uma atualização. Grandes abusos e ataques foram descobertos desde a última atualização, e muitos outros apresentados no curso já não funcionam com as defesas padrão atuais. No fim, a certificação OSEP vai levar suas habilidades de Pentesting a um nível totalmente novo.

Comece agora com o PTaaS da Fluid Attacks
Assine nossa newsletter
Mantenha-se atualizado sobre nossos próximos eventos e os últimos posts do blog, advisories e outros recursos interessantes.
Outros posts