Opiniões
Uma resenha do Certified Red Team Lead (CRTL)

VP of Hacking
6 min
Alguns meses atrás (em 18 de agosto, para ser preciso), a Zero-Point Security, de @Rastamouse's, lançou o curso Red Team Ops II, ou RTO-2 para abreviar:
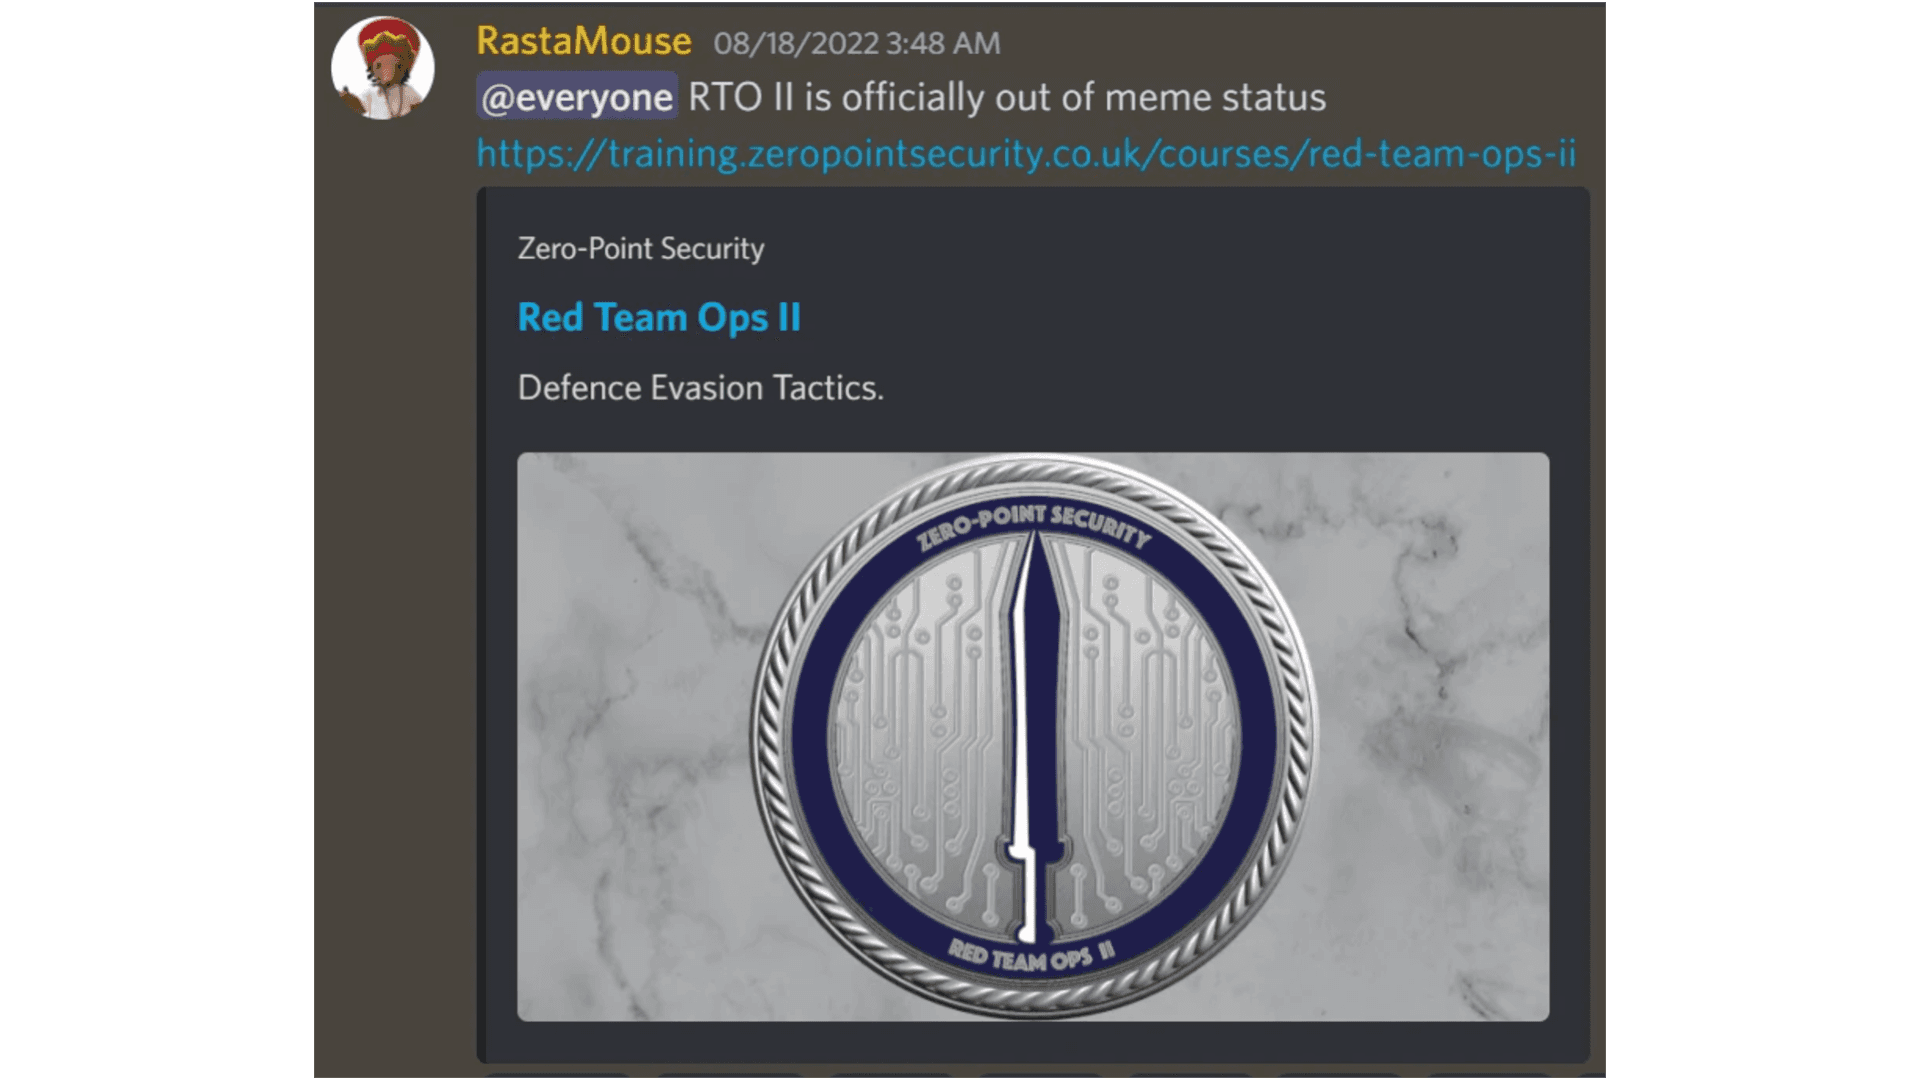
O RTO-2 é pensado como uma continuação do curso RTO, com foco em táticas avançadas de OPSEC, incluindo como contornar os controles modernos de endpoint do Windows em ambientes corporativos. Isso significa que o RTO-2 é um curso avançado, e recomenda-se ter feito e sido aprovado pelo menos no exame do RTO antes de tentar este curso e a certificação associada.
No momento em que este texto foi escrito, o RTO-2 custava £399,00, o que inclui acesso vitalício ao conteúdo do curso e um voucher para o exame. Você pode pagar um valor adicional (£425,00 no total) por 40 horas de acesso ao laboratório, o que é altamente recomendável.
Neste post, vou apresentar um resumo do conteúdo do curso e contar minha experiência no exame que me deu o título de Certified Red Team Lead.
Red Team Ops II
No início deste ano, fiz e concluí o curso RTO e o exame CRTO , associado, depois do que dei uma palestra (em espanhol) sobre como ser aprovado nele.
O RTO tem foco em como realizar operações de Red Team em um ambiente de AD multi-forest usando o Cobalt Strike.
Ao longo do curso são dadas notas e dicas de OPSEC (Operations Security), mas esse não é o foco principal. O RTO-2 nasceu para complementar o RTO no terreno do OPSEC.
Atualmente, o curso RTO-2 está dividido em sete capítulos:
C2 Infrastructure
Windows APIs
Process Injection
Defense Evasion
Attack Surface Reduction
Windows Defender Application Control
EDR Evasion
O capítulo C2 Infrastructure apresenta uma forma de ter uma arquitetura de C2 versátil, resiliente e segura, incluindo o uso de redirectors, regras personalizadas de redirecionamento no Apache para evitar a detecção da infraestrutura de C2, certificados SSL para o Beacon e estratégias de failover para o beaconing. Isso é muito útil para engagements reais em ambientes corporativos maduros e, portanto, algo que todo operador de Red Team deveria conhecer.
Os capítulos Windows APIs e Process Injection têm foco pesado no desenvolvimento de ferramentas ofensivas. Primeiro, há uma visão geral das APIs do Windows usadas comumente para fins ofensivos, como chamar essas funções a partir de C++ e como usar APIs não gerenciadas a partir de linguagens gerenciadas como C# e VBA por meio de P/Invoke e D/Invoke. Depois, no capítulo Process Injection, essas capacidades são usadas para injetar código em processos usando uma ampla gama de técnicas, desde injetar código arbitrário no processo atual até injetar código em um processo remoto, ou usar funções não documentadas do ntdll.dllpara criar uma nova seção executável em um processo em execução e injetar o shellcode nela, e até criar um novo processo benigno suspenso, enfileirando uma Asynchronous Procedure Call com o shellcode desejado e despachando-a em uma nova thread. São dois capítulos divertidos.
O capítulo Defense Evasion explica as capacidades usadas pelos controles de endpoint para detectar comportamento anômalo, e a forma de contorná-las. O Cobalt Strike já traz de fábrica alguns recursos interessantes de OPSEC, como PPID spoofing, command line spoofing, evitar seções RWX, criptografia da memória do Beacon em repouso e thread stack spoofing. Também é mencionado o que é e como contornar o Event Tracing for Windows (ETW), um mecanismo do Windows usado para dar aos EDRs informações sobre eventos despachados a partir do modo usuário, sem a necessidade de fazer API hooking.
O capítulo seguinte descreve o Attack Surface Reduction, composto por um conjunto de regras que podem ser aplicadas por uma GPO para evitar técnicas comuns usadas por atacantes. As regras incluem bloquear chamadas de API a partir de macros do Office, a criação de processos filhos a partir de aplicativos do Office, bloquear processos originados por PSExec e WMI, e bloquear o roubo de credenciais a partir do processo LSASS (o que complementa mitigações como PPL e Credential Guard). Essas regras podem ser usadas em conjunto, oferecendo uma proteção em profundidade (defense-in-depth). No entanto, elas se baseiam principalmente em listas negras, e o capítulo descreve formas de contornar algumas delas.
Em seguida vem o capítulo Windows Defender Application Control, ou WDAC, que trata da proteção que permite especificar quais aplicativos podem ser executados em uma máquina, com base em coisas como caminho, assinatura digital e hash do arquivo. Como se trata de um limite de segurança (security boundary), a Microsoft de fato corrige as formas de contornar o WDAC. No entanto, configurações incorretas podem permitir que um atacante burle o controle para obter mais acesso à máquina. Por isso, este capítulo nos ensina uma forma de encontrar cenários comuns que podem ser explorados.
E, por fim, o capítulo EDR evasion traz uma visão geral de como funcionam os EDRs modernos e algumas formas de contorná-los, incluindo API unhooking, indirect syscalls e unregistering de kernel callbacks. Um capítulo divertido que inclui até exploits em modo kernel para contornar os controles do EDR.
Como você pode ver, o conteúdo do curso é bem técnico. Aliás, há bem menos vídeos do que no curso RTO, já que se assume um certo nível de conhecimento prévio para conseguir acompanhar. Ainda assim, é um material extremamente valioso, dado que você tem acesso vitalício ao curso e às atualizações relacionadas ao seu conteúdo.
Laboratório
O curso RTO-2 vem com um laboratório complementar na Cyber Ranges (antes Snaplabs), que pode ser acessado por até 40 horas. No laboratório, você pode praticar tudo o que é apresentado no material escrito. Ele é composto por várias máquinas com configurações diferentes:
2 máquinas de ataque
2 redirectors
1 DC
1 CA
3 estações de trabalho
Exame
Depois de me inscrever no RTO-2, levei cerca de três semanas para concluir o material duas vezes (sim, duas vezes), porque havia muitos conceitos novos para eu assimilar.
O valor do curso inclui uma tentativa de exame. Você pode agendá-lo na plataforma a qualquer momento depois de começar o curso, escolhendo o dia e a hora de início.
Por exemplo, eu agendei o exame para começar em 21 de novembro, às 9h.
Para o exame, você tem 72 horas ou cinco dias (o que ocorrer primeiro) para obter quatro flags em um conjunto determinado de máquinas em um ambiente de AD. Diferente do CRTO (no qual você precisa de 6 das 8 flags para ser aprovado), neste exame é preciso conseguir todas as flags para passar.
Você precisa inserir as flags em um sistema de pontuação fornecido com o exame, que verifica o valor e atribui os pontos. Não é preciso escrever um relatório, apenas inserir as flags. No final, levei cerca de 11 horas para concluir o exame:


No entanto, como o exame foi projetado para durar cinco dias, é preciso esperar até o quinto dia para obter a certificação.
Dicas para o exame
Estas são algumas das coisas que me ajudaram a concluir o exame:
Siga as indicações dadas no curso e pratique-as no laboratório. Só ler não vai te dar as habilidades necessárias para concluir o exame (pelo menos para mim não deu).
Tenha em mente que há coisas que não são cobertas pelo material do curso. Você precisa estar confortável usando ferramentas como o Visual Studio Community, não só para compilar ferramentas, mas também para depurá-las.
Pratique o desenvolvimento em C#. Entender como funciona um assembly em C# também é uma vantagem.
Embora o RTO-2 seja baseado em defense evasion e táticas avançadas de OPSEC, você precisa estar confortável com coisas como enumeração de AD, pivoting, movimento lateral, personificação de usuários, ataques a Kerberos etc., além de ter experiência usando o Cobalt Strike. O curso RTO vai te dar isso.
Tecnicamente, não é estritamente necessário usar o Cobalt Strike para tudo no exame, mas você precisa saber usar outras ferramentas que possam cumprir as mesmas funções.
O curso propõe alguns exercícios. Sugiro concluí-los, pois isso vai te dar confiança para lidar com exigências inesperadas durante o exame.
Por último, mas não menos importante, a enumeração e o reconhecimento são fundamentais para saber com que tipo de fera você está lidando.
Resultados do exame
Depois que os cinco dias do exame passaram, recebi um e-mail com a certificação:

Comparação
Até hoje, obtive várias certificações relacionadas a Red Teaming, incluindo eCPTXv2, CRTE, CRTP, CRTO, PNPT e OSCP. A maioria delas tem foco em explorar configurações incorretas e vulnerabilidades, algumas em ambientes de AD realistas. Como o RTO-2 tem foco pesado em defense evasion, as certificações mais próximas dele são a eCPTXv2 e a CRTE. A primeira inclui parte do conteúdo encontrado no RTO-2, como evasões de ETW, EDRs e coisas como syscall unhooking e macros furtivas do Office.
Attack Surface Reduction e Windows Defender Application Control foram os capítulos que eram novidade para mim.
Conclusões
Red Team Ops II é um curso muito bom, que aborda os controles modernos em infraestruturas corporativas maduras. Ele também vai te preparar para ter sucesso em engagements com ambientes restritos.
O exame é divertido (s/fun/HARD AS HELL/g), mas acho que as 72 horas/cinco dias dados são suficientes para passar por todas as etapas: da raiva, da tristeza e do estresse até, finalmente, a alegria.

Comece agora com o PTaaS da Fluid Attacks
Assine nossa newsletter
Mantenha-se atualizado sobre nossos próximos eventos e os últimos posts do blog, advisories e outros recursos interessantes.
Outros posts