"Se o código não foi revisado em busca de falhas de segurança, a probabilidade de que a aplicação tenha problemas é praticamente de 100 %".
Esta é uma mensagem perspicaz nas primeiras páginas do guia de revisão de código da OWASP. Uma organização que não submete a revisão o código que usa e desenvolve é irresponsável com seus ativos e com os de seus clientes ou usuários.
Os problemas de segurança em seus produtos podem ser explorados por cibercriminosos, o que leva a vazamentos de dados ou à interrupção de operações, com as consequentes multas e perda de clientes e de reputação. Para ajudar a prevenir tudo isso, é prudente acompanhar o desenvolvimento de software desde o início com uma revisão de código seguro.
O que é revisão de código seguro?
A revisão de código seguro é o exame do código-fonte de uma aplicação para identificar falhas de segurança antes que o software chegue à produção. Ela combina a análise automatizada com a inspeção manual de especialistas em segurança, e é a metade manual que encontra as falhas que os scanners não veem. No benchmark de ferramentas da Fluid Attacks, aplicado a uma aplicação web com 1.201 vulnerabilidades, um único pentester encontrou 1.076 delas —89,6 % de abrangência com 100 % de precisão e zero falsos positivos—, enquanto o scanner com melhor desempenho do estudo chegou a 22,7 % de abrangência.
A revisão de código seguro pode ser aplicada em qualquer ponto do ciclo de vida de desenvolvimento de software (SDLC), mas dentro da cultura DevSecOps é mais valioso usá-la desde as etapas iniciais.
Revisão de código vs. revisão de código seguro
Uma revisão de código padrão pergunta se o código funciona e se lê bem. Uma revisão de código seguro pergunta se um atacante pode abusar dele. As duas rodam sobre listas de verificação diferentes e costumam envolver pessoas diferentes.
Característica | Revisão de código | Revisão de código seguro |
|---|---|---|
Propósito principal | Melhorar a qualidade geral do código, sua manutenibilidade, estilo e correção funcional. | Identificar e mitigar vulnerabilidades de segurança e garantir a aderência a padrões de segurança. |
Foco principal | Legibilidade, aderência a guias de estilo, padrões de projeto e detecção de erros. | Validação de entradas, falhas de autenticação e autorização, vazamento de dados, erros de lógica de negócio e problemas de configuração. |
Participantes-chave | Desenvolvedores, membros da equipe de QA. | Desenvolvedores, especialistas em segurança e equipes de segurança especializadas. |
A revisão de código seguro garante que a segurança seja tratada como uma característica essencial da qualidade do código, o que evita a introdução de fraquezas que poderiam comprometer dados ou funcionalidades.
Como funciona a revisão de código seguro?
Uma revisão de código seguro funciona melhor como uma mistura de inspeção manual e automatizada, porque cada uma cobre o ponto cego da outra. A revisão automatizada (como SAST) traz velocidade e abrangência. A revisão manual traz profundidade e exatidão.
A revisão manual de código seguro é feita com grande atenção ao detalhe. Um ou mais analistas de segurança esquadrinham o código, entendem o que estão avaliando e mantêm em mente seu uso e contexto, as intenções dos desenvolvedores e a lógica de negócio.
A revisão automatizada examina mais código em menos tempo, mas não considera esses fatores. As ferramentas trabalham com um conjunto predefinido de regras, estão restritas a certos tipos de vulnerabilidades e sofrem, umas mais que outras, do defeito de reportar falsos positivos (ou seja, dizer que algo é uma vulnerabilidade quando não é).
As ferramentas automatizadas, com sua avaliação rápida e inicial, atuam como assistentes do revisor humano e facilitam aos analistas de segurança concentrar-se em identificar vulnerabilidades mais complexas e críticas para o negócio.
Entre os métodos mais usados na revisão automatizada de código seguro estão o Static Application Security Testing (SAST) e a Software Composition Analysis (SCA; entenda em que se diferenciam neste post do blog).
Característica | Revisão automatizada | Revisão manual |
|---|---|---|
Método principal | Correspondência automática de padrões em alta velocidade. | Análise estratégica conduzida por humanos. |
Contexto e intenção | Limitada à estrutura do código; carece de contexto de execução ou de negócio. | Compreensão profunda da arquitetura, do contexto e da intenção de negócio da aplicação. |
Valor-chave | Abrangência: detectar cedo falhas sintáticas comuns e de alto volume (p. ex., SQLi, XSS). | Profundidade: achar falhas complexas de lógica de negócio, erros de estado e antipadrões de segurança arquiteturais. |
Aplicação | Varredura prévia à revisão (pre-commit/PR) para retorno rápido na IDE ou no pipeline de CI. | Triagem de achados automatizados e imersão profunda em componentes críticos (p. ex., lógica de autorização). |
Como realizar uma revisão de código seguro?
Uma revisão de código seguro profissional segue quatro etapas: delimitar o escopo por risco, rodar as ferramentas primeiro, aprofundar manualmente e, por fim, reportar e verificar a correção. Cada etapa alimenta a seguinte.
1. Planejamento e definição do escopo
O processo começa definindo o escopo. Como a revisão de código seguro consome tempo, é essencial priorizá-la segundo o risco. Isso envolve:
Definir objetivos claros: que tipos de vulnerabilidades buscamos detectar (p. ex., conformidade com PCI DSS, ou falhas em uma nova funcionalidade de autenticação)?
Reunir contexto: entender a arquitetura, os requisitos de negócio e a funcionalidade da aplicação; reunir modelos de ameaça e achados de segurança anteriores.
Priorizar o código: concentrar-se em ativos críticos e funções de alto risco, como módulos de autenticação, processamento de pagamentos, controles de acesso e novas funcionalidades.
2. Execução assistida por ferramentas
A revisão humana se apoia em tecnologia para ganhar eficiência:
Varredura prévia à revisão: rodar primeiro as ferramentas automatizadas (SAST/SCA) para detectar rapidamente problemas de segurança conhecidos na linha de base do código e nos componentes de terceiros.
Triagem: usar os achados automatizados para filtrar falsos positivos e direcionar a investigação manual profunda a rotas de código específicas e de alto risco.
Técnicas de análise manual: o revisor usa técnicas como o rastreamento de rotas de código (seguir caminhos de execução) e o mapeamento de fronteiras de confiança (analisar pontos de controle de segurança) para aplicar sua experiência de domínio.
3. Imersão profunda e validação com listas de verificação
O núcleo da revisão de código seguro é um exame detalhado, linha a linha, com foco em áreas que exigem compreensão contextual e de lógica de negócio. Nesta fase, o revisor especialista aplica listas de verificação padronizadas (muitas vezes baseadas em OWASP, CWE ou políticas internas) para garantir um exame sistemático de categorias-chave como validação de entradas, autenticação e controle de acesso.
4. Relatório, remediação e verificação
Os achados são documentados com detalhes precisos, entre eles:
Descrição da vulnerabilidade: uma explicação clara da falha e de seu mapeamento de segurança.
Explorabilidade e impacto: uma avaliação do nível de risco (com um marco padronizado) para apoiar a priorização.
Localização precisa: nome do arquivo e número da linha, confirmados por validação humana.
Prova de conceito detalhada: uma demonstração passo a passo de como a vulnerabilidade pode ser explorada, para facilitar a compreensão do desenvolvedor.
Orientação de remediação: sugestões de código seguro específicas para os desenvolvedores.
Após a remediação, deve-se fazer uma revisão de acompanhamento para verificar se a correção eliminou a vulnerabilidade e não introduziu falhas novas.
A vantagem humana: o que os especialistas procuram
Os especialistas encontram o que os scanners estruturalmente não conseguem: falhas que dependem do contexto de negócio e não de padrões de código. No relatório State of Attacks 2025 da Fluid Attacks, que cobre os testes realizados ao longo de 2024, 71 % da exposição total ao risco nos sistemas avaliados foi reportada pelo método manual, e quase 99 % das vulnerabilidades de severidade crítica foram detectadas por nossos pentesters, e não por nossas ferramentas.
Isso não é um argumento contra a automação. É um argumento a favor de acompanhá-la com verificação humana, como colocou Kevin Cardona, analista de segurança da Fluid Attacks, em sua análise dos testes estáticos:
"Os relatórios sempre deveriam ser checados por especialistas, porque as ferramentas automatizadas tendem a notificar grandes quantidades de falsos positivos que devem ser descartados para conhecer os riscos reais de uma aplicação".
Aprofunde-se: O que é revisão manual de código? e Our DevSecOps tools, onde descrevemos como nossos analistas fazem SAST manual junto ao scanner para encontrar vulnerabilidades mais complexas, talvez de dia zero.
A revisão se concentra em áreas críticas como as seguintes.
Fluxos de lógica de negócio
O revisor analisa os processos próprios da aplicação em busca de:
Integridade do fluxo: oportunidades de burlar transições de estado, etapas ou validações em processos de múltiplas etapas.
Condições de corrida: vulnerabilidades baseadas em sincronização em operações concorrentes onde vários usuários interagem com o mesmo recurso.
Limites de recursos: garantir que limitação de taxa e cotas de recursos sejam implementadas para prevenir a negação de serviço ou o esgotamento de recursos.
Autorização e controle de acesso
O revisor verifica a correção e a completude da aplicação dos controles:
Aplicação no lado do servidor: verificar que todos os controles de acesso sejam aplicados no servidor, e não apenas no lado do cliente.
Padrões à prova de falhas: garantir que se use uma política de negação por padrão.
Prevenção de IDOR: checar se existem referências diretas inseguras a objetos, onde um usuário pode manipular um parâmetro (p. ex., um ID) para acessar dados de outro usuário ou recursos não autorizados.
A falta de autorização está catalogada pela MITRE como CWE-862, uma das fraquezas que a correspondência automática de padrões deixa passar com mais frequência, porque decidir quem deveria poder fazer algo é uma pergunta de negócio, e não uma pergunta sintática.
Validação de entradas e codificação de saídas
Embora o SAST possa encontrar padrões básicos de injeção, o especialista garante a correção contextual:
Validação no lado do servidor: toda entrada de usuários e de fontes externas é validada independentemente das checagens do lado do cliente.
Validação por lista de permissões: usar listas de permissões (allowlists, que aceitam apenas entradas conhecidas como boas) em vez de listas de bloqueio (blocklists, que rejeitam entradas conhecidas como más).
Codificação apropriada ao contexto: garantir que os dados sejam codificados corretamente (HTML, JavaScript, URL, SQL) antes da saída, para prevenir ataques de injeção como XSS ou injeção de SQL.
Criptografia e gestão de segredos
Algoritmos fortes e gestão de chaves: verificar o uso de algoritmos modernos e testados (p. ex., AES-256, RSA-2048+) e a geração, o armazenamento e a rotação seguras de chaves.
Segredos embutidos no código: identificar onde um desenvolvedor deixou informação confidencial (p. ex., chaves de API, tokens, credenciais) dentro do código, inclusive nos arquivos de configuração.
Ferramentas de revisão de código seguro
Duas famílias de ferramentas cobrem a metade automatizada de uma revisão de código seguro, e olham para coisas diferentes: o SAST lê o seu código, o SCA lê o que o seu código importa.
As ferramentas SAST varrem automaticamente o código-fonte ou objeto das aplicações —enquanto estas não estão em execução— para detectar vulnerabilidades que coincidam com as armazenadas em bancos de dados.
As ferramentas SCA varrem automaticamente as aplicações para inventariar seus componentes de software de terceiros e suas dependências, e identificar nelas vulnerabilidades que coincidam com as registradas em bancos de dados.
Nenhuma das duas famílias se basta. As ferramentas SAST comerciais são conhecidas por suas altas taxas de falsos positivos, então sua saída tem que passar por alguém capaz de distinguir um problema real do ruído antes que chegue a um desenvolvedor. Em How do SAST, SCA and DAST differ? detalhamos onde fica o ponto cego de cada método.
Quão exata pode ser a metade automatizada?
Muito exata, nos problemas para os quais foi construída. Diante do OWASP Benchmark v1.2 —um conjunto público de 2.740 casos de teste sintéticos em Java com respostas conhecidas—, o scanner da Fluid Attacks alcançou uma taxa de verdadeiros positivos de 100 % e uma taxa de falsos positivos de 0 %, para a pontuação máxima de 100.
▶️ Vídeo: explicamos como nosso scanner é medido contra o OWASP Benchmark e como qualquer pessoa pode reproduzir o resultado.
Essa pontuação merece seu contexto, e o contexto é o argumento para manter humanos na revisão. O OWASP Benchmark mede fraquezas do tipo injeção em código sintético onde a resposta correta já é conhecida. Ele não contém um fluxo de compra burlável, nem uma condição de corrida entre dois usuários concorrentes, nem um controle de autorização que seja correto isoladamente e errado para um negócio concreto. Uma pontuação perfeita em um teste de correspondência de padrões é uma pontuação perfeita em correspondência de padrões, e é por isso que nossos analistas também leem o código.
Revisão de código seguro vs. testes de segurança de aplicações
Os testes de segurança de aplicações (AST) são um conceito mais amplo que a revisão de código seguro; esta última faz parte dos primeiros. Além de SAST e SCA, os AST envolvem métodos de avaliação como o Dynamic Application Security Testing (DAST), Pentesting as a Service (PTaaS), e a Reverse Engineering.
Enquanto a revisão de código seguro pode ser aplicada em qualquer etapa do desenvolvimento de software, o DAST e o PTaaS são em geral empregados quando a aplicação pode ser executada, para avaliar seu comportamento por meio de vetores de ataque. A revisão de código seguro é um elemento fundacional que, combinado com o DAST (que verifica erros de execução e configuração) e o PTaaS, dá uma abordagem de defesa em profundidade.
Quando implementar a revisão de código seguro?
Desde as primeiras linhas de código, e de forma contínua depois. Aplicar este método assim que os primeiros commits chegam permite identificar e remediar vulnerabilidades antes que cheguem à produção, o que é mais barato e mais rápido do que corrigi-las depois.
Isso não é apenas uma boa prática; é uma prática codificada. O Marco de Desenvolvimento de Software Seguro do NIST (SP 800-218, v1.1, 2022) lista a prática PW.7, "Revisar e/ou analisar código legível por humanos", como uma atividade requerida para identificar vulnerabilidades e verificar a conformidade com requisitos de segurança, e nomeia de forma explícita tanto a revisão por pares quanto a análise automatizada como formas de fazê-lo.
Uma estratégia integral envolve duas estratégias de tempo:
Revisão contínua: implementar ferramentas automatizadas nos ambientes de desenvolvimento integrados (IDE) e durante os pull requests é a maneira de maior impacto de deslocar a segurança para a esquerda. Os desenvolvedores recebem retorno quase em tempo real e corrigem os problemas enquanto o código está fresco.
Revisão focalizada: reservar uma revisão manual exaustiva para pontos estratégicos do SDLC: início do projeto (avaliação integral de uma base de código nova ou legada), lançamentos maiores, mudanças de arquitetura e ciclos de conformidade (PCI DSS, HIPAA).
Por que a revisão de código seguro é importante?
Porque aos desenvolvedores não costuma ser ensinada segurança de aplicações, e até os mais experientes introduzem vulnerabilidades. A revisão de código seguro é o controle que pega esses erros antes de um atacante.
A segurança em geral, e as fraquezas comuns do software e sua exploração, não costumam ser ensinadas aos desenvolvedores em suas academias nem em seus locais de trabalho. E mesmo os desenvolvedores mais experientes, por fatores como esgotamento ou descuido, podem cometer erros de codificação e acabar gerando vulnerabilidades como as listadas no OWASP Top 10 e no CWE Top 25. Por razões como estas, o código-fonte deveria permanecer sob revisão de especialistas em segurança.
Detecção de vulnerabilidades no código-fonte e nos componentes
A revisão de código seguro identifica a ausência de práticas de codificação segura, a falta de controles de segurança apropriados e a violação de padrões de conformidade como PCI DSS e HIPAA. Os revisores podem encontrar validação faltante ou errônea das entradas provenientes das diferentes fontes que interagem com a aplicação (p. ex., usuários, arquivos, fluxos de dados). Podem descobrir informação confidencial (p. ex., tokens, credenciais) deixada dentro do código. Podem ver que a informação que precisa ser armazenada e transferida não passa por algoritmos de criptografia apropriados. Podem achar que os processos de autenticação de usuários são fracos, ao exigir, por exemplo, senhas curtas e com pouca variedade de caracteres, e que os controles de autorização acabam dando acesso desnecessário a qualquer usuário.
Um problema importante que costuma ser descoberto com a revisão de código seguro, por meio de ferramentas SCA, são as vulnerabilidades em componentes de terceiros e de código aberto. O desenvolvimento de aplicações hoje depende fortemente de componentes de código aberto, importados de fontes diversas, que além disso dependem uns dos outros. Assim, ao usar um deles, o desenvolvedor pode não estar ciente de sua relação com os demais. Os cibercriminosos têm essas dependências entre seus alvos desejados.
Aplicação das melhores práticas de codificação
Os especialistas e as ferramentas responsáveis por uma revisão de código seguro verificam se os desenvolvedores do software sob avaliação vêm empregando práticas de codificação segura. Dois dos nossos posts do blog tratam disso com mais extensão ("Go Over and Practice Secure Coding" e "Secure Coding in Five Steps?"). Estas são algumas dessas práticas que sempre deveriam ser um ponto de referência para o desenvolvimento e a revisão de código. Garanta que o seu software:
Valide as entradas de fontes não confiáveis e aceite apenas as que cumpram características específicas.
Verifique a identidade de usuários ou entidades que buscam acesso a recursos privados e, em operações críticas, solicite autenticação multifator.
Exija dos usuários a criação de senhas suficientemente complexas.
Restrinja o acesso a recursos específicos de alto valor a poucos usuários autorizados.
Dê aos usuários acesso por padrão apenas aos recursos necessários para cumprir certas tarefas.
Estabeleça tempos de espera por inatividade de sessão relativamente curtos.
Use algoritmos de criptografia conhecidos, testados e atualizados para a informação sensível em trânsito e em repouso.
Não guarde dados sensíveis, como comentários, dentro do seu código.
Não revele informação valiosa aos atacantes nas mensagens de erro resultantes de atividades inválidas.
Mantenha todos os componentes de terceiros atualizados às suas últimas versões.
Para mais informação, você também pode consultar as recomendações da OWASP para desenvolvedores em seu guia de revisão de código.
Outros benefícios da revisão de código seguro
Eficiência de custos
A revisão de código seguro reduz a quantidade de vulnerabilidades encontradas nas etapas finais do SDLC, por meio de procedimentos como o pentesting. Portanto, o tempo que os desenvolvedores dedicam à remediação nessas etapas também cai. Corrigir uma grande quantidade de vulnerabilidades pouco antes de ir para produção se torna um espinho para os desenvolvedores.
É mais fácil e menos custoso corrigir código no ambiente de desenvolvimento do que em produção. Com uma revisão de código seguro contínua, você está mais perto da causa do problema e pode corrigi-lo de imediato, o que evita qualquer acúmulo.
Fomento de uma cultura de segurança
Graças a uma revisão de código seguro precoce, os desenvolvedores podem começar a assumir um compromisso não apenas com remediar os problemas de segurança identificados em seus produtos, mas também com melhorar seus resultados a cada dia. Certos grupos de desenvolvedores, com a ajuda das equipes de segurança e suas revisões, podem transmitir conhecimento, inspirar outros a melhorar suas práticas e fazer a transição para uma mentalidade em que todos na organização são responsáveis pela segurança.
O ciclo de retorno ajuda os desenvolvedores a aprender com os padrões e práticas que levaram ao erro. Esses tropeços de segurança que tão frequentemente dão origem a vulnerabilidades se tornam menos frequentes com o tempo.
Conformidade e reputação
As organizações que implementam a revisão de código seguro em seus processos de desenvolvimento de software reconhecem a responsabilidade de cumprir os padrões estabelecidos em suas indústrias. Elas buscam oferecer produtos e serviços que garantam segurança para suas operações, dados e outros recursos, principalmente os de seus clientes ou usuários. Isso gera confiança e reflete compromisso e qualidade, o que afeta positivamente sua competitividade e sua reputação.
Revisão de código seguro na Fluid Attacks
Revisamos unicamente o código que estamos autorizados a revisar. Cada engajamento roda sob um acordo escrito que define os repositórios dentro do escopo, e nossos analistas trabalham a partir dos seus próprios repositórios sem extrair código fora desse escopo. A revisão de código seguro é um método dentro da nossa solução integral de AppSec, e roda no plano Advanced junto a SAST, SCA, DAST, PTaaS e Engenharia Reversa.
O que a metade manual acrescenta
O argumento para manter humanos em uma revisão de código é mensurável, não retórico. No nosso benchmark de ferramentas, iniciado em dezembro de 2023, colocamos 36 ferramentas de terceiros, nosso próprio scanner e um dos nossos pentesters contra uma única aplicação web com 1.201 vulnerabilidades em 105 categorias CWE, e os pontuamos tanto por contagem de vulnerabilidades quanto por exposição ao risco (CVSSF).
Avaliador | Precisão | Abrangência (vulnerabilidades) | Abrangência (exposição ao risco) |
|---|---|---|---|
Pentester da Fluid Attacks | 100 % | 89,6 % | 98,9 % |
Scanner da Fluid Attacks | 99 % | 22,7 % | 8,8 % |
Melhor ferramenta de terceiros do estudo | 72 % | 21,6 % | 4,0 % |
Média das outras 34 ferramentas de terceiros | — | 1,7 % | — |
O dado que mais importa não está na tabela: 743 das 1.201 vulnerabilidades, ou 61,9 %, foram encontradas apenas pelo pentester, e carregavam 86,8 % da exposição total ao risco da aplicação. Dezessete das ferramentas não conseguiram identificar nem dez vulnerabilidades.
A contrapartida é o tempo. O pentester levou 49 dias; as ferramentas automatizadas tiveram média de pouco mais de 44 minutos. É exatamente por isso que rodamos as duas metades em vez de escolher uma.
Nossos revisores são pentesters certificados. A equipe tem mais de 60 certificações internacionais distintas, entre elas OSWE (OffSec Web Expert), construída especificamente em torno de encontrar vulnerabilidades lendo código-fonte, além de OSCP, OSEP, eWPTX, HTB-CWEE e BSCP. A equipe também compete no HTB Business CTF para manter essas habilidades afiadas contra alvos reais.
Como um achado chega até você
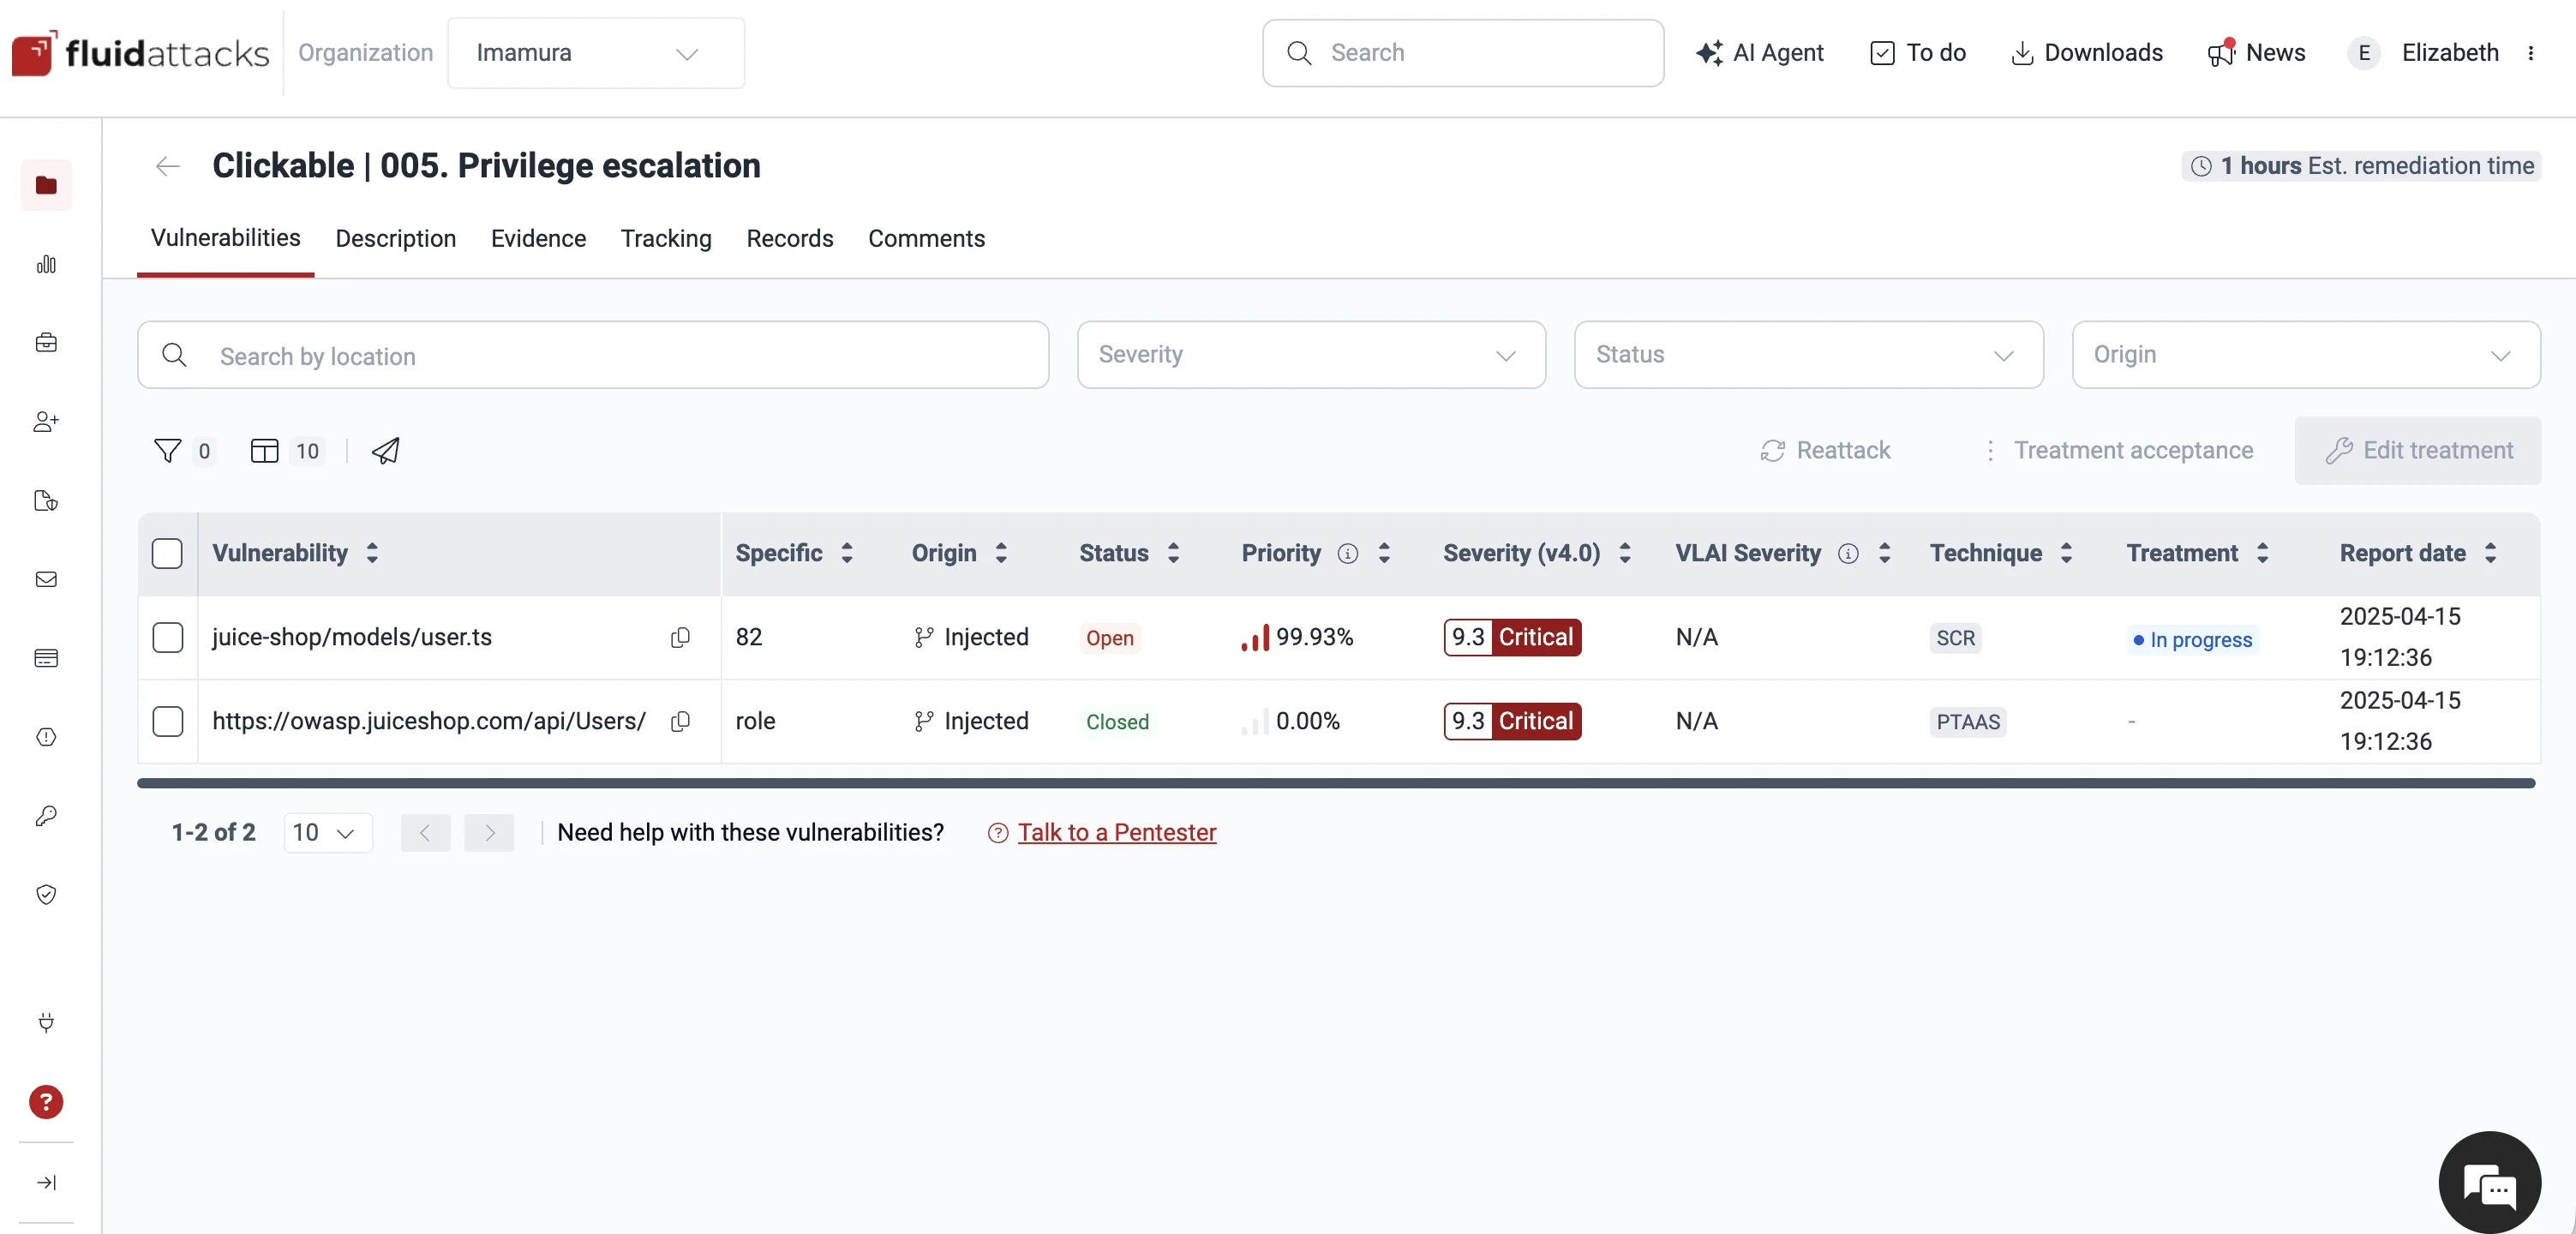
Um escalonamento de privilégios reportado na plataforma da Fluid Attacks. A coluna Technique o marca como SCR —encontrado por revisão de código seguro—, com o arquivo e a linha exatos, uma pontuação base CVSS v4.0 de 9,3 e seu status de remediação.
Cada achado que reportamos é tipificado contra nossos próprios critérios públicos, de modo que você pode auditar como o chamamos e por quê. O escalonamento de privilégios acima corresponde à fraqueza 005 do nosso banco de dados de vulnerabilidades, que traz sua descrição, impacto, recomendação, tempo esperado de remediação e correções por linguagem de programação. Essa fraqueza, por sua vez, corresponde ao requisito de segurança 035, que está mapeado a CWE-267, CWE-269, CWE-639 e CWE-862, OWASP Top 10 A1, PCI DSS 7.2.3, ISO/IEC 27001 8.2 e NIST CSF PR_AA-01, entre mais de 60 padrões internacionais de segurança. Nada disso está atrás de um login: o banco de dados é público.
Nossa revisão de código seguro suporta muitas linguagens de programação, entre elas C, C#, C++, HTML, Java, JavaScript, PHP, Python, Ruby e Swift, e nos ajustamos a requisitos específicos da sua aplicação e da sua lógica de negócio.
Integramos nosso CI Gate aos seus pipelines para quebrar a build quando há violações de política e vulnerabilidades abertas. No State of Attacks 2025, os sistemas que quebraram a build alcançaram uma taxa de remediação de 62,4 %, contra 31,5 % dos sistemas que não o fizeram. Reportamos tudo na nossa plataforma, onde você pode analisar seus problemas de segurança, receber recomendações e gerir a remediação. Seus desenvolvedores também podem usar nossas extensões de IDE para reconhecer mais rápido as linhas de código afetadas e receber sugestões de remediação baseadas em IA generativa. Tudo isso faz parte da nossa solução tudo em um, que também integra métodos de testes de segurança para aplicações em execução.
Como escolher sua equipe de revisão de código seguro?
Procure especialistas certificados, taxas baixas de falsos positivos e falsos negativos, cobertura ampla de linguagens e um único painel que priorize a remediação. Os desenvolvedores podem revisar entre pares suas próprias construções por lógica ou estilo, mas as questões de segurança exigem especialistas.
Os engenheiros de segurança, os revisores de código e os pentesters se especializam em identificar vulnerabilidades. Eles trazem uma perspectiva mais ampla e uma mentalidade de modelagem de ameaças para detectar falhas de segurança sutis e estruturais que um desenvolvedor poderia deixar passar. As revisões por um agente externo também podem garantir que todas as falhas sejam reportadas, mantendo uma visão imparcial.
Suas avaliações deveriam poder ser realizadas em uma ampla gama de linguagens de programação, basear-se em múltiplos padrões internacionais de segurança e reportar os achados em um único painel que priorize, incentive e facilite a remediação.
Conclusões
A revisão de código seguro é o lugar mais barato para eliminar uma falha explorável, e o único método de segurança de aplicações que lê a intenção além da sintaxe. As ferramentas automatizadas lhe dão abrangência; os especialistas lhe dão o contexto que decide se uma rota de código é realmente abusável. Os próprios números da Fluid Attacks situam essa divisão em 71 % da exposição ao risco reportada manualmente e quase 99 % dos achados de severidade crítica, e é por isso que rodamos as duas metades de forma contínua, e não como um portão prévio ao lançamento.
Perguntas frequentes
Qual é a diferença entre revisão de código e revisão de código seguro?
Uma revisão de código busca defeitos de qualidade, estilo e correção funcional; uma revisão de código seguro busca falhas que um atacante possa explorar. Elas usam listas de verificação diferentes e costumam envolver pessoas diferentes: desenvolvedores e QA para a primeira, especialistas em segurança para a segunda.
A revisão de código seguro pode ser totalmente automatizada?
Não. As ferramentas automatizadas cobrem abrangência, não profundidade. No benchmark de ferramentas da Fluid Attacks, aplicado a uma aplicação web com 1.201 vulnerabilidades, um pentester alcançou 89,6 % de abrangência com 100 % de precisão, enquanto o scanner com melhor desempenho chegou a 22,7 % de abrangência e a apenas 8,8 % da exposição ao risco da aplicação. As falhas de lógica de negócio, os erros de autorização e o uso indevido de criptografia dependem de um contexto que a correspondência de padrões não tem.
A Fluid Attacks faz revisão de código seguro manual?
Sim. Pentesters certificados revisam seu código-fonte junto aos nossos próprios scanners SAST e SCA, sob um acordo escrito que define os repositórios dentro do escopo. Os achados são reportados na nossa plataforma com o arquivo e a linha afetados, uma pontuação CVSS v4.0 e um link para a entrada correspondente no nosso banco de dados público de vulnerabilidades.
Em que momento do SDLC deve ocorrer a revisão de código seguro?
Desde os primeiros commits, e de forma contínua depois. O Marco de Desenvolvimento de Software Seguro do NIST (SP 800-218) lista a revisão de código como a prática PW.7 e nomeia tanto a revisão por pares quanto a análise automatizada como formas válidas de realizá-la. Corrigir uma falha em desenvolvimento é mais barato e mais rápido do que corrigi-la em produção.
Que vulnerabilidades a revisão de código seguro manual encontra que os scanners não veem?
Sobretudo as que dependem do contexto de negócio. Fluxos de múltiplas etapas burláveis, condições de corrida, controles de autorização faltantes (CWE-862), referências diretas inseguras a objetos, criptografia mal usada ou desatualizada e segredos embutidos em arquivos de configuração. Um scanner pode apontar um padrão; não pode decidir se um dado usuário deveria poder chegar a um dado recurso.
Corrija antes de publicar
Nossos pentesters e scanners revisam seu código-fonte desde o primeiro commit, para que as vulnerabilidades sejam corrigidas enquanto ainda são baratas. Teste gratuito · Fale conosco.