OWASP SAMM (Software Assurance Maturity Model) é um framework aberto para medir o quanto o programa de segurança de software de uma organização é maduro, em cinco funções de negócio e 15 práticas de segurança, cada uma avaliada em três níveis. Ele classifica a organização, não uma aplicação.
Por que essa distinção importa: no benchmark 2026 da Fluid Attacks, o melhor scanner do mercado detectou 22,7% das vulnerabilidades nas aplicações avaliadas, enquanto os pentesters identificaram 89,6%. Duas empresas podem ter o mesmo scanner e estar em extremos opostos da escala de maturidade, porque a pontuação depende de com que consistência o trabalho é feito, não do que foi comprado.
Esta página cobre o que o SAMM mede, como funcionam seus níveis de maturidade, em que ele difere do ASVS e do OWASP Top 10, e o que é preciso para subir um nível.
O que é OWASP SAMM?
O SAMM organiza a segurança de software em cinco funções de negócio — Governance, Design, Implementation, Verification e Operations — e divide cada uma em três práticas de segurança, num total de 15. Cada prática é pontuada por conta própria, então o resultado não é uma nota única, e sim um perfil: quais partes do programa são sólidas e quais são improvisadas.
Essa estrutura é o que faz do SAMM um modelo de maturidade, e não uma lista de verificação. Ele é aberto, neutro em relação a fornecedores, e prescritivo sobre o que medir, mantendo-se deliberadamente silencioso sobre quais ferramentas comprar. A Fluid Attacks mapeia seus próprios requisitos de segurança para os domínios do OWASP SAMM em um banco de dados público, de modo que uma equipe consegue rastrear uma meta de maturidade até o requisito específico, em nível de código, que a satisfaz.
O que é a OWASP?
O Open Worldwide Application Security Project é uma fundação sem fins lucrativos que publica recursos gratuitos, construídos pela comunidade, para a segurança de software. Seus projetos mais conhecidos são o OWASP Top Ten, um ranking dos riscos mais críticos em aplicações web, e o OWASP ASVS, um catálogo de requisitos técnicos de verificação.
O SAMM fica em outra altitude que os dois. O Top Ten diz o que dá errado com mais frequência. O ASVS diz o que uma aplicação específica precisa cumprir. O SAMM diz o quanto sua organização é boa em fazer qualquer uma das duas coisas acontecer, de forma consistente, ao longo do tempo.
Por que o OWASP SAMM é importante?
Porque a segurança de aplicações ficou mais difícil mais rápido do que a maioria dos programas amadureceu. No State of Attacks 2026 da Fluid Attacks, que cobre sistemas avaliados entre 1º de janeiro e 31 de dezembro de 2025, 70 % dos sistemas avaliados tinham pelo menos uma vulnerabilidade de severidade alta ou crítica, contra 53,3 % em 2024.
A remediação melhorou no mesmo período, chegando a uma taxa de 62,2 %, ou seja, 21,2 pontos percentuais acima de 2024. As duas coisas serem verdadeiras ao mesmo tempo é o argumento a favor de um modelo de maturidade: equipes que medem seu programa o melhoram, e equipes que dependem de esforços isolados ficam para trás em relação à própria superfície de ataque.
A outra razão é que comprar ferramentas não eleva a maturidade sozinho. No mesmo relatório, os testes manuais encontraram 87 % das vulnerabilidades de severidade crítica, enquanto as ferramentas automatizadas encontraram 13 %, e as vulnerabilidades achadas por ferramentas tiveram média de 15,5 unidades CVSSF contra 93,2 das achadas por pentesters. Um programa que pontua bem em ferramentas e mal na prática de verificação vai continuar perdendo os achados que mais importam.
O SAMM também combina naturalmente com orientações prescritivas. O NIST SP 800-218, o Secure Software Development Framework publicado em 2022, lista as práticas que uma equipe deveria executar; o SAMM mede com que consistência a equipe realmente as executa. Um é a lista de verificação, o outro é o placar.
OWASP SAMM v2: funções de negócio e práticas de segurança
O SAMM v2 substituiu os três domínios da v1.0 pelas cinco funções de negócio acima, e reformulou cada uma das 15 práticas em torno de atividades que uma equipe consegue evidenciar, e não de intenções que ela consegue declarar. A versão importa quando você compara mapeamentos: o material construído sobre a v1.0 continua valendo, mas seus rótulos são diferentes.
O framework vem com um modelo de maturidade que descreve cada prática, uma SAMM Toolbox para conduzir a avaliação e um SAMM Benchmark para comparar resultados com outras organizações.
Função de negócio | O que cobre | Práticas de segurança |
Governance | Como a segurança é conduzida e medida | Strategy & Metrics · Policy & Compliance · Education & Guidance |
Design | Como a segurança entra no produto antes de existir código | Threat Assessment · Security Requirements · Security Architecture |
Implementation | Como o software é construído e como os defeitos são geridos | Secure Build · Secure Deployment · Defect Management |
Verification | Como o resultado é verificado | Architecture Assessment · Requirements-driven Testing · Security Testing |
Operations | Como o sistema em produção se mantém defensável | Incident Management · Environment Management · Operational Management |
SAMM, ASVS e o OWASP Top 10 não são alternativas
As equipes costumam perguntar qual dos três adotar. Eles respondem perguntas diferentes e a maioria dos programas maduros usa os três.
OWASP SAMM | OWASP ASVS | OWASP Top 10 | |
Pergunta que responde | Quão maduro é o nosso programa de segurança? | Esta aplicação cumpre seus requisitos de segurança? | O que dá errado com mais frequência? |
Unidade de medida | Nível de maturidade por prática (1–3) | Requisito de verificação, cumpre ou não cumpre | Categoria de risco, ordenada |
Escopo | A organização | Uma aplicação | O setor |
Uso típico | Planejar um roteiro, justificar o investimento | Definir um contrato ou um plano de testes | Priorizar treinamento e conscientização |
Mapeamento da Fluid Attacks |
O Top 10 também é um alvo móvel que vale a pena acompanhar. Sua edição 2025 analisou 589 CWE, contra cerca de 400 em 2021, e colocou Software Supply Chain Failures em terceiro lugar: uma categoria que mal aparecia duas edições atrás.
Níveis de maturidade do OWASP SAMM
Cada uma das 15 práticas de segurança é pontuada em três níveis de maturidade, e um nível 0 implícito significa que a prática não existe. Os níveis descrevem consistência, não esforço.
Nível | Como se parece | Como você reconhece |
1 | Ad hoc. A prática acontece, puxada por indivíduos | Duas equipes fazem diferente e ninguém percebe |
2 | Definida e repetível. A prática está documentada e é aplicada em todas as equipes | Uma equipe nova consegue segui-la sem perguntar a ninguém |
3 | Medida e otimizada. A prática está instrumentada e melhora com os próprios dados | Você consegue mostrar a tendência, não só a política |
O salto do 2 para o 3 é onde a maioria dos programas empaca, porque exige dados que a organização não vinha coletando. É essa a lacuna que as seções restantes deste artigo abordam.
OWASP SAMM na Fluid Attacks
A Fluid Attacks avalia apenas os sistemas que um cliente autoriza explicitamente, dentro de um escopo acordado, e reporta cada achado à equipe do próprio cliente por meio de sua plataforma. Nada do que está descrito aqui é executado em sistemas de terceiros.
O SAMM é um framework ao qual a Fluid Attacks se mapeia, não um produto que ela vende. O valor prático está na instrumentação: os controles que o SAMM pede que você demonstre são aqueles para os quais um programa de testes de segurança produz evidência.
O mapeamento publicado cobre os domínios da v1.0
O mapeamento público do SAMM da Fluid Attacks é construído sobre o SAMM v1.0 e organiza 23 requisitos de segurança em três domínios: Security Architecture (6), Security Testing (9) e Operational Management (8). Na v2, esses domínios foram reagrupados — Security Architecture dentro de Design, Security Testing dentro de Verification, Operational Management dentro de Operations —, então os requisitos continuam valendo; o que mudou foram os rótulos. Cada entrada abre uma página completa de requisito, como a de verificar componentes de terceiros.
Como cada função de negócio se parece na prática
Função de negócio | Como a Fluid Attacks a instrumenta | Evidência |
Governance | Métricas de exposição ao risco na plataforma; um banco de requisitos público; a própria casa certificada | 23 requisitos mapeados a domínios SAMM; ISO/IEC 27001 e 27701, SOC 2 e SOC 3, validação PCI DSS |
Design | Requisitos de segurança com critérios de aceitação por entrada | Uma página pública por requisito, cada uma com sua justificativa e referências |
Implementation | SAST, SCA e CSPM no pipeline, mais um CI Gate que quebra o build. Para a triagem: severidade VLAI, EPSS, Signals de exploração e indicador de Reachability Capability | Os sistemas que usam o CI Gate alcançaram taxa de remediação de 72,2 % contra 58 % sem ele |
Verification | DAST e MAST junto com testes de penetração manuais e revisão segura de código | Os testes manuais encontraram 87 % das vulnerabilidades de severidade crítica; as ferramentas, 13 % |
Operations | Reataques verificados e gestão de vulnerabilidades em um só lugar | Taxa de remediação global de 62,2 % no fim de 2025; 63,8 % em severidade crítica |
Na linha de Implementation, os sinais de triagem estão documentados no changelog da plataforma e do banco de dados: cada vulnerabilidade do banco agora exibe uma classificação de severidade VLAI que complementa CVSS e EPSS, a atividade de exploração no mundo real é rotulada como Signals, e a página de detalhe da vulnerabilidade inclui uma seção de Reachability Capability com três estados: suportado, não suportado e impossível.
Verificação pontual contra verificação contínua
A prática de Security Testing é onde os níveis de maturidade pesam mais, porque a diferença entre o nível 1 e o nível 3 não é qual ferramenta você executa, e sim com que frequência você a executa e quanto do resultado é humano.
Medida | Pontual, movida por ferramentas | Contínua, ferramentas mais humanos |
Proporção de vulnerabilidades de severidade crítica encontradas | 13 % (ferramentas automatizadas) | 87 % (testes manuais) |
CVSSF médio por achado | 15,5 | 93,2 |
Taxa de detecção em um benchmark de 36 ferramentas | 22,7% (o melhor scanner) | 89,6 % (pentesters) |
Taxa de remediação | 58 % sem CI Gate | 72,2 % com CI Gate |
Mediana do tempo de remediação | 32 dias | 21 dias |
Os números de detecção vêm do State of Attacks 2026; a linha do benchmark vem de um benchmark de 36 ferramentas de terceiros publicado em fevereiro de 2026, no qual o melhor scanner detectou 22,7 % das vulnerabilidades enquanto os pentesters identificaram 89,6 %.
Uma pontuação perfeita em uma suíte de testes não é um nível de maturidade
Há uma contradição útil nesses números. Em 2021, o scanner da Fluid Attacks atingiu uma pontuação máxima de precisão de 100 no OWASP Benchmark, com 100 % de verdadeiros positivos e zero falsos positivos. Cinco anos depois, em um benchmark rodado contra 1.076 vulnerabilidades reais, o melhor scanner do mercado — qualquer scanner — encontrou 22,7 % delas.
Os dois resultados estão corretos. O OWASP Benchmark é uma suíte de testes sintética em Java com respostas conhecidas, e tirar 100 nela prova que um scanner faz com precisão o que scanners fazem.
▶️ Vídeo: o resultado do OWASP Benchmark, explicado pela equipe que o conduziu.
Aplicações reais contêm falhas de lógica de negócio, autorização quebrada e condições encadeadas que nenhuma suíte de testes codifica e que nenhum scanner foi construído para raciocinar. É exatamente por isso que o SAMM pontua a prática de Verification pelo modo como a organização testa, e não pelas ferramentas que ela possui: uma equipe pode comprar o scanner mais preciso do mundo e continuar no nível 1.
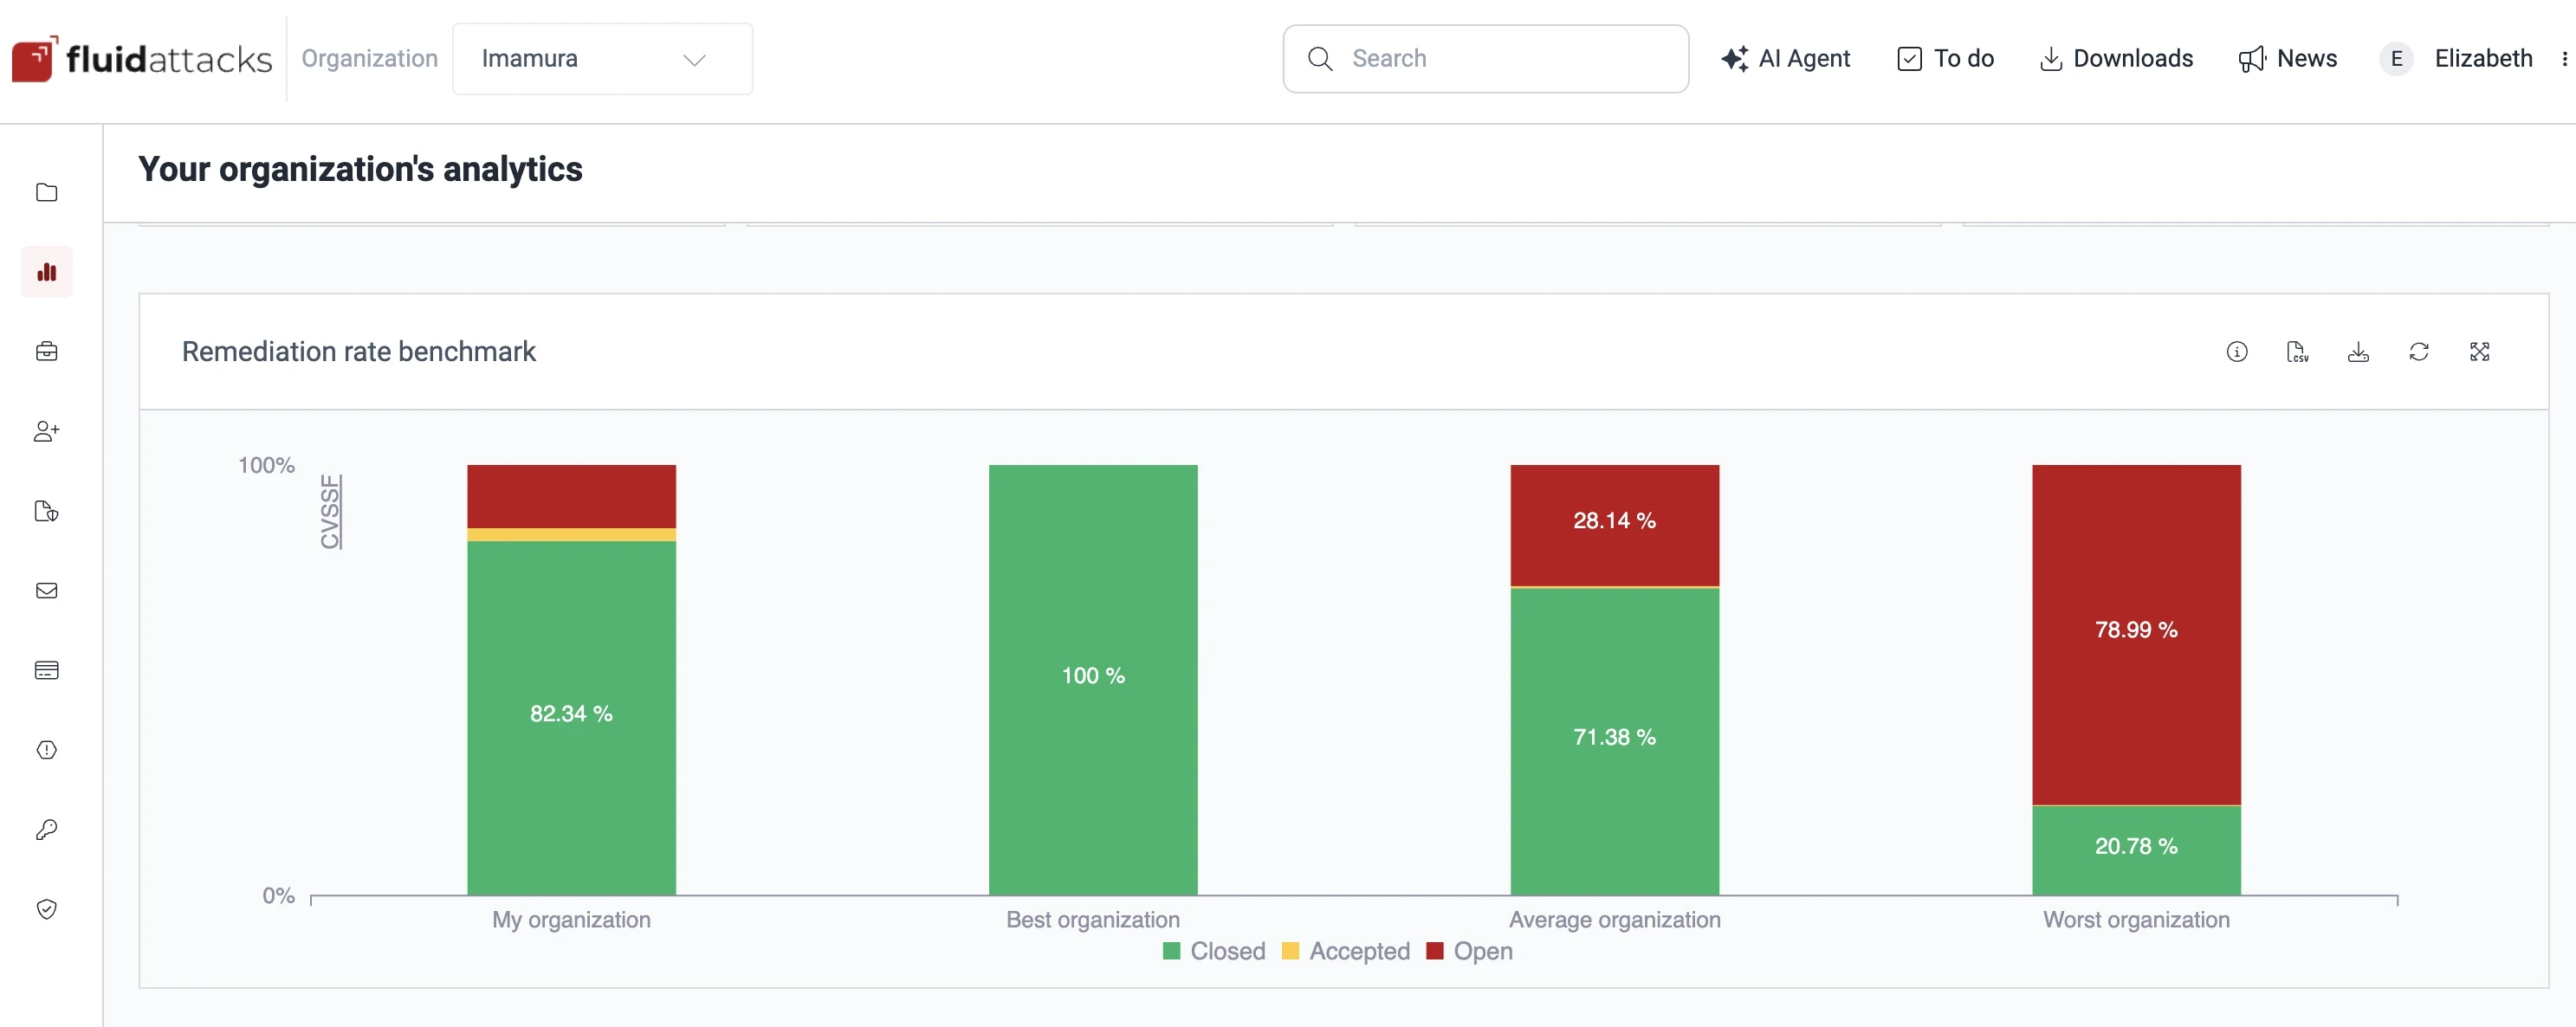
A plataforma compara a taxa de remediação de uma organização com a dos melhores, dos médios e dos piores da coorte: o equivalente operacional do SAMM Benchmark, aplicado a achados em vez de respostas de autoavaliação.
Governance é a prática que decide todas as outras
Strategy & Metrics aparece em primeiro no SAMM por um motivo. O guia da Fluid Attacks sobre como implementar DevSecOps transforma a governança na precondição, e não na papelada: uma empresa precisa monitorar seus procedimentos, medir seu desempenho, nomear seus obstáculos e falhas, e melhorar a partir do feedback.
As métricas que uma equipe acumula conforme sua prática de DevSecOps amadurece são o que torna as decisões de governança defensáveis em vez de intuitivas. É o mesmo argumento que o SAMM faz ao colocar Strategy & Metrics à frente de toda prática técnica.
Como alcançar um nível alto de maturidade
Faça uma avaliação, escolha as duas ou três práticas com a maior lacuna e instrumente-as para que a próxima avaliação seja medida, e não estimada. A própria Toolbox do SAMM dá o questionário; o trabalho é tudo o que vem depois.
Três passos carregam a maior parte do peso.
Avalie com honestidade. Uma autoavaliação que pontua todas as práticas no nível 2 é um exercício de pontuação, não um diagnóstico. Onde você não tem dados, a resposta é nível 1.
Feche primeiro a lacuna de Verification. É a prática com o efeito mais direto sobre as demais e a mais fácil de instrumentar, por meio de testes de segurança que combinem varredura de vulnerabilidades com testes de penetração como serviço. A análise da Fluid Attacks sobre testes de penetração contínuos deixa a limitação clara: uma avaliação pontual dá uma linha de base que vale comparar com a próxima, mas não diz nada sobre se o sistema resistiu aos ataques dirigidos a ele no intervalo. Um nível de maturidade que depende de uma foto anual é um nível de maturidade que você não consegue evidenciar onze meses por ano.
Torne o nível 3 mensurável. O nível 3 significa melhorar a prática com os próprios dados, o que exige uma linha de tendência longa o bastante para ser lida. As obrigações de conformidade costumam ser o que financia esse passo, e elas se apoiam na mesma evidência: veja conformidade para os padrões contra os quais um programa de testes consegue produzir evidência.
Conclusões
O OWASP SAMM é útil porque separa duas perguntas que as organizações tendem a misturar: se uma aplicação é segura, e se a organização é boa em fazer aplicações seguras. A segunda é a que determina a primeira, no próximo trimestre e no seguinte.
O framework não vai dizer qual scanner comprar, e isso é uma virtude. O que ele faz é expor para quais das 15 práticas você não consegue produzir evidência, o que quase sempre é o ponto de partida honesto. Em 2025 a proporção de sistemas que carregava pelo menos uma vulnerabilidade alta ou crítica subiu para 70 %, então a distância entre uma prática documentada e uma prática medida não é uma distinção acadêmica.
Perguntas frequentes
Qual é a diferença entre OWASP SAMM e OWASP ASVS?
O SAMM mede o quanto as práticas de segurança de uma organização são maduras; o ASVS lista os requisitos técnicos de verificação que uma aplicação específica precisa cumprir. O SAMM pontua o programa, o ASVS testa o produto. Uma equipe pode pontuar nível 3 em Verification justamente porque executa de forma consistente testes guiados pelo ASVS.
O OWASP SAMM é o mesmo que o BSIMM?
Não. Os dois medem a maturidade da segurança de software, mas o SAMM é prescritivo e aberto: define as práticas que uma organização deveria executar e as pontua. O BSIMM é descritivo e comercial: relata o que um conjunto de empresas observadas realmente faz, e você se compara com essa amostra. O SAMM diz como é o bom; o BSIMM diz como é o comum.
Quantos níveis de maturidade o OWASP SAMM tem?
Três por prática de segurança, mais um nível 0 implícito quando a prática não existe. O nível 1 é ad hoc, o nível 2 é definido e repetível, o nível 3 é medido e otimizado. Como as 15 práticas são pontuadas separadamente, uma organização termina com um perfil de maturidade, e não com um número só.
Quanto tempo leva para subir de nível de maturidade no SAMM?
Depende do seu ponto de partida e de se o seu pipeline já impõe controles de segurança. O State of Attacks 2026 da Fluid Attacks constatou que os sistemas que usam um CI Gate alcançaram taxa de remediação de 72,2 % contra 58 % sem ele, e reduziram a mediana do tempo de remediação de 32 para 21 dias: o tipo de melhoria instrumentada da qual uma pontuação de nível 3 exige evidência.
O OWASP SAMM serve só para grandes empresas?
Não. Ele serve para qualquer organização que desenvolva o próprio software. O esforço de avaliação escala com o tamanho da equipe, e equipes pequenas costumam se mover mais rápido entre níveis porque há menos processos a mudar. O que não escala para baixo é a necessidade de evidência.
A Fluid Attacks usa o OWASP SAMM?
Sim. A Fluid Attacks mapeia seus requisitos de segurança para os domínios do SAMM em um banco de dados público. O mapeamento cobre 23 requisitos e cada um abre uma página completa de requisito, de modo que uma meta de maturidade pode ser rastreada até o controle específico que a satisfaz.
Transforme a pontuação em evidência
Os testes contínuos dão à sua prática de Verification os dados com os quais um nível 3 precisa se sustentar. Teste gratuito · Fale conosco.