Opiniones
Reseña de OffSec Experienced Pentester (OSEP)

VP of Hacking
6 min
OSEP (OffSec Experienced Pentester) es una certificación de OffSec (antes conocida como Offensive Security) lanzada a finales de 2020.
Fue una de las tres certificaciones (junto con OSWE y OSED) que surgieron para conquistar OSCE(3), como reemplazo del mítico OSCE. OSCE era mucho más avanzado y difícil que OSCP, pero su contenido, aunque en su mayor parte relevante hasta el final, databa de 2012.
Los primeros exámenes de OSEP se habrían rendido en enero de 2021, y John Hammond fue, posiblemente, uno de los primeros en aprobar.
OSEP trata sobre técnicas avanzadas de Pentesting y Red Teaming y se enfoca fuertemente en la creación de herramientas personalizadas, abusos client-side (Office, WSH, MSHTA), inyección de procesos, evasión de antivirus, movimiento lateral avanzado (Windows/Linux) y ataques a Active Directory.
Para inscribirte en OSEP, hay varias opciones de plan. Yo usé el Course & Cert Exam Bundle, que me permitió:
Acceder al material del curso (escrito y en video) durante 90 días
¡Descargar el material del curso una sola vez!
Tener 90 días de acceso a los laboratorios y desafíos
Rendir el examen una vez
Como fue diseñado para reemplazar una sección de evasión honestamente débil del curso de OSCE (Cracking The Perimeter), OSEP se puede clasificar como una certificación difícil. El curso que prepara para la certificación se llama PEN-300. Veamos el resumen.
PEN-300
El temario oficial de PEN-300 se puede ver aquí.
Los dos primeros capítulos son informativos. El primero es una introducción al curso, los materiales y los laboratorios, y contiene información general sobre el examen. El segundo describe la teoría básica del sistema operativo Windows, incluyendo la API Win32, WoW (Windows on Windows) y el Registro de Windows.
Los dos capítulos siguientes se enfocan en ataques client-side. Partiendo con HTML smuggling y nociones básicas de VBA, el tercer capítulo escala rápidamente en dificultad con download cradles de PowerShell, llamadas a objetos .NET desde PowerShell y Reflection. El cuarto capítulo describe abusos de la herramienta Windows Script Host, que puede ejecutar código arbitrario en VBScript y JScript. Como no hay una forma conocida de llamar directamente a las APIs de Win32 desde JScript, el cuarto capítulo presenta herramientas como DotNetToJscript y SharpShooter, que se usan para lograrlo mediante deserialización.
El siguiente capítulo trata sobre Process Injection, donde se describen distintas técnicas para inyectar código en otro proceso, incluyendo el uso de APIs de Win32, DLL Injection y Process Hollowing. Estas técnicas se pueden usar junto con los ataques client-side descritos en los capítulos anteriores, y aquí es donde empieza la diversión de PEN-300.
Los capítulos cinco y seis tratan sobre bypasses de antivirus, con técnicas como ofuscación, bypass de comportamiento, detección de sandbox y bypasses de AMSI.
El capítulo siguiente fue mi favorito y trata sobre bypasses de AppLocker. Se describen varias técnicas en detalle, incluyendo el uso de runspaces personalizados de PowerShell y el uso de ataques client-side para evadir las reglas de AppLocker.
Hay dos capítulos no consecutivos (Bypassing Network Filters y Kiosk Breakups) que son altamente teóricos y demasiado específicos. En mi opinión, ese tipo de contenido es más relevante en una publicación de blog que en un capítulo de un libro de certificación. Si se eliminaran del material del curso, no se perdería nada relevante para OSEP.
El capítulo Linux Post Exploitation también es algo débil. Se describen un par de abusos usando backdoors en VIM. La única parte divertida fue la implementación de DLL Injection, pero en el mundo Linux, usando bibliotecas compartidas.
Luego aparece un capítulo que parece restaurar el nivel esperado del curso. Entra Windows Credentials. En él se mencionan las formas más comunes de abusar de las credenciales de Windows, incluyendo el dump de SAM, la manipulación de tokens de seguridad y Kerberos. Se crea una implementación personalizada de MiniDumpWriteDump() para hacer un dump de la memoria del proceso LSASS y evitar los antivirus (si no hay protecciones como PPL).
El siguiente capítulo, Windows Lateral Movement, también es muy interesante. Se explican abusos de RDP más allá del uso obvio del protocolo para el movimiento lateral. Además, una técnica llamada Fileless Lateral Movement fue bastante fascinante y relevante para los engagements de Red Team del día a día.
El capítulo Linux Lateral Movement también describe abusos usando el protocolo SSH y herramientas que se pueden encontrar en servidores Linux modernos que forman parte de una infraestructura DevOps on-premises, como Ansible y JFrog. También menciona cómo Kerberos y otros elementos relevantes de un despliegue de Active Directory importan en una máquina Linux unida al dominio.
Los dos capítulos siguientes son los más extensos. Microsoft SQL Attacks y Active Directory Exploitation cubren configuraciones incorrectas que se pueden aprovechar para escalar privilegios en un dominio de AD. Aunque son los más largos, la profundidad del contenido no se compara con la de cursos como CRTP, CRTE, CRTO y eCPTX. Si esperas dominar los ataques a AD usando solo el contenido de PEN-300, es posible que te decepciones.
Por último, el capítulo final, Combining the Pieces, fue mi segundo favorito. Es un capítulo muy útil que describe un escenario de ejemplo en el que se emplean la mayoría de las técnicas vistas a lo largo del curso, lo que da una idea de cómo serían los desafíos y el examen.
Laboratorio
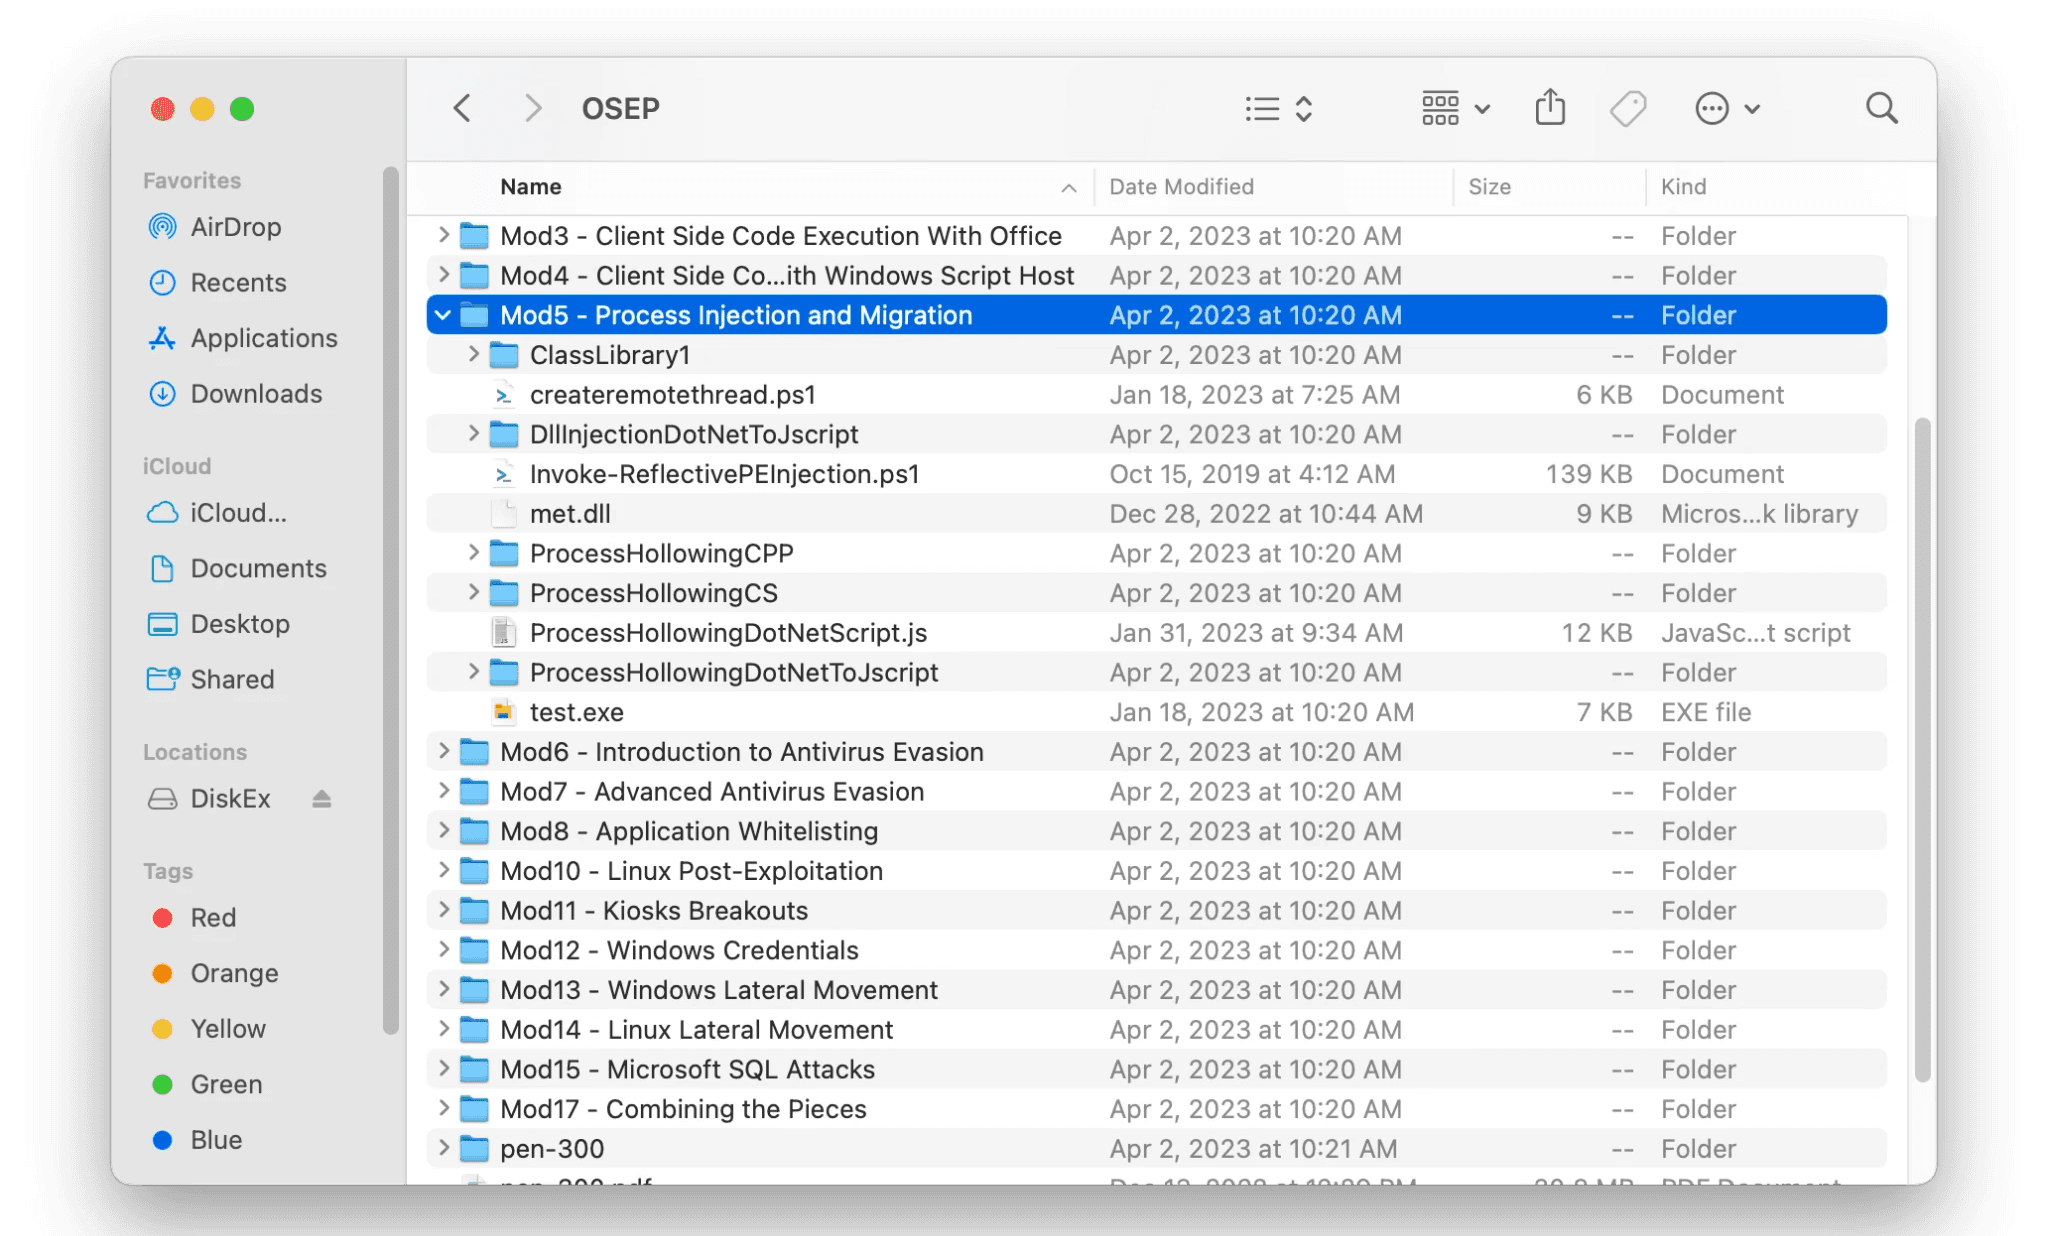
A lo largo del contenido del curso hay laboratorios en los que puedes practicar todo lo que se presenta. Cada laboratorio puede tener una o más máquinas con distintas configuraciones y objetivos de aprendizaje. Necesitarás un cliente OpenVPN para acceder al entorno. En la mayor parte del contenido del curso hay ejercicios para practicar en el laboratorio. Es posible que termines con varias herramientas personalizadas para ataques específicos. Te recomiendo mucho organizarlas bien, porque muchas de esas herramientas se usarán durante los desafíos e incluso en el examen, con cambios mínimos. Así organicé los artefactos resultantes durante el curso:
Desafíos
Además de los laboratorios, el curso PEN-300 incluye seis desafíos. Estos ofrecen un entorno en el que debes conseguir flags en distintas máquinas para completarlos. Los primeros cuatro desafíos se enfocan en temas específicos del curso. El quinto y el sexto tienen un alcance más amplio y simulan muy bien cómo sería el entorno del examen.
Toma notas y guarda cualquier herramienta que crees o modifiques al resolver los desafíos. Yo creé un archivo notes.txt en cada etapa de los desafíos para usarlo como referencia:

Por lo tanto, es absolutamente recomendable terminar todos los desafíos antes de intentar rendir el examen. Después me lo agradeces.
Consejos para el examen
Termina todos los desafíos antes de intentar el examen. Eso es todo. Chao. Bromas aparte, este es el consejo más importante de todos. Si incluso pudieras resolverlos dos veces…
Te recomiendo mucho hacer certificaciones como CRTP o CRTO antes de intentar OSEP. La vida será más fácil.
Practica en HTB:
Cybernetics (Prolab)
Offshore (Prolab)
Dante (Prolab)
Hades (Endgame)
Únete al servidor de Discord de OffSec. La comunidad es increíble, y el personal de soporte de OffSec puede ayudarte con cualquier tema relacionado con el curso, los laboratorios y los desafíos.
Hay distintos entornos de examen. Si repruebas el intento, es posible que el siguiente no sea en el mismo entorno. Tenlo en cuenta.
La conexión VPN no es estable. Como es un túnel UDP, pueden surgir problemas en el cálculo del tamaño del MTU (VPN MTU > Link MTU), lo que puede provocar pérdida de paquetes durante tráfico intenso, como al descargar o subir un archivo al entorno, hacer escaneo de puertos, etc. Sigue esta guía para solucionarlo. Al final, tuve que agregar la línea
mssfix 1387a mi archivo de conexión de OpenVPN para corregir esos problemas.

Lo malo
El contenido del curso está algo desactualizado. La última actualización fue en 2021, lo cual es mucho tiempo para el mundo tan dinámico de los ataques a Active Directory. Entre lo que no está presente se cuentan abusos de ADCS, ataques avanzados de coerción (MS-RPRN, MS-FSRVP, MS-EFSR, también conocidos como PetitPotam, etc.), vulnerabilidades como KrbRelayUp y ZeroLogon, bypasses de tecnologías modernas (EDRs, ETW, ASR, WDAC, Kernel Callbacks), abusos de GPO (!), WMI/COM y mecanismos de persistencia.
Además, el examen es supervisado (proctored). El plugin de supervisión hace que el computador se ponga muy lento. Usé una pantalla 4k, lo que hizo que mi portátil se calentara mucho. Tuve que bajar la resolución a 2k para reducir el consumo de recursos.
Comparación
PEN-300/OSEP cubre varias cosas, desde evasión hasta ataques avanzados en Linux y Windows. Si quieres sentirte cómodo con los ataques a Active Directory, hacer primero CRTP o CRTO te dará un impulso de confianza.
CCRTA puede darte experiencia atacando máquinas Linux que pertenecen a un Active Directory.
CRTL está, actualmente, más al día que OSEP en cuanto a técnicas de bypass. Hacerlo también te ayudará con OSEP.
Por último, la certificación más cercana a OSEP sería eCPTXv2. La principal diferencia es que OSEP incluye ataques a Linux, y eCPTXv2 profundiza mucho en los abusos de Active Directory.
Conclusiones
PEN-300 es un curso de alta calidad. Salvo un par de capítulos, todos los módulos tenían información técnica muy rica, relevante y profunda. El curso necesita una actualización. Se han descubierto abusos y ataques importantes desde la última actualización, y muchos otros presentados en el curso ya no funcionan con las defensas predeterminadas actuales. Al final, la certificación OSEP llevará tus habilidades de pentesting a un nivel completamente nuevo.

Empieza ya con el PTaaS de Fluid Attacks
Suscríbete a nuestro boletín
Mantente al día sobre nuestros próximos eventos y los últimos blog posts, advisories y otros recursos interesantes.
Otros posts