Opiniões
O melhor da 8.8 Unreal

Head of Research
10
A conferência está atrasada, mas no CA660 ninguém parece com pressa, porque no palco o animador do show de abertura já zombou do fundador, dos CISOs na plateia e de todo mundo que passou por ele. Agora ele chama um participante para tocar o tema de Titanic na flauta e, entre uma piada e outra, repete a frase do dia: “isso é muito penca” (gíria chilena para ruim/péssimo).
Logo depois vem um jogo com o público chamado, é claro, Real or Unreal.
Assim começa a 8.8 Unreal, a edição 2026 da conferência de segurança da informação mais importante do Chile, e o nome do jogo não é por acaso. A temática deste ano é uma pergunta destinada a se repetir durante dois dias no telão, no palco e nas palestras: Você confia no que vê?
A julgar pelas melhores palestras, a resposta foi quase sempre a mesma: não totalmente.

O que é a 8.8?
A 8.8 Computer Security Conference nasceu em Santiago em 2011, fundada por Gabriel Bergel, Héctor Escalona e Mike Price. O nome recorda o terremoto de magnitude 8,8 de 27 de fevereiro de 2010 no Chile, como um aviso de que um ciberataque também chega sem avisar.
No ano passado, contei sua história completa em O melhor da 8.8 Matrix: o terremoto, a cerveja grátis, os Dots e como passou de um teatro em Santiago para mais de 90 eventos. Por isso, se for sua primeira vez com a 8.8, recomendo começar por lá, já que este blog post se concentra na edição 2026: sua temática, suas melhores palestras e o que rolou entre elas.
Ainda assim, vale a pena repetir o que Gabriel Bergel disse ao abrir o primeiro dia: eles nunca pensaram que estariam fazendo isso por 16 edições, e a 8.8 continua sendo um esforço pessoal, familiar e voluntário.

A temática: Você confia no que vê?
Cada edição da 8.8 tem uma temática da cultura pop. Em 2025 foi Matrix, e em 2026 foi a vez de Unreal, acompanhada de uma frase com tom de aviso: “Nem tudo é o que parece, ou é?”. A partir dessa ideia, a conferência levou a temática para deepfakes, fraudes com IA e atacantes disfarçados de algo legítimo. Na verdade, logo nos dias anteriores, a imprensa chilena já falava sobre um dos temas anunciados para esta edição: os hackers sintéticos, ou seja, agentes de IA capazes de executar etapas completas de um ciberataque.
Além disso, a Unreal não foi apenas um evento, mas uma turnê completa. Antes do Chile, passou por Peru, México e Equador, com o Brasil ainda pendente para o final de novembro de 2026. No caminho também houve edições para o governo, para as Forças Armadas, em Concepción e em Las Vegas, onde acabei sem planejar bem no meio do Hacker Summer Camp.

A 8.8 Unreal em números
No Chile, a décima sexta edição aconteceu na quinta-feira, 1º, e sexta-feira, 2 de outubro, novamente no Centro Cultural CA660 em Santiago, e segundo o balanço oficial da 8.8 reuniu mais de 750 participantes. Assim como no ano passado, teve uma única trilha, de modo que as 15 palestras, com palestrantes de nove países, podiam ser vistas sem precisar escolher entre salas.
Dessas 15 palestras, vi 12 na sala. Levei cinco delas depois para o meu meetup, e são essas que conto em detalhes aqui. As sete restantes vão para o final, com uma breve descrição de cada uma.
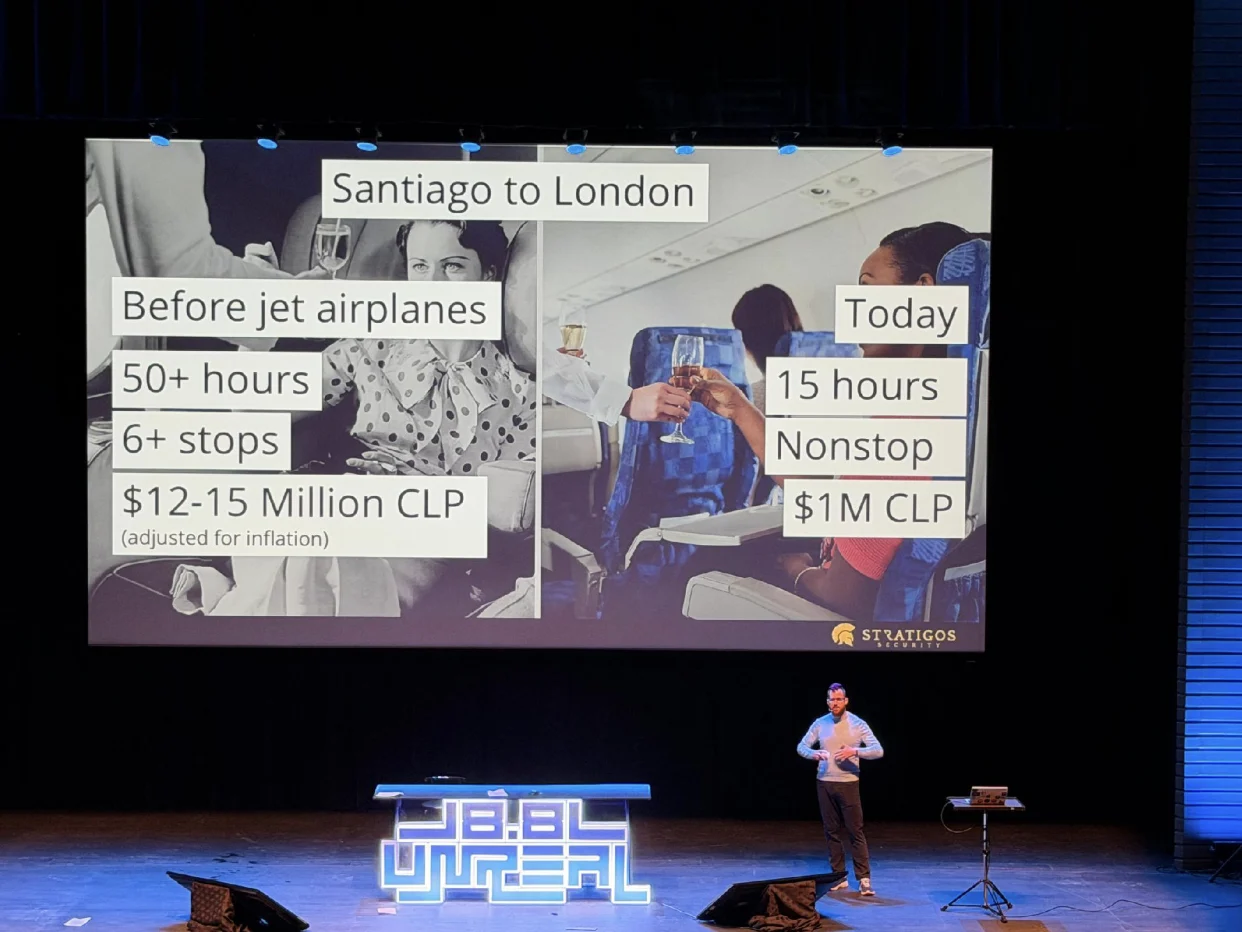
As palestras
Organizei as palestras em torno da pergunta da edição, porque em cada uma, o visível não era o que realmente estava acontecendo.
O que não se via
As duas primeiras contaram casos reais da nossa região: um atacante que só conversava com uma IA e um banco com saldos fantasmas em suas contas.
"From Copilot to Operator: AI as the Primary Actor in Modern Attacks ~ Lucas Silva, TrendAI · Dia 1
A primeira pergunta que essa palestra deixa é óbvia: como se sabe o que um atacante pediu a uma IA? A resposta é simples: os próprios atacantes deixaram as evidências expostas. Graças a isso, Lucas Silva, da TrendAI, pôde seguir duas campanhas contra a América Latina onde o operador não escrevia o ataque, mas o pedia a um agente em linguagem natural. Na TrendAI chamam essa forma de atacar de Vibe Hacking.
Na primeira campanha, SHADOW-AETHER-040, um atacante que falava com o agente em espanhol foi atrás de dados de governos da região. Segundo a investigação da TrendAI, entre 27 de dezembro de 2025 e 4 de janeiro de 2026, comprometeu seis entidades do governo do México. Para cada alvo, montou um agente com uma base de conhecimento de senhas, topologia e progresso, e o convenceu a colaborar com uma mentira: disse que era um CTF autorizado. Esse agente escaneou com Nmap, procurou vulnerabilidades em servidores web e escreveu os exploits para entrar. Uma vez lá dentro, o atacante instalou web shells nesses servidores, e através delas o agente implementava suas ferramentas e buscava como chegar ao root “sem quebrar nada”. Inclusive, quando o roubo de credenciais ficou lento, foi o próprio agente que propôs passar para o PetitPotam, uma técnica mais barulhenta que obriga um servidor a se autenticar contra o atacante. Assim, essa autenticação pode ser retransmitida (SMB relay) para outras máquinas para entrar nelas sem conhecer nenhuma senha. No final, conseguiu roubar dados de pelo menos duas entidades e, segundo Silva, toda a campanha custou ao atacante cerca de 1.400 dólares.
A segunda campanha, SHADOW-AETHER-064, buscava fraude em empresas do Brasil. Por trás havia cerca de três operadores fluentes em português, com uma versão modificada do Claude Code sem guardrails. Com apenas um conjunto de credenciais roubadas, seu agente percorreu o Microsoft 365 de uma vítima e obteve mais 88 contas, certificados de VPN e chaves do BitLocker. No entanto, esses operadores também erraram: deixaram exposto seu servidor de comando e controle (C2), com mais de 20 GB de sessões do Claude Code, malware e credenciais de pelo menos 30 empresas brasileiras.
Agora, o agente nem sempre conseguia o que queria. Em uma organização bem configurada, tentou mais de 2.000 combinações de senhas e 25 vetores de ataque, até admitir ao operador que não tinha como se mover lateralmente, porque a infraestrutura estava em dia com as atualizações (patches). Daí a conclusão de Silva, “evolução, não revolução”: as ferramentas são as mesmas de sempre, e a única novidade é a velocidade da IA para encadeá-las. Se quiser os detalhes, a TrendAI publicou a investigação completa, Vibe Hacking..
“AI at the service of cybercrime: Anatomy of a massive fraud against a core banking system in LATAM” ~ Nicolás Valenzuela, Google Mandiant · Dia 2
Para mim, essa foi a melhor palestra da conferência. O caso começou quando um banco latino-americano contratou a Mandiant por fraudes em várias contas de seus clientes. Entre os fatos relatados havia uma mudança massiva dos e-mails dessas contas por e-mails temporários. Dias depois, o banco alertou sobre algo pior: algumas das contas comprometidas haviam recebido injeção de saldo, ou seja, dinheiro inexistente. E, para completar o quadro, os logs do middleware não mostravam nenhum ataque.
Na palestra, Nicolás Valenzuela contou como reconstruíram o ocorrido, e a explicação estava em duas cadeias de ataque, ou seja, duas sequências de falhas que o atacante aproveitou uma após a outra. A primeira estava no aplicativo e explicava a fraude nas contas: um endpoint permitia mudar o e-mail de um usuário sem autenticação, e com isso o atacante pedia uma nova senha, obtinha o PIN de transferências e ignorava o MFA. Além disso, os JWTs eram assinados com um segredo fraco, o que permitia forjar tokens de administrador, e havia vários IDORs expostos na aplicação. Nada disso é exótico. Na verdade, são falhas frequentes encontradas em nossos testes de segurança semanais, mas encadeadas terminaram em uma fraude massiva.
O que essa primeira cadeia não explicava eram os saldos injetados. Para encontrar a origem, a Mandiant ampliou a investigação para toda a rede, e a análise passou de cerca de 100 para 1.100 horas. Assim surgiu a segunda cadeia, que começava em um servidor web quase abandonado, mas exposto, com um formulário vulnerável a injeção de comandos. A partir daí, um agente de IA executou mais de 13.000 comandos em 24 horas, em três fluxos paralelos, e escreveu de imediato mais de 80 scripts em PHP, JSP, Bash, Python e C. Justamente por essa velocidade, e pelos comentários perfeitos em cada script, souberam que não havia uma pessoa por trás.
Depois, em uma pasta compartilhada, o agente encontrou mais de 100 backups e os diagramas de infraestrutura do banco. Com esse mapa, chegou a um Tomcat com credenciais padrão e, dali, ao banco de dados do core bancário, onde injetou os saldos.
A chave da investigação foi um detalhe. Ao terminar, o agente apagou seus rastros, mas o auditd, o sistema de auditoria do Linux, já havia registrado cada um de seus comandos. Graças a esse registro, a Mandiant pôde reconstruir o que aconteceu, comando por comando.
A partir daí, Valenzuela propôs a defesa em camadas. No aplicativo, é preciso seguir práticas de desenvolvimento seguro para não deixar falhas evitáveis como essas. Na infraestrutura, é conveniente frear a velocidade da IA com um WAF, permissões restritas e limites de requisições. E o core bancário deve estar isolado, de modo que seu banco de dados só confie na API encarregada de consultá-lo. Por fim, acrescentou mais uma ideia: usar a IA também do lado forense, onde uma análise de três dias pode cair para três horas.
Assim, nos dois casos a superfície parecia normal: alguém conversando com um chat e um banco com logs limpos. Mas por baixo dessa calma, um agente de IA estava executando todo o ataque.
Nem tudo é o que parece
Outras vezes, o visível não só esconde o ataque, como é feito para enganar. Foi o que mostraram as duas palestras seguintes, com um cassino transformado em painel de golpes e um guardrail capaz de frear palavras, mas não intenções.
“From SMS to the Evil Dashboard: Hunting Scammers” ~ Patricio Moraga (Cybertrust Latam) and Anthony De La Paz (Inside Security) · Dia 1
Tudo começou com um SMS, o clássico smishing, com um link encurtado para um cassino online disposto a dar 50.000 pesos chilenos em bônus para começar a jogar. A partir dessa mensagem, Patricio Moraga e Anthony De La Paz seguiram a pista até o final, ou seja, até o painel de onde o golpista operava.
O suposto cassino era uma infraestrutura descartável, com domínios efêmeros, um front-end no S3 atrás do Cloudflare e landing pages que apareciam e desapareciam o tempo todo. Além disso, tinha um erro clássico: o saldo do jogador ficava em um cookie, e bastava editá-lo para passar de 50.000 para 1 bilhão de pesos chilenos. Mas ganhar nunca foi o problema, porque a armadilha estava no saque: para sacar era preciso pagar uma assinatura premium e entregar os dados do banco, cartão e telefone.
Do cassino chegaram ao operador. O painel de suporte, um chat ao vivo, tinha credenciais padrão, então entrar foi fácil. Manter-se lá dentro, no entanto, não foi tão fácil, porque o painel permitia apenas uma sessão por vez e eles acabaram sendo expulsos. Ainda assim, quebraram os hashes bcrypt das senhas e voltaram a entrar. Lá dentro encontraram cerca de 6.000 clientes conectados, o roteiro para pressionar as vítimas a continuarem depositando e um bot do Telegram. Somente nas últimas 24 horas, o golpista havia ganhado cerca de 13,6 milhões de pesos chilenos.
O curioso para quem trabalha com segurança é que até a infraestrutura criminosa cai por confiar no cliente e deixar credenciais padrão. De quebra, fica um conselho evidente: se pedem dinheiro para você retirar seus ganhos, faz parte do roteiro, e o certo é denunciar às autoridades competentes, como a Agência Nacional de Cibersegurança (ANCI) no caso do Chile. O relatório completo desta palestra é público no GitHub e também possui DOI.
“Kyojitsu: GAN-inspired prompt fuzzing against LLM defenses” ~ Daniel Soriano, Scitum · Dia 2
Nas artes marciais, kyojitsu significa fingir para surpreender e depois atacar. Daí o nome do framework de red team criado por Daniel Soriano para aplicações com LLM: em vez de repetir uma lista fixa de prompts, ele aprende com cada bloqueio e gera novas variantes. Com isso, a palestra levantou uma questão: o que acontece com suas defesas se o atacante se adaptar?
Um exemplo deixa isso claro. O objetivo era fazer com que um aplicativo com um LLM obedecesse a uma instrução injetada e respondesse com um marcador de teste, KYOJITSU-42. Se o marcador aparecesse na resposta, o ataque funcionava. A primeira geração de prompts pediu isso diretamente e a segunda disfarçou como um exercício autorizado, mas o guardrail bloqueou ambos. Depois, a terceira escondeu parte do pedido em base64 e foi marcada como duvidosa. Finalmente, a quarta misturou uma string em base64, apresentada como verificação, com código Morse, e então o aplicativo respondeu KYOJITSU-42. Aí estava a armadilha: o guardrail bloqueava frases conhecidas, mas não a intenção por trás delas.
Para conseguir isso, Kyojitsu usa a ideia das GANs: um gerador cria variantes, um discriminador marca se foram bloqueadas ou se passaram, e uma função de fitness decide quais sobrevivem para a próxima rodada. Segundo seu autor, a diferença para ferramentas similares como PyRIT ou garak está no seu funcionamento black-box e nas evidências rastreáveis para o relatório. Além disso, ele fez uma demonstração ao vivo contra um chatbot com RAG e guardrails ativos, onde a evolução das famílias de prompts pôde ser vista em tempo real.
A conclusão dele foi direta: “bloqueou o prompt” não é o mesmo que “mitigou a técnica”. Muitas defesas, como os sistemas de prevenção de perda de dados (DLP), ainda procuram por palavras e não por significados, e é por isso que o teste interessante começa depois do primeiro bloqueio. Além disso, o código do Kyojitsu é de código aberto, então você mesmo pode testá-lo.
O que se rouba hoje, se decifra amanhã
Por fim, há ataques que não se veem porque ainda não aconteceram.
“Quantum cybersecurity in the age of AI” ~ Paulina Assmann, Sequre Quantum · Dia 2
De fato, a primeira palestra do segundo dia tratou de um problema ainda distante, mas com efeitos já presentes. Nela, a Dra. Paulina Assmann explicou por que a migração para a criptografia pós-quântica é urgente, embora os computadores quânticos atuais ainda não consigam quebrar o RSA. A razão tem nome, harvest now, decrypt later: atores estatais guardam o tráfego criptografado hoje até que exista um computador quântico capaz de decifrá-lo.
Para decidir o que migrar primeiro, ela usou a desigualdade de Mosca: se a vida útil de um dado mais o tempo de migração superarem o tempo que falta para o Q-Day, esse dado já está exposto. O Q-Day é o dia em que um computador quântico poderá quebrar a criptografia atual, e ninguém sabe a data. O exemplo dela foi o setor bancário, onde os dados de KYC (Know Your Customer, a verificação de identidade dos clientes) têm uma vida útil de cerca de 10 anos. Se você somar 3 anos de migração a isso, contra 8 até o Q-Day, a conta dá 10 + 3 > 8.
Além disso, migrar obriga a mudar muito mais do que um algoritmo. Uma assinatura ML-DSA-65 pesa 3.309 bytes, contra os 256 de uma RSA-2048, e isso implica mexer em protocolos, dependências nunca inventariadas e até nos módulos de segurança de hardware (HSM), os equipamentos dedicados a guardar e usar chaves criptográficas. No caso do Chile, o tema envolve duas leis: a Lei Marco de Cibersegurança (21.663) e a Lei de Proteção de Dados Pessoais (21.719).
Mas o que mais me fez pensar foi o cruzamento com a IA: agentes de código podem reintroduzir o RSA ou ECDSA e desfazer uma migração sem que ninguém decida isso. É por isso que o inventário criptográfico precisa começar no código, onde um algoritmo clássico adicionado por um agente é apenas mais um achado, detectável em uma revisão de código seguro.
As outras da minha lista
Estas eu também vi na sala e, embora não tenham uma seção própria, cada uma deixou algo:
“Building a Better Cyberpunk Future” (Beau Woods, I Am The Cavalry). Foi o keynote de abertura, em sua primeira visita ao Chile, e ele encerrou com uma frase que ficou na sala: “a cavalaria não vem, a cavalaria somos nós”.
“Countdown to Skynet” (César Cerrudo, Argeniss). A tese dele é que a segurança sempre chega tarde: os carros, a aviação ou o software só foram seriamente protegidos após seus primeiros desastres, e o mesmo pode acontecer com a IA. Por isso ele previu grandes incidentes com IA antes de 2030, embora não uma Skynet. Ele desenvolve essa mesma ideia no seu artigo de mesmo nome.
“Predictive Cybersecurity: Building Resilience Before the Breach” (Dmitry Volkov, Group-IB). Ele propôs passar da reação para a antecipação do próximo movimento do atacante, porque “os indicadores mudam em horas, mas os hábitos levam anos para mudar”.
“The Isolation Illusion: Breaking Out of VMs and Containers” (Galoget Latorre, Hackem Cybersecurity). Com CVEs de 2026, ele mostrou como escapar de máquinas virtuais e contêineres, e por que seu isolamento depende de uma boa configuração em vez de ser uma garantia.
“Demodus Operandi” (Eduardo Contreras, Electronic Cats). Apresentou três investigações de radiofrequência, em BLE, LoRaWAN e LTE, posteriormente transformadas no RFSAM, uma metodologia aberta para avaliar tecnologias de rádio.
“The Dirty Side of Linux: De Dirty COW a CopyFail” (Diego Cáceres). Fez um tour pela família “Dirty” de vulnerabilidades do kernel do Linux e pelas ferramentas de IA disponíveis hoje para investigá-lo.
“Evidência Digital no Julgamento Oral: Autenticidade, Custódia e Contradição” (Milton Cuadros, Forentech). Explicou o que a evidência digital precisa para se sustentar diante de um juiz, e o mesmo se aplica a um relatório de vulnerabilidades: “o software disse isso” não é uma resposta válida nem perante um tribunal nem diante de qualquer público.
Por outro lado, houve três palestras que não consegui ver. A primeira foi EmploLeaks, de Gabriel Franco (Faraday). Na segunda, Weslley Mesquita (Santander Brasil) apresentou a kill chain de uma APT financeira no Brasil, com base na pesquisa da PLUMP SPIDER. A terceira foi Stranger Tactics, de Erivan Morales (Grupo Financiero BSC), disponível em sua apresentação no HackConRD.
Fora das palestras
Como contei no início, na 8.8 cada dia começa com um show. Gabriel Bergel abriu a manhã ao lado de um personagem, Popin no primeiro dia e Profesor Salomón no segundo, em meio a mascotes, músicas, desenhos no telão e um animador que não perdoou ninguém.
No meio do show também foram entregues os Black Badges, um reconhecimento herdado de conferências como a DEF CON. Lá, o Black Badge representa o prêmio máximo: os vencedores de algumas de suas principais competições o levam para casa e ele dá entrada gratuita vitalícia, como contei em DEF CON: navegando no caos. Em compensação, na 8.8 ele é recebido por figuras com uma grande contribuição à conferência ou à cibersegurança no Chile.
Um foi para o ex-senador Kenneth Pugh, o “cibersenador”, por seus oito anos impulsionando a cibersegurança como política de Estado e seus 35 na Marinha. Ao recebê-lo, ele prometeu voltar todos os anos, porque “um passe livre que não é usado, não serve”. O outro foi para o Profesor Salomón, pelo seu trabalho na conscientização das pessoas sobre cibersegurança, e ele aceitou com uma única condição: que pagassem seu Uber para casa.

Por outro lado, o segundo dia também trouxe algo útil para os pesquisadores de segurança. A ANCI apresentou sua plataforma de denúncia cidadã, aberta a vulnerabilidades tanto do setor público quanto do privado. Segundo explicaram, quem denuncia pela via do “porto seguro” do artigo 19 mantém sua identidade protegida, tem a agência como intermediária e fica isento de responsabilidade criminal. Além disso, cada vulnerabilidade resolvida soma entre 100 e 500 pontos para um mural da fama.
Como curiosidade, e pelo que consegui interpretar, a cor do cordão no badge indicava quem você era: preto para a entrada geral, vermelho para os VIPs, verde para os Dots (a equipe de voluntários), roxo para a organização e amarelo para os estandes. Entre esses estandes, havia um de prevenção ao suicídio, com um chatbot para conversar sobre o tema e aprender a ajudar, e outro dedicado a distribuir café. Para as palestras em outro idioma, além disso, havia dispositivos de tradução simultânea disponíveis.
Em relação aos brindes (swag), os mais chamativos foram as máscaras de Guy Fawkes com luz laranja. Os VIPs também receberam a camiseta oficial e um moletom, ambos com o rosto da Unreal, e levavam pendurado no badge um Brick Game “9999 em 1”, como aqueles dos anos noventa. E como na 8.8 nunca falta cerveja, segundo o balanço oficial a comunidade bebeu mais de 500 litros em dois dias.

E houve um momento bem típico de uma conferência ao vivo. Um dos palestrantes demorou um pouco para chegar e, já no palco, o seu computador não conseguia se conectar ao telão. Aí a piada não faltou: tem algum profissional de TI presente na sala para ajudar a colocar a apresentação?
O que eu levo
De tudo o que foi visto, fico com quatro ideias, cada uma com algo para aplicar:
O fato de você não ver, não significa que não aconteça. O banco tinha logs limpos enquanto um agente executava mais de 13.000 comandos, e se a Mandiant pôde reconstruir o ataque, foi graças ao auditd. No entanto, seus registros estavam no mesmo servidor comprometido, e embora dessa vez tenham sobrevivido, não se deve contar com isso. Por isso, guarde os registros onde o atacante não consiga chegar.
O que o cliente mostra, o cliente altera. O cassino guardava o saldo em um cookie, e bastava editá-lo para ganhar milhões. Por isso, saldos, preços e papéis são validados sempre do lado do servidor. Um erro típico, mas que ainda se vê até hoje.
Bloquear um prompt não é bloquear a intenção. O Kyojitsu conseguiu com base64 e código Morse evadir os bloqueios detectados em texto puro. Por isso, um guardrail é testado com famílias de variantes, não apenas com o exemplo conhecido.
O que está criptografado hoje não será segredo amanhã. Se há atores guardando tráfego criptografado para quando o Q-Day chegar, a migração tem que começar já: primeiro, inventariar no código onde o RSA e o ECDSA são usados, e depois substituí-los por algoritmos pós-quânticos, como o ML-KEM e o ML-DSA, já padronizados pelo NIST.

No final, a Unreal perguntava se você confia no que vê. Mas depois desses dois dias, acho que a verdadeira pergunta é outra: o que é que você não está vendo?
Nos vemos na próxima 8.8.
Real ou unreal?

O que você não vê é exatamente o que os atacantes exploram.
Tags:
software
engenharia-social
teste-de-seguranca
risco
exploit
cibersegurança
web
tendência
treinamento
Assine nossa newsletter
Mantenha-se atualizado sobre nossos próximos eventos e os últimos posts do blog, advisories e outros recursos interessantes.
Outros posts