
Um CTF, sigla de capture the flag, é uma competição de cibersegurança na qual os participantes resolvem desafios de segurança para encontrar cadeias de texto ocultas chamadas flags. Os organizadores escondem essas flags dentro de programas, sites ou sistemas vulneráveis de propósito, então chegar a uma exige conhecimento real de segurança. Os pontos sobem com a dificuldade e vence quem reunir mais antes de o tempo acabar.
Em 2025 nossa equipe ficou em primeiro lugar na América Latina e nono no mundo no HTB Business CTF, diante de 795 equipes corporativas e 4.549 participantes. Também organizamos nosso próprio CTF, já na quarta edição.
Esta página cobre o que é um CTF, os dois formatos que você vai encontrar, as categorias de desafio por trás deles, como funcionam a pontuação e as classificações, e onde competir. Também cobre o que a pontuação de um CTF diz sobre a habilidade de alguém em segurança, e o que não diz.
O que é um CTF?
Um CTF é uma competição em que os participantes resolvem desafios para capturar flags escondidas pelos organizadores. Uma flag é apenas uma cadeia de texto. Pode parecer flag{you_found_me} ou seguir o formato que os organizadores publicarem, e só aparece quando o trabalho está feito: a injeção explorada, a cifra quebrada, o binário compreendido.
Os participantes jogam sozinhos ou em equipe, dentro de uma janela que vai de algumas horas a vários dias. Cada desafio vale pontos conforme sua dificuldade. Vence quem tiver mais pontos no final, às vezes com prêmios em dinheiro, às vezes sem nada além da posição na tabela.
A pontuação raramente é tão estática quanto parece. Plataformas como o CTFd aceitam valores dinâmicos, em que um desafio começa alto e cai à medida que mais jogadores o resolvem, de modo que o tabuleiro reprecifica a dificuldade pelo que o campo de fato fez, e não pelo que o organizador supôs. Os empates se resolvem pelo tempo: quando dois jogadores terminam iguais, a resolução mais cedo fica à frente. Um CTF pode ser decidido por quem chegou primeiro por um minuto.
O que um CTF não é é um teste de penetração. Cada tarefa do tabuleiro é feita para ser resolvida, e a flag confirma que você chegou lá. Um alvo real não tem flag, não garante que exista uma vulnerabilidade e não tem ninguém para dizer quando parar de procurar. As técnicas se parecem. As condições não.
Tipos de competições CTF
Os eventos CTF se dividem em dois formatos, e o formato muda o que o evento realmente mede.
Jeopardy
Um CTF do tipo Jeopardy apresenta um tabuleiro de desafios independentes organizados por categoria e dificuldade. Você escolhe um, resolve, envia a flag e segue para o próximo. Nada do que você faz afeta os outros jogadores, então o evento premia a amplitude e a profundidade individual. A maioria dos eventos on-line usa esse formato, e é por ele que os iniciantes devem começar, porque dá para escolher tarefas no seu nível. Google CTF, PlaidCTF (organizado pelo Plaid Parliament of Pwning, da Carnegie Mellon), HITCON CTF e 0CTF seguem esse modelo há anos.
Attack-Defense
Um CTF do tipo Attack-Defense coloca todas as equipes sobre a mesma infraestrutura vulnerável. Você corrige seus próprios serviços enquanto explora a mesma falha nos dos outros, e perde pontos se o seu serviço cair. Essa última regra é o que torna o formato difícil: um patch que quebra a funcionalidade custa tanto quanto o exploit que você não conseguiu bloquear. Os organizadores verificam a disponibilidade durante todo o jogo, o que transforma cada correção em uma decisão contra o relógio, e não em uma decisão limpa. A final do DEF CON CTF é o exemplo mais conhecido, e o RuCTF, organizado pela HackerDom, é outro.
Alguns eventos misturam os dois: um tabuleiro Jeopardy nas eliminatórias e o formato defensivo na final. Essa progressão é deliberada. As eliminatórias precisam escalar para milhares de jogadores on-line, enquanto a final precisa de um formato que só se joga bem com uma equipe sentada na mesma sala.
| Jeopardy | Attack-Defense |
Infraestrutura | Servidor central com desafios independentes | Serviços vulneráveis idênticos na rede de cada equipe |
Como se pontua | Flags capturadas, ponderadas por dificuldade | Flags roubadas, serviços de pé, patches que aguentam |
Duração típica | 12 a 48 horas, quase sempre on-line | 8 a 10 horas, quase sempre presencial |
O que premia | Amplitude entre categorias, profundidade individual | Coordenação, triagem sob pressão, critério defensivo |
Ideal para | Aprender e construir habilidade | Equipes que já são especializadas |
O formato decide o que o evento mede: um tabuleiro Jeopardy testa o alcance, um jogo de defesa ao vivo testa como uma equipe aguenta quando está sendo atacada de volta.
Categorias de desafios CTF
Um tabuleiro de CTF cobre um espectro amplo de disciplinas de segurança, e a variedade é deliberada. O trabalho real de segurança raramente cabe em uma única caixa.
As tarefas de exploração web entregam uma aplicação e pedem que você encontre a falha que permite entrar, da injeção SQL ao cross-site scripting. Os desafios de criptografia dão uma cifra, um protocolo ou uma primitiva mal usada para quebrar. A engenharia reversa dá um binário sem código-fonte e pergunta o que ele faz. A exploração de binários vai um passo além: entender o erro de memória e transformá-lo em execução de código. Forense e esteganografia entregam um despejo de memória, uma captura de tráfego ou uma imagem, com a flag escondida dentro.
Três desses clássicos correspondem diretamente a fraquezas que documentamos em trabalhos reais com clientes.
Categoria de desafio CTF | Fraqueza em nosso catálogo | Como aparece em um trabalho real |
Exploração web | Consultas dinâmicas construídas pela concatenação de entradas não confiáveis, sem parametrização | |
Exploração de binários e sistemas | Uma entrada externa que chega a um comando do sistema operacional e permite executar código não autorizado | |
Injeção do lado do cliente | Conteúdo web gerado dinamicamente a partir de uma fonte que a aplicação nunca valida |
As categorias de um tabuleiro de CTF não são enigmas inventados. São as mesmas classes de fraqueza que nossos pentesters reportam aos clientes.
A diferença está em quanto do trabalho o tabuleiro entrega de graça. No benchmark da Fluid Attacks de 36 ferramentas AppSec de terceiros contra um alvo com 1.201 vulnerabilidades em 105 categorias CWE, um pentester reportou 1.076 verdadeiros positivos, 89,6 % de recall com 100 % de precision, em 49 dias. Desses, 743 achados, 61,9 % do total, foram reportados pelo pentester e por mais ninguém. Em um tabuleiro de CTF, uma tarefa existe porque alguém colocou uma flag nela. Em produção, a maior parte do achado é decidir onde olhar, e as categorias não dão mapa nenhum.
É também por isso que os rótulos de categoria são um indicador fraco de habilidade. Duas tarefas sob o mesmo título podem estar a três degraus de dificuldade de distância, e quem resolve todas as tarefas web fáceis não demonstrou o mesmo que quem resolveu uma difícil. Leia um placar pelo que foi resolvido, não por quantos títulos ele tocou.
Os CTFs na Fluid Attacks
Competimos, organizamos e construímos a matemática que classifica os resultados. Cada uma dessas três coisas dá uma visão diferente do que um CTF pode e não pode dizer.
O que organizamos e sob quais regras
O Fluid Attacks CTF é uma competição individual aberta a profissionais de segurança, pentesters, estudantes e entusiastas, sobretudo da América Latina. Os participantes exploram cenários de desafio, enviam flags na plataforma e veem o leaderboard se mover em tempo real. Já são quatro edições.
Edição | Data | Duração | Premiação | Jogadores | Desafios |
2025-1 | 11 de outubro de 2025 | 24 horas | USD 1.000 | 73 | 20 |
2026-1 | 24 de janeiro de 2026 | 24 horas | USD 1.000 | 299 | 20 |
2026-2 | 4 de julho de 2026 | 12 horas | USD 3.500 | 267 | 21 |
2026-3 | 26 de setembro de 2026 | 12 horas | USD 4.000 | 139 | 20 |
Edições do Fluid Attacks CTF. O evento está registrado no CTFtime e o Hall of Fame acumula pontuações entre edições.

O Hall of Fame acumula as pontuações de todas as edições, não só da mais recente.
Competir, não apenas organizar
Em 2025 nossa equipe entrou no HTB Business CTF, um evento Jeopardy-Cloud-Fullpwn que durou 96 horas contínuas em 16 categorias. Simon Correa, nosso Head of Research, o descreve como "a competition where participants work in teams to solve challenges sorted by category and difficulty". Diante de 795 equipes corporativas e 4.549 participantes, 14 dos nossos somaram 754 horas entre todos e resolveram 59 dos 66 desafios. O resumo de Correa:
"we ranked #1 in Latin America and #9 worldwide".
Isso não aconteceu de um salto. A mesma equipe ficou em #80 no mundo em 2021 e em #35 em 2024. Para aprofundar: como nossa equipe se preparou e o que cada categoria exigiu.
Classificar grupos de forma justa
Classificar indivíduos em um placar é aritmética. Classificar as organizações às quais eles pertencem, não. Como coloca Michael Rivera, nosso Chief Data & AI Officer:
"The central issue of group evaluation […] is how to aggregate the results of participants".
Uma média simples premia a empresa que manda apenas seus três melhores e pune a que manda quarenta. Tirar a média dos três melhores de cada grupo corrige esse incentivo, mas um grupo maior continua tendo mais chance de conter alguém com pontuação alta.
Nossa resposta é Top 3 over Expected com Bayesian shrinkage: dividir a média observada dos três melhores do grupo pela média que se esperaria de um grupo do mesmo tamanho, com essa expectativa derivada de uma simulação de Monte Carlo de 1.000 repetições sobre a distribuição real de pontuações da edição 2025. O shrinkage então puxa os grupos pequenos de volta para a média, com uma massa crítica fixada em cinco participantes. Para aprofundar: o algoritmo completo, com as simulações.
Competir com IA e sem IA
Nossas edições recentes dividem a premiação em duas. A categoria AI-prohibited paga USD 1.800, 900 e 500 para os três primeiros lugares; a categoria AI-permitted paga 400, 300 e 100. É o mesmo tabuleiro de desafios, pontuado em duas corridas separadas.
A divisão existe porque as duas categorias respondem a perguntas diferentes. A categoria AI-prohibited mede o que uma pessoa sabe sem assistência. A categoria AI-permitted mede algo mais próximo do trabalho que a maioria dos engenheiros de segurança faz hoje. Juntá-las em um único placar teria tornado as duas ilegíveis.
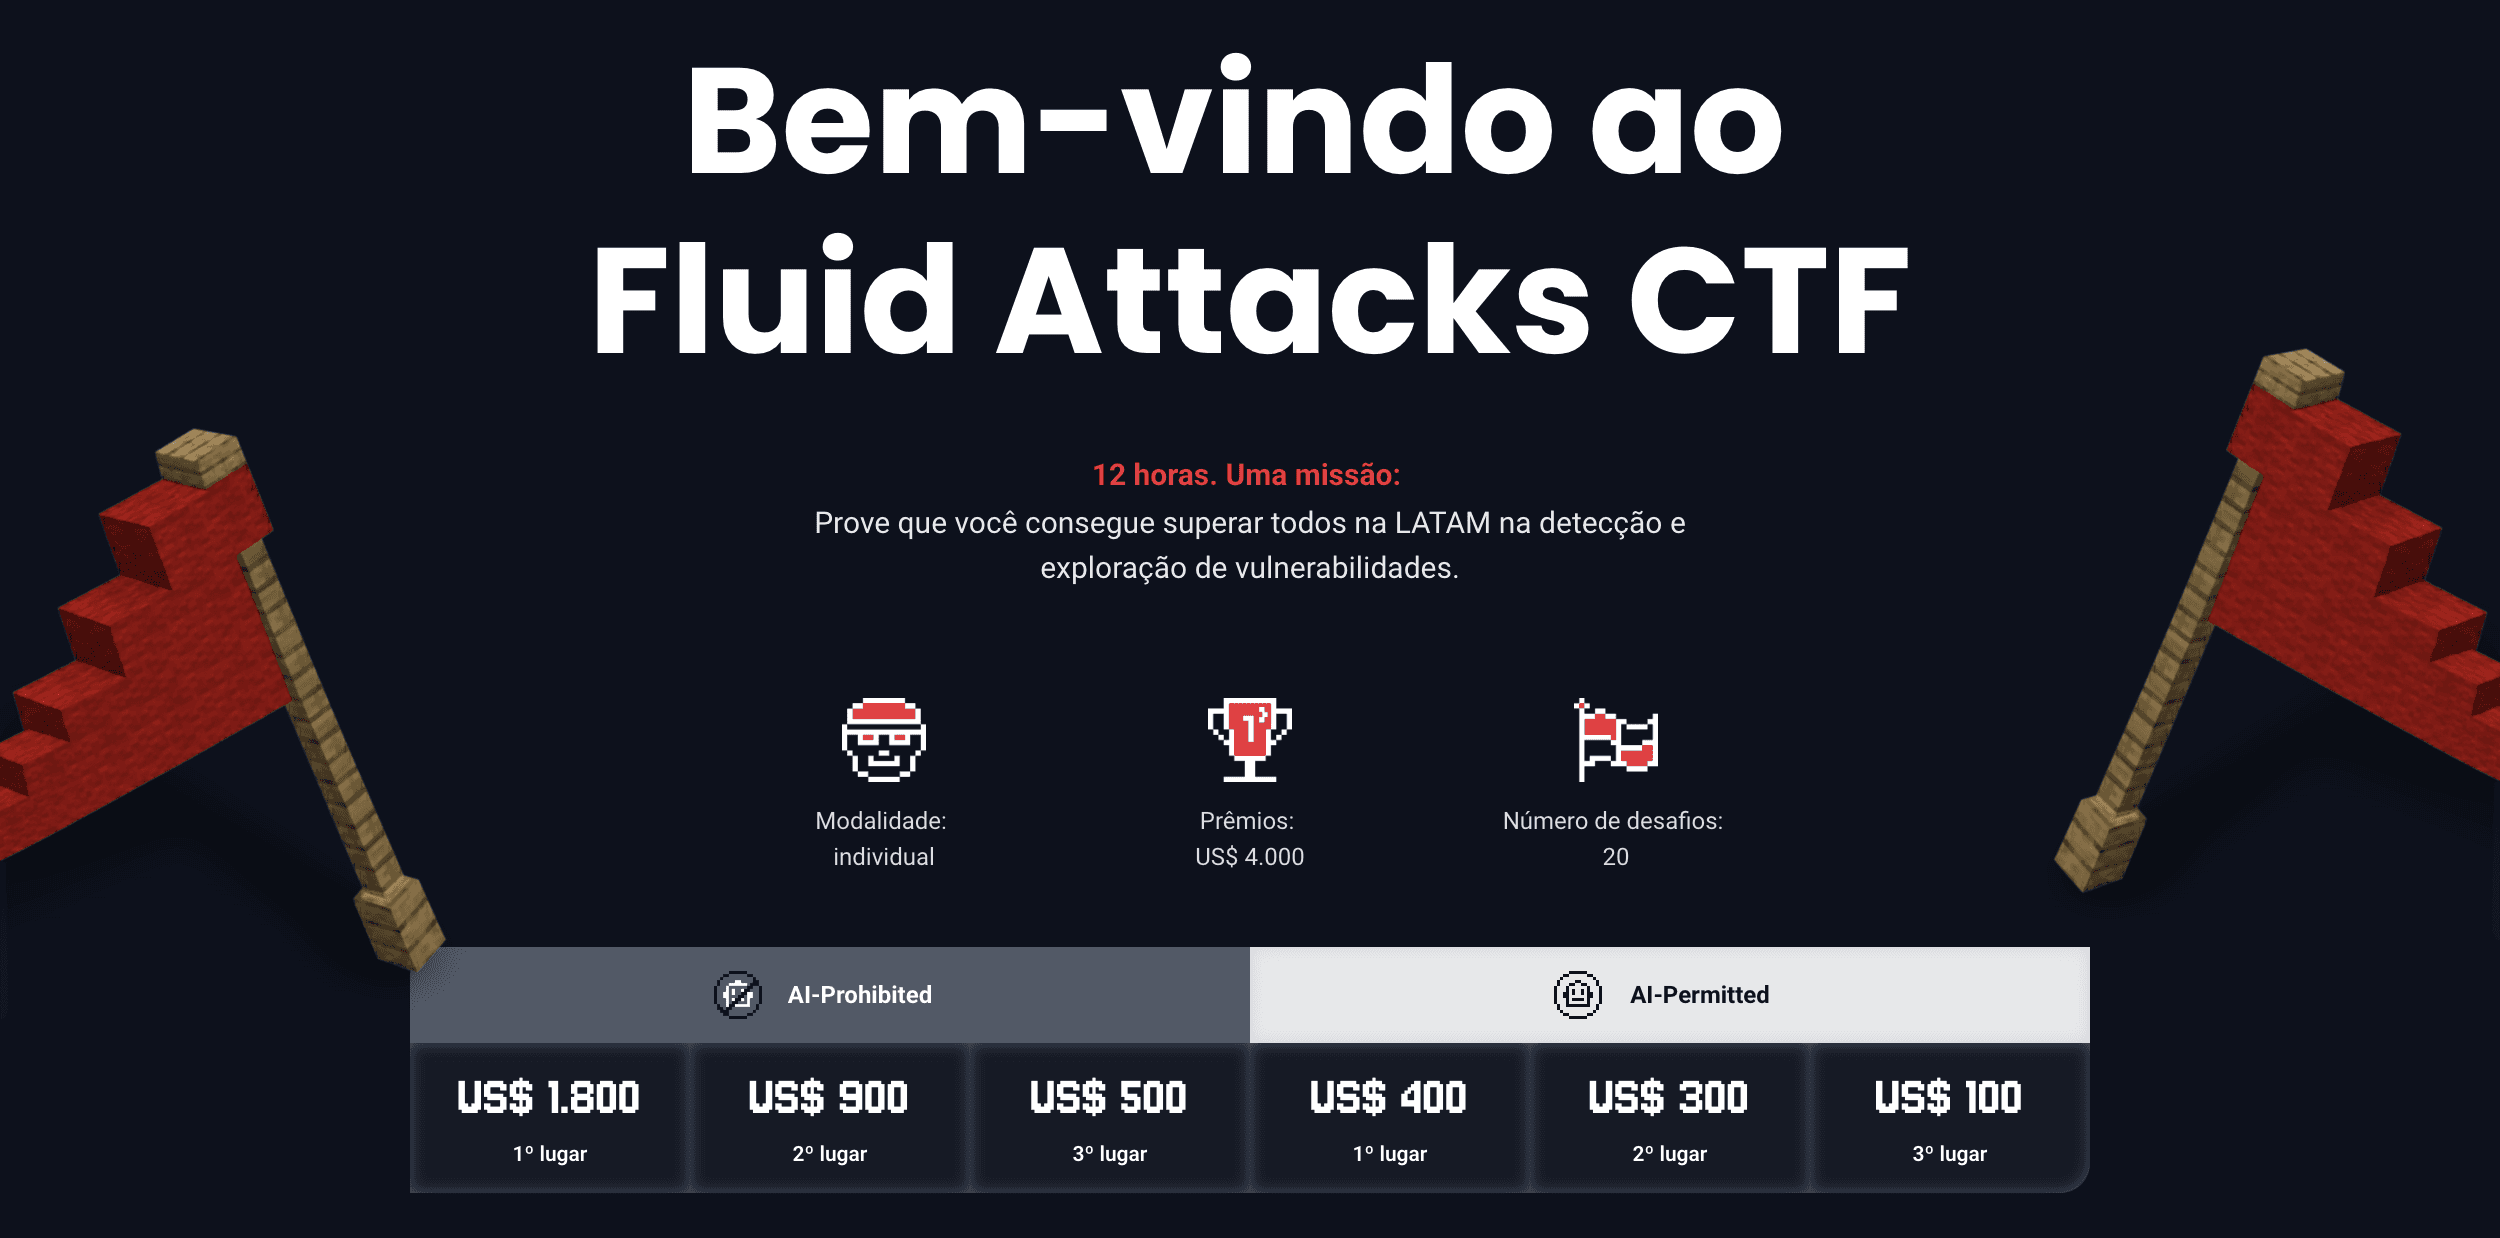
As edições recentes pontuam os mesmos desafios duas vezes: uma para quem joga sem assistência e outra para quem usa IA.
O que a pontuação de um CTF não mede
O tabuleiro premia chegar à flag. Um trabalho de segurança premia chegar à flag e depois reproduzi-la, documentá-la, classificar sua severidade e explicá-la ao desenvolvedor que tem de corrigi-la. Nada disso é pontuado.
Essa lacuna é mensurável. Uma análise psicométrica de 2026 sobre cinco edições de um CTF nacional, com 94 desafios, 58 equipes e 1.393 tentativas de envio, encontrou estimativas de confiabilidade entre 0,72 e 0,82, mas também que a ética, a comunicação e a gestão de risco não apareceram de forma alguma na cobertura de competências, e que os pontos atribuídos pelos autores se correlacionavam apenas fracamente com a dificuldade observada. A conclusão dos autores é direta: "reliability alone does not establish validity".
Aplicamos isso internamente. Os candidatos aos nossos cargos de pentesting enfrentam sim uma entrevista prática com desafios de várias categorias, entre elas revisão de código seguro e testes de aplicações web e móveis. Mas os desafios são uma parte da avaliação, não a avaliação. Um bom resultado nos diz que alguém encontra o erro. Não nos diz que consegue entregá-lo a um cliente em uma forma sobre a qual o cliente possa agir.
Por que as competições CTF importam
Um CTF é a forma legal mais barata de praticar segurança ofensiva contra um sistema que você tem permissão de quebrar. Isso pesa mais do que parece: as habilidades de ethical hacking são difíceis de construir sem um alvo, e a maioria das pessoas não tem um.
As instituições tratam o formato como desenvolvimento de força de trabalho, não como recreação. O NIST, por meio de sua iniciativa NICE, lista eventos CTF entre as competições que acompanha e observa que eles "have become an increasingly popular way for students to learn more about cybersecurity and develop and refine their hacking skills". A ENISA organiza o European Cybersecurity Challenge pelo mesmo raciocínio, vencido pela Suécia em Bochum em 2026, e coorganiza o International Cybersecurity Challenge, onde o Team Europe já soma cinco títulos consecutivos.
Nosso pentester Óscar Uribe, que competiu na ICC, é direto sobre como se monta uma equipe para esse nível:
"A ideia de haver várias pessoas na equipe é que elas sejam boas em coisas diferentes […] Idealmente, cada pessoa deveria ser especialista".
Os eventos de elite confirmam isso. A vitória da Carnegie Mellon no DEF CON CTF 2025, a quarta consecutiva e a nona histórica, saiu de um campo de mais de 2.300 equipes reduzido a 12 finalistas, e o relato da própria equipe credita tanto à coordenação quanto à técnica: "DEF CON CTF involves a lot of teamwork and communication".
Há também um ângulo de contratação, e ele corta para os dois lados. As empresas de segurança de fato buscam talento nos eventos maiores, e uma classificação visível dá a quem muda de carreira algo concreto para mostrar quando ainda não tem histórico profissional. Mas o sinal é estreito. Um resultado em CTF diz a um recrutador como alguém se sai em um problema delimitado com resposta conhecida, ao longo de um fim de semana, quase sempre sozinho.
O limite honesto: a evidência liga a participação ao engajamento e à confiança percebida de forma mais consistente do que à competência demonstrada no trabalho. Trate um bom resultado como um sinal que vale a pena investigar, não como uma credencial.
Onde encontrar competições CTF
O CTFtime é o índice. Lista os eventos próximos com seu formato, datas e links de inscrição, e atribui a cada um um peso que alimenta sua classificação de equipes. Pela própria fórmula de rating do CTFtime, esse peso depende das tarefas, do histórico dos organizadores, das equipes que apareceram e da votação pública, então é um indicador de quão forte foi o campo, e não um rótulo de dificuldade escolhido pelo organizador. Ordenar por ele é o caminho mais rápido para quem está começando encontrar um evento que consiga de fato terminar, e a classificação vigente de equipes é uma referência melhor do que qualquer top dez estático.
Para praticar entre eventos, a CyLab Security Academy (antes picoCTF, da Carnegie Mellon), o TryHackMe e o Hack The Box oferecem desafios que você pode trabalhar no seu ritmo. Encare essas plataformas como a academia e um CTF ao vivo como a partida: as plataformas deixam você tentar de novo para sempre, que é justamente o que um evento contra o relógio tira. Trabalhar uma categoria ali antes de entrar em um evento que a inclua é a maneira mais barata de não gastar uma competição inteira travado em uma técnica que você nunca usou.
As grandes conferências organizam eventos de destaque: DEF CON e BSides atraem competidores do mundo todo. Na América Latina, veja a Ekoparty na Argentina, a JCUN e a DragonJARCON na Colômbia, a PWNEDCR na Costa Rica, o 8.8 em vários países, e o Fluid Attacks CTF, aberto a pentesters, red teamers, estudantes e quem mais quiser a prática.
Conclusões
Um CTF é uma competição na qual você resolve desafios de segurança para capturar flags ocultas, em um de dois formatos: um tabuleiro Jeopardy que mede alcance ou um jogo de defesa ao vivo que mede como uma equipe rende enquanto é atacada. Um tabuleiro de CTF também não é feito de enigmas inventados. Suas categorias, entre elas criptografia, engenharia reversa, exploração de binários e forense, correspondem a fraquezas que aparecem em aplicações reais, incluídas as falhas de injeção SQL e execução de comandos que reportamos a clientes toda semana.
O que um CTF mede bem é o alcance técnico sob pressão de tempo. O que não mede é tudo o que acontece depois da flag: reprodução, documentação, severidade e a conversa com quem tem de corrigir. Instituições como o NIST e a ENISA apoiam o formato como desenvolvimento de força de trabalho, e a pesquisa o apoia como prática. Nenhuma o apoia como prova de competência.
Então compita, organize um CTF se puder e estude como funciona a pontuação antes de confiar em um placar. Só não confunda o placar com o trabalho.
Perguntas frequentes
O que é um CTF em cibersegurança?
Um CTF é uma competição em que os participantes resolvem desafios de segurança para encontrar cadeias de texto ocultas chamadas flags. Os organizadores escondem essas flags em programas, sites ou sistemas vulneráveis de propósito. Cada tarefa vale pontos conforme a dificuldade, e vence o jogador ou a equipe com mais pontos quando o tempo acaba.
Qual é a diferença entre um CTF do tipo Jeopardy e um do tipo Attack-Defense?
Um tabuleiro Jeopardy dá a todos o mesmo conjunto de desafios independentes; o formato defensivo dá a cada equipe serviços vulneráveis idênticos para corrigir e explorar ao mesmo tempo. O Jeopardy premia a amplitude entre categorias e serve aos iniciantes. O segundo formato premia a coordenação e o critério defensivo, porque um serviço que você quebra enquanto corrige custa pontos.
As competições CTF preparam bem para um trabalho em cibersegurança?
São uma preparação útil, não uma credencial. O formato constrói técnica prática em um ambiente legal, e os recrutadores de fato acompanham os eventos maiores. Mas uma análise de 2026 sobre 94 desafios em cinco edições de um evento nacional encontrou que a ética, a comunicação e a gestão de risco não apareciam de forma alguma entre as competências medidas. Essas são as partes do trabalho que vêm depois da flag.
Como um evento pode classificar de forma justa organizações de tamanhos diferentes?
Comparando cada grupo com o que se esperaria que um grupo do seu tamanho pontuasse, e não diretamente com os outros grupos. A Fluid Attacks usa Top 3 over Expected com Bayesian shrinkage: a média dos três melhores jogadores de um grupo, dividida pela média esperada dos três melhores para aquele tamanho de grupo segundo uma simulação de Monte Carlo de 1.000 repetições, com os grupos pequenos puxados de volta para a média.
A Fluid Attacks organiza seu próprio CTF?
Sim. O Fluid Attacks CTF já teve quatro edições, a mais recente em setembro de 2026, com uma premiação de USD 4.000 distribuída em 20 desafios. As edições recentes dividem os prêmios entre uma categoria AI-prohibited e uma AI-permitted. Nossa equipe também compete: em 2025 ficou em primeiro na América Latina e em nono no mundo no HTB Business CTF, entre 795 equipes corporativas.
Coloque suas habilidades contra uma superfície de ataque real
Nossos pentesters e scanners testam suas aplicações como um jogador de CTF testa um desafio, com a diferença de que as flags são vulnerabilidades reais em código de produção e não há ninguém garantindo que elas estejam lá. Teste gratuito · Fale conosco.

Comece agora com o PTaaS da Fluid Attacks














