Opiniões
O melhor da PWNEDCR 0x08
Head of Research
5 min
Em 2018, menos de 100 pessoas se reuniram na Universidad CENFOTEC em San José, Costa Rica. O objetivo era simples: juntar a velha guarda dos hackers éticos costarriquenhos com a nova geração de entusiastas que estava apenas descobrindo esse universo. Naquele dia, enquanto competiam no primeiro CTF do evento, provavelmente ninguém imaginava o que viria pela frente.
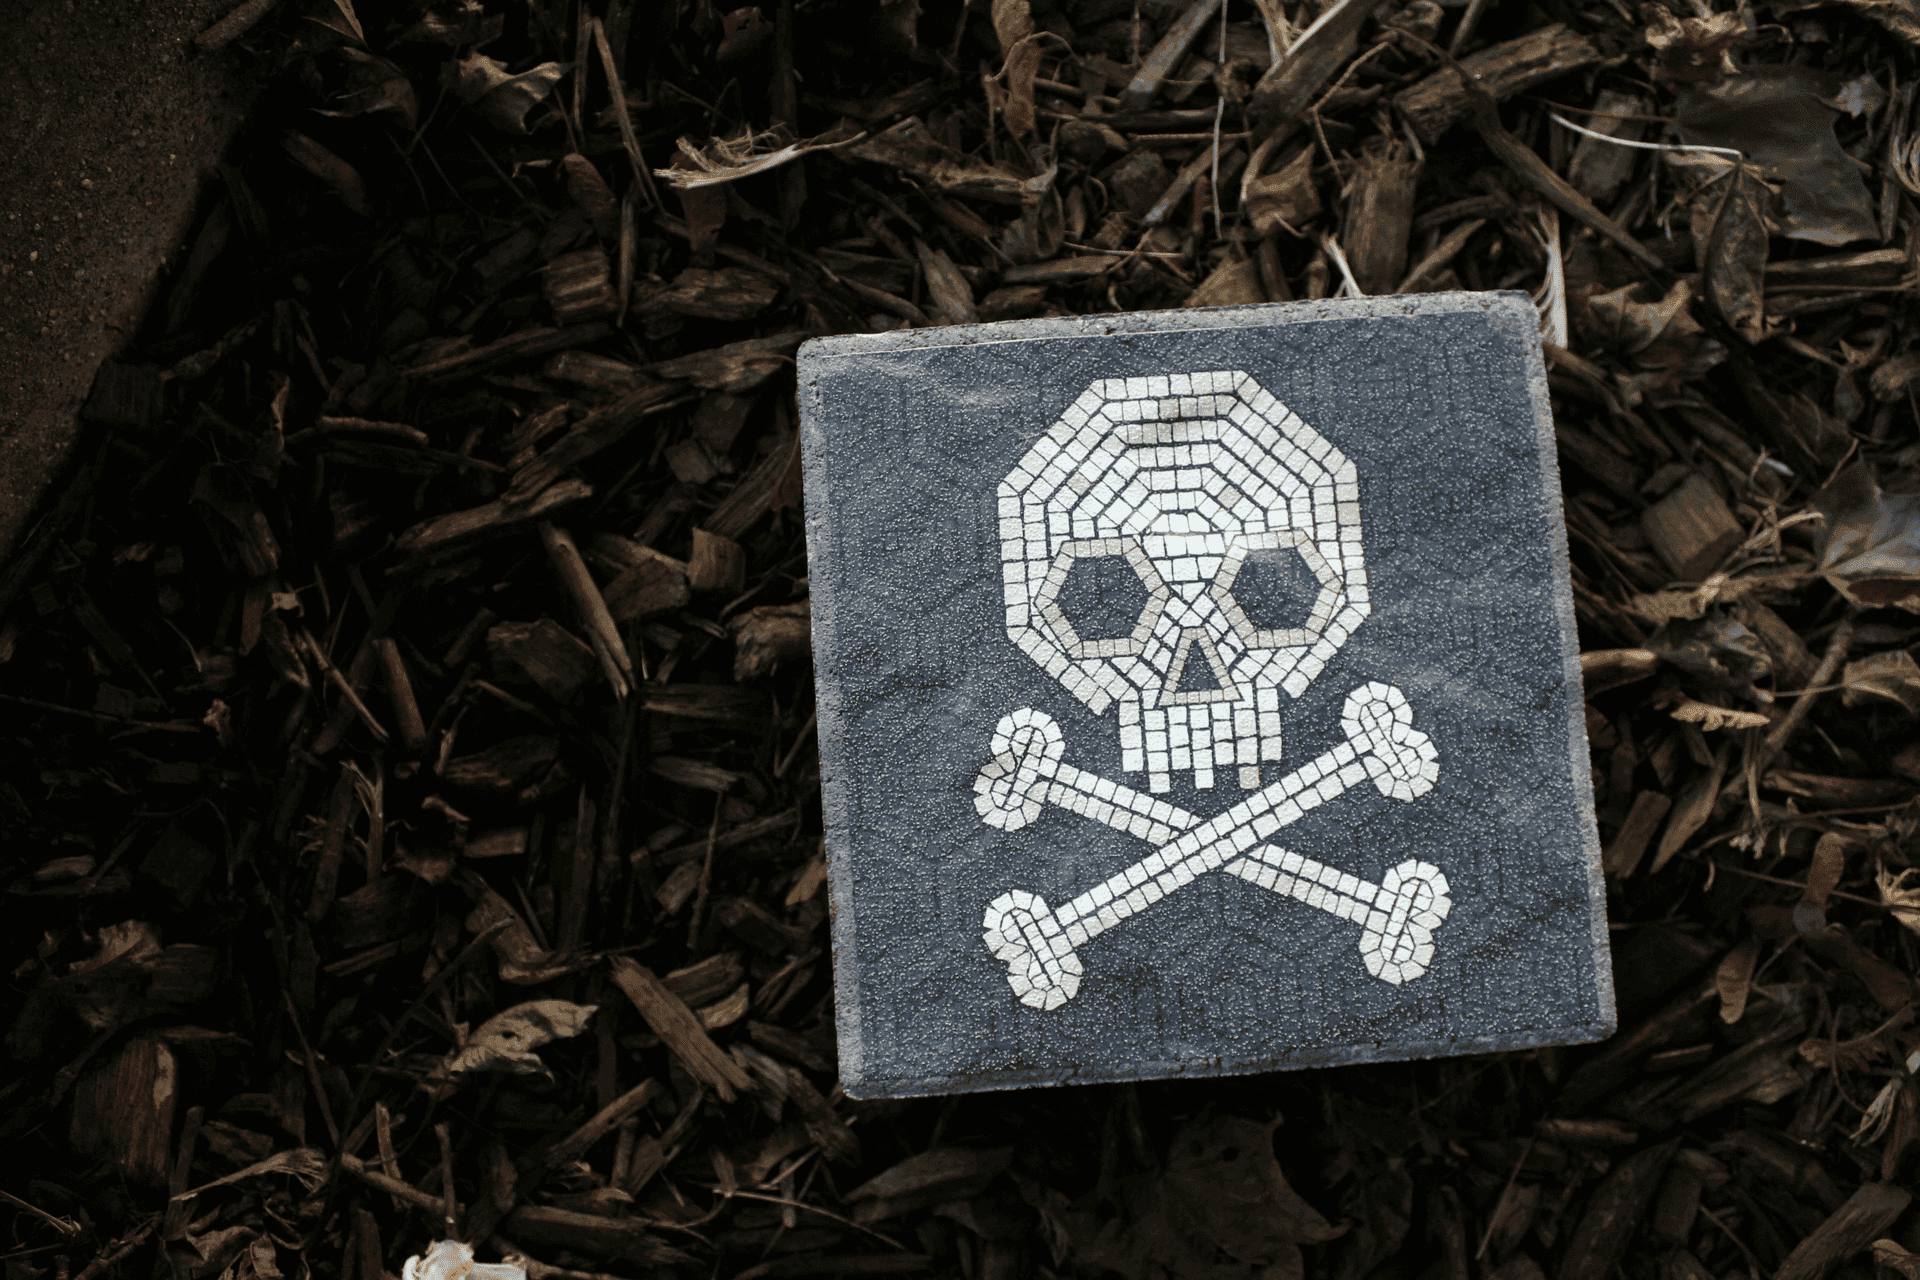
Sete anos depois, estou diante de mais de 500 pessoas no Auditorio Nacional. O palco está iluminado com luzes verdes que lembram um terminal. O logo da PwnedCR — uma caveira sorridente com ossos cruzados, herdada das icônicas imagens do DEF CON — nos observa de telões gigantes. E na minha mão, um badge eletrônico que já foi hackeado por pelo menos três pessoas no CTF.
A PWNEDCR 0x08 havia começado.
O que significa PWNEDCR?
DC11506: em algum momento, alguém na DEF CON decidiu que esse número poderia conectar uma comunidade. DCG 1 + 1 + 506 é o DEF CON Group com o código de discagem internacional da Costa Rica a partir dos Estados Unidos — o prefixo que conecta à terra do "Pura Vida".
Desse grupo de hackers que se reunia todo primeiro sábado do mês no Barrio Amón nasceu a PWNEDCR: a conferência de cibersegurança mais importante da Costa Rica.
A filosofia sempre foi clara: da comunidade, para a comunidade. É 100% organizada por voluntários do DC11506, sem fins lucrativos, e oferece conteúdo para todos os níveis: do estudante que acabou de descobrir o que é um CTF até o pentester com anos de experiência. E o mais impressionante é que alcançou oito edições consecutivas com entrada completamente gratuita.
Evolução
A PWNEDCR cresceu e forma orgânica ao longo dos anos. Em 2019 (0x02), adicionaram workshops à conferência. Em 2020 e 2021, a pandemia obrigou a migração para o formato virtual, o que acabou tendo un efeito positivo: a internacionalização do público. Foi justamente nessa época, na 0x04, que um argentino apelidado de "Pepap1g" se tornou o primeiro estrangeiro a vencer o CTF.
Mais tarde, o tão esperado retorno ao presencial em 2022 (0x05) foi um enorme sucesso: trouxe mais de 250 participantes e criou a necessidade de dois auditórios para palestras paralelas. Em 2024 (0x07), já eram mais de 500 pessoas e o evento se expandiu para dois dias completos: sexta-feira para workshops, sábado para palestras.
Mas o 0x08 marcou um antes e um depois.
PWNEDCR 0x08
Pela primeira vez em oito anos, a conferência deixou as sedes universitárias. O novo lar foi o Auditorio Nacional, localizado no Centro Costarricense de Ciencia y Cultura, também conhecido como o Museo de los Niños (Museu das Crianças). Um espaço com capacidade para 700 pessoas que deu ao evento o palco que merecia.
E assim, nos dias 18 e 19 de outubro de 2025, mais de 650 participantes e 50 membros da equipe atuando como palestrantes, instrutores, apresentadores e staff deram vida ao evento em três trilhas simultâneas.
Mas os números contam apenas parte da história. Aqui estão algumas das coisas que tornam a PWNEDCR especial:
O badge eletrônico não é apenas interativo — é hackeável e faz parte da competição. Tem easter eggs e desafios escondidos integrados ao CTF. Se você não tentou hackeá-lo, perdeu metade da diversão.
A nomenclatura hexadecimal de cada edição (0x01, 0x02… 0x08) é uma referência à cultura hacker, e todo ano se mistura com uma temática visual diferente, sempre mantendo a essência da conferência.
E tem a vaca. É um meme interno do CTF que aparece sempre que um desafio é tão difícil que ninguém — ou quase ninguém — consegue resolvê-lo. Se você vir a vaca, prepare-se para sofrer.
Side quests
Como em qualquer grande conferência, a PWNEDCR não é só sobre palestras. O evento tem atividades paralelas que muitas vezes são tão valiosas quanto a trilha principal.
O CTF chegou à sua oitava edição. Foram dois dias de competição presencial com prêmios para os três primeiros colocados: vouchers da TCM Security, Hack The Box e CompTIA. O formato foi estilo Jeopardy com desafios que iam do nivel iniciante até "a vaca."
Os workshops eram gratuitos, mas com vagas limitadas; ere preciso fazer fila para garantir um lugar. Foram quatro no sábado e três no domingo, com temas que iam de sniffing com ESP32 até análise forense de arquivos DMP do Windows para extração de credenciais. Além disso, um treinamento pré-conferência sobre escalação de privilégios no Windows foi oferecido por US$45, durou seis horas e ajudou a financiar a edição 0x08.
Além do conteúdo puramente técnico, este ano introduziu as Speed Inverviews: entrevistas rápidas com recrutadores dos patrocinadores do evento. Exigiam inscrição separada, tinham horários específicos e, segundo o feedback posterior, algumas pessoas conseguiram avançar para processos seletivos formais diretamente do evento.
Entre os meetups ao vivo, a 0x08 também contou com um encontro da Root Sisterhood (a comunidade de mulheres em cibersegurança) e um meetup do capítulo local do Hack The Box.
E para os fãs de atividades práticas — porque o que seria de uma conferência de hacking sem isso — teve a Villa de Lockpicking: cadeados, fechaduras, algemas e adesivos suficientes para cobrir um laptop inteiro.
As palestras
Na PWNEDCR, falando exclusivamente das palestras, 29 speakers conduziram as três trilhas do evento. Com palestrantes de sete países diferentes, 28% de nós éramos internacionais.
Para capturar um pouco do que fez essa edição especial, aqui estão minhas escolhas para as 3 melhores palestras da PWNEDCR 0x08:
"Adversarial Malware: Payloads Auto-Mutáveis com GANs e Reinforcement Learning" — Alexander Botero, Offensive Security Lead na Cyber Sector
Alexander mostrou como a inteligência artificial mudou as regras do jogo ofensivo. Ele explicou uma arquitetura técnica onde duas redes neurais (generative adversarial networks, GANs) competem entre si — uma criando malware, a outra julgando — combinadas com aprendizado por reforço para recompensar evasões bem-sucedidas. O resultado? Uma demonstração ao vivo de payloads que mutam automaticamente até conseguir zero detecções no VirusTotal, provando que os controles tradicionais baseados em assinaturas e heurística estática estão com os dias contados.
"Eu não era um hacker... Até que virei" — Esteban Araya, Cybersecurity Lead no Techcore Group
Às vezes, as palestras mais memoráveis não são as mais técnicas. Esteban compartilhou sua jornada pessoal — de trabalhar em um call center e acidentalmente comprar um curso de hacking (ele estava procurando um de Excel) até se tornar Cybersecurity Lead. Foi uma sessão crua sobre a realidade da síndrome do impostor, a importância das soft skills e como disciplina supera motivação. Um lembrete de que nessa indústria, diploma importa menos que curiosidade e persistência.
"Red Route: Técnicas Silenciosas de Red Team para Takeover Completo de AD" — Omar Palomino, Offensive Security Engineer & Pentester na Kunak Consulting
Omar veio do Peru com uma premissa: "Sempre tem um erro, é só questão de farejar". Com demos ao vivo e muito humor, ele desmistificou a segurança do Active Directory executando técnicas avançadas como NoPac (spoofing de contas de máquina), extração de credenciais de contas gMSA, DCSync silencioso e sequestro de sessões RDP via serviços.
Além do conteúdo técnico e das explicações passo a passo, Omar deixou uma mensagem profunda: alertou sobre o perigo do "imediatismo" nas novas gerações, nos lembrando que nenhuma ferramenta automatizada substitui o entendimento profundo de uma vulnerabilidade. Sua conclusão foi uma lição de vida para o Red Team: o sucesso não está em apertar Enter — está em ter paciência para curtir o processo de falhar repetidamente até encontrar aquela brecha que inevitavelmente existe.
Nos vemos na 0x09
Isso não acaba aqui.
Passados os dois dias da 0x08, atravessei o Auditorio Nacional no sentido contrário. O badge eletrônico pendurado no meu pescoço já não era mais um mistério; seu segredo havia sido extraído, seus desafios resolvidos, seus easter eggs descobertos por dezenas de mentes curiosas.
Em um ecossistema onde as conferências de cibersegurança estão cada vez mais caras, a PwnedCR é um lembrete de como tudo começou: um grupo de hackers que simplesmente queria compartilhar conhecimento.
Agora você já sabe: outubro de 2026. San José, Costa Rica. PwnedCR 0x09.
Pura Vida.

Comece agora com o PTaaS da Fluid Attacks
Assine nossa newsletter
Mantenha-se atualizado sobre nossos próximos eventos e os últimos posts do blog, advisories e outros recursos interessantes.
Outros posts