Filosofia
Segurança para o ponto de venda: protegendo seus sistemas de PDV contra ameaças cibernéticas
Redator e editor de conteúdo
7 min
Forever 21, TJX, Home Depot e Target foram grandes varejistas que, como mencionamos em nosso artigo anterior, sofreram graves incidentes de vazamento de dados — consequências diretas de medidas de segurança inadequadas em seus sistemas de ponto de venda (PoS). Esses dispositivos ou terminais de ponto de venda, que substituem cada vez mais as transações em dinheiro, tornaram-se indispensáveis não apenas no varejo, mas no dia a dia de praticamente qualquer empresa moderna nos setores de turismo, hotelaria, serviços de alimentação, entre outros. É um fato consolidado que, se as empresas não dedicarem a devida atenção à segurança desses sistemas, estarão sujeitas a prejuízos financeiros e perda de dados, repercussões jurídicas e danos severos à sua reputação decorrentes de ataques cibernéticos.
Neste artigo, exploramos as diversas ameaças à segurança que os sistemas de ponto de venda enfrentam, analisamos métodos comuns de invasão utilizados contra eles e apresentamos medidas práticas que as empresas podem adotar para proteger esses dispositivos, bem como os dados confidenciais e os ativos financeiros de seus clientes.
O que é um sistema de PDV?
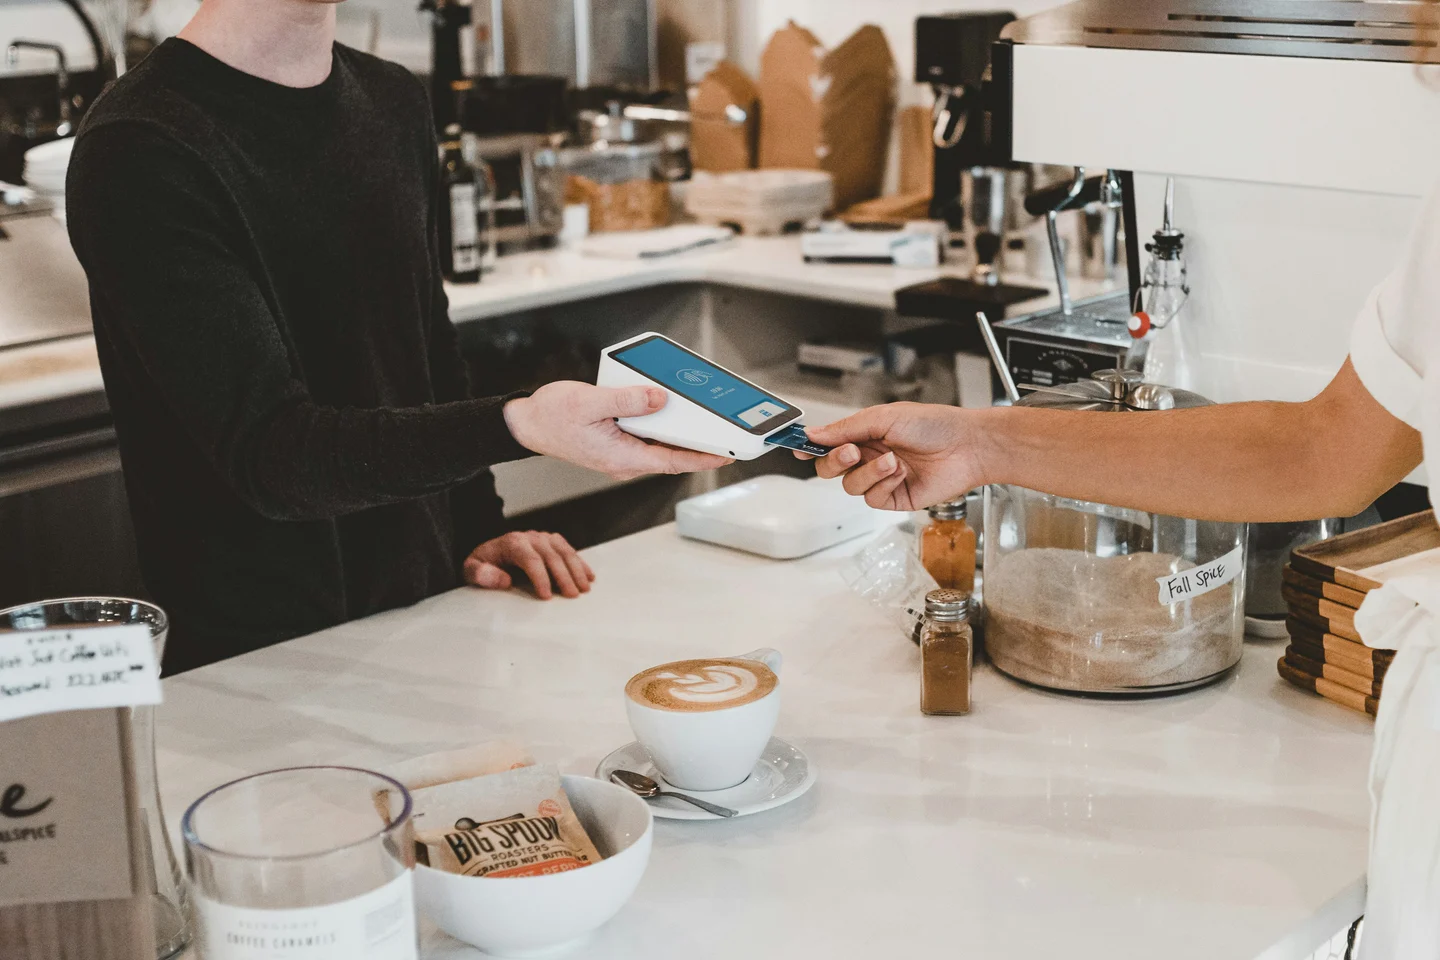
Um sistema de PDV (Point of Sale / Ponto de Venda) é um dispositivo computadorizado usado pelas empresas em seus estabelecimentos para permitir que os clientes, geralmente de forma presencial, concluam transações financeiras e realizem compras com eficiência. Ele normalmente consiste em um monitor, teclado, leitor de código de barras, impressora de recibos e leitor de cartão. Os dispositivos de PDV podem se conectar a redes privadas para permitir transações com cartão, bem como à Internet. Eles registram cada venda, fornecendo dados em tempo real para contabilidade e gestão de estoque. Também podem ser úteis para analisar o comportamento do cliente e gerenciar dados e relacionamentos comerciais.
Entendendo a segurança do PDV
À medida que os sistemas de PDV se tornam mais integrados às operações diárias, eles se tornam alvos cada vez mais atraentes para cibercriminosos. A segurança do PDV refere-se às medidas tomadas para proteger esses sistemas contra acesso não autorizado, infecções por malware e roubo de dados e dinheiro. Isso inclui proteger os componentes de hardware e software, implementar medidas robustas de segurança de rede e treinar funcionários sobre as melhores práticas de segurança.
A importância da segurança do PDV não pode ser subestimada. Um dispositivo de PDV comprometido pode levar ao roubo de dados sensíveis dos clientes, como números de cartão de crédito, números de identificação pessoal e endereços. Essas informações podem ser usadas para fraudes, causando prejuízos financeiros significativos para empresas e clientes. As violações de dados também podem prejudicar a reputação de uma empresa e corroer a confiança do cliente. No cenário competitivo atual, empresas que priorizam a segurança e a proteção de dados têm mais chances de conquistar e reter a fidelidade dos clientes.
Como os sistemas de PDV são invadidos
Compreender como os invasores comprometem os terminais de PDV é crucial para que as empresas implementem estratégias de segurança adequadas e protejam os dados sensíveis dos clientes.
Métodos de ataque
Os cibercriminosos empregam várias técnicas para obter acesso não autorizado aos sistemas de PDV:
Exploração de vulnerabilidades: Os sistemas de PDV costumam vir com sistemas operacionais padrão, como Windows ou Unix, que podem ter medidas de segurança mínimas e, consequentemente, vulnerabilidades inerentes que podem ser exploradas por cibercriminosos. Além disso, brechas de segurança podem estar associadas a redes inseguras e a componentes ou dependências de terceiros desatualizados ou sem correção (patch) no software do PDV. Esses componentes nem sempre passam por testes rigorosos de segurança, deixando brechas para os invasores aproveitarem. Os cibercriminosos costumam procurar endereços IP desprotegidos ou invadir conexões Wi-Fi para acessar dispositivos de PDV remotamente. Uma vez dentro da rede, eles podem explorar vulnerabilidades do sistema operacional ou do software para instalar malwares e roubar dados, ou realizar ataques ainda mais complexos, como a interrupção das operações.
Ataques de força bruta (Brute-force): Esses ataques envolvem o uso de ferramentas automatizadas que testam sistematicamente diferentes combinações de nomes de usuário e senhas, tentando adivinhar as credenciais de acesso. (Essas ferramentas podem testar milhares ou até milhões de combinações por segundo). O perigo reside no fato de que muitos sistemas de PDV vêm com senhas padrão fáceis de adivinhar, ou os funcionários podem definir senhas fracas por conveniência.
Credenciais comprometidas: Os cibercriminosos podem aproveitar credenciais previamente comprometidas, incluindo as de fornecedores terceirizados associados aos sistemas de PDV da empresa. Funcionários que usam senhas fáceis de adivinhar ou repetem as mesmas credenciais em várias contas criam vulnerabilidades inadvertidamente. Vazamentos de dados anteriores costumam ser a fonte dessas credenciais para que os invasores acessem a rede, operem sem serem detectados e se passem por usuários autorizados.
Engenharia social: A engenharia social explora a psicologia humana em vez de vulnerabilidades técnicas para comprometer os sistemas de PDV. Os ataques de phishing são um excelente exemplo: os invasores criam e-mails enganosos (que parecem vir de fontes confiáveis) para induzir os funcionários a tomarem ações que afetem a segurança da empresa. Essas mensagens podem criar um senso de urgência ou usar assuntos atraentes para atrair o destinatário a clicar em um link malicioso ou abrir um anexo infectado.
Ameaças internas (Insider threats): Essas ameaças, envolvendo funcionários ou indivíduos com acesso autorizado, podem comprometer os sistemas de PDV e levar a violações de dados significativas. Um dos cenários envolve subornar funcionários para que entreguem temporariamente os terminais de PDV a hackers fora do horário de expediente. Esses invasores exploram os sistemas em um curto espaço de tempo e devolvem os terminais antes que a empresa reabra. Isso permite iniciar o roubo de dados sem ser detectado, enquanto o sistema comprometido aparenta funcionar normalmente. Ameaças internas também podem surgir de funcionários descontentes que buscam causar danos ou roubar dados para ganho pessoal, aproveitando o conhecimento das vulnerabilidades do sistema ou usando privilégios de acesso para instalar malwares ou manipular dados.
Instalação direta de malware: Em alguns casos, os invasores podem conectar fisicamente dispositivos USB infectados aos sistemas de PDV para instalar malwares. Esse método requer acesso físico ao sistema, mas pode ser altamente eficaz para comprometer toda a rede.
Chupa-cabras / Skimmers de cartão: Embora não sejam um método de intrusão no software do PDV, os skimmers físicos representam uma ameaça significativa para a segurança desses sistemas. Esses dispositivos físicos são acoplados ao terminal de PDV para coletar informações dos cartões passados no leitor. Os dados são então utilizados para fins fraudulentos.
Uma vez que os invasores obtêm acesso a um sistema de PDV, eles geralmente instalam um malware de PDV. Esse software malicioso pode se espalhar pela rede, roubando dados de vários sistemas em diferentes pontos. O malware captura informações sensíveis, como números de cartão de crédito, e as empacota para transferência para um site externo ou servidor remoto controlado pelos invasores. Esse processo de exfiltração de dados costuma ser projetado para evitar a detecção por longos períodos.
Malwares de PDV comuns
Alguns tipos comuns de malware de PDV incluem:
Memory scrapers (Varredores de memória): Coletam dados da memória de um terminal de PDV, geralmente visando a memória RAM, onde as informações do cartão de pagamento ficam armazenadas temporariamente antes da criptografia quando o cartão é lido.
Keyloggers: Registram cada tecla digitada em um dispositivo de PDV, incluindo senhas e números de cartão de crédito.
Network sniffers: Monitoram o tráfego de rede e capturam dados transmitidos entre o sistema de PDV e outros dispositivos.
Backdoor: Cria uma porta dos fundos que permite aos hackers manterem um ponto de entrada oculto por um longo período e acessarem o sistema remotamente para roubar dados ou instalar malwares adicionais.
Aqui estão alguns exemplos notórios de malware de PDV:
Dexter: Detectado pela primeira vez em dezembro de 2012, foi um exemplo precoce de malware de PDV sofisticado. Foi projetado para roubar informações da memória RAM dos sistemas de PDV, analisar os dados para extrair informações de cartões de crédito e débito e enviá-los para um servidor de comando e controle nas Ilhas Seicheles.
vSkimmer: Descoberto em 2013, o vSkimmer foi considerado uma versão atualizada do Dexter. Ele funciona varrendo a memória de sistemas de PDV em execução para enviar dados sensíveis a um servidor externo. O diferencial do vSkimmer era a capacidade de armazenar os dados roubados em um pendrive USB específico caso o sistema infectado estivesse offline, permitindo que os invasores os recuperassem mais tarde.
Backoff: O Backoff é uma família notória de malware de PDV que surgiu por volta de 2013. Destacou-se por sua capacidade de registrar teclas digitadas, varrer a memória em busca de dados de cartão e se comunicar com servidores remotos para exfiltração de dados e atualizações. Ele também era capaz de se autoexcluir para dificultar investigações forenses.
PoSeidon: Identificado por volta de 2015, o PoSeidon combinava recursos de keylogger com varredura de RAM para roubar dados de cartão de crédito. Ele buscava na memória do PDV sequências numéricas que correspondessem a padrões de cartão e enviava esses dados para um servidor de exfiltração. O PoSeidon também possuía capacidade de autoatualização e mecanismos de autoproteção para manter a permanência na máquina infectada e evitar a engenharia reversa.
UDPoS: Ao contrário de outros malwares de PDV que dependem de HTTP para comunicação, o UDPoS, descoberto em 2017, usa tunelamento DNS para exfiltrar dados roubados. Isso torna sua detecção mais difícil, pois o tráfego DNS é geralmente considerado normal. O UDPoS também se disfarça como um service pack do LogMeIn para se misturar a softwares legítimos e burlar ferramentas de segurança. Uma vez instalado, ele varre a memória dos sistemas infectados e transmite os dados roubados por meio de consultas DNS.
Protegendo seus sistemas de PDV: melhores práticas
Aqui estão algumas etapas essenciais que as empresas podem adotar para proteger seus sistemas de PDV contra ciberataques:
Altere as senhas padrão e use frases de passe (passphrases) fortes e exclusivas para todas as contas (modifique-as com frequência).
Implemente autenticação multifator (MFA) para maior segurança.
Configure firewalls para restringir acessos não autorizados à rede.
Segmente a rede para isolar os sistemas de PDV de outros dispositivos.
Use criptografia de ponta a ponta para proteger os dados dos titulares de cartão em trânsito e em repouso.
Utilize a tokenização de dados sensíveis para evitar armazená-los em texto puro.
Atualize regularmente o software e o firmware do PDV para corrigir vulnerabilidades.
Avalie continuamente a segurança dos seus sistemas com ferramentas automatizadas e pentesters para detectar e remediar vulnerabilidades.
Use softwares antivírus e anti-malware de boa reputação com proteção em tempo real.
Implemente o uso de whitelisting (listas permitidas) para restringir a execução de aplicativos não autorizados (como navegadores web e e-mails) nos dispositivos de PDV.
Utilize assinatura de código (code signing) para evitar a adulteração de software.
Proteja os terminais de PDV fisicamente para evitar adulterações e roubos.
Utilize câmeras de vigilância para monitorar a atividade ao redor dos dispositivos de PDV.
Treine os funcionários sobre as melhores práticas de segurança, como higiene de senhas e conscientização contra phishing.
Implemente o controle de acesso baseado em funções (RBAC) para limitar o acesso dos funcionários a dados e funções sensíveis.
Garanta que os fornecedores terceirizados que acessam os sistemas de PDV adotem medidas de segurança adequadas.
Cumpra os padrões e regulamentações do setor, como o PCI DSS.
Implemente um plano de backup e recuperação de dados em caso de violação de segurança.
Os sistemas de PDV desempenham um papel vital nas empresas modernas, mas também apresentam desafios de segurança. Ao implementar as medidas descritas neste post, as empresas podem reduzir significativamente o risco de ciberataques bem-sucedidos e proteger seus valiosos dados e ativos financeiros.
Lembre-se: a cibersegurança é uma responsabilidade contínua. É essencial manter-se informado sobre as últimas ameaças e vulnerabilidades, além de revisar e atualizar constantemente sua postura de segurança. Não espere por um vazamento de dados. Proteja seu software proativamente com a Fluid Attacks. Nossa equipe especializada e tecnologias avançadas trabalham juntas para descobrir vulnerabilidades e fortalecer suas aplicações. Fale conosco.

Comece agora com o PTaaS da Fluid Attacks
Tags:
cibersegurança
empresa
risco
tendência
Assine nossa newsletter
Mantenha-se atualizado sobre nossos próximos eventos e os últimos posts do blog, advisories e outros recursos interessantes.
Outros posts